#1
Strumenti per la decompilazione, il disassemblaggio e la comprensione degli interni del malware e dei binari complessi.
Raccomandato da Kitploit
 dmitry-matvienko/malware-analysis-fake-hwmonitor
Analisi tecnica, writeup e regole YARA per una campagna di DLL Sideloading mascherata da HWMonitor
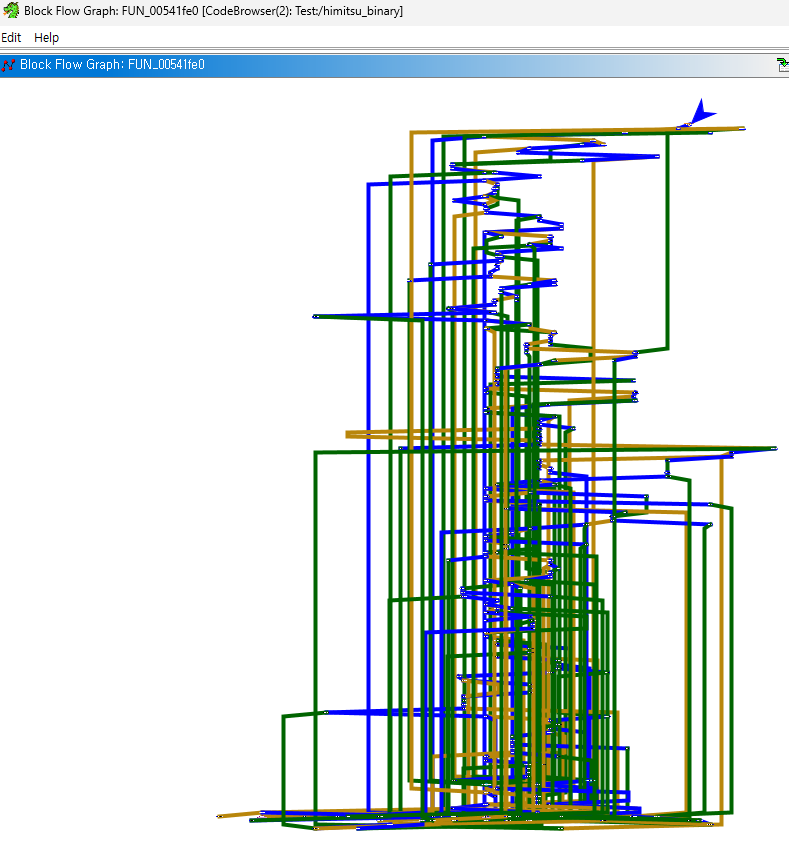 himitsushell/himitsushell
shell script protector (offuscamento, interprete incorporato, DRM) - invisibile al tracing del kernel
 recurse-labs/recurse
IDE agentico di reverse engineering con disassembler multi-architettura in puro Rust, decompilatore nativo, debugger e agente LLM per l'analisi di…
 g4sp4rcs/cve-2019-11707-from-an-ionmonkey-type-confusion-to-system-
Catena di exploit proof-of-concept per Windows relativa a CVE-2019-11707, una type confusion in Firefox IonMonkey, che combina RCE del browser con…
 yutori-natsu/cve-2023-6931-pipa
Exploit LPE del kernel per CVE-2023-6931 su Xiaomi Pad 6 (pipa), che concatena un overflow di perf read_size per ottenere i privilegi di root e…
 jephthai/evilvm
Compilatore basato su Forth distribuito come shellcode x86_64 position-independent, che fornisce un agente di esecuzione remota di codice con REPL…
 notrequiem/antidbg
Una libreria anti-debugging userland C/C++ furtiva e completamente basata su syscall per Windows, progettata per proteggere il software dal reverse…
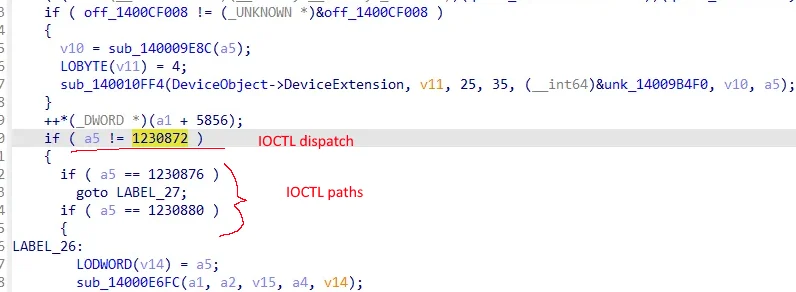 catforgor/cve-2026-51585
# Exploit rt26cx21x64.sys (famiglia Realtek PCIe GbE/2.5GbE/5GbE)
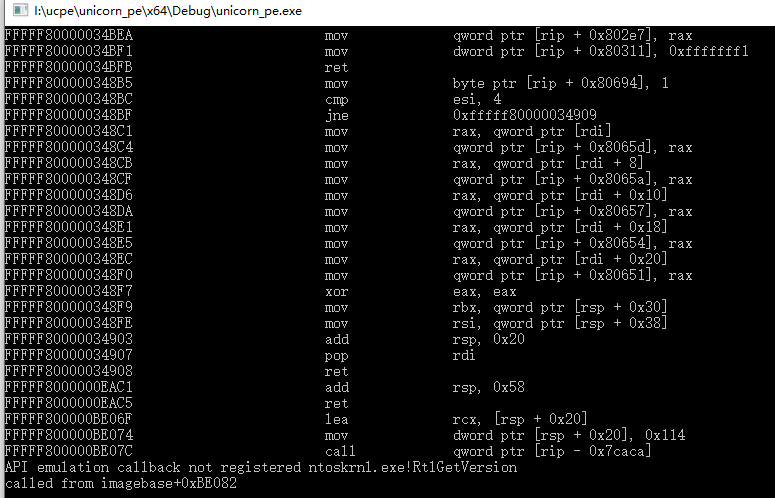 hzqst/unicorn_pe
Emula l'esecuzione di Windows PE utilizzando il motore Unicorn per l'analisi di malware, l'unpacking di binari impacchettati e la decrittazione di…
 aftermathlabs/vmp2
Spacchetta e deoffusca binari protetti da VMProtect 2 con un esploratore di VM basato su emulazione, un profiler di handler e un ricompilatore LLVM…
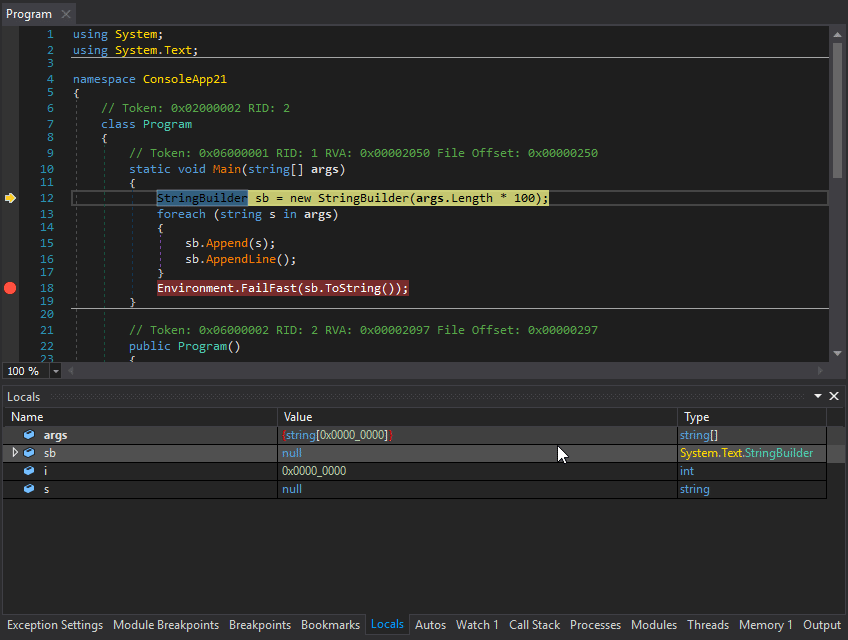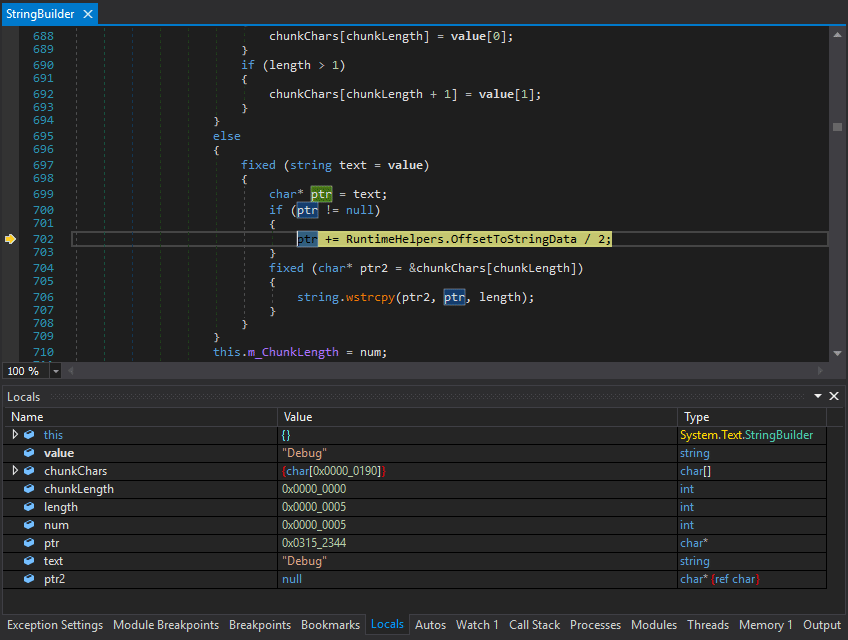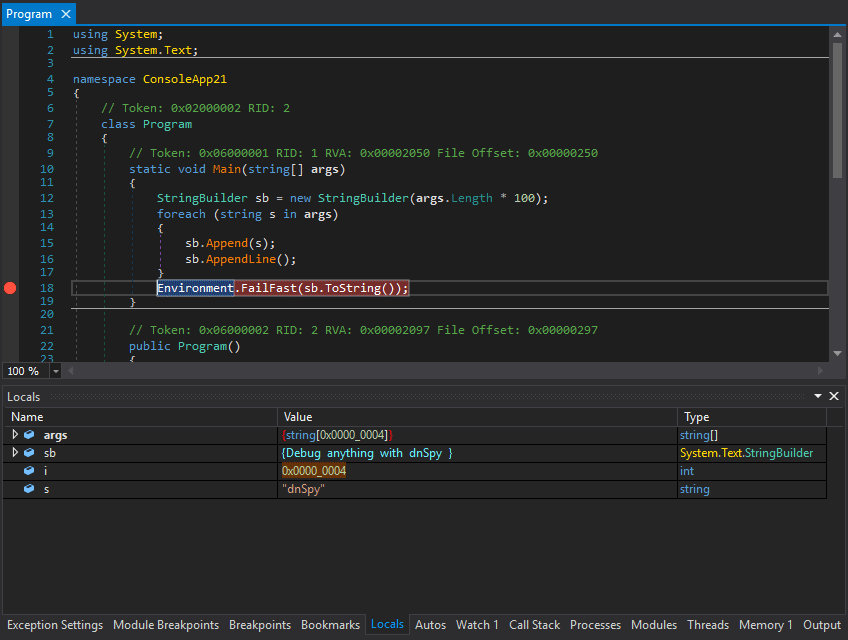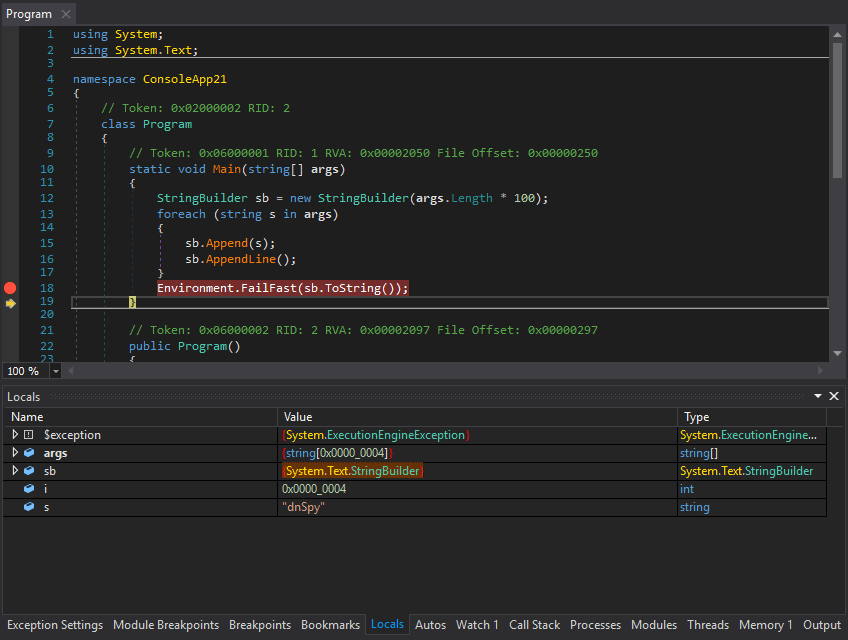 dnspy/dnspy
Debugger .NET ed editor di assembly
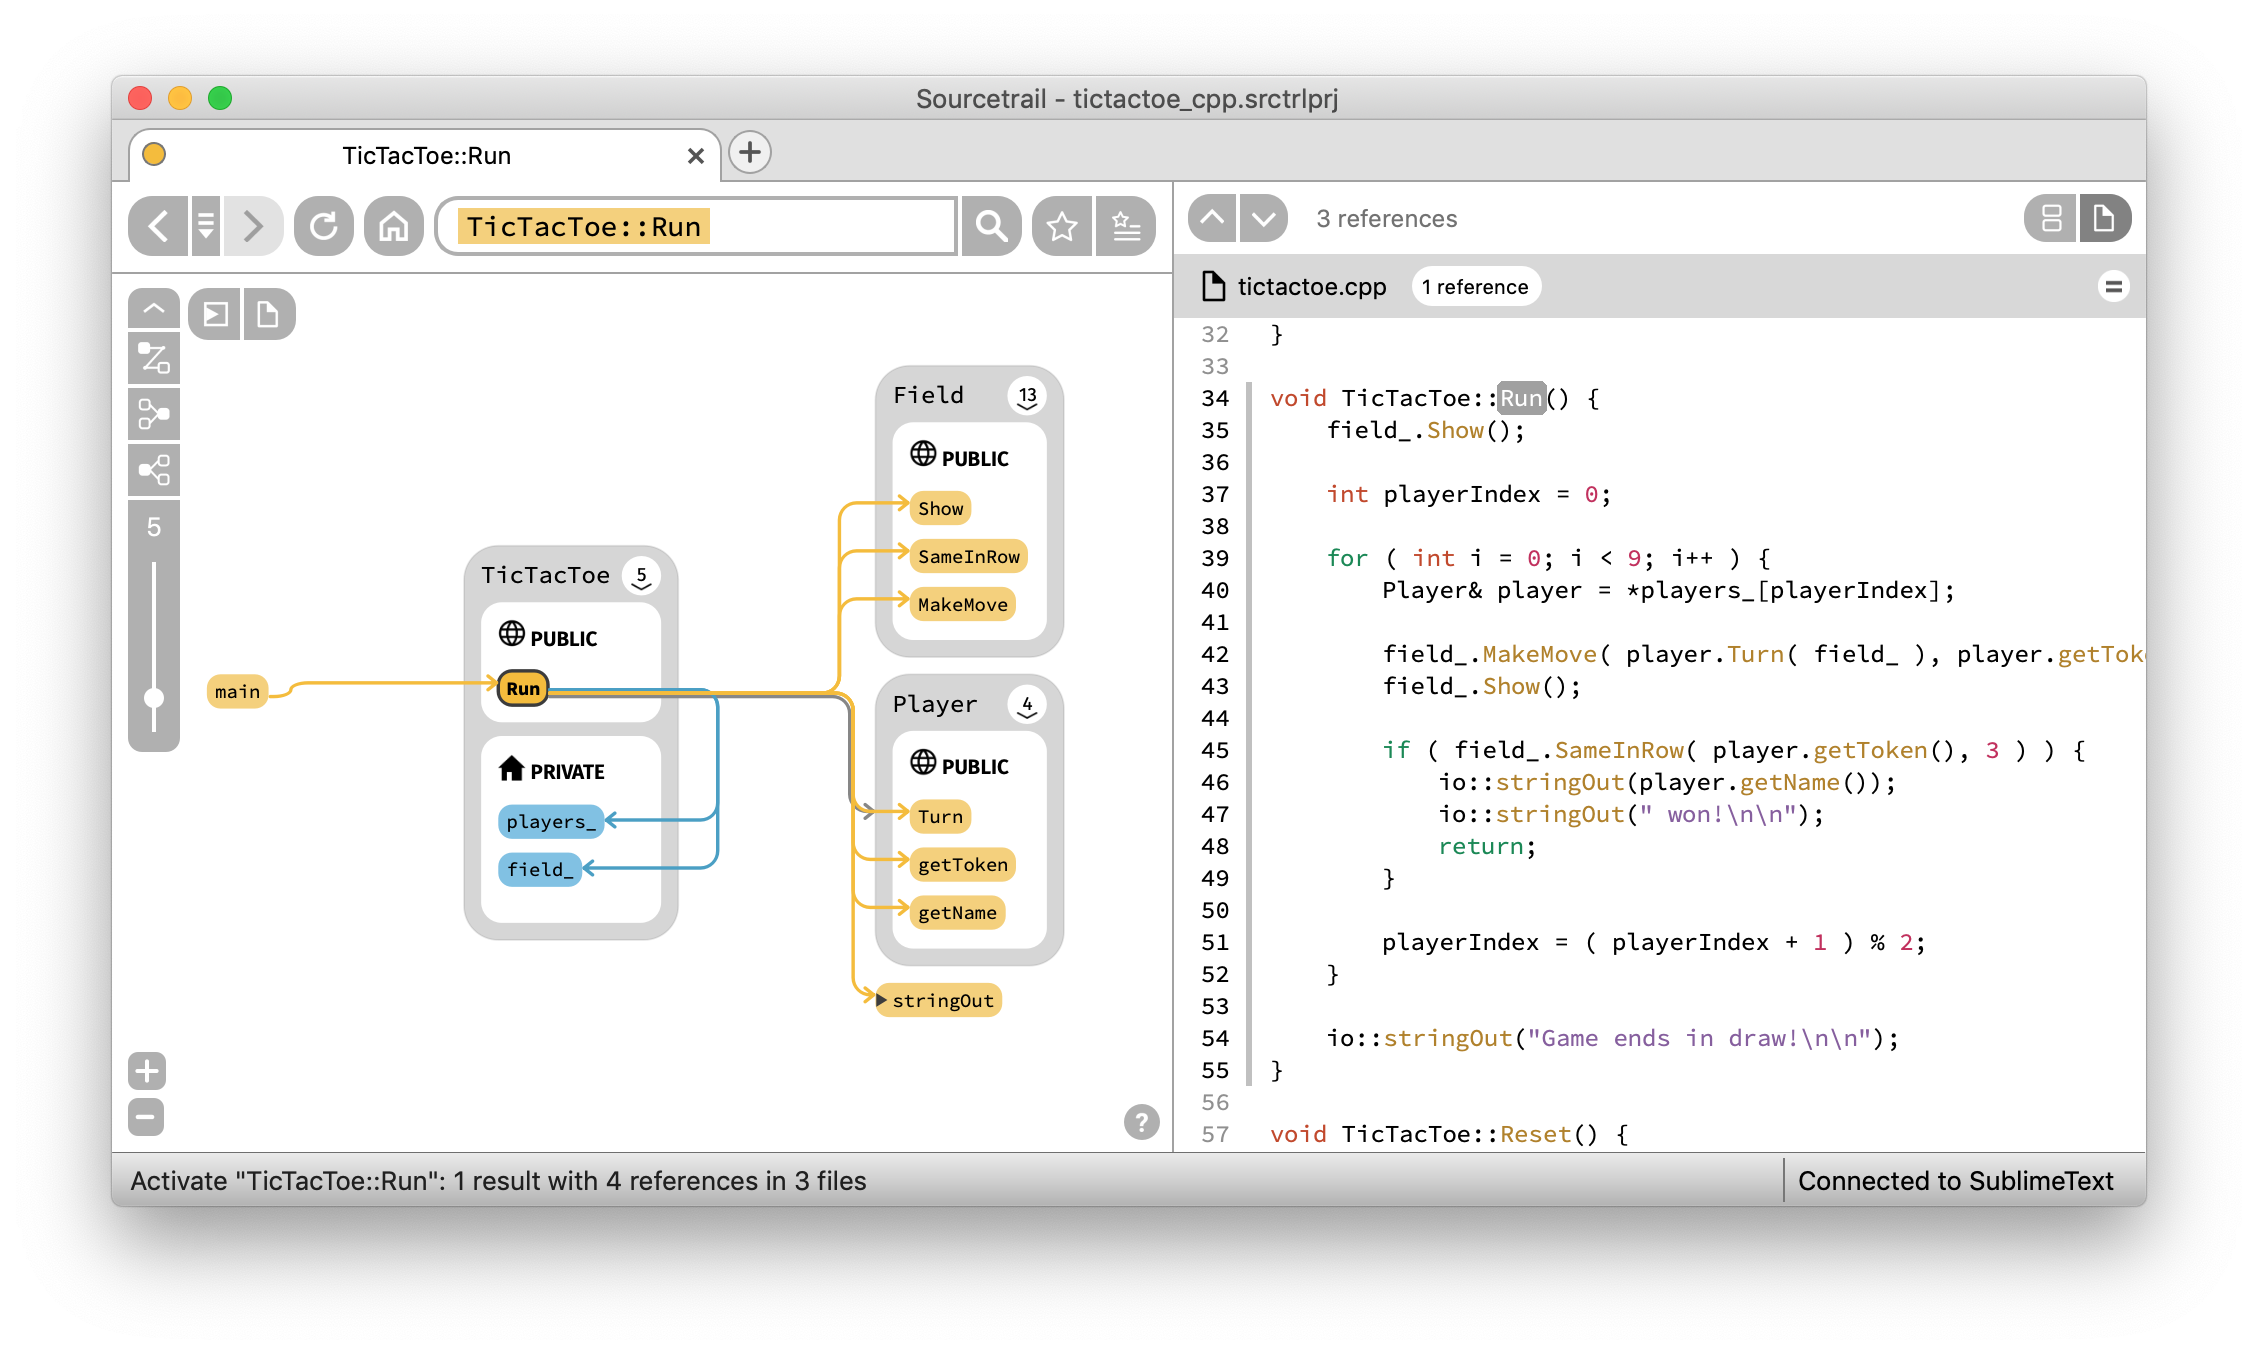 coatisoftware/sourcetrail
Sourcetrail - esploratore interattivo del codice sorgente gratuito e open-source
 jopohl/urh
Universal Radio Hacker: Indaga sui protocolli wireless come un boss
 volatilityfoundation/volatility
Un framework avanzato per l'analisi forense della memoria
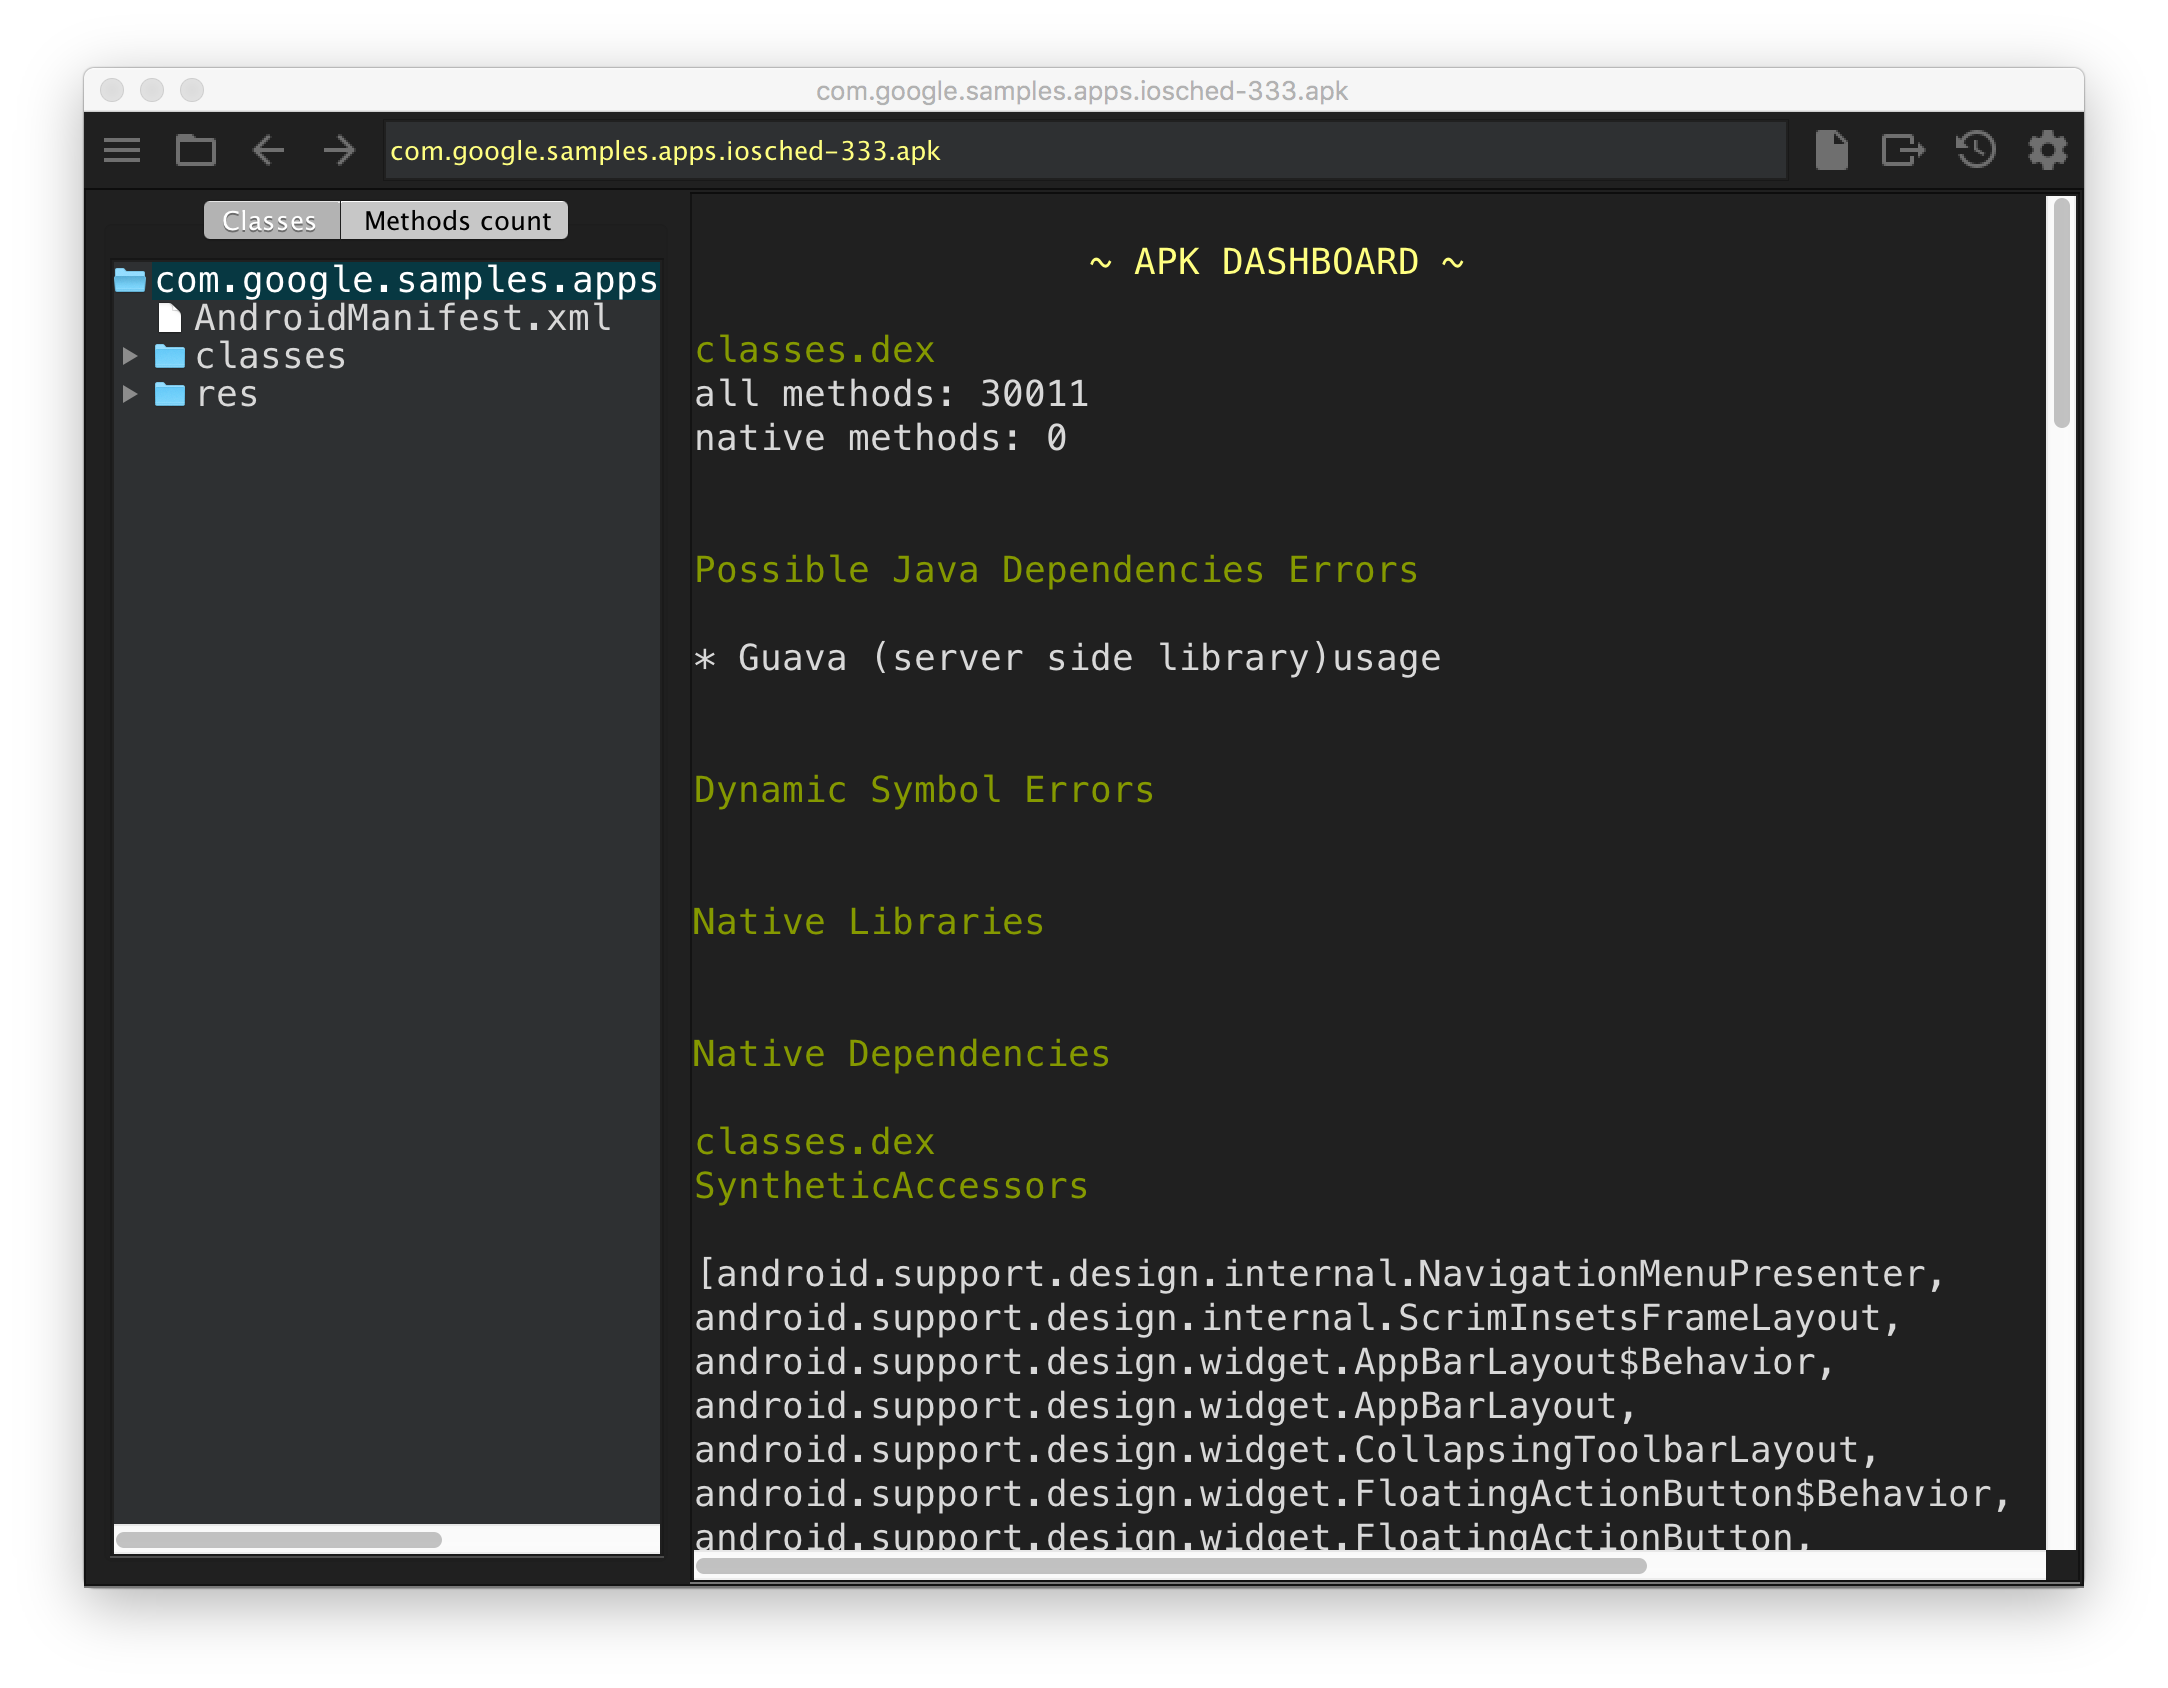 google/android-classyshark
Visualizzatore di bytecode Android e Java
 de4dot/de4dot
Deoffuscatore e unpacker .NET.
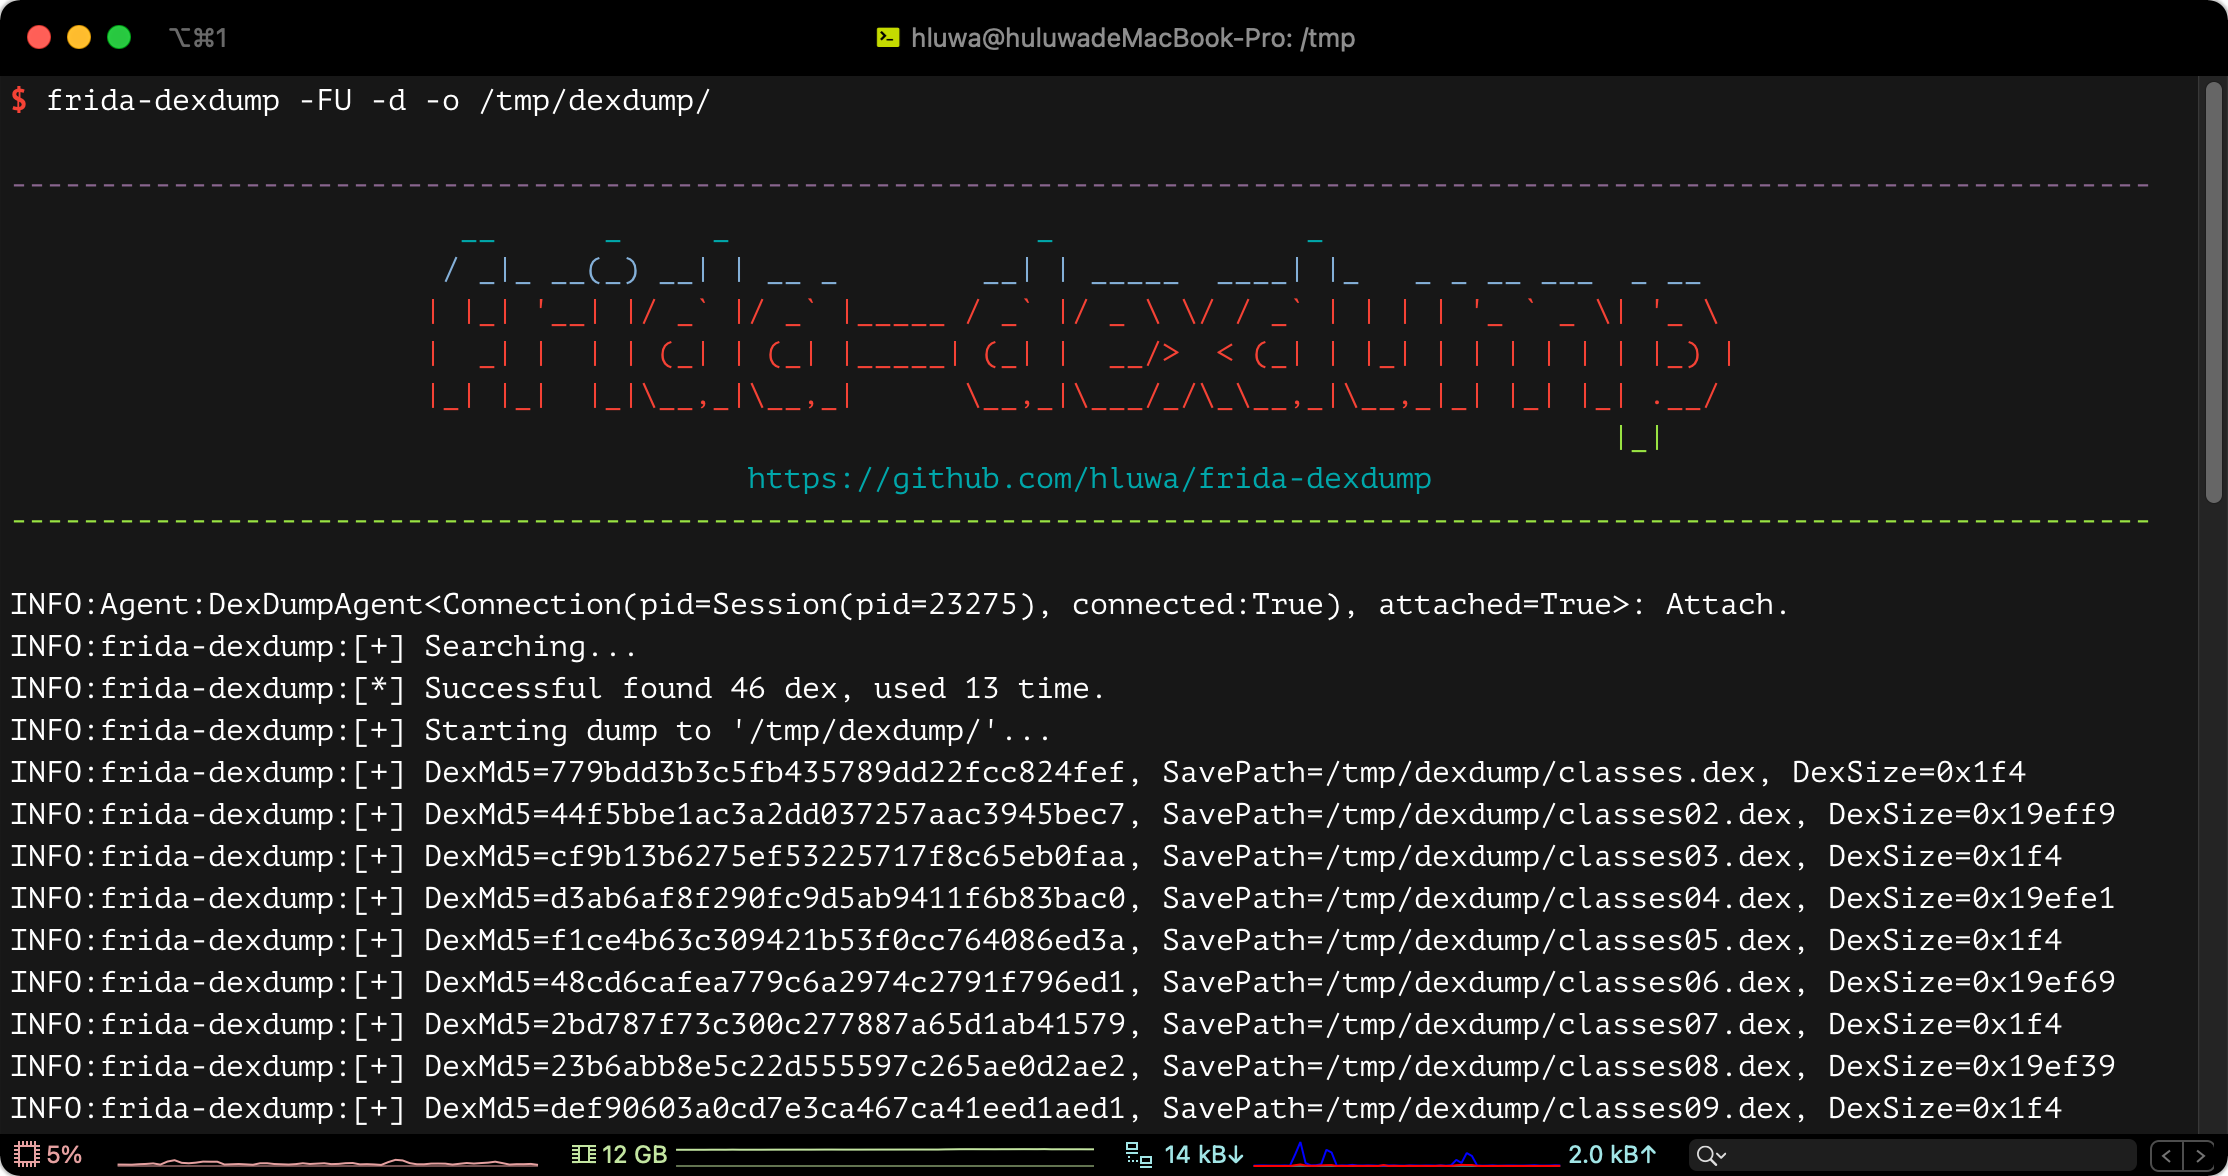 hluwa/frida-dexdump
Uno strumento frida per dumpare dex in memoria a supporto degli ingegneri della sicurezza nell'analisi di malware.