
 #1
Strumenti per la decompilazione, il disassemblaggio e la comprensione degli interni del malware e dei binari complessi.
Raccomandato da Kitploit
 murf-xd/cve-2023-20768
Analisi CVE del kernel Android e PoC per una confusione di tipo (type confusion) nell'allocatore ION di MediaTek, che copre il diffing della causa…
 catxiaoshi/cve-2026-43499
PD2229B的43499(ghostlock)可行性研究
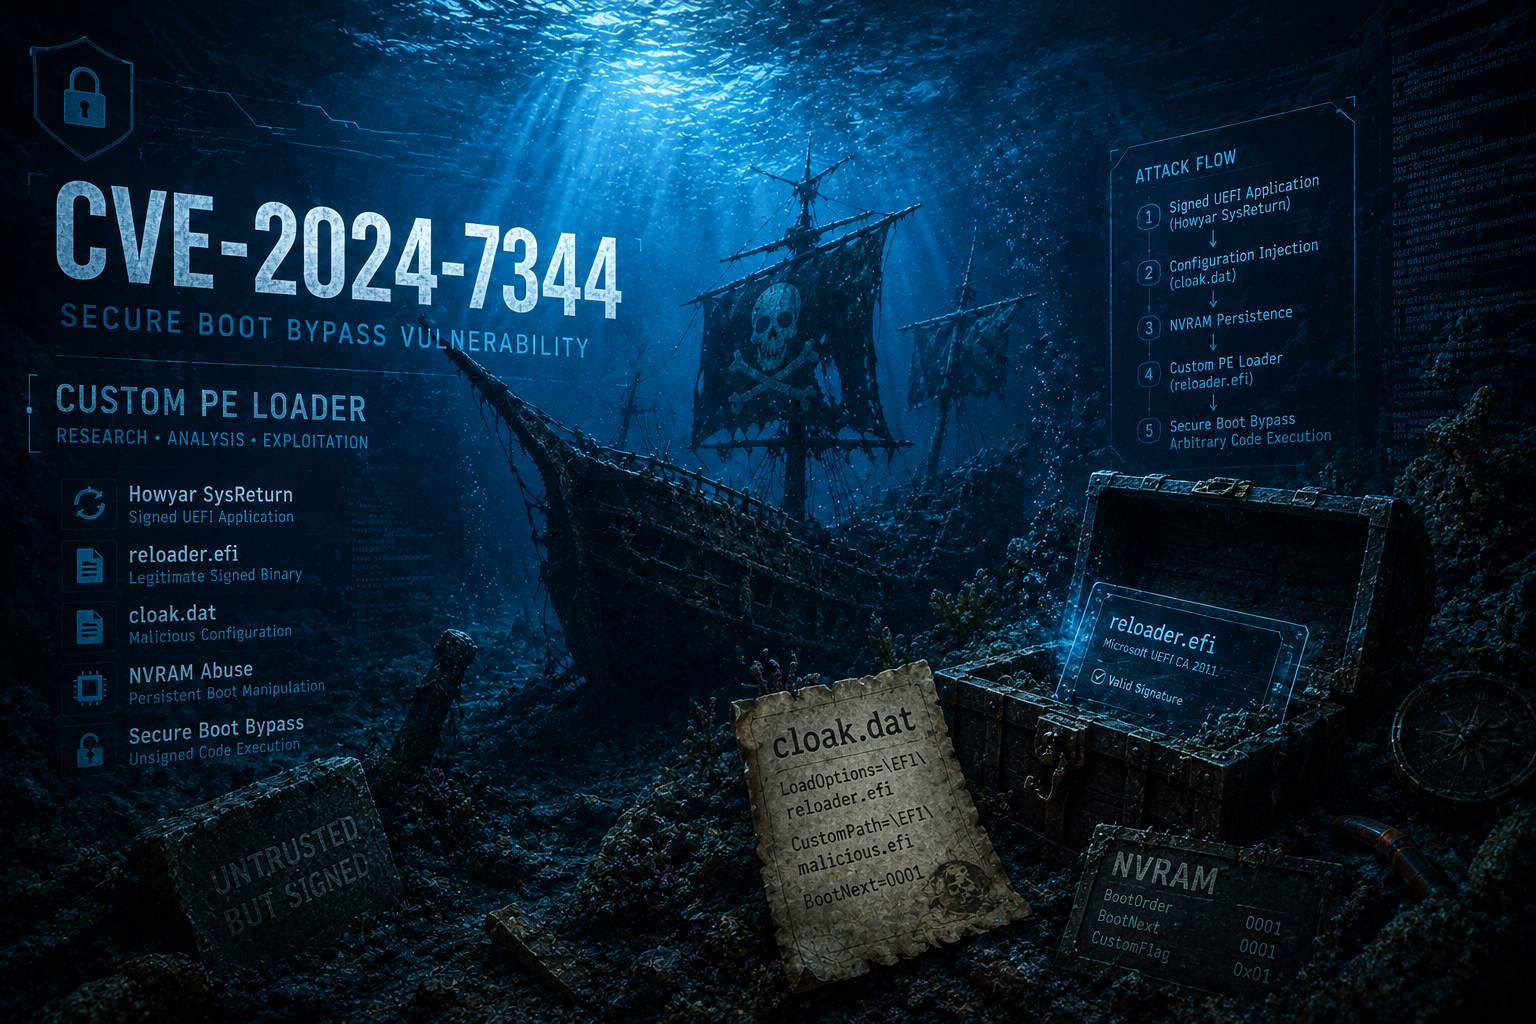 themalwareguardian/cve-2024-7344
Ricerca tecnica su un bypass di UEFI Secure Boot causato da un caricatore PE personalizzato non sicuro, comprendente analisi delle cause alla radice,…
 infobyte/isa_recovery
ISA Recupero
 s1eezer/cve-2026-8069
Technical write-up e proof-of-concept per CVE-2026-8069, una escalation locale dei privilegi nei servizi Acer NitroSense e PredatorSense, che sfrutta…
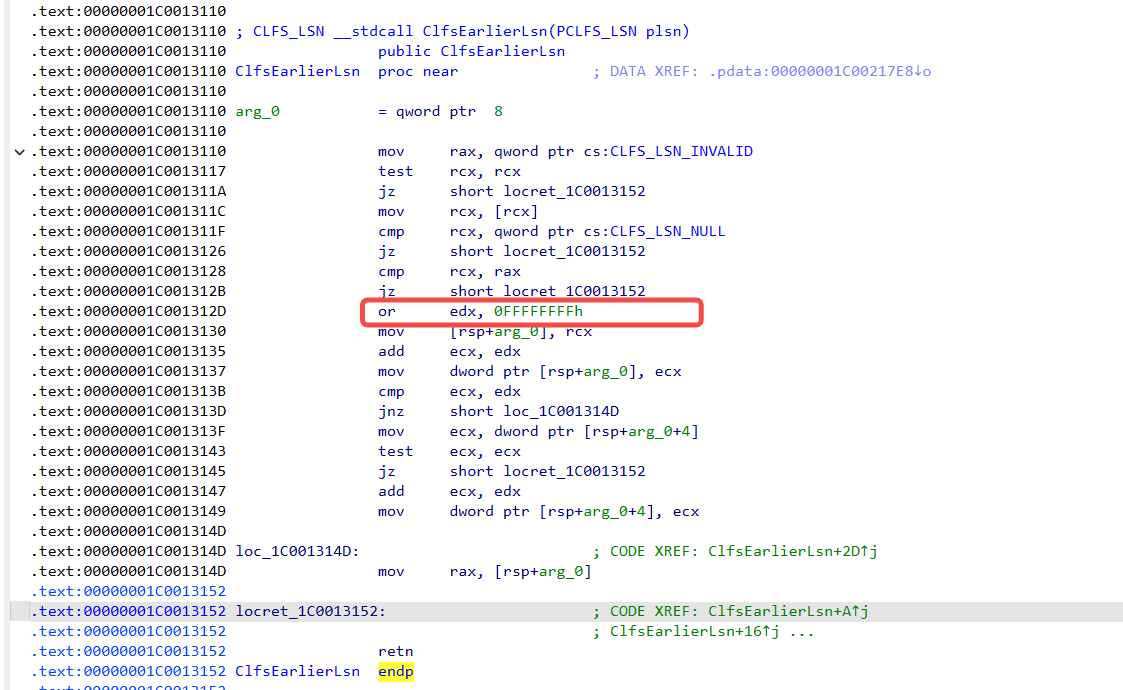 uname1able/cve-2022-24481-analysis
Analisi approfondita della type confusion in CLFS di Windows (CVE-2022-24481) con spiegazione della causa radice, flusso di sfruttamento, dettagli…
 vsvalinx/cve-2025-5548
Repository didattico che documenta l'intero ciclo di vita dello sfruttamento di un buffer overflow nello stack in FreeFloat FTP Server 1.0,…
 christopher-leese/cve-2015-1187-dir820l-firmware-reverse-engineering
Reverse engineering statico del firmware di CVE-2015-1187: iniezione di comandi non autenticata in D-Link DIR-820L. Estrazione del filesystem root…
 sudoand3rs0n/cve-2025-5548
Repository educativo che documenta l'analisi e lo sfruttamento di CVE-2025-5548 (buffer overflow nel server FTP FreeFloat). Include una metodologia…
 huaguiqi/asus-i005-cve-2026-43499
CVE-2026-43499 (GhostLock) adattamento per ASUS ROG Phone 5S — trigger UAF + recupero stack pselect, leak KASLR bloccato
 snyi001/cve-2026-79551-tenda
Tenda Technology Co., Ltd NVR_4H: CH3 v2.1.V27.5.58.6 è stato rilevato contenere una chiave crittografica hardcoded.
 jvidhan/autofs-cve-2026-84568
Note di reverse engineering e PoC funzionante per CVE-2026-84568, una violazione del confine di fiducia di automountd su macOS che consente mount da…
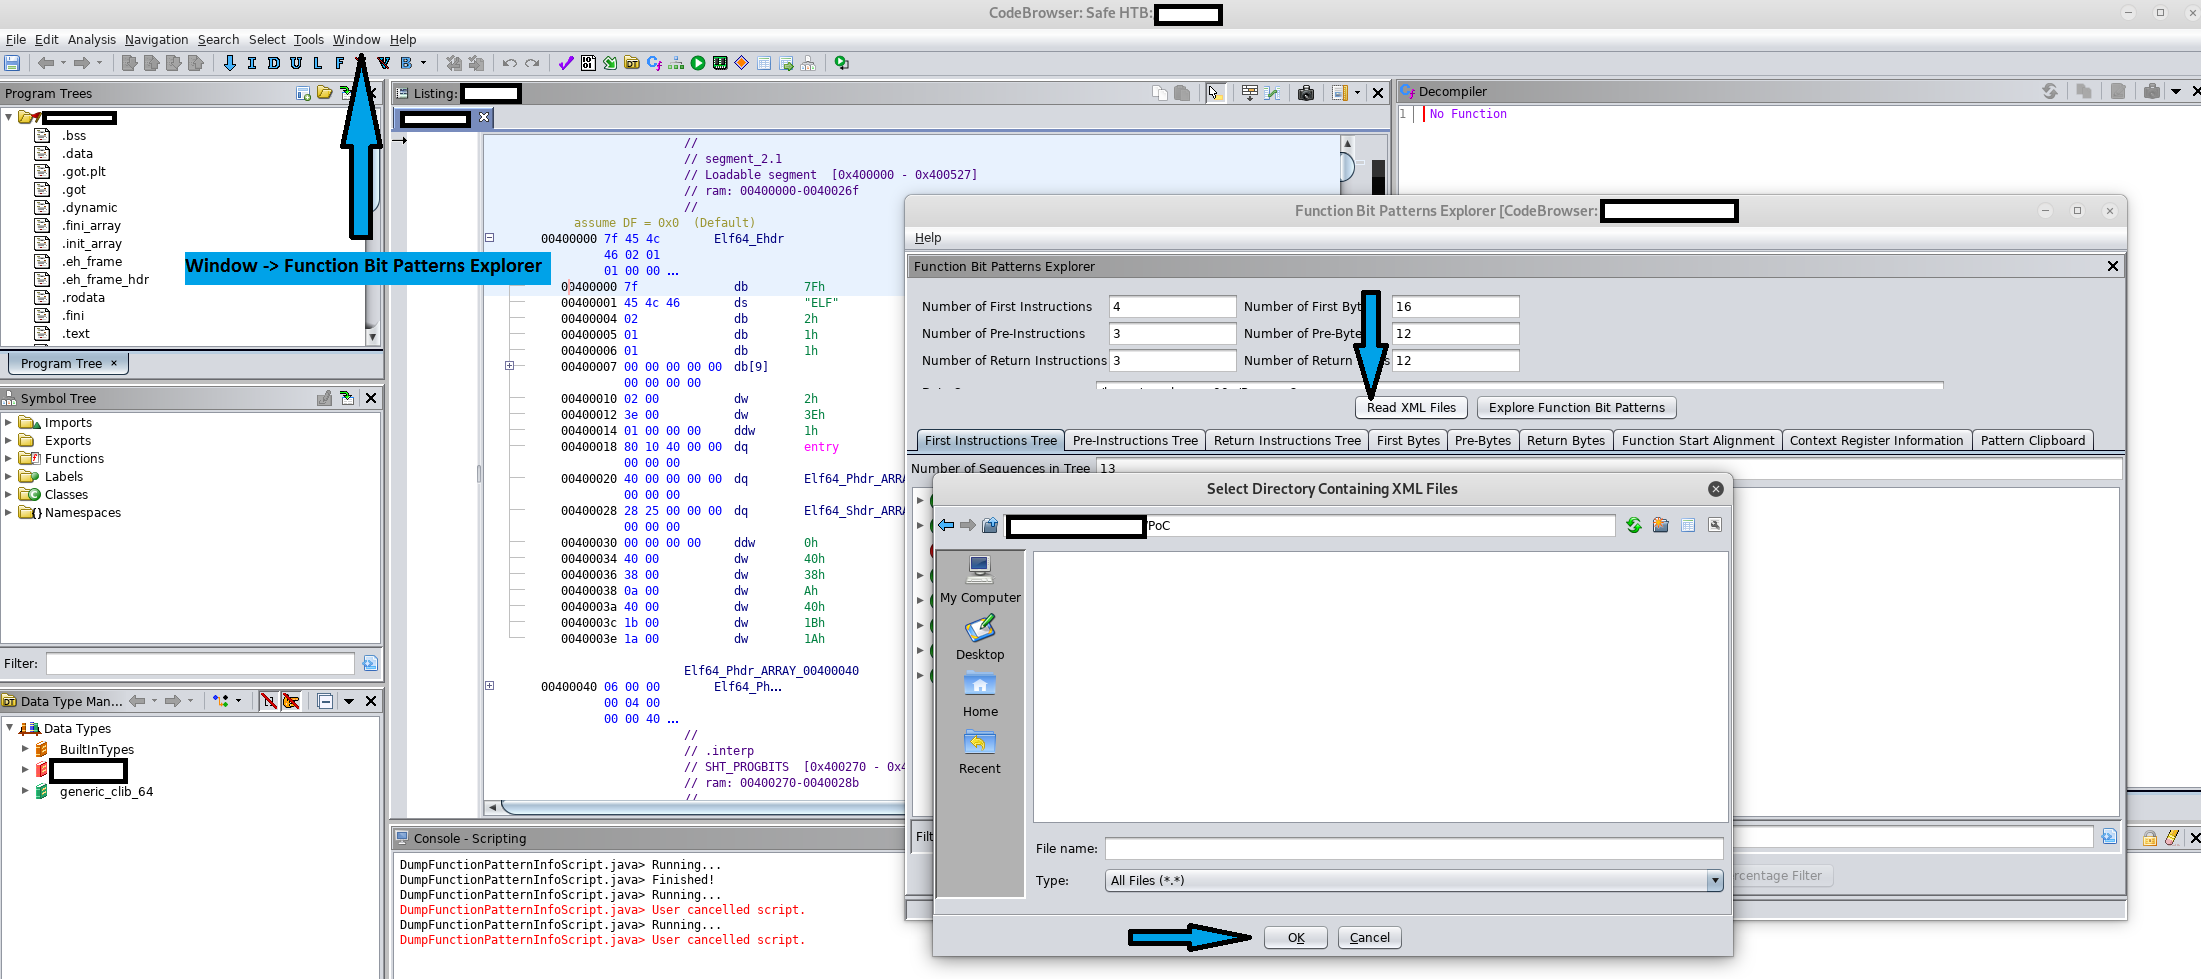 purpleracc00n/cve-2019-16941
PoC per CVE-2019-16941
 vivianuba/grandstream-cve-2026-2329-analysis
Progetto di ricerca difensiva sulle vulnerabilità che confronta il firmware Grandstream GXP1600 vulnerabile e patchato per la CVE-2026-2329,…
 ivmks74/iiita-iot-security-research
Ricerca sulla sicurezza IoT condotta durante il mio tirocinio presso IIIT Allahabad, che ha portato a CVE-2026-65893, CVE-2026-65894 e alla…
 gavmor/x86-cpp-reversing-skill
Skill di Claude Code per il reverse engineering di binari C++ x86 a 32 bit little-endian (vtable, RTTI, recupero dell'ereditarietà)
 33hps/wibu-codemeter-analysis
Analisi crittografica del DRM WIBU CodeMeter - l'analisi dell'entropia rivela pattern XOR invece dell'AES-256 dichiarato
 gmh5225/evilkaspersky
Esperimento di driver kernel Windows basato su KasperskyHook che utilizza syscall dirette per la copia di memoria tra processi, con supporto per lo…








