
 #1
Strumenti per la decompilazione, il disassemblaggio e la comprensione degli interni del malware e dei binari complessi.
Raccomandato da Kitploit
 spiralbl0ck/blacklotus-z2a-challenge
BlackLotus-Z2A-Challenge, Niente da vedere qui per ora , per favore passa oltre
 pirosap/aquos-r7-ghostlock
Exploit root per il kernel Linux 5.10 specifico per il dispositivo Sharp AQUOS R7 (CVE-2026-43499), che concede UID 0 temporaneo con SELinux…
 runtimeverification/kernel-c-to-rust-spike
Indurimento dei parser C del kernel tramite riscrittura in Rust, fuzzing differenziale e verifica formale. Primo obiettivo: UVC (CVE-2024-53104).
 imeiplus/ghostlock-pfem10
GhostLock (CVE-2026-43499) per OPPO Find X5 Pro (PFEM10) — reverse engineering del watchdog OPlus e del rilevatore di heap-spray
 artur9010/amazon-mustang-hack
Ricerca di exploit del kernel che ottiene root temporaneo su Amazon Fire 7 (Fire OS 7.3.3.1) tramite la use-after-free JIT di Mali kbase…
 bishopfox/mauidll
Estrai gli assembly gestiti (.NET) da un assembly store di MAUI Android.
 sf0rzin/cve-2025-61155
CVE-2025-61155 — terminazione arbitraria dei processi in GameDriverX64.sys (anti-cheat di Tower of Fantasy). Analisi originale con IDA Pro, PoC,…
 ethanedits/iqvw64e-privilege-escalation
Proof-of-concept educativo per l'escalation dei privilegi locale CVE-2015-2291 tramite abuso di IOCTL del driver Ethernet Intel, che dimostra la…
 danyw24/zyxel-p870hn-hardware-hacking
Da un PCB nudo alla root: hardware-hacking di uno ZyXEL P-870HN (BCM6368) via UART — CVE-2025-0890 + CVE-2024-40891, sul mio stesso hardware.
 cxlfhx/ghostlock-pfem10
Ricerca GhostLock (CVE-2026-43499 / IonStack) per OPPO Find X5 Pro (PFEM10): catena di exploit, progressi, registro dei blocchi e note sul kernel…
 longwasu/cve-2025-38352-poc
PoC e script GDB che assistono nell'attivazione di CVE-2025-38352
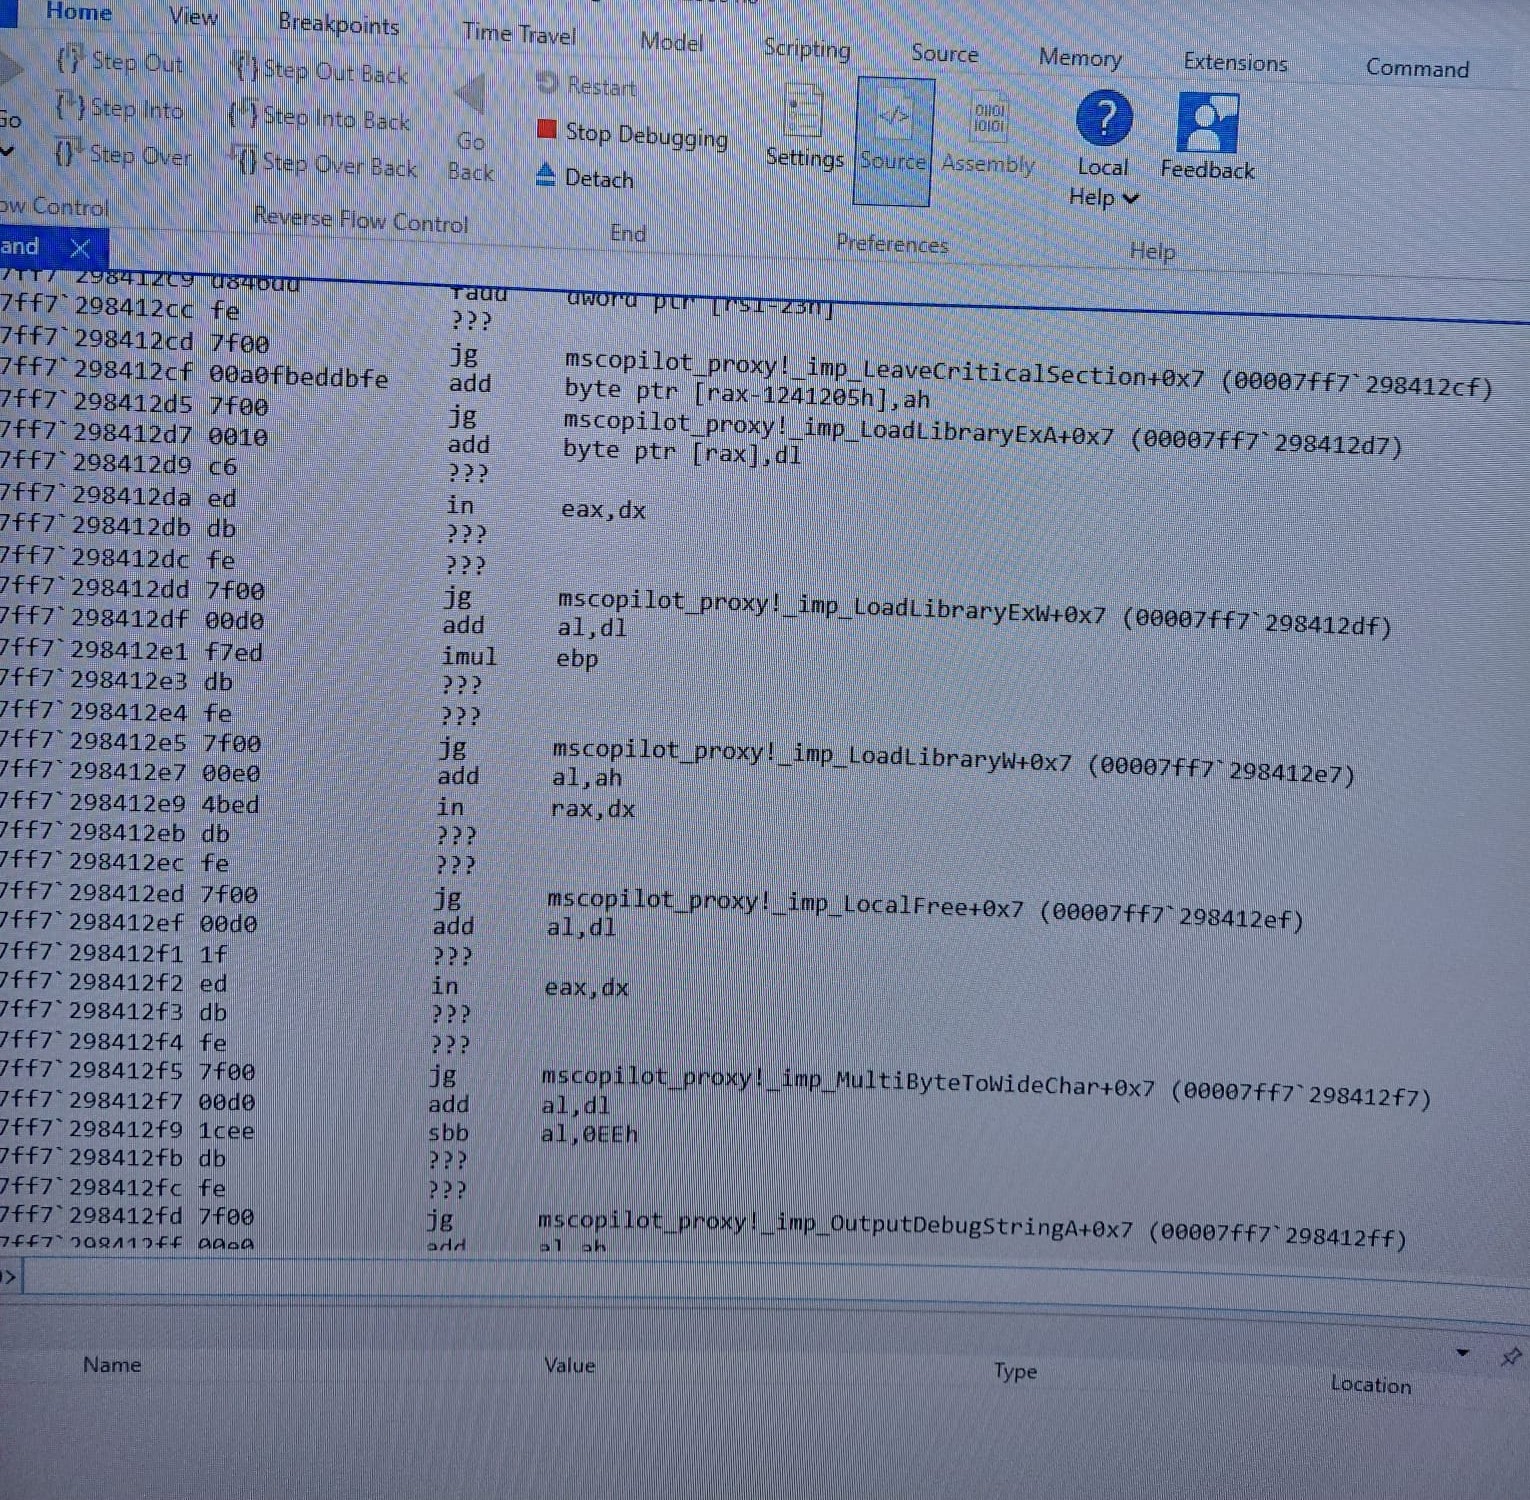 kaandemir993/vidar-stealer-reverse-engineering
Analisi approfondita di reverse engineering di Vidar Stealer 2.0 che copre la manomissione di Task Scheduler (timestamp 1999), il process hollowing…
 r3n3r0/cve-2025-5915
Exploit proof-of-concept per una heap over-read nel filtro RAR v4 di libarchive (CVE-2025-5915) con riproduzione ASan, encoder e dimostrazione su…
 cobbbex/cisco-asa-vulnerability-research
Reverse engineering sistematico del binario lina di Cisco ASA per scoprire e analizzare vulnerabilità di corruzione della memoria, incluse…
 hunt-benito/the-callback-that-outlived-the-page-cve-2026-78997-uc-browser-android-universal-xss
PoC per CVE-2026-78997, un Universal XSS in UC Browser per Android. Include un generatore di URL craftato, un oracolo di callback-dispatch e hook…
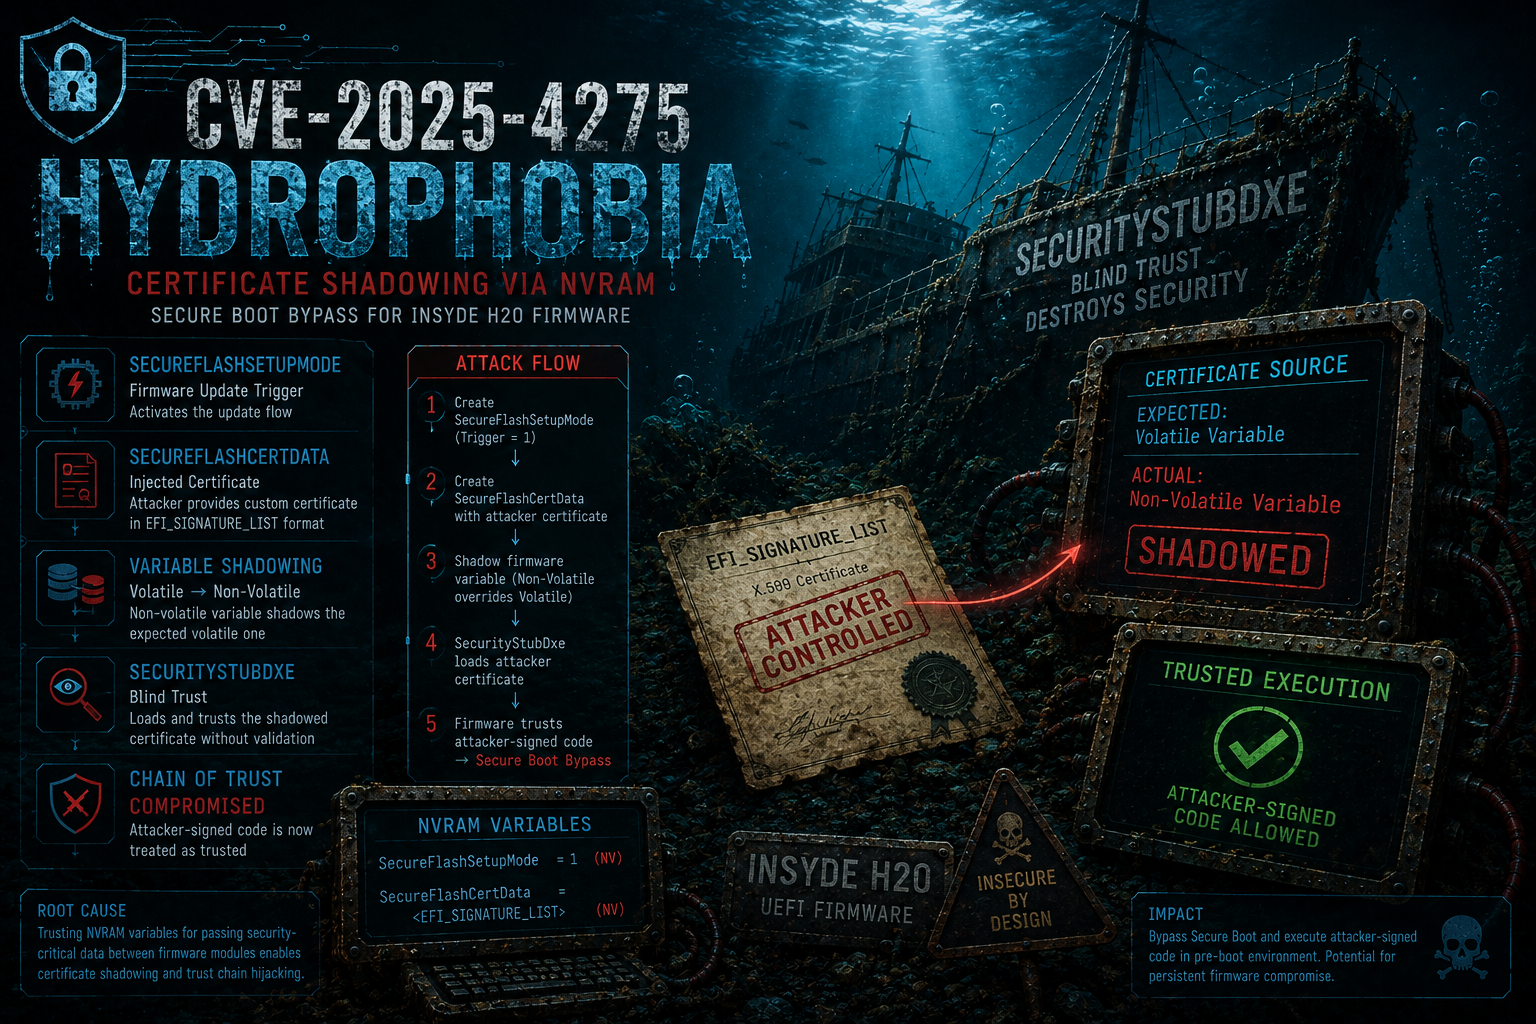 themalwareguardian/cve-2025-4275
Analisi e sfruttamento di CVE-2025-4275 (Hydr0ph0bia), una debolezza della catena di fiducia del Secure Boot in cui le variabili del firmware vengono…
 themalwareguardian/cve-2022-34303
Dimostra il bypass di Secure Boot CVE-2022-34303 tramite UEFI Shell firmata CryptoPro, utilizzando il comando mm per annullare gSecurity2 e caricare…
 spiralbl0ck/analysis-for-stage1-shellcode-loader-from-hacking-
Analisi per caricatore di shellcode stage1 da hacking








