
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Reverse Engineering — Pagina 61 | Kitploit
Categorie

Reverse Engineering

Strumenti per la decompilazione, il disassemblaggio e la comprensione degli interni del malware e dei binari complessi.

Raccomandato da Kitploit
Migliori strumenti

10 selezionati
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k1 giorno fa
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k16h 15m fa
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k3 giorni fa
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1k1 giorno fa
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k8 giorni fa
ImHex preview#6

ImHex

GitHubwerwolv/imhex
54.4k29 giorni fa
angr preview#7

angr

GitHubangr/angr
9.0k1 giorno fa
unicorn preview#8

unicorn

GitHubunicorn-engine/unicorn
9.2k8 mesi fa
capstone preview#9

capstone

GitHubcapstone-engine/capstone
8.9k2 giorni fa
keystone preview#10

keystone

GitHubkeystone-engine/keystone
2.7k3 mesi fa
Più recentiRilevanzaPiù popolariAggiornati di recente
1881 risultati
umbra preview

umbra

GitHubymsniper/umbra

Overlay di gioco esterno in sola lettura per Linux. Offset derivati, skeleton composti, modulo kernel opzionale per letture di memoria indipendenti…
memory-forensicsexploitationreverse-engineering+1
181 mese fa
http-breakout-proxy preview

http-breakout-proxy

GitHubjbsouthe/http-breakout-proxy

Analisi del proxy HTTP per il reverse engineering delle comunicazioni di protocollo
web-proxies-interceptionreverse-engineeringscripting-automation+5
6311 mesi fa
Ghidra-Rare preview

Ghidra-Rare

GitHubaleph-void/ghidra-rare

A repository of SLEIGH support for rare processor ISAs

embedded-systems-securitystatic-analysisreverse-engineering+4
212 giorni fa
pythia preview

pythia

GitHubnccgroup/pythia

Uno strumento per estrarre informazioni RTTI da eseguibili Delphi, scritto in puro Python
reverse-engineeringmalware-analysisbinary-analysis
247 anni fa
EUVA preview

EUVA

GitHubeuva-project/euva

Un editor esadecimale e decompilatore leggero per risolvere i tuoi problemi di analisi dei file binari.

static-analysisreverse-engineeringdebuggers+5
443 mesi fa
WhacAMole preview

WhacAMole

GitHubignacioj/whacamole

Analisi della memoria live per rilevare IOC di malware in processi, moduli, handle, token, thread, assembly .NET, spazio degli indirizzi di memoria e…
ioc-managementdynamic-analysis-sandboxingmemory-forensics+9
452 anni fa
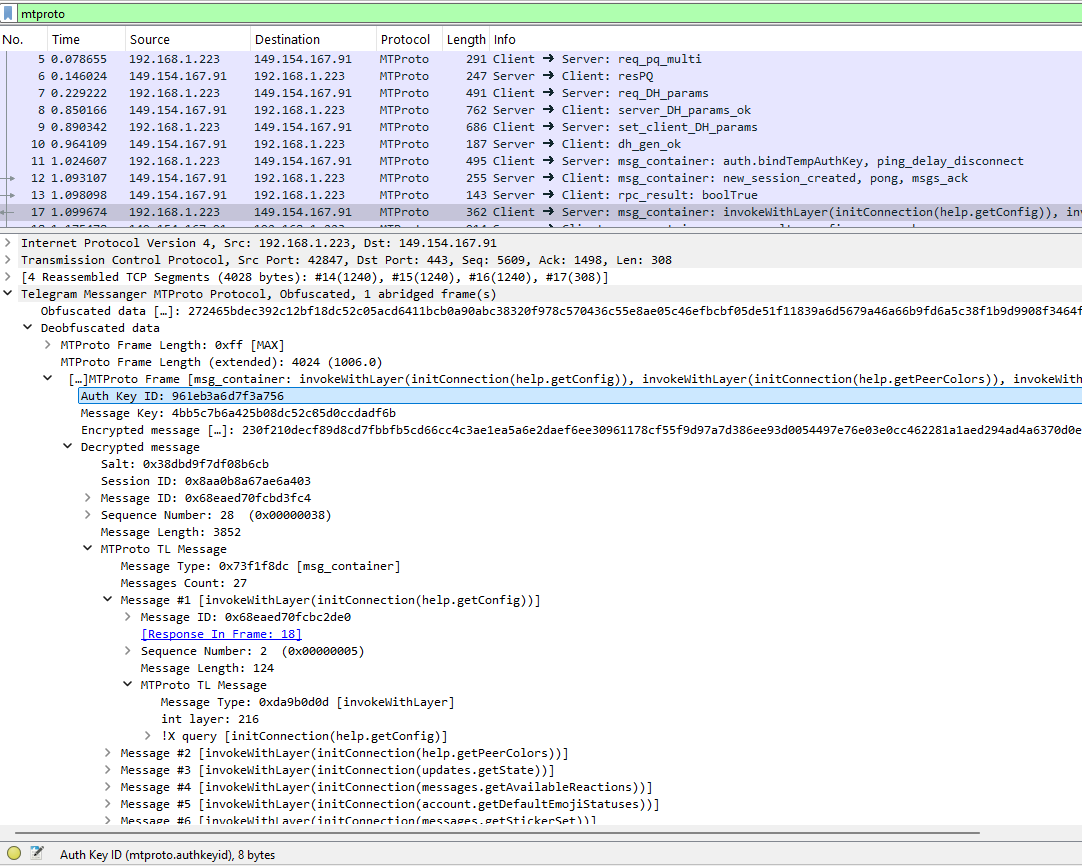
mtproto-dissector preview

mtproto-dissector

GitHubtomer8007/mtproto-dissector

Plugin Wireshark per l'analisi del protocollo Telegram

packet-sniffing-analysisencryption-decryption-toolsreverse-engineering+2
407 mesi fa
amtracker preview

amtracker

GitHubjacobsoo/amtracker

Android Malware Tracker
android-securityreverse-engineeringinformation-gathering+3
282 anni fa
luadec-tplink preview

luadec-tplink

GitHubsuperkhung/luadec-tplink

Versione modificata di luadec per decompilare il firmware LUA del TP-Link Archer C7.

embedded-systems-securitystatic-analysisiot-security+4
336 anni fa
sony-vp-extract preview

sony-vp-extract

GitHubhelgesverre/sony-vp-extract

Decripta ed estrai i messaggi vocali MP3 di guida dai pacchetti vocali crittografati di Sony WH-1000XM4. Chiave AES estratta tramite dump del…
embedded-systems-securitybluetooth-securityencryption-decryption-tools+5
254 mesi fa
readable-thrift preview

readable-thrift

GitHubnccgroup/readable-thrift

Codificatore/decodificatore Thrift di facile lettura.

web-proxies-interceptionreverse-engineeringweb-application-exploitation+2
244 anni fa
drvtrace preview

drvtrace

GitHubeversinc33/drvtrace

Plugin per WinDbg per tracciare le transizioni di modulo da un driver in debug.
reverse-engineeringdebuggersbinary-analysis
5410 mesi fa
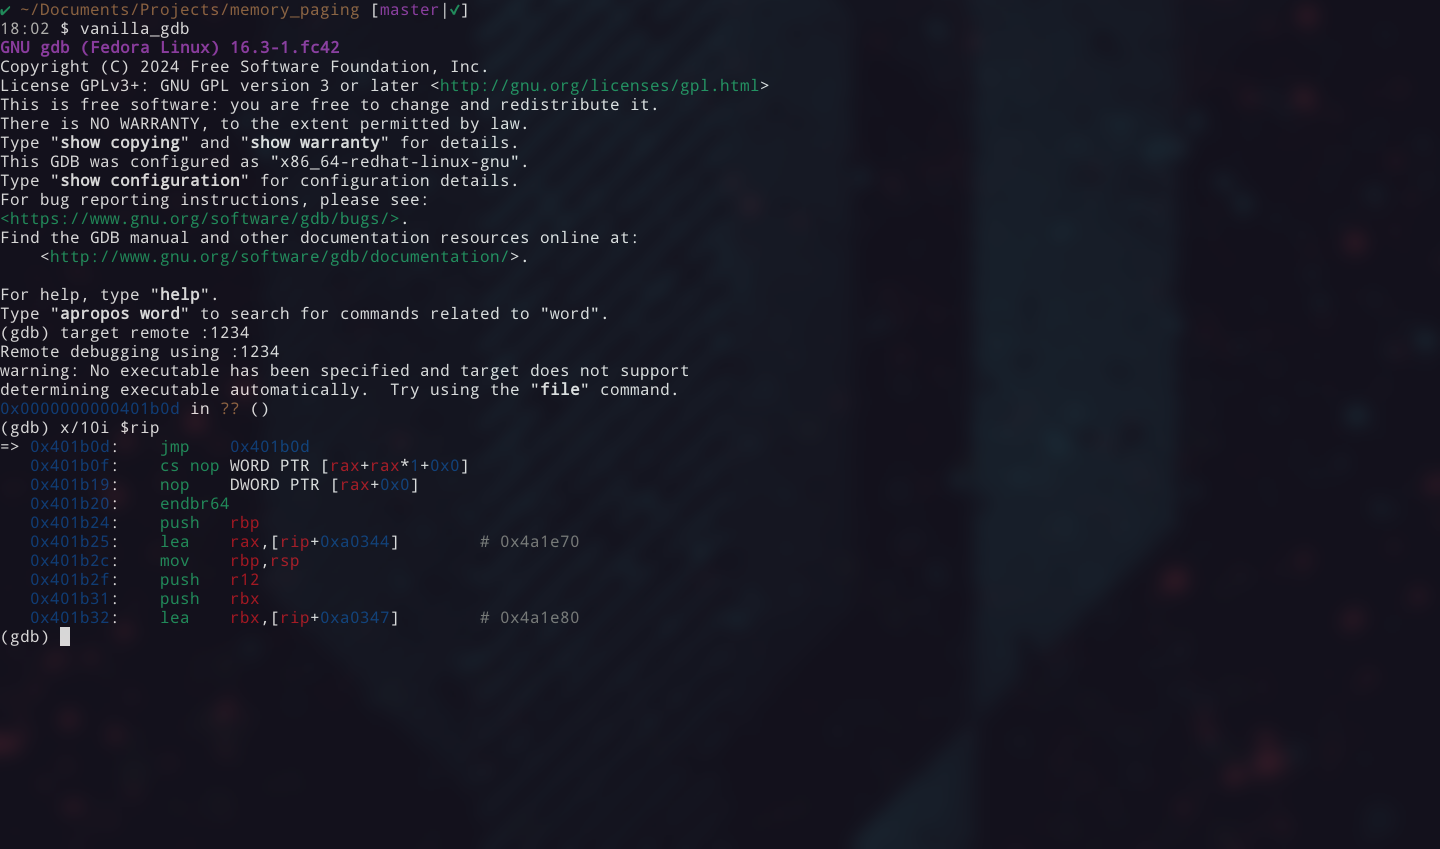
page_table_walk preview

page_table_walk

GitHubjazho76/page_table_walk

Percorri le tabelle delle pagine x86-64 a mano in qemu e gdb. Scomponi un indirizzo virtuale, segui cr3 attraverso tutti i livelli della memoria…

memory-forensicsreverse-engineeringdebuggers+4
288 mesi fa
witchcraft preview

witchcraft

GitHubcosmic-zip/witchcraft

WITCHCRAFT è un kit di strumenti cyberdeck progettato per runner che si immergono in profondità nella mesh. È la tua attrezzatura tutto-in-uno per…
osintphishing-toolsreconnaissance+8
527h 35m fa
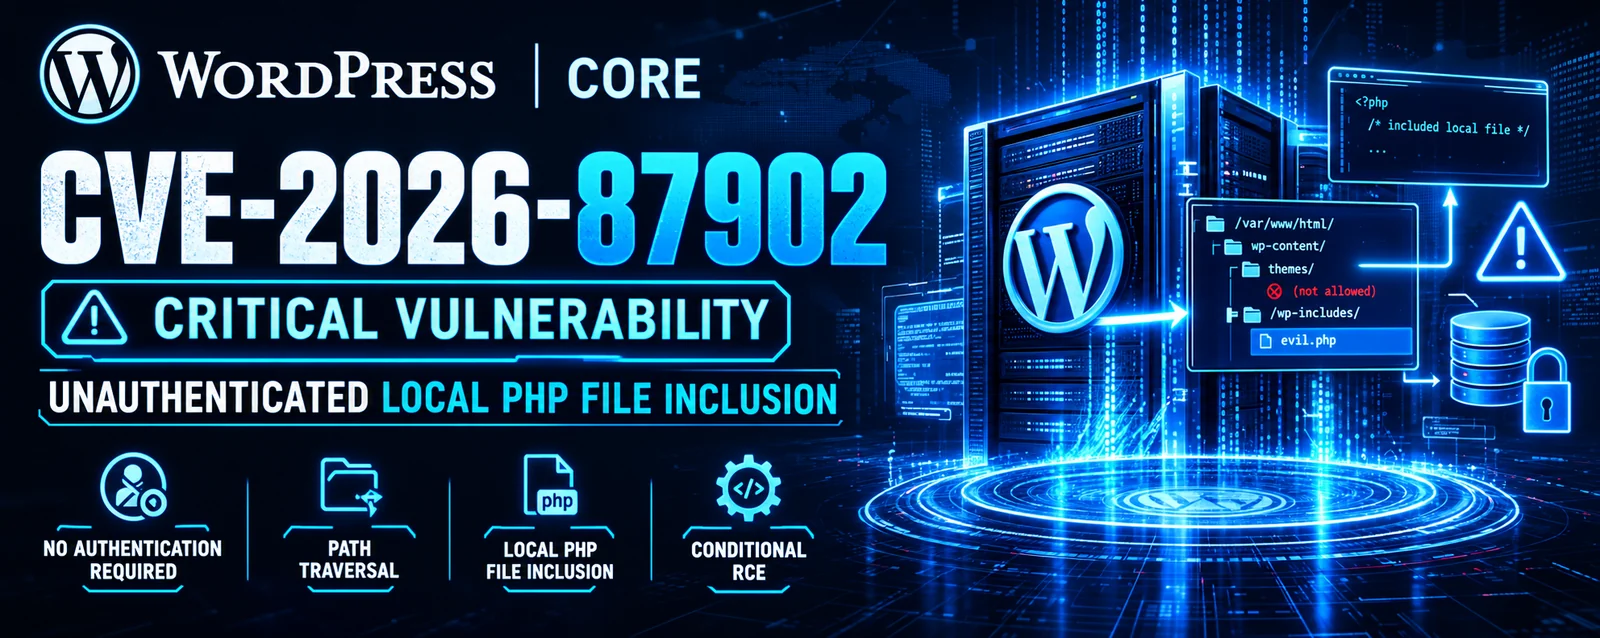
CVE-2026-87902-Toolkit preview

CVE-2026-87902-Toolkit

GitHubtc4dy/cve-2026-87902-toolkit

Toolkit WordPress CVE-2026-87902 LFI-to-RCE con una catena di exploit weaponized (PEAR RCE, webshell, creazione admin, loot) e una versione…

defensive-toolsvulnerability-scannerspayload-generation+8
1525 giorni fa
ida-pro-mcp preview

ida-pro-mcp

GitHubgrecandrei/ida-pro-mcp

Server MCP deterministico e local-first per IDA Pro/Home: 109 operazioni di reverse engineering con schema rigoroso, risultati supportati da evidenze…
static-analysisreverse-engineeringscripting-automation+7
151 mese fa
ft9201-libfprint preview

ft9201-libfprint

GitHubomgrant/ft9201-libfprint

Driver Linux libfprint per il lettore di impronte digitali USB Focal-systems FT9201 (2808:93a9) — esegue il motore di corrispondenza Windows di…
embedded-systems-securityreverse-engineeringhardware-hacking+4
213 mesi fa
hexcymatix preview

hexcymatix

GitHubxoreaxeaxeax/hexcymatix

Visualizza sequenze di byte ripetute nei file binari per rivelare strutture nascoste, supportando il reverse engineering e l'individuazione di…


static-analysisreverse-engineeringbinary-analysis
262 mesi fa
Precedente1…606162…100Successivo







