
 #1
Strumenti per la decompilazione, il disassemblaggio e la comprensione degli interni del malware e dei binari complessi.
Raccomandato da Kitploit

 nccgroup/proxmark3-amiimicyou
Simulatore di Amiibo per Proxmark3 come mostrato al Recon Montreal 2018
 m417z/x64dbg-xfg-marker
Un plugin per x64dbg che contrassegna le firme delle chiamate XFG come dati.
 checkpointsw/nodejs-tracer
Tracer runtime per l'analisi di malware Node.js che aggancia i moduli core, registra le chiamate, inganna i controlli anti-analisi e cattura…
 robertdfrench/ifuncd-up
GNU IFUNC è il vero colpevole dietro CVE-2024-3094
 hackinglz/maps_scanner
Scanner cloud MAPS e parser di risposta per la ricerca su Microsoft Defender.
 cxiao/rust-reversing-workshop-recon-2024
Diapositive e file per il workshop Reversing Rust Binaries: One step beyond strings al REcon 2024, presentato il 28 giugno 2024.
 bronils/aotopsy
Analizzatore statico per snapshot AOT Flutter/Dart — recupera i nomi delle funzioni, le gerarchie delle classi, i grafi di chiamata e i segnali…
 feiman55/cve-2026-98260-ghostkey
GhostKey - Strumento di privilege escalation con un clic per CVE-2026-98260 (Shizuku + NDK Native)
 catern/rsyscall
Interfaccia indipendente dal processo alle chiamate di sistema Linux
 infobyte/draytek-arsenal
Kit di reverse engineering e osservabilità per firewall Draytek
 jackdoe/pico2-swd-riscv
Libreria di probe di debug SWD per core RISC-V RP2350. Fornisce halt/resume/step, accesso a registri e memoria, esecuzione di codice e tracciamento…
 0x33c0unt/cve-2024-21633
MobSF Esecuzione di codice remoto (tramite CVE-2024-21633)
 ahaggard2013/binaryninja-ollama
Plugin per Binary Ninja che integra modelli Ollama locali per rinominare funzioni e variabili nel codice HLIL decompilato, preservando la privacy…
 cloudflare/filterforge
Strumento per risolvere i filtri BPF e creare pacchetti basati su questi.
 airbus-cert/ditto
Oscura script PowerShell e JavaScript utilizzando un parsing basato su tree-sitter con molteplici profili impostore configurabili per furtività,…
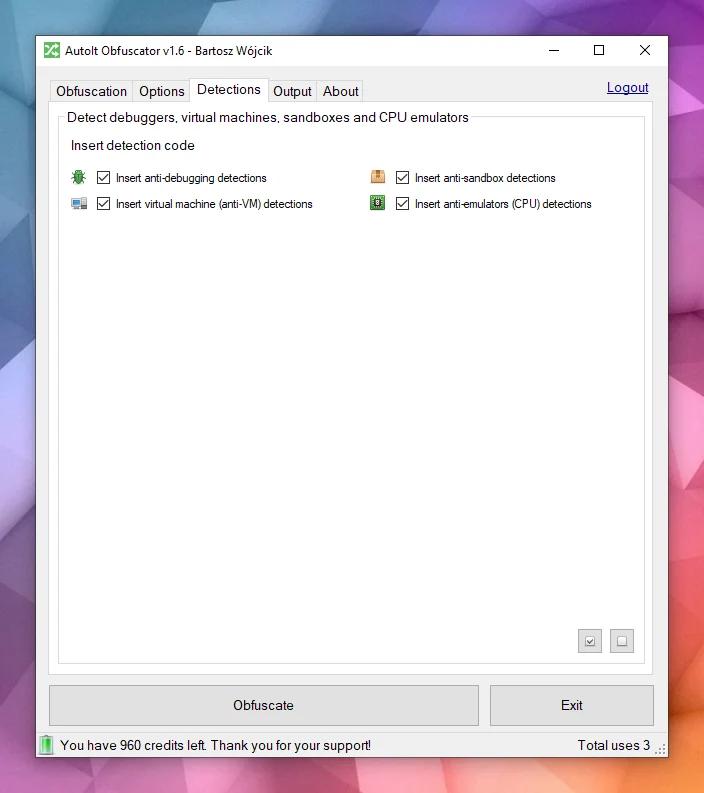 pelock/autoit-obfuscator
Oscura gli script AutoIt per proteggere il codice sorgente da analisi, reverse engineering e decompilazione utilizzando tecniche avanzate di…
 xoreaxlmbdx/die-in-browser
Analisi binaria statica con Detect It Easy — 100% nel tuo browser, nessun caricamento.
 huntdownproject/koodousfinder
Uno strumento semplice che consente agli utenti di cercare e analizzare applicazioni Android per potenziali minacce e vulnerabilità alla sicurezza.








