
 #1
Framework di sviluppo RAT, strumenti di rilevamento e utility di accesso remoto post-sfruttamento.
Raccomandato da Kitploit

 google/grr
Framework di forensic live remota e risposta agli incidenti con agente Python per la raccolta di dati forensi da endpoint, inclusi memoria, disco e…
 samyk/poisontap
Sfrutta computer bloccati/protetti da password tramite USB, rilascia una backdoor persistente basata su WebSocket, espone il router interno e sottrae…
 darthton/blackbone
Libreria per hacking della memoria di Windows
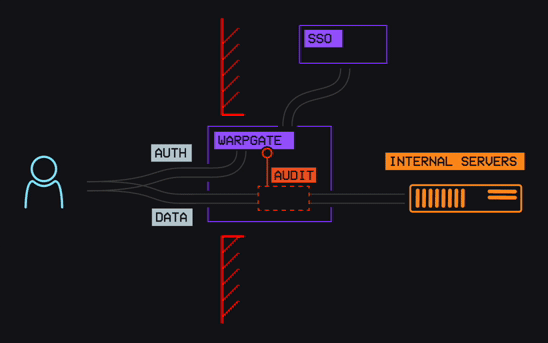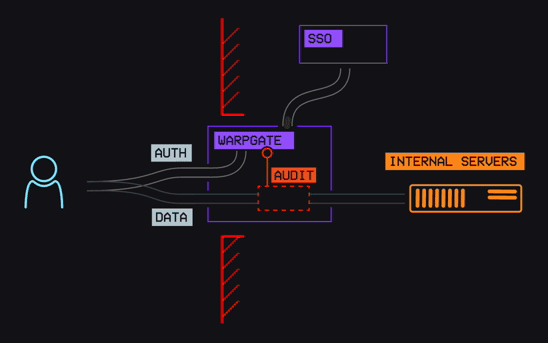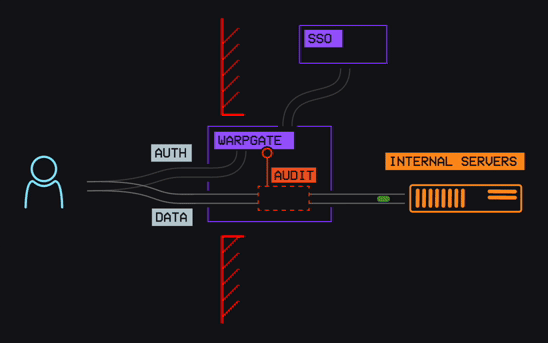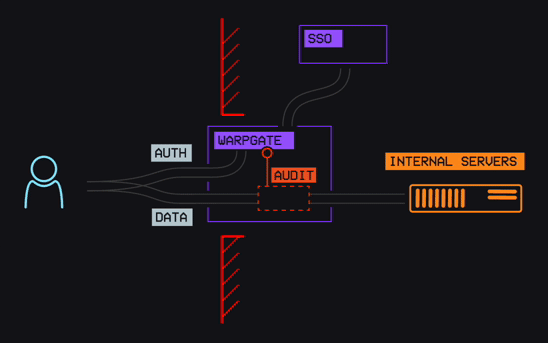 warp-tech/warpgate
Fully transparent SSH, HTTPS, Kubernetes, database e bastion/PAM RDP/VNC che non richiede software aggiuntivo lato client
 azeemidrisi/phonesploit-pro
Uno strumento di hacking all-in-one per prendere il controllo remoto di dispositivi Android.
 pennyw0rth/netexec
Framework post-sfruttamento per test automatizzati di autenticazione di rete, raccolta di credenziali e movimento laterale in ambienti Windows/AD con…
 bc-security/empire
Empire è un framework di post-exploitation ed emulazione avversaria utilizzato per aiutare Red Team e Penetration Tester.
 openssh/openssh-portable
Portable OpenSSH
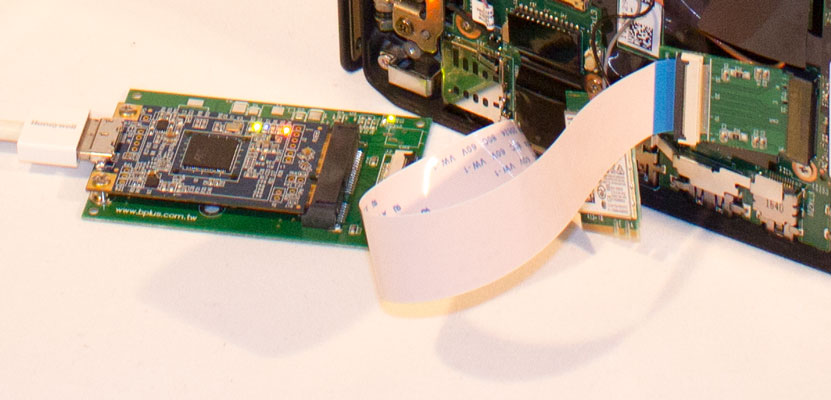 ufrisk/pcileech
Software di Attacco tramite Accesso Diretto alla Memoria (DMA)
 x0rz/eqgrp
Contenuto decrittato di eqgrp-auction-file.tar.xz
 its-a-feature/mythic
Un framework collaborativo, multi-piattaforma, per red teaming
 hackplayers/evil-winrm
La shell WinRM definitiva per hacking/pentesting
 pritunl/pritunl
Fornisce connettività VPN enterprise distribuita tramite OpenVPN, con gestione centralizzata, autenticazione e tunnel crittografati per ambienti…
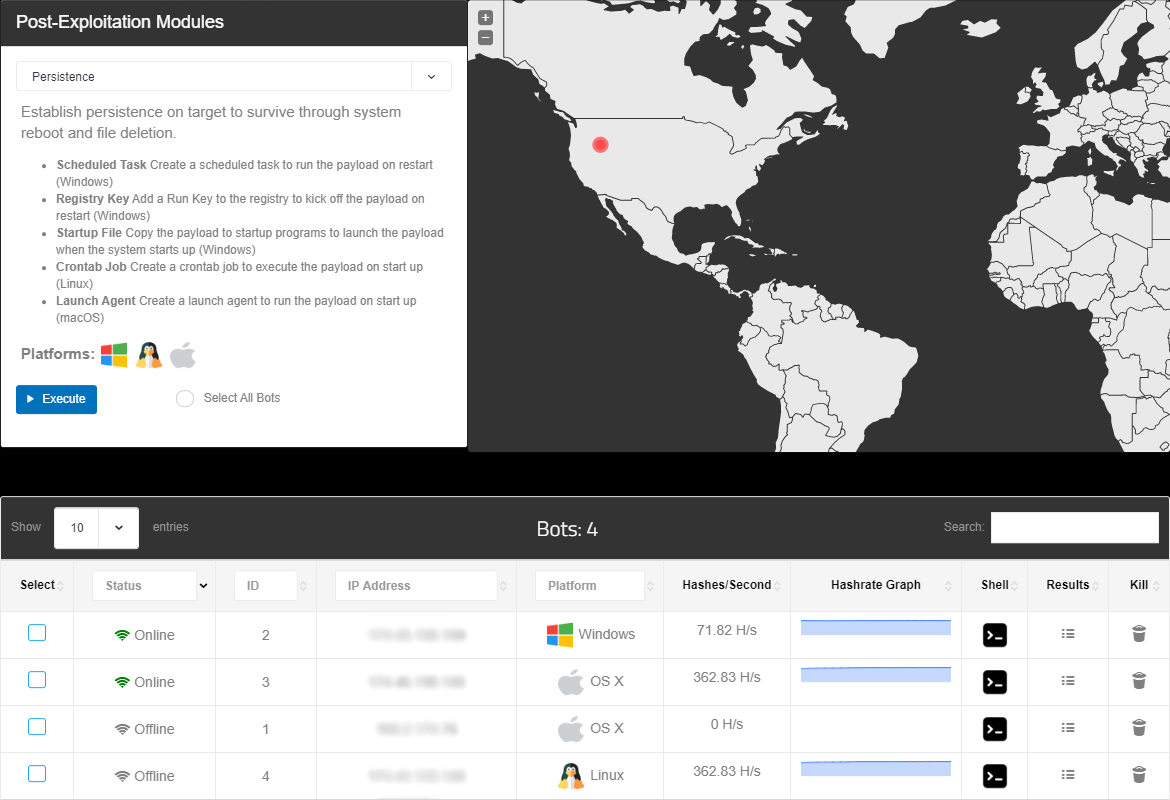 malwaredllc/byob
Un framework post-exploitation open-source per studenti, ricercatori e sviluppatori.
 pomerium/pomerium
Reverse proxy identity-aware che garantisce accesso zero-trust ad app e servizi interni tramite policy context-aware, verifica continua e senza VPN.
 nicocha30/ligolo-ng
Uno strumento avanzato, ma semplice, per tunneling/pivoting che utilizza un'interfaccia TUN.
 entysec/ghost
Ghost Framework è un framework di post-exploit per Android che sfrutta l'Android Debug Bridge per accedere remotamente a un dispositivo Android.





