
 #1
Strumenti per simulazione avversario, infrastruttura red team, framework C2 e sicurezza operativa.
Raccomandato da Kitploit

 flangvik/azurec2relay
Funzione di Azure che convalida e inoltra il traffico dei beacon di Cobalt Strike utilizzando profili C2 malleabili, reindirizzando le richieste non…
 alt3kx/cve-2023-24055_poc
CVE-2023-24055 PoC (KeePass 2.5x)
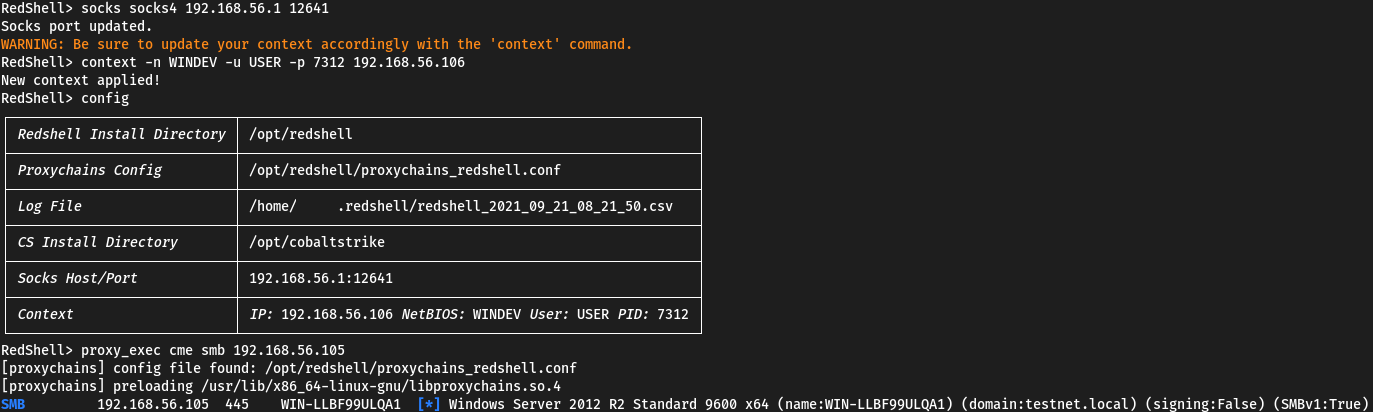 verizon/redshell
Un prompt dei comandi interattivo per red teaming e penetration testing. Invia automaticamente i comandi attraverso proxy SOCKS4/5 tramite…
 maldev-academy/maldevacademyldr.2
Implementazione di RunPE con molteplici tecniche di evasione (2)
 s3cur3th1ssh1t/nimsyscallpacker
Impacchetta assembly C#, file PE o shellcode in binari Nim crittografati con funzionalità evasive avanzate, inclusi bypass di AMSI/ETW, rilevamento…
 ariary/fileless-xec
Dropper stealth che esegue binari remoti senza salvarli su disco (supporto HTTP3, supporto ICMP, tracce invisibili, multipiattaforma,...)
 redcanaryco/atomictestharnesses
Repo pubblico per Atomic Test Harness
 gmh5225/awesome-ai-security
Una lista curata di materiali e risorse sulla sicurezza dell'IA per Pentester, Bug Hunter e Ricercatori di Sicurezza.
 winscripting/uac-bypass
Proof-of-concept in PowerShell che bypassa il Windows User Account Control (UAC) per elevare i privilegi, pensato per test di penetrazione…
 kindtime/nosferatu
DLL che intercetta l'autenticazione NTLM e Kerberos in lsass.exe per iniettare un hash backdoor, consentendo un accesso autenticato persistente sui…
 d3lb3/keefarcereborn
Una DLL autonoma che esporta i database in chiaro una volta iniettata nel processo di KeePass.
 1r0bit/taskhound
Strumento per enumerare attività pianificate privilegiate su sistemi remoti
 kudaes/lolbits
** SOSPESO ** Framework C2 che utilizza Background Intelligent Transfer Service (BITS) come protocollo di comunicazione e Direct Syscalls + Dinvoke…
 maldev-academy/christmas
PoC che dimostra una catena di iniezione multi-processo finalizzata all'esecuzione remota di shellcode.
 vozec/cve-2023-7028
Questo repository presenta una proof-of-concept della CVE-2023-7028
 shell-company/qrexfil
Questo strumento è un'utilità da riga di comando che consente di convertire qualsiasi file binario in un filmato QRcode. I dati possono quindi essere…
 vysecurity/cve-2017-8759
CVE-2017-8759 - Una vulnerabilità nel parser SOAP WDSL.
 sudonoodle/bof-coerce-ipp
Beacon Object File (BOF) per forzare l'autenticazione dell'account macchina tramite IPP.








