
 #1
Strumenti per simulazione avversario, infrastruttura red team, framework C2 e sicurezza operativa.
Raccomandato da Kitploit

 redsiege/persistassist
Framework di persistenza completamente modulare
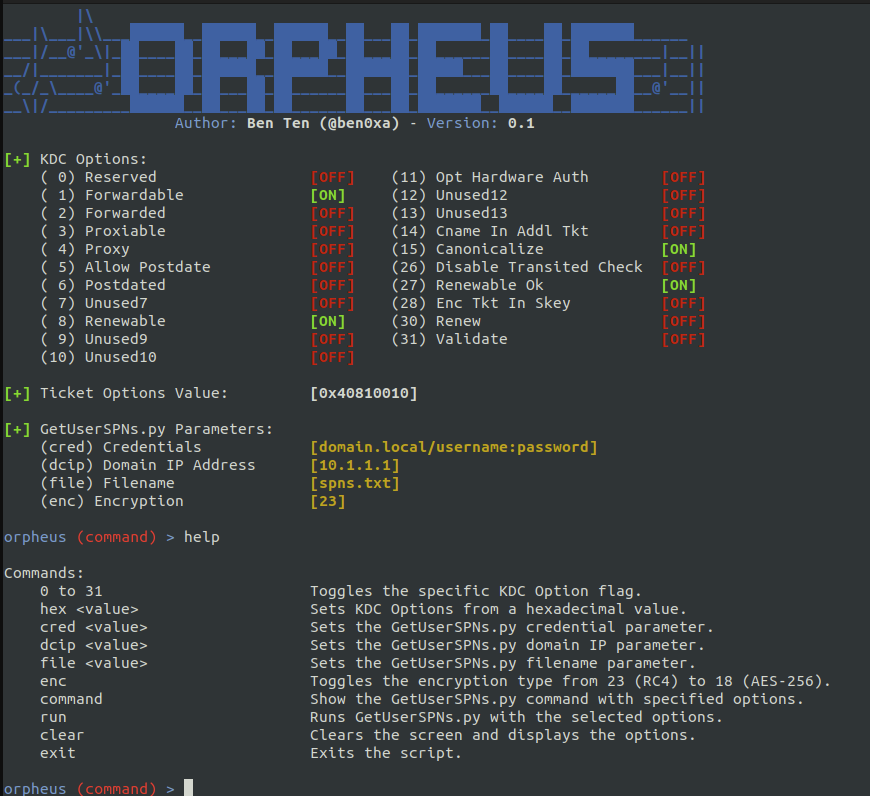 trustedsec/orpheus
Bypassare i rilevamenti Kerberoast con opzioni KDC e tipi di crittografia modificati
 mubix/netview
Netview enumera i sistemi utilizzando chiamate WinAPI
 r00t-3xp10it/redpill
Assiste i reverse shell TCP nelle attività post-esplorazione.
 syss-research/outis
outis è un tool di amministrazione remota (RAT) personalizzato o qualcosa del genere. È stato costruito per supportare vari metodi di trasporto (come…
 saadahla/heapcrypt
Criptare l'heap durante il sonno agganciando e modificando Sleep con un nostro sleep che cripta l'heap.
 sliverarmory/sliver-gui
GUI Electron multipiattaforma per il framework C2 Sliver, che fornisce dashboard per sessioni e beacon, generazione di payload, listener, loot e…
 brav0hax/smbexec
Strumento di attacco rapido in stile psexec che utilizza Samba per l'esecuzione remota di comandi, il dump delle credenziali e il movimento laterale…
 winsecurity/offensive-rust
Kit di sicurezza offensiva focalizzato su Rust con esempi di codice riutilizzabili per operazioni red team, sviluppo di payload ed exploitation.
 outflanknl/presentations
Materiale presentato dai membri del team Outflank in occasione di eventi pubblici.
 g0ldencybersec/easyeasm
Strumento di gestione della superficie d'attacco a costo zero
 f1zm0/acheron
chiamate di sistema indirette per elusione di AV/EDR in assembly Go
 apt69/comahawk
Escalation dei privilegi: armare CVE-2019-1405 e CVE-2019-1322
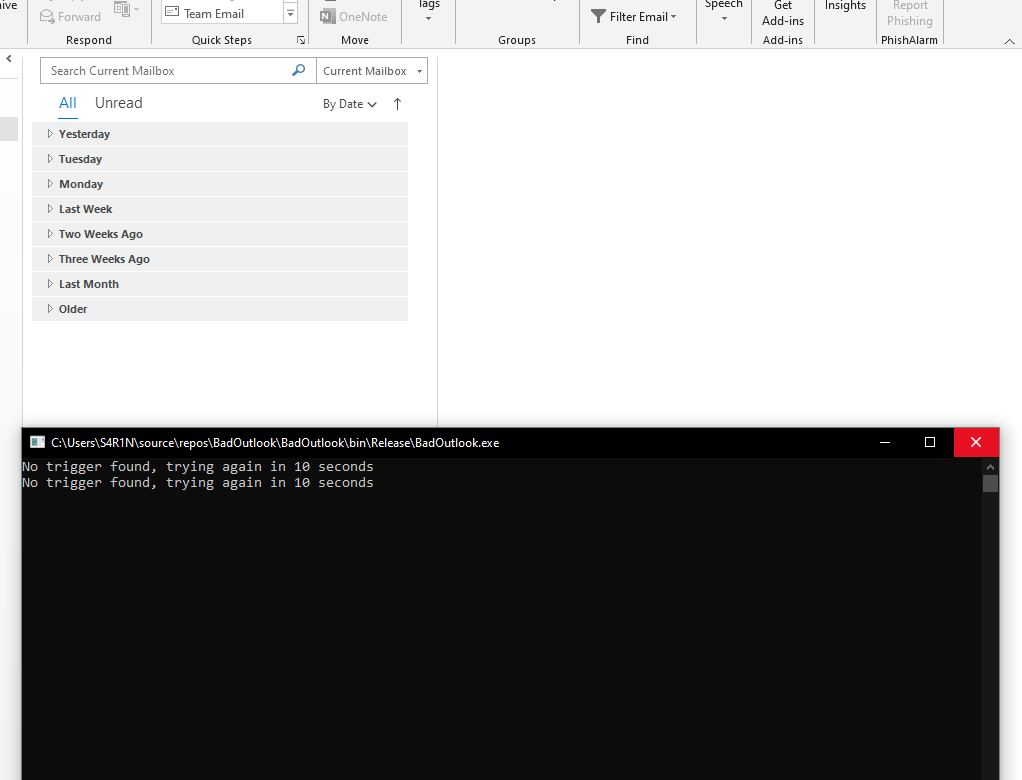 aahmad097/badoutlook
Strumento C# proof-of-concept che legge le email di Outlook tramite interfaccia COM, estrae shellcode codificato in base64 dalle righe dell'oggetto…
 byt3bl33d3r/pymalleablec2
Interprete Python per i profili Malleable C2 di Cobalt Strike. Permette di analizzarli, crearli e modificarli programmaticamente.
 kleiton0x00/xsscope
XSScope è uno dei framework GUI più potenti e avanzati per l'exploit dei browser moderni tramite XSS.
 hakaioffsec/ingressnightmare-poc
Questo è un codice PoC per sfruttare le vulnerabilità IngressNightmare (CVE-2025-1097, CVE-2025-1098, CVE-2025-24514 e CVE-2025-1974).
 crossc2/crossc2kit
CrossC2, sviluppato basandosi sul framework Cobalt Strike, può essere utilizzato per il controllo di altri sistemi multipiattaforma. CrossC2Kit…








