
 #1
Strumenti per simulazione avversario, infrastruttura red team, framework C2 e sicurezza operativa.
Raccomandato da Kitploit
 outflanknl/c2-tool-collection
Una raccolta di strumenti che si integrano con Cobalt Strike (e possibilmente altri framework C2) tramite tecniche di caricamento di DLL riflessive e…
 bats3c/shad0w
Un framework post-exploitation progettato per operare in modo occulto in ambienti pesantemente monitorati
 login-securite/donpapi
Dumper automatico remoto di credenziali per ambienti Windows, che estrae segreti DPAPI, credenziali del browser, certificati e file di configurazione…
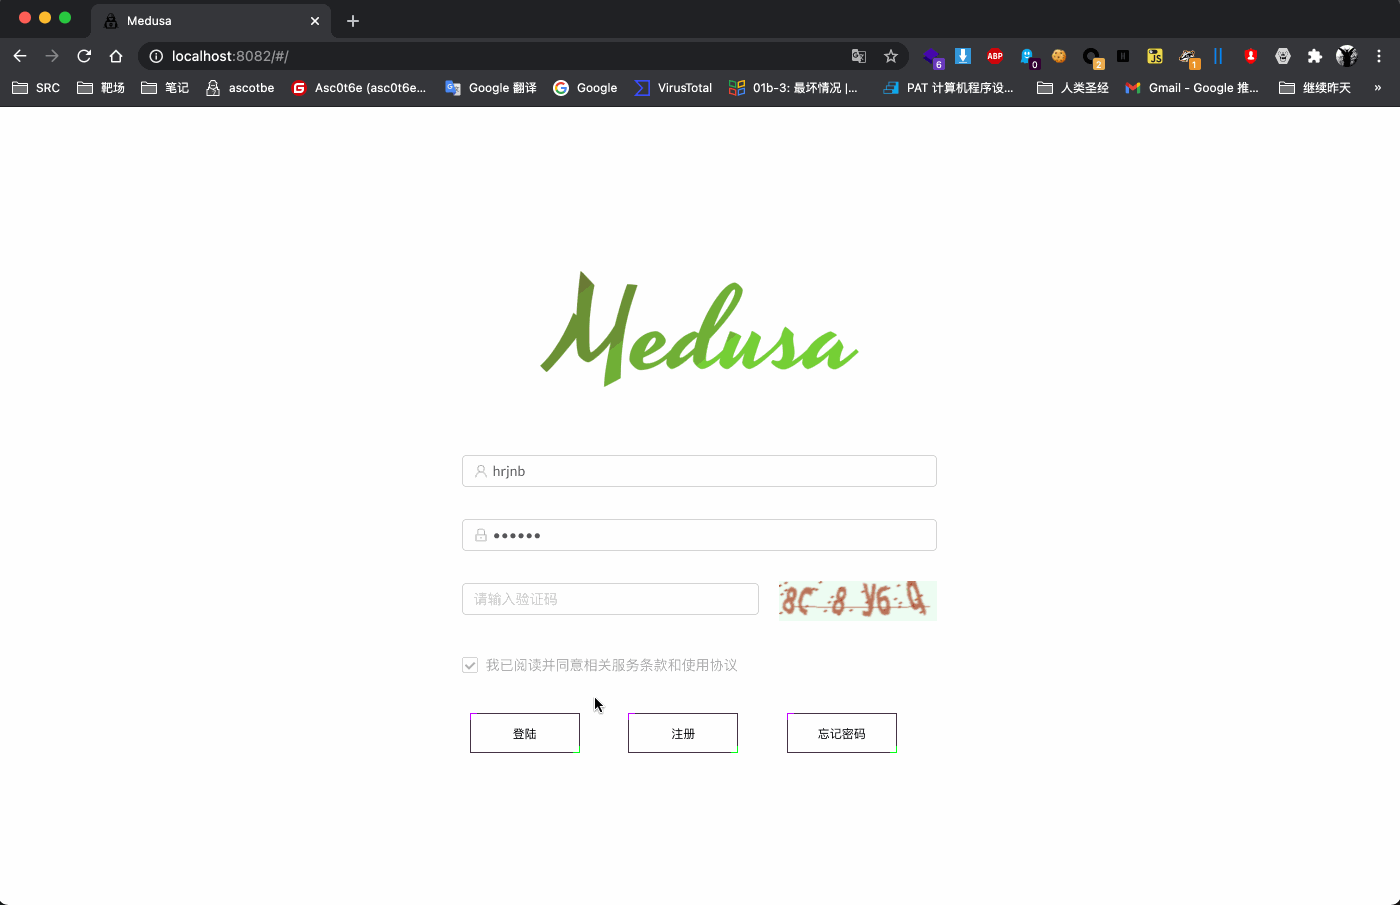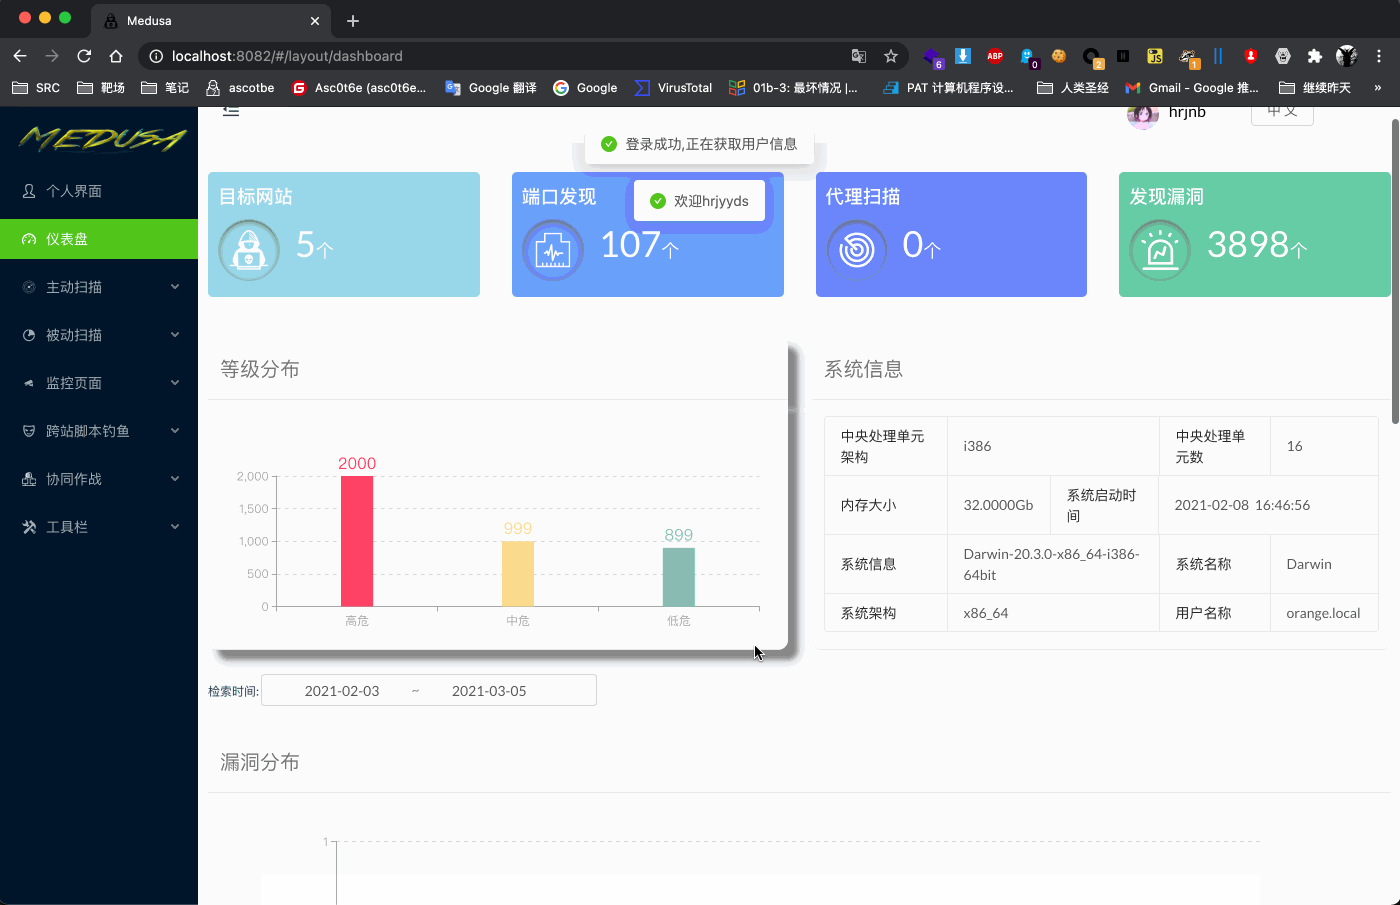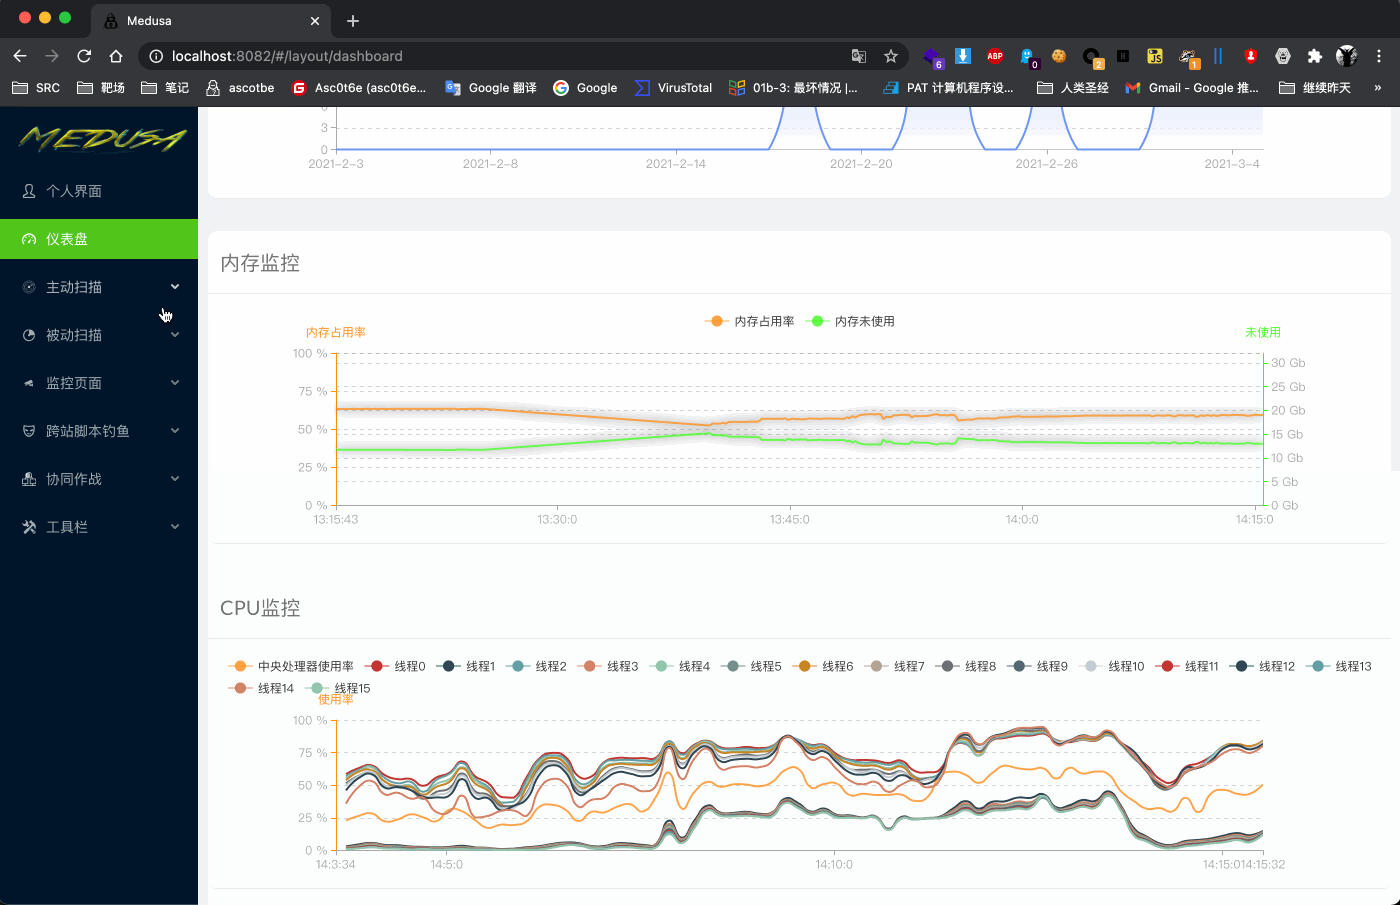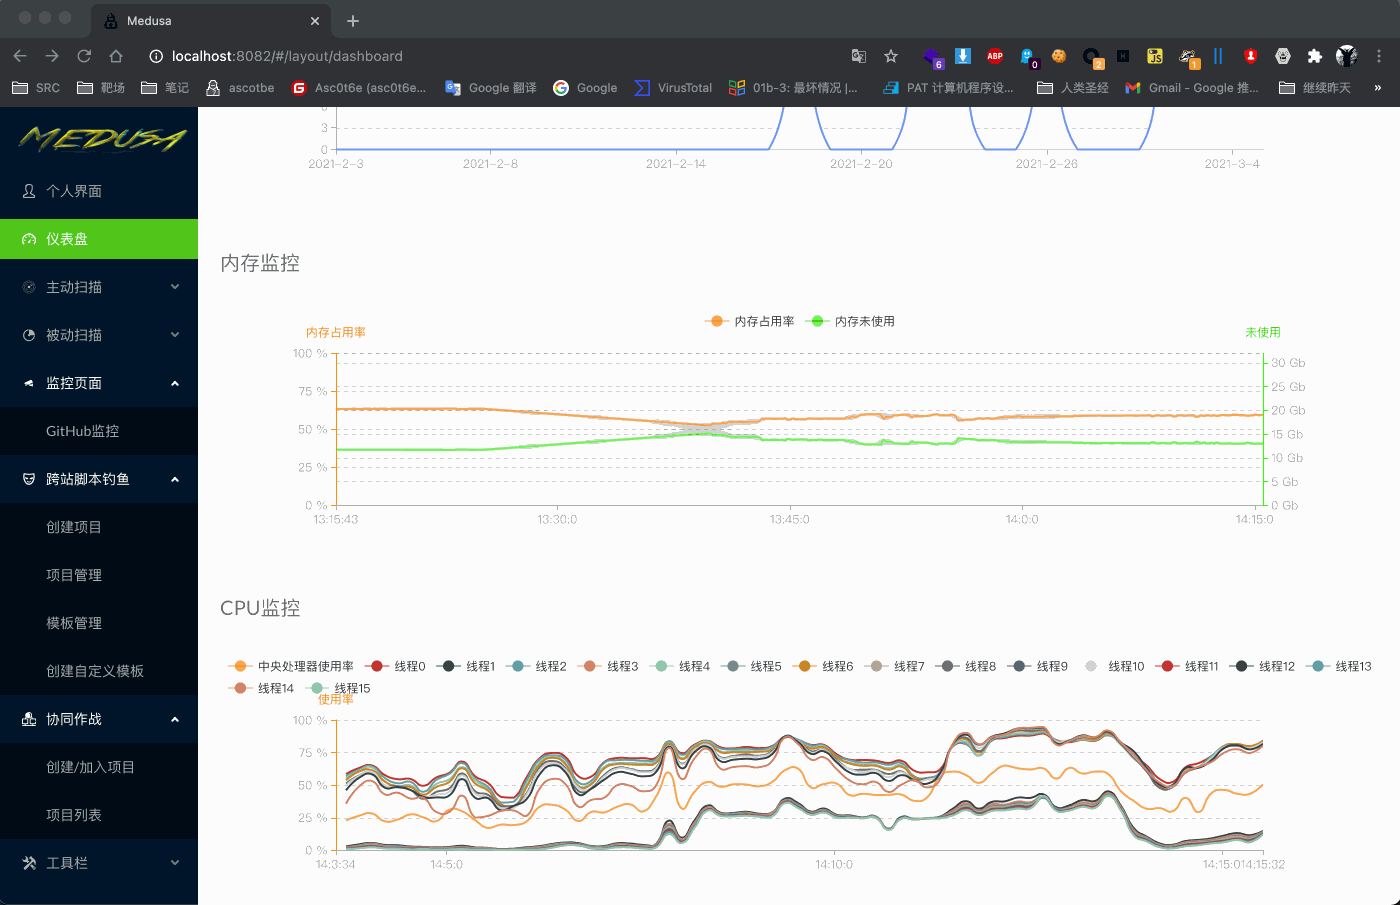 ascotbe/medusa
🐈Medusa è una piattaforma di armamentario per red team, che attualmente include funzionalità come piattaforma XSS, piattaforma di collaborazione,…
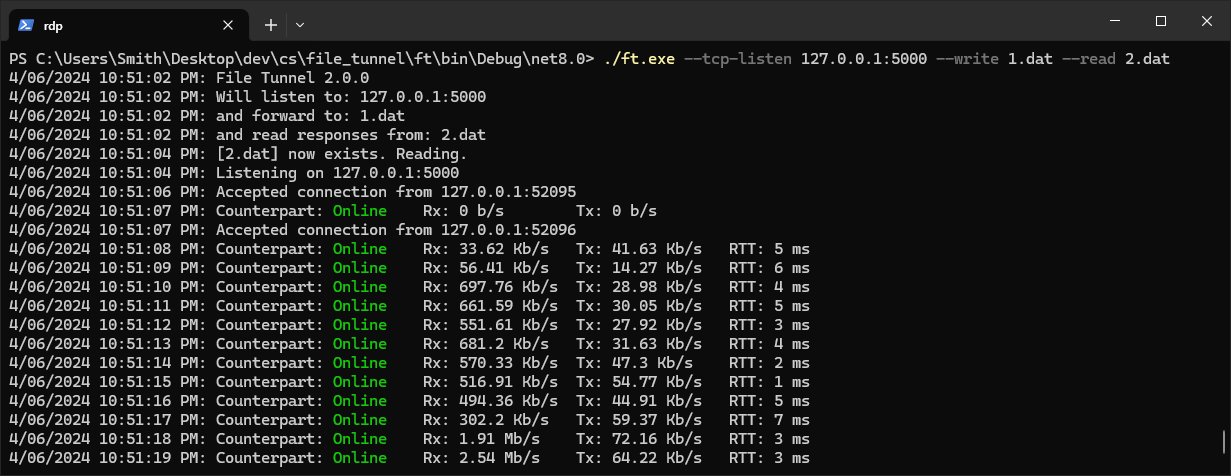 fiddyschmitt/file-tunnel
Instrada connessioni TCP attraverso un file.
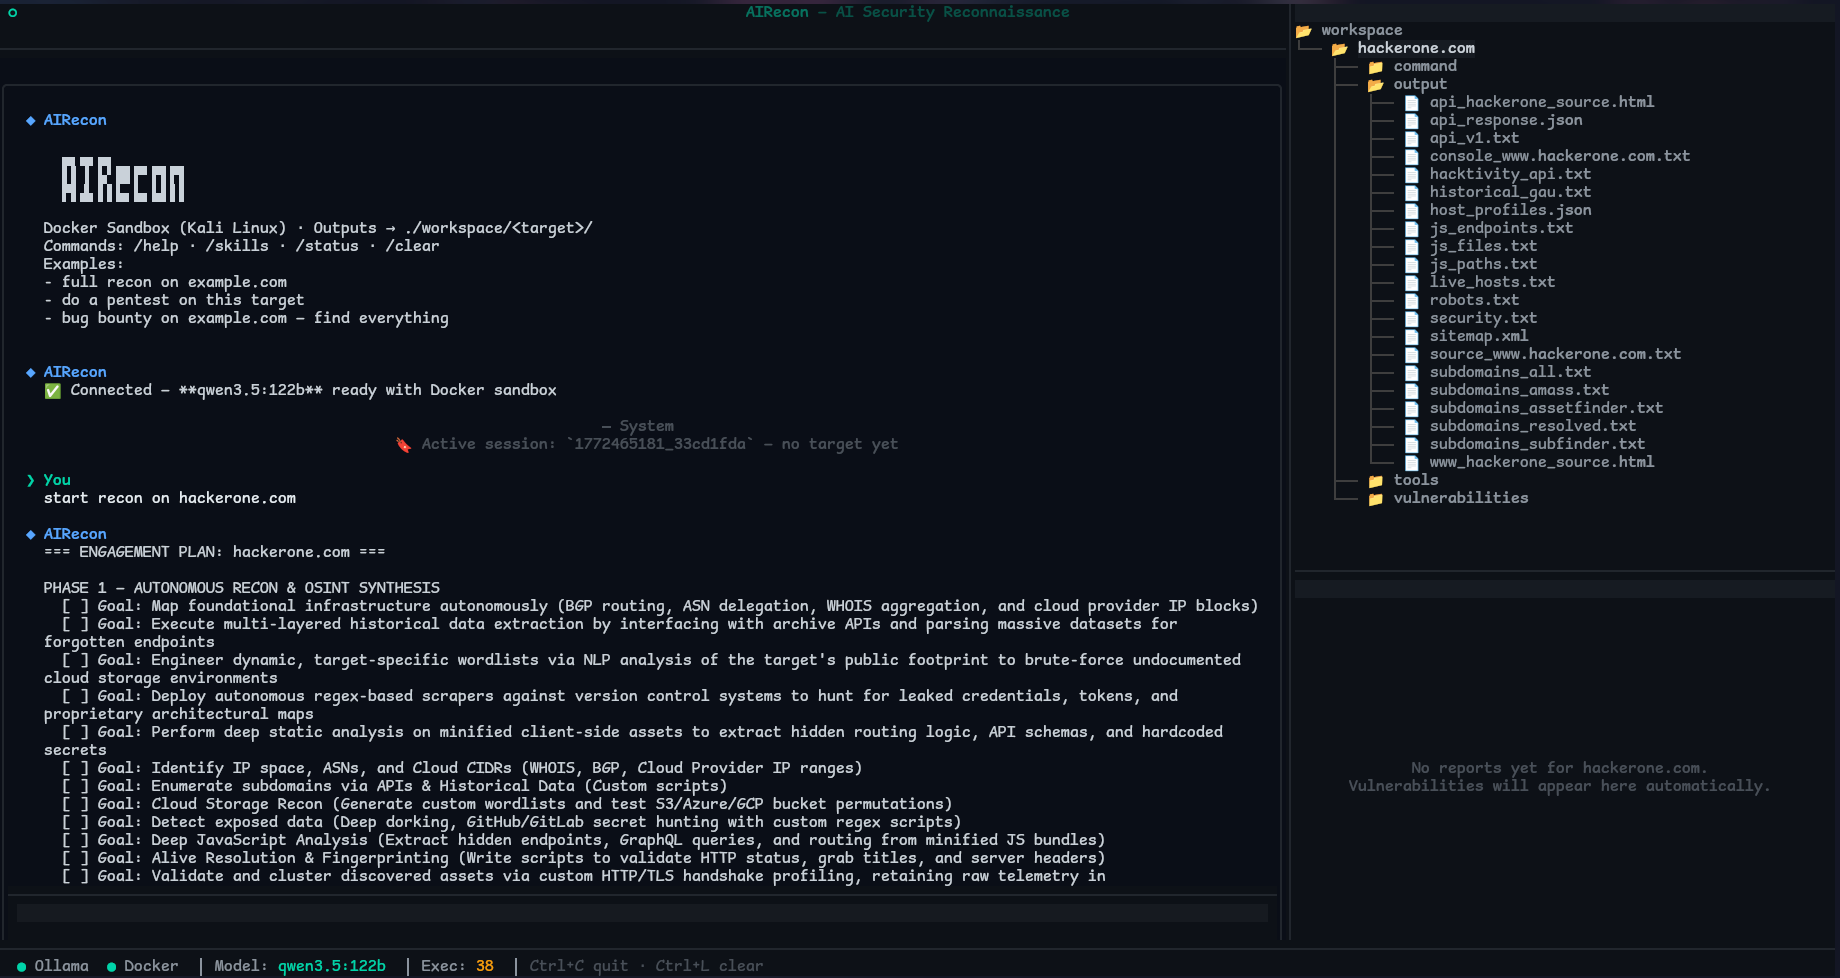 pikpikcu/airecon
AIRecon è un agente di cybersicurezza autonomo che combina un Large Language Model self-hosted (Ollama) con una sandbox Docker Kali Linux e una TUI…
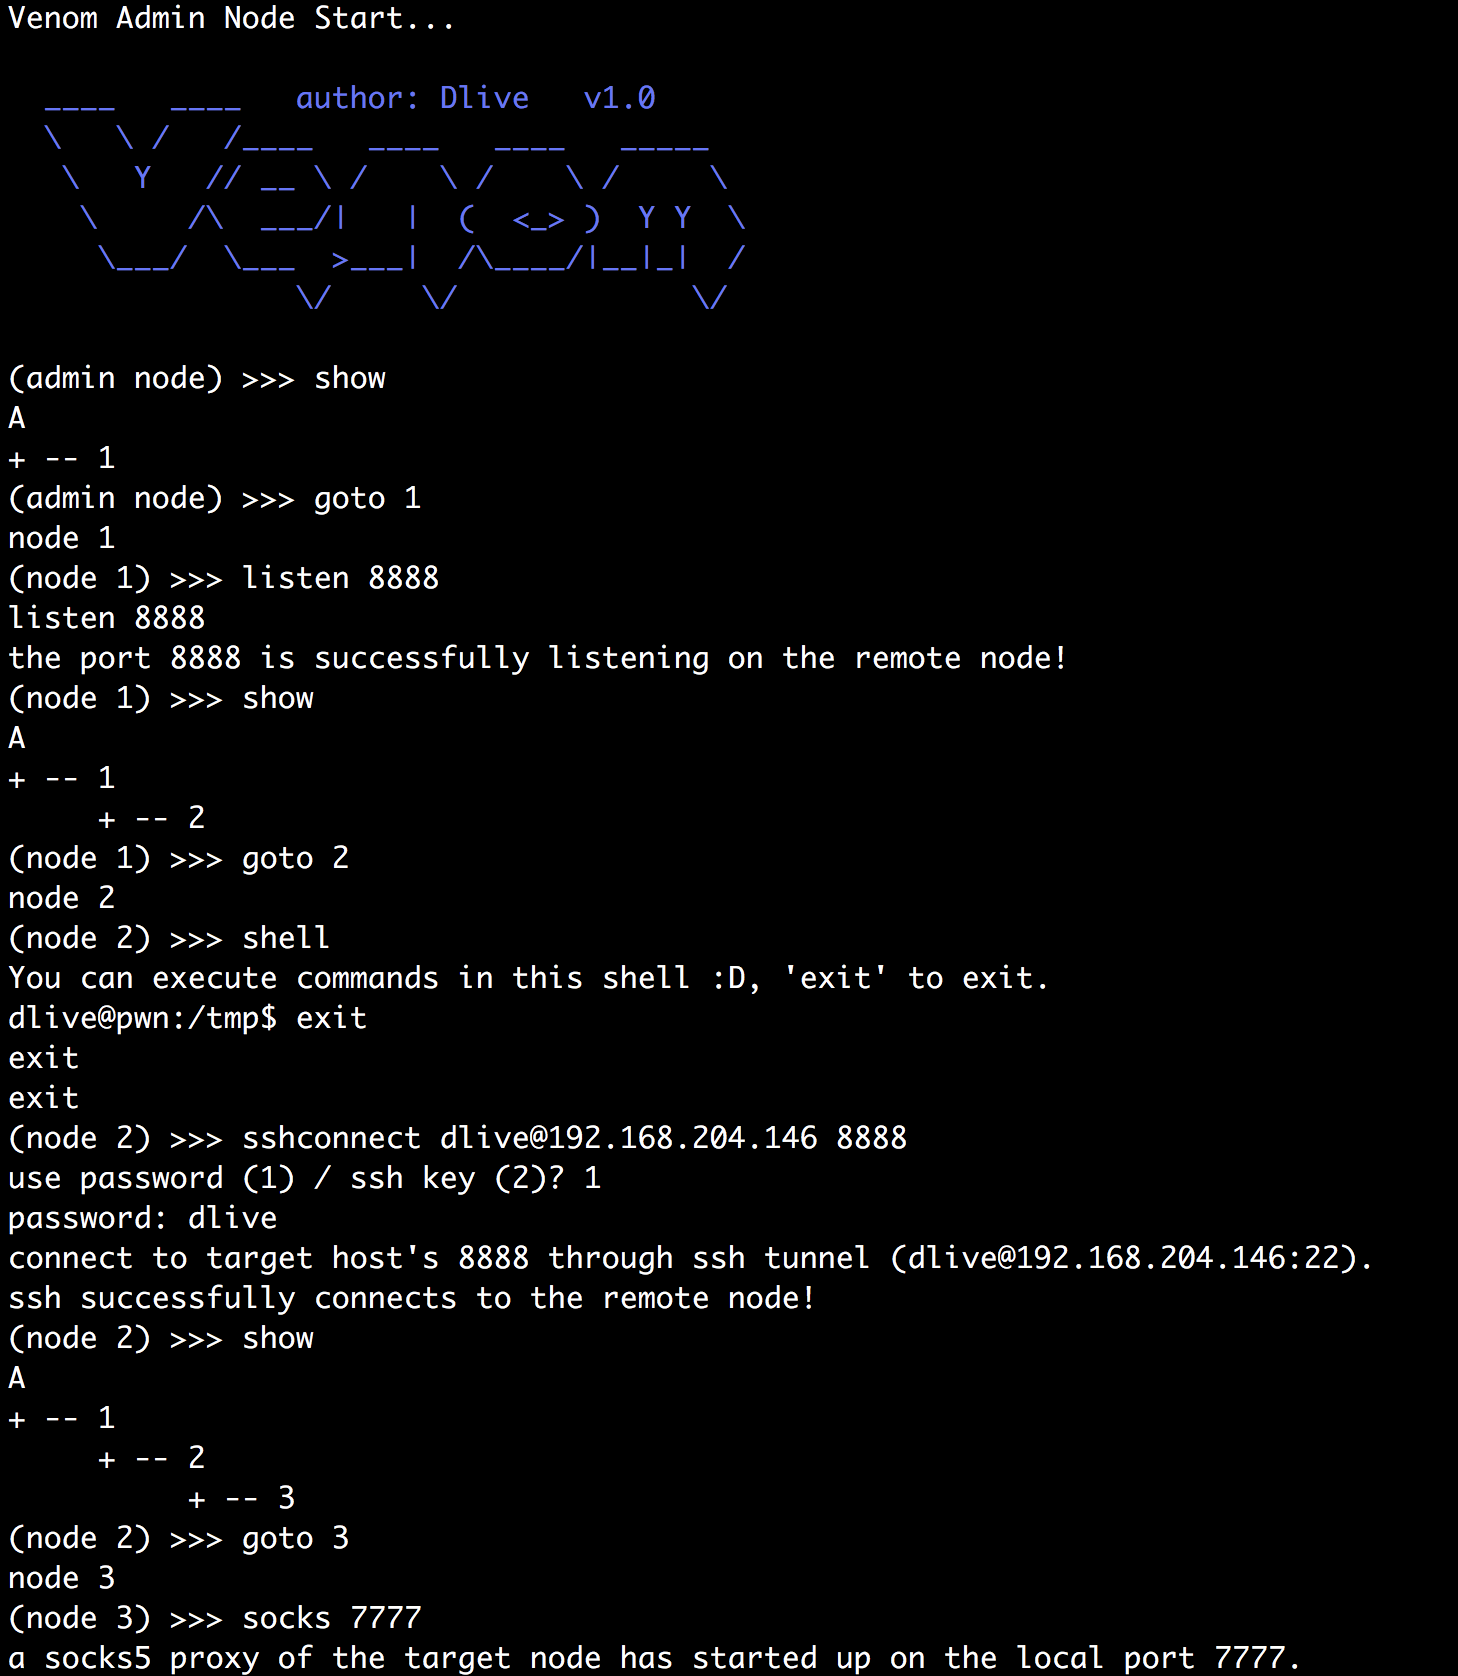 dliv3/venom
Venom - Un proxy multi-hop per penetration tester
 gianlucaborello/libprocesshider
Libreria condivisa LD_PRELOAD che nasconde un processo Linux da strumenti come ps e lsof intercettando readdir e le chiamate al filesystem proc.
 reverseclabs/sharpgpoabuse
SharpGPOAbuse è un'applicazione .NET scritta in C# che può essere utilizzata per sfruttare i diritti di modifica di un utente su un oggetto Criterio…
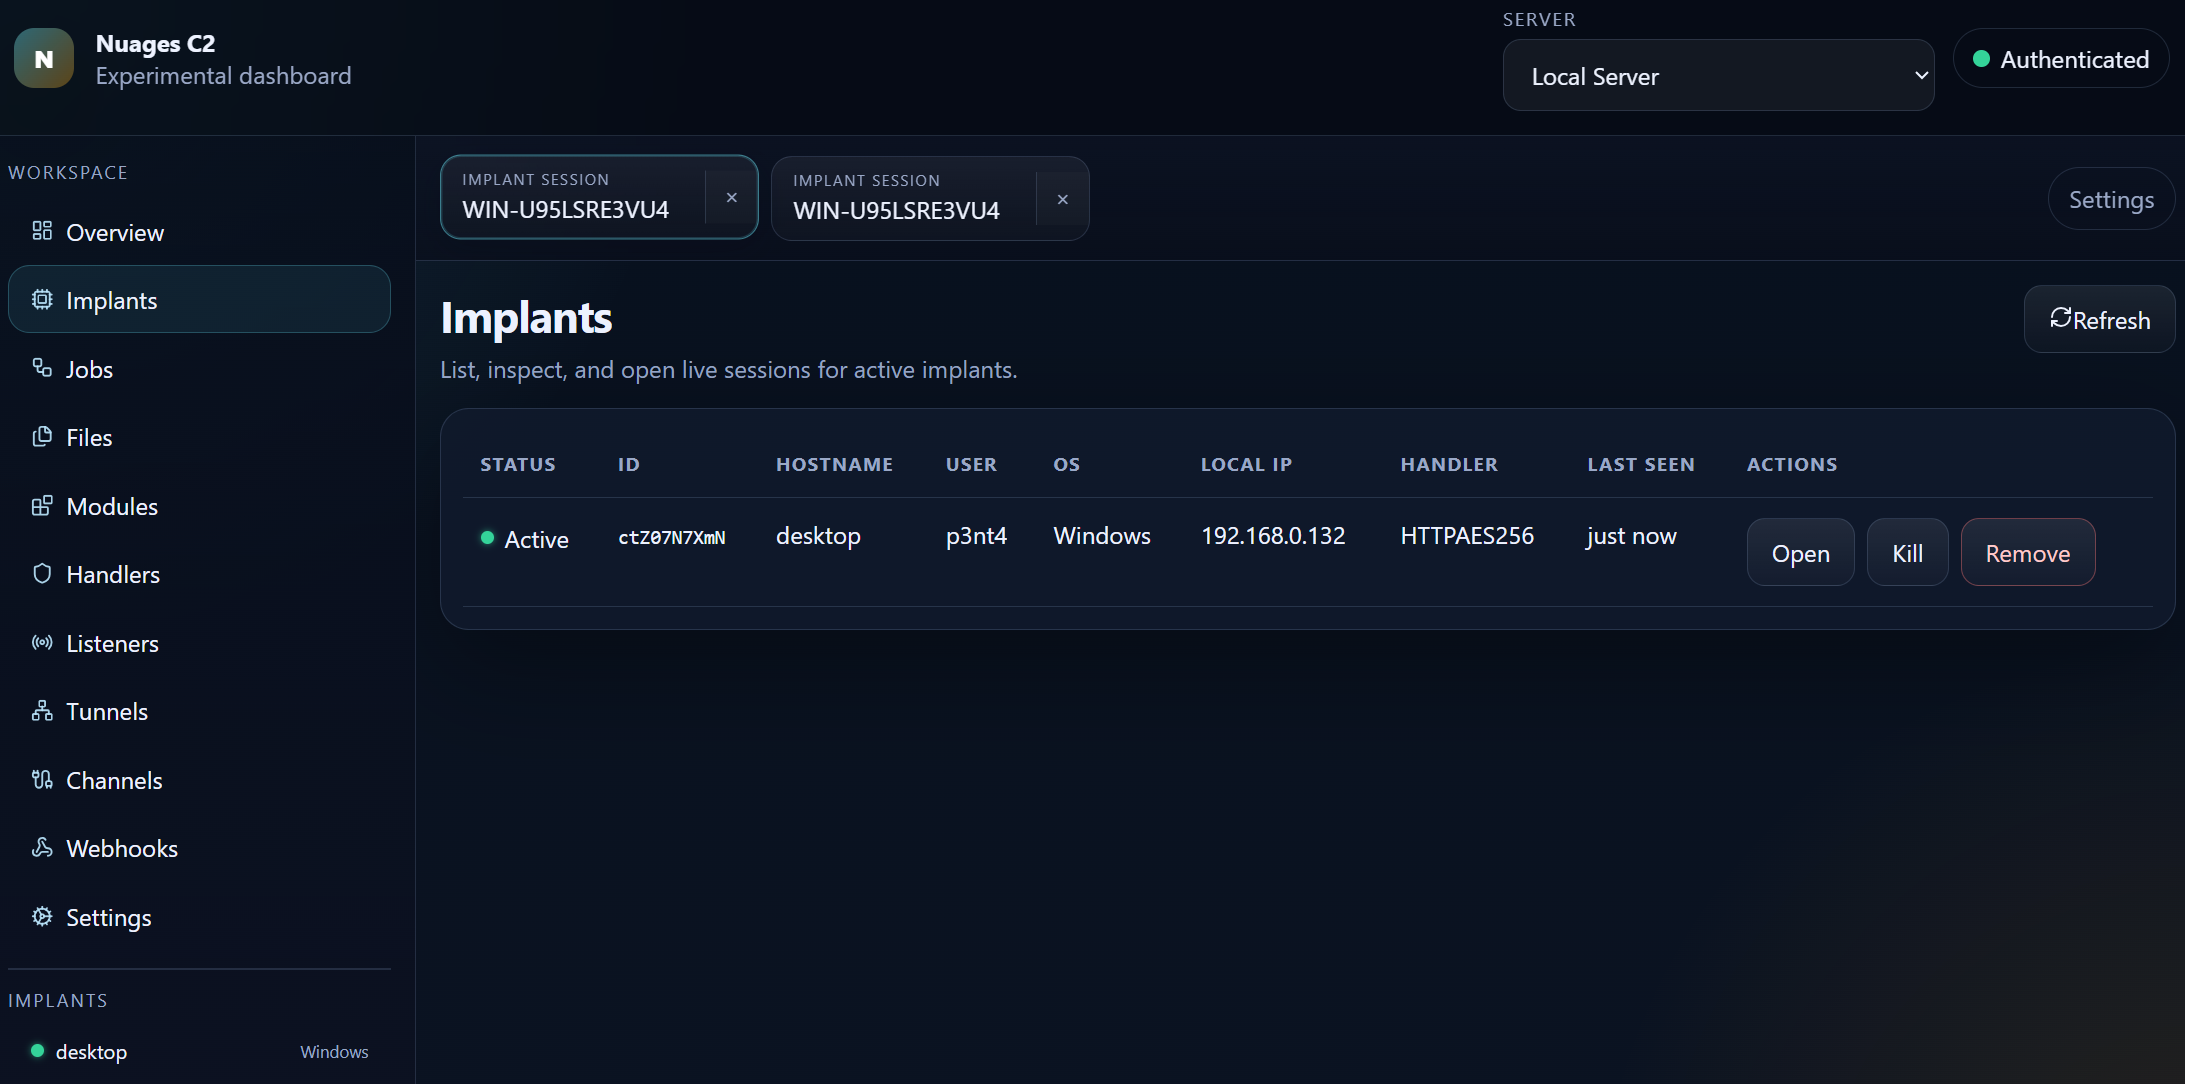 p3nt4/nuages
Un framework C2 modulare
 arvanaghi/sessiongopher
SessionGopher è uno strumento PowerShell che utilizza WMI per estrarre le informazioni sulle sessioni salvate per strumenti di accesso remoto come…
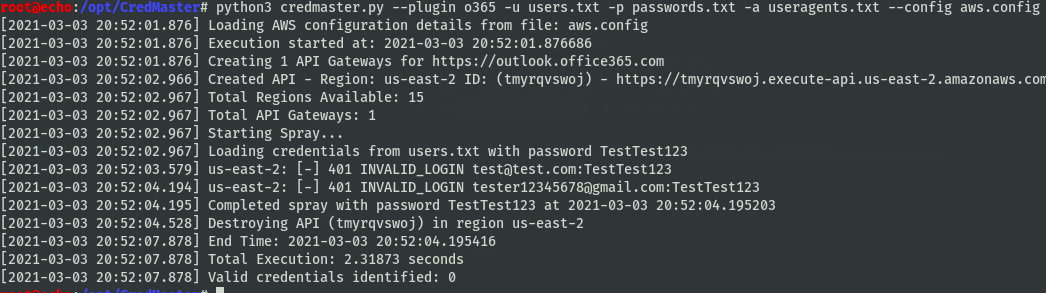 knavesec/credmaster
Strumento di password spraying CredKing rifattorizzato e migliorato, utilizza le API FireProx per ruotare gli indirizzi IP, rimanere anonimi e…
 cobbr/sharpsploit
SharpSploit è una libreria .NET per post-exploitation scritta in C#
 bitbrute/evillimiter
Strumento che monitora, analizza e limita la larghezza di banda dei dispositivi sulla rete locale senza accesso amministrativo
 pushsecurity/browser-identity-attacks-matrix
La sicurezza offensiva guida la sicurezza difensiva. Stiamo condividendo una raccolta di tecniche di attacco SaaS per aiutare i difensori a…
 endgameinc/rta
Framework scriptato per simulare oltre 50 tecniche MITRE ATT&CK per testare le capacità di rilevamento del blue team. Include script Python e un…
 arthepsy/cve-2021-4034
Exploit proof-of-concept per CVE-2021-4034 (PwnKit), una vulnerabilità di escalation dei privilegi locale in pkexec di polkit, che consente agli…
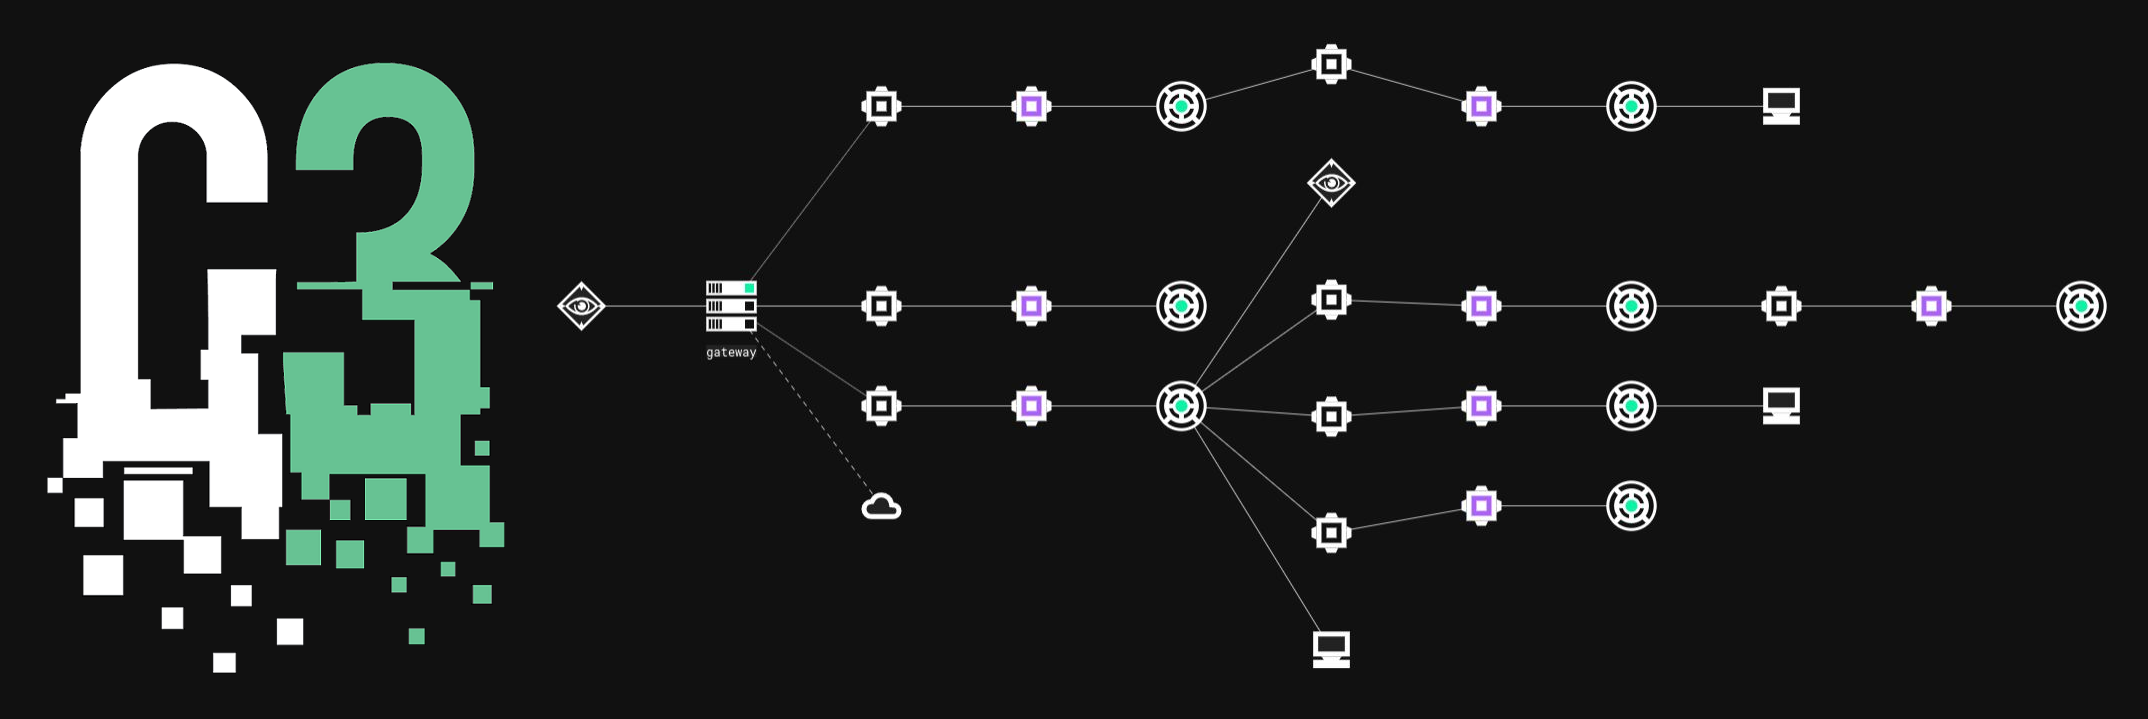 reverseclabs/c3
Comando e Controllo Personalizzato (C3). Un framework per la prototipazione rapida di canali C2 personalizzati, fornendo al contempo l'integrazione…








