
 #1
Strumenti per la raccolta di informazioni sui target e l'identificazione delle superfici di attacco.
Raccomandato da Kitploit

 jakson2030/wphunter
WPHunter Uno scanner di vulnerabilità per Wordpress
 solomonsklash/chomp-scan
Una pipeline scriptata di strumenti per semplificare la fase di ricognizione del bug bounty/penetration test, così puoi concentrarti a stanare i bug.
 nccgroup/cisco-snmp-enumeration
Enumerazione SNMP Cisco automatizzata, brute force, download della configurazione e cracking delle password
 nccgroup/upnp-pentest-toolkit
Toolkit di pentest UPnP per Windows
 squalr/squalr
Uno strumento generico per hacking di giochi/software scritto da zero in Rust.
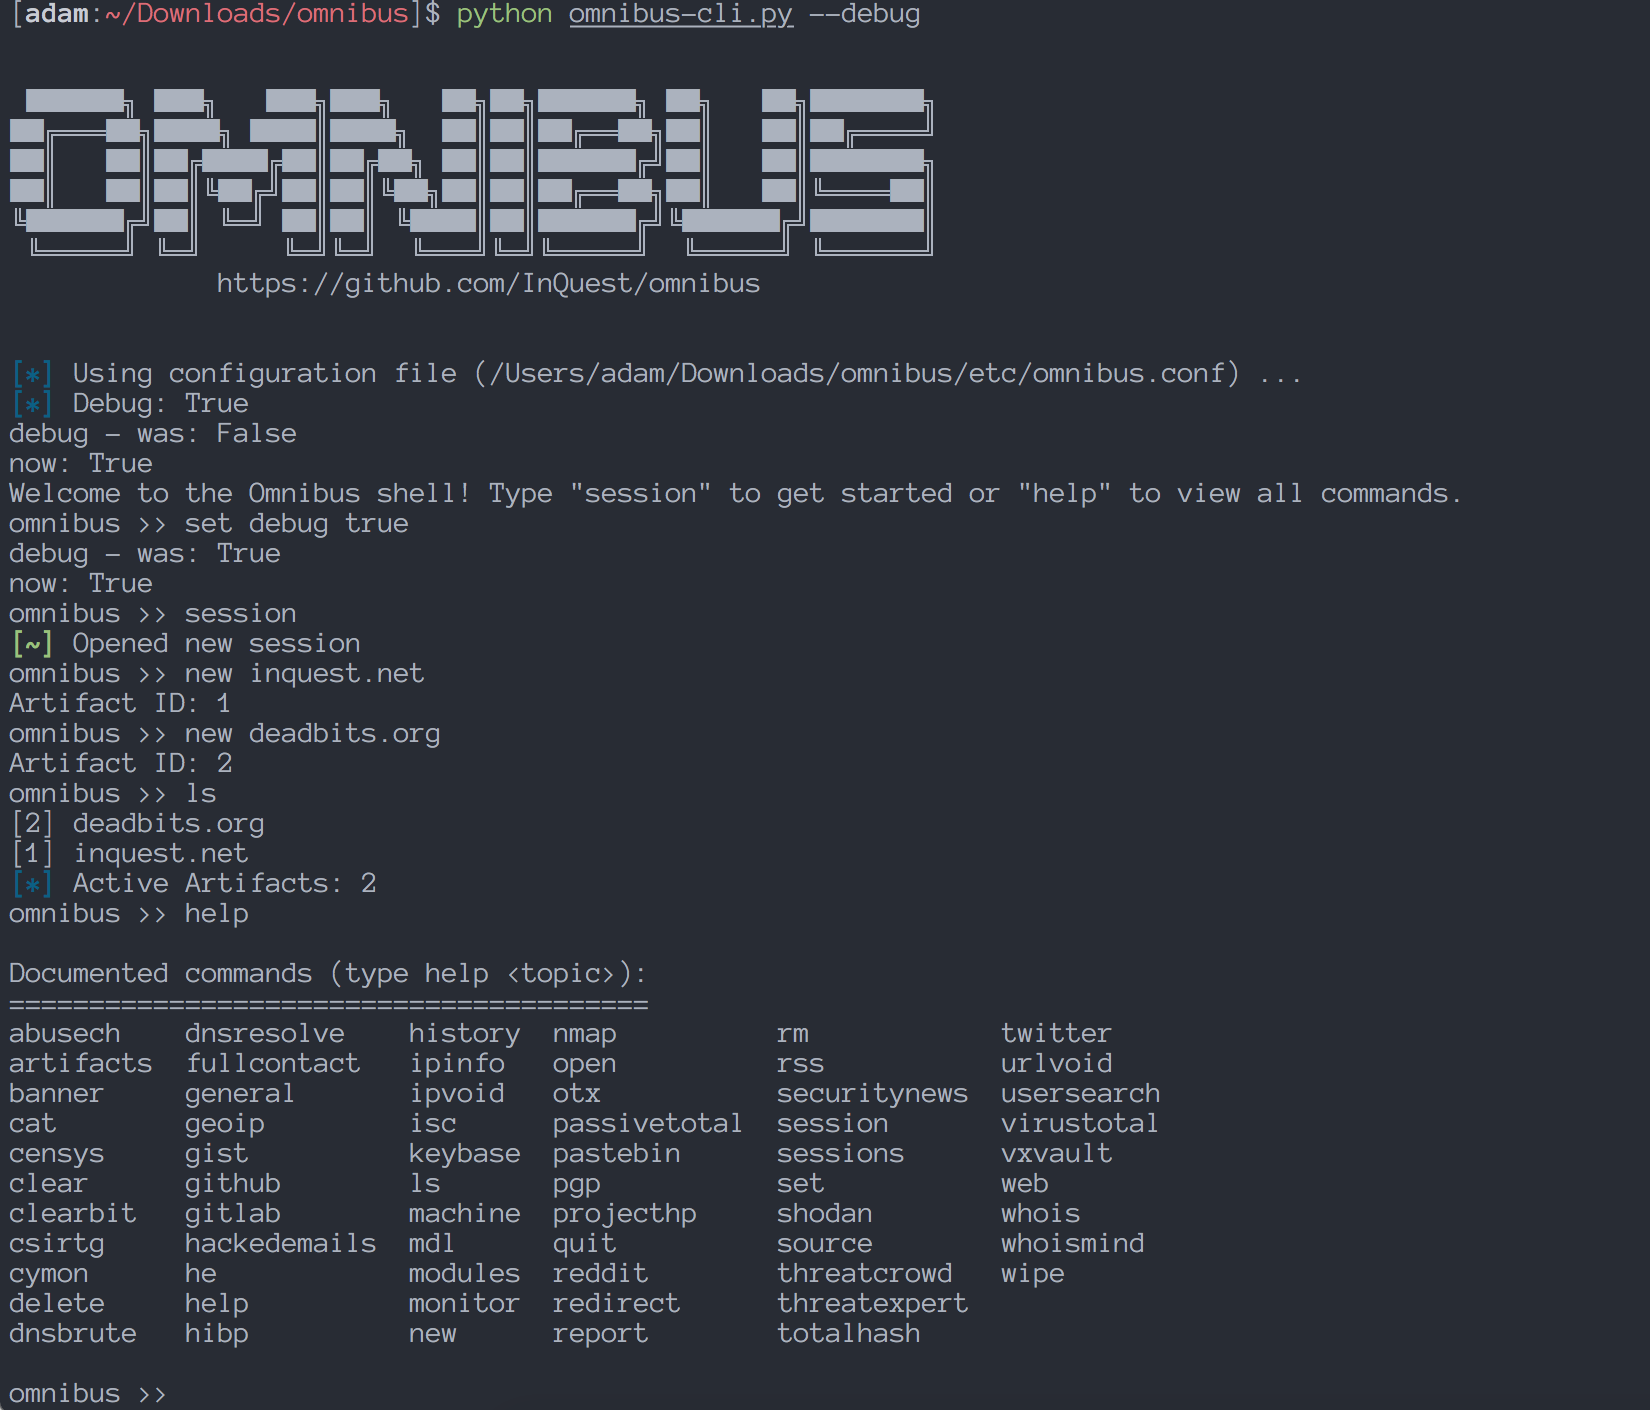
 4shadoww/hakkuframework
Hakku Framework test di penetrazione
 g0ldencybersec/cloudrecon
Suite di strumenti per red teamers e bug hunter per scoprire asset cloud effimeri scansionando range IP e ispezionando certificati SSL per…
 evilsocket/dirsearch
Strumento per il brute-forcing concorrente di directory e file web che esegue richieste HEAD verso un URL target utilizzando una wordlist, con…
 ynsmroztas/nextrce
Strumento di exploit per React Shell e Next.js RSC (CVE-2025-55182)
 swisskyrepo/sharplaps
Strumento C# per recuperare le password LAPS da Active Directory tramite LDAP, progettato per l'esecuzione in memoria durante sessioni Cobalt Strike…
 sdushantha/dora
Trova chiavi API esposte basate su RegEx e ottieni metodi di sfruttamento per alcune delle chiavi trovate.
 gonzosint/gitrecon
Strumento OSINT per ottenere informazioni da un profilo Github e Gitlab e trovare indirizzi email degli utenti trapelati nei commit.
 w-digital-scanner/w12scan-client
Rilevamento di asset di rete e client di scansione che integra nmap e masscan per l'identificazione di asset su larga scala, la scansione delle porte…
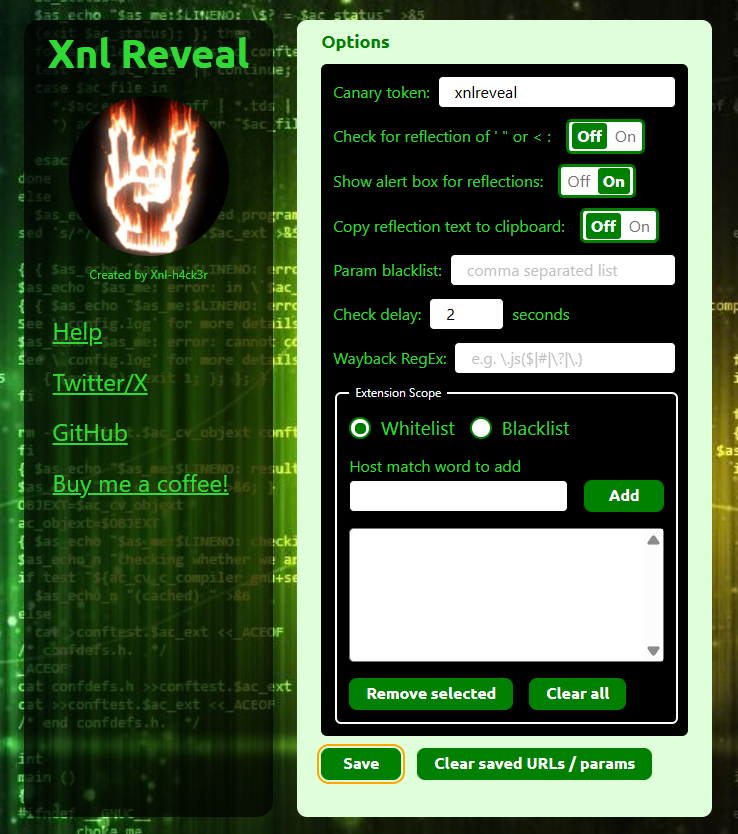 xnl-h4ck3r/xnlreveal
Un'estensione del browser Chrome/Firefox per mostrare avvisi per parametri di query riflessi, mostrare i link dell'archivio Wayback per il percorso…
 leviathan36/kaboom
Uno strumento per automatizzare i test di penetrazione
 bdblackhat/admin-panel-finder
Script Python per scoprire gli URL dei pannelli di amministrazione dei siti web, utile per la ricognizione di sicurezza e il penetration testing.
 fknmega/aether
Agente di ricerca OSINT e security basato sull'IA che costruisce un knowledge graph live a partire da dati pubblici, con strumenti di recon inclusi e…








