
 #1
Strumenti per ottenere permessi di livello superiore o accesso non autorizzato su sistemi compromessi.
Raccomandato da Kitploit

 mbadanoiu/cve-2024-22274
CVE-2024-22274: Esecuzione remota di codice autenticata in VMware vCenter Server
 slyd0g/dylibhijacktest
Scopri gli hijack di DYLD_INSERT_LIBRARIES su macOS
 bridgeralderson/cve-2025-9074-poc
È stata identificata una vulnerabilità in Docker Desktop. Un attaccante remoto potrebbe sfruttare questa vulnerabilità per attivare un bypass delle…
 android-rooting-tools/libfutex_exploit
Exploit CVE-2014-3153
 chayewuu/xring-cve-2026-98260-os4.0
CVE-2026-98260 一键 root | 玄戒 O1 家族:Xiaomi Pad 7S Pro 12.5 (violin) / Pad 7 Ultra (jinghu) / 15S Pro (dijun),内核 6.18.21 | 可选加载 KernelSU / SukiSU /…
 the-snek-initiative/snek_equinox
Repository che ospita un ipotetico EDR Spoofer, come scoperto originariamente da Nightmare-Eclipse
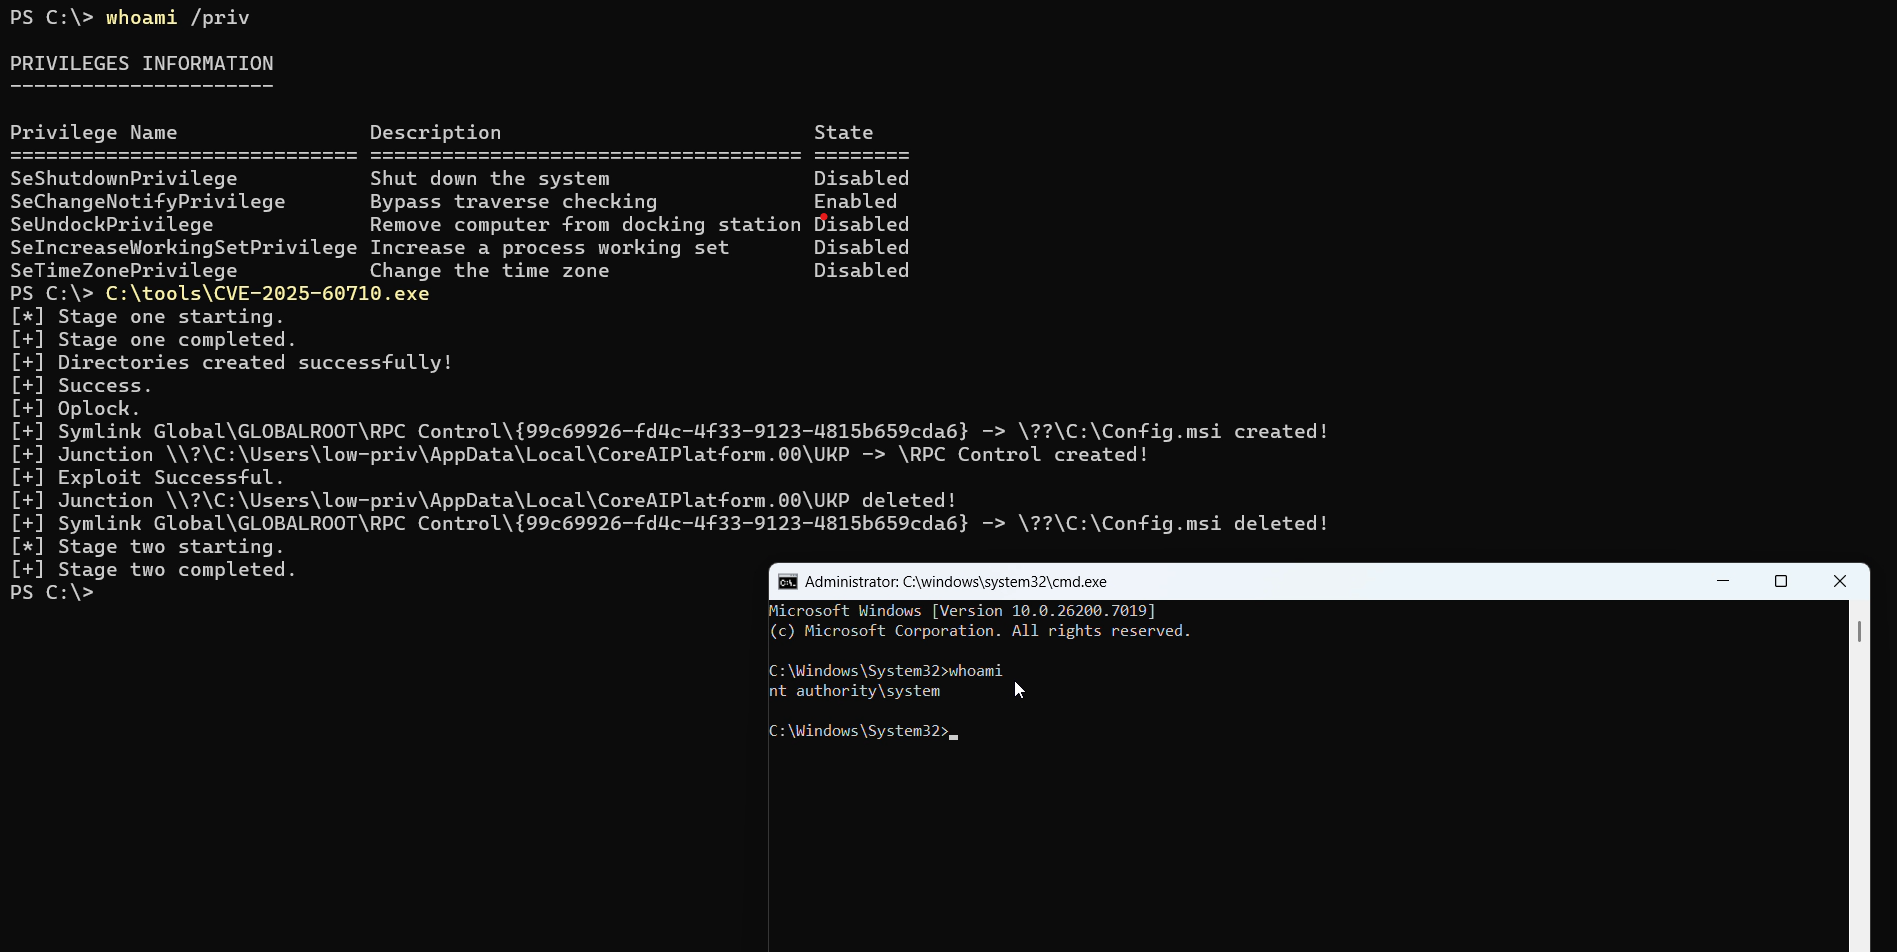 redpack-kr/cve-2025-60710
Exploit proof-of-concept per CVE-2025-60710, una vulnerabilità di escalation dei privilegi locali nell'attività pianificata di Windows Recall, che…
 msm8916-mainline/cve-2022-22063
Problema di sicurezza nel firmware dell'hypervisor di alcuni chipset Qualcomm meno recenti.
 u53rw4r3/remotekeystrokes
Uno script per automatizzare le sequenze di tasti tramite un programma desktop grafico.
 ihack4falafel/dell-driver-eop-cve-2021-21551
Dell Driver EoP (CVE-2021-21551)
 mhdgning131/teletunnel
Bypassare gli EDR con un stealthy bot Telegram in C++ e Telegram stesso come interfaccia C2!
 blasty/wake-and-break
Exploit PSP per GPU AMD navi31 (RX 7900) che disabilita i controlli delle firme del firmware, consentendo alla scheda di caricare firmware SMU, SDMA,…
 tobiaskocur/aegis
Driver di protezione dei processi in modalità kernel con interfaccia utente GUI
 tandasat/cve-2022-25949
Un exploit vecchio di anni di una vulnerabilità locale di EoP nel driver KWatch di Kingsoft Antivirus versione 2009.3.17.77.
 chenaotian/cve-2022-0185
CVE-2022-0185 POC, Docker e analisi scritta
 raesene/cve-2022-23648-poc
POC per CVE-2022-23648
 nccgroup/whowasi
Impersona account con sessione attiva ed esegui comandi
 juanbindez/cve-2026-31431
Copy Fail - CVE-2026-31431








