
 #1
Strumenti per ottenere permessi di livello superiore o accesso non autorizzato su sistemi compromessi.
Raccomandato da Kitploit

 cl4ym0re/cve-2023-21768-compiled
Exploit compilato per CVE-2023-21768, una vulnerabilità di escalation dei privilegi locali in Windows che prende di mira il driver AFD.sys. Testato…
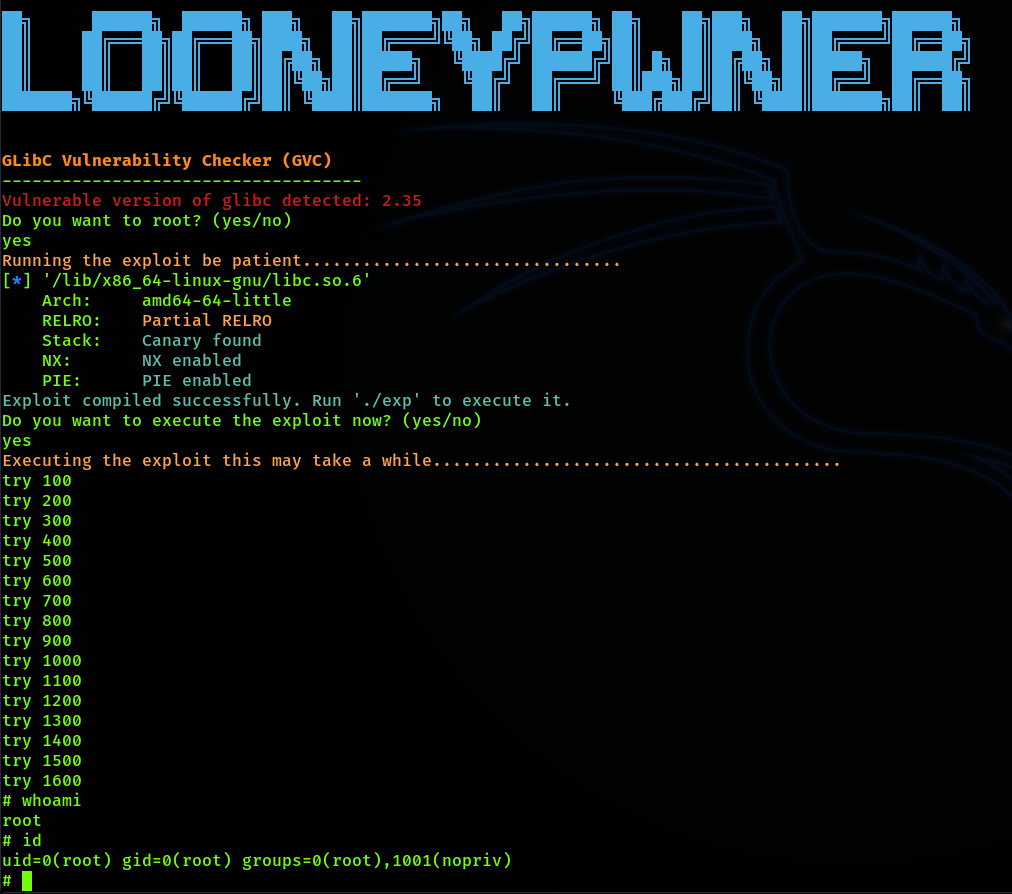 chaudharyarjun/looneypwner
Strumento di exploit per CVE-2023-4911, mirato alla vulnerabilità glibc 'Looney Tunables' in varie distribuzioni Linux.
 aiex-3/confluence-hack
Exploit per CVE-2023-22515 in Atlassian Confluence che crea un nuovo utente amministratore e distribuisce un plugin shell basato sul web per…
 cisc0-gif/kitt
Framework di Pentesting basato su Python
 0xdea/raptor_infiltrate20
#INFILTRATE20 pacchetto party di raptor.
 rat5ak/cve-2026-66804-crossdevice-service-eop
CVE-2026-66804 EoP della videocamera virtuale Cross Device di Windows - Da utente standard a SYSTEM
 slaptat/copyfail30
copyFail per Python precedente alla 3.10, senza os.splice()
 ch3rn0byl/cve-2021-21551
Proof-of-concept exploit per CVE-2021-21551 che ha come target il driver dbutil_2_3 di Dell per ottenere l'esecuzione di codice su sistemi con HVCI…
 roddux/germy
GERMY è una n-day del kernel Linux nella disciplina di linea N_GSM
 karazajac/dirtyfail
Detector + PoC per le vulnerabilità di scrittura nella cache delle pagine di Linux: Copy Fail (CVE-2026-31431) e Dirty Frag (CVE-2026-43284/43500).…
 rhzv0/bat
Piattaforma di simulazione avversaria Linux a spettro completo con stealth a livello di kernel, beaconing C2, escalation dei privilegi, raccolta di…
 g4bri-3l3/idwolf
Read-only Active Directory & Microsoft Entra ID hygiene auditor in pure PowerShell. Collect once, analyze offline: deterministic findings, attack…
 bluefrostsecurity/cve-2023-2008
Codice proof of concept per CVE-2023-2008
 sxlmnwb/cve-2023-0386
Sfruttamento delle vulnerabilità su Ubuntu 22.04
 zephrfish/copyfail-cve-2026-31431
Exploit LPE del kernel Linux (CVE-2026-31431) che sfrutta AF_ALG + splice per sovrascrivere la page cache dei binari setuid e ottenere root. Nessuna…
 padovah4ck/cve-2019-0986
Ricerca sulla sicurezza
 hd3s5aa/cve-2023-21674
Exploit proof-of-concept per CVE-2023-21674, una vulnerabilità Windows ALPC che permette la fuga dalla sandbox del browser e l'escalation dei…
 hoangkien1020/cve-2020-14321
Le iscrizioni ai corsi consentivano l'escalation dei privilegi dal ruolo di insegnante a quello di manager, fino alla RCE.








