
 #1
Strumenti per ottenere permessi di livello superiore o accesso non autorizzato su sistemi compromessi.
Raccomandato da Kitploit

 ahrixia/cve_2022_0847
CVE-2022-0847: Vulnerabilità di escalation dei privilegi del kernel Linux
 alirezac0/cve-2022-27502
Exploit del server VNC RealVNC
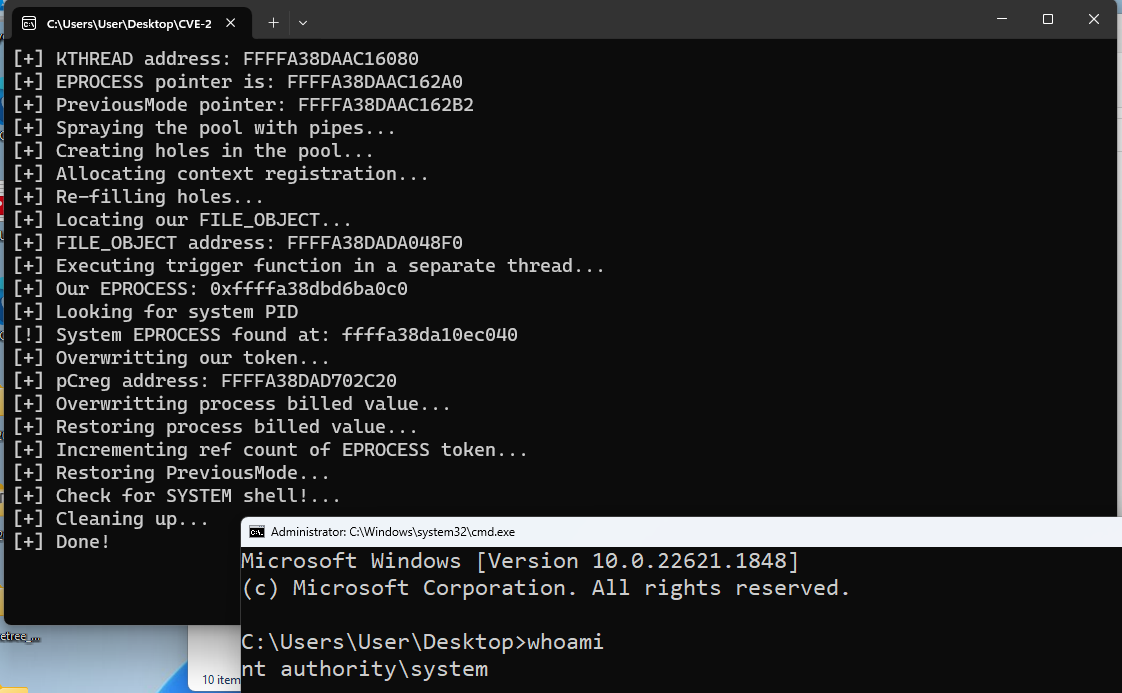 x0rb3l/cve-2023-36802-mskssrv-lpe
PoC per CVE-2023-36802 Microsoft Kernel Streaming Service Proxy
 nardholio/cve-2016-0728
Exploit in C per CVE-2016-0728, una vulnerabilità di escalation dei privilegi locali del kernel Linux nel sottosistema keyring. Include un checker…
 hiikezoe/libperf_event_exploit
Exploit basato su C per CVE-2013-2094 che mira all'escalation dei privilegi del kernel Android tramite la vulnerabilità della syscall perf_event_open.
 manizada/ovswrap
Proof-of-concept di escalation dei privilegi locale per CVE-2026-64531 che abusa del datapath del kernel OVS per corrompere le credenziali e ottenere…
 a23bc/op13-cve-2026-64560
Exploit del kernel Android specifico per dispositivo per CVE-2026-64560 sulle build di OnePlus 13, che fornisce root temporaneo tramite shell ADB con…
 wa1nut4/cve-2024-26230
LPE di CVE-2024-26230
 xiaolichan/invoke-samspoofing
CVE-2021-42287/CVE-2021-42278 exploit in powershell
 geosn0w/cve-2025-24203-ios-exploit-with-error-logging
Exploit leggermente migliorato della vulnerabilità iOS CVE-2025-24203 di Ian Beer di Google Project Zero
 blacksnufkin/axhunter
PoC per la famiglia di driver xhunter dell'anti-cheat Wellbia XIGNCODE3 - xhunter1.sys v2023.12.7.78 e xhunter2.sys v2026.6.1.192 (CVE-2026-15430,…
 d0n601/pentest-cheat-sheet
Ci sono molti cheat sheet in giro, ma questo è il mio.
 askyeye/cve-2018-19320
Sfruttando la funzionalità simile a memcpy a livello ring0 per disabilitare Driver Signing Enforcement (DSE)
 seemoo-lab/dtrace-memaccess_cve-2020-27949
Exploit proof-of-concept per CVE-2020-27949, che dimostra la lettura/scrittura arbitraria della memoria nei processi macOS tramite l'ioctl fasttrap…
 0xreadingsteiner/silent-call
Silent;Call — Root remota in pre-autenticazione su Cisco CUCM 15.x (CVSS 10.0)
 xct/cve-2024-27460
Plantronics Desktop Hub - Elevazione dei privilegi locali
 grisuno/blacksandbeacon
Beacon C2 per Linux con loader ELF BOF nativo in memoria, polling cifrato AES-256-CFB e un server C2 Python per moduli di post-sfruttamento fileless.
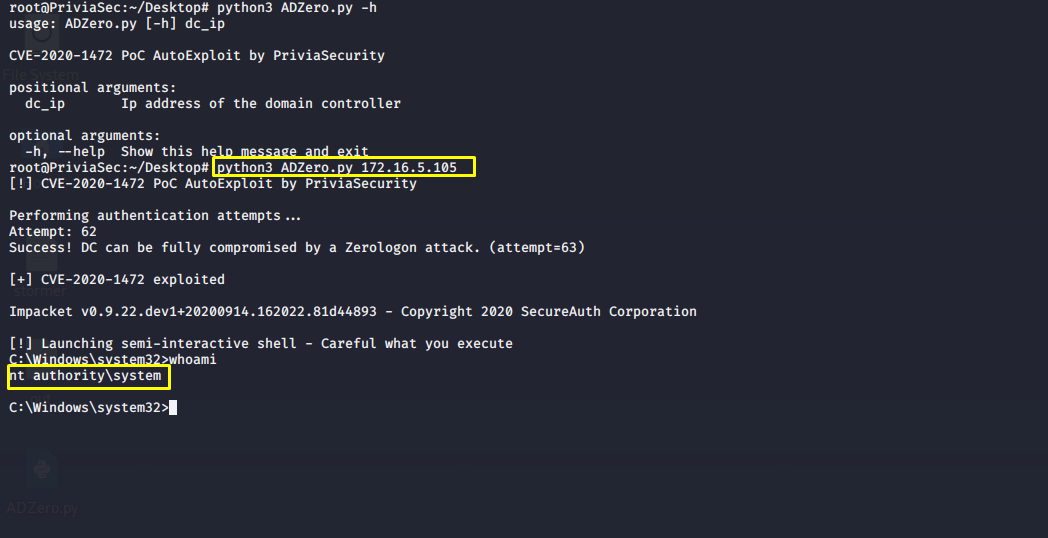 privia-security/adzero
Zerologon AutoExploit Tool | CVE-2020-1472








