
 #1
Strumenti per ottenere permessi di livello superiore o accesso non autorizzato su sistemi compromessi.
Raccomandato da Kitploit

 hacktricks-wiki/hacktricks
Benvenuto nella pagina dove troverai ogni trucco/tecnica/quant'altro ho imparato in CTF, app reali, e leggendo ricerche e notizie.
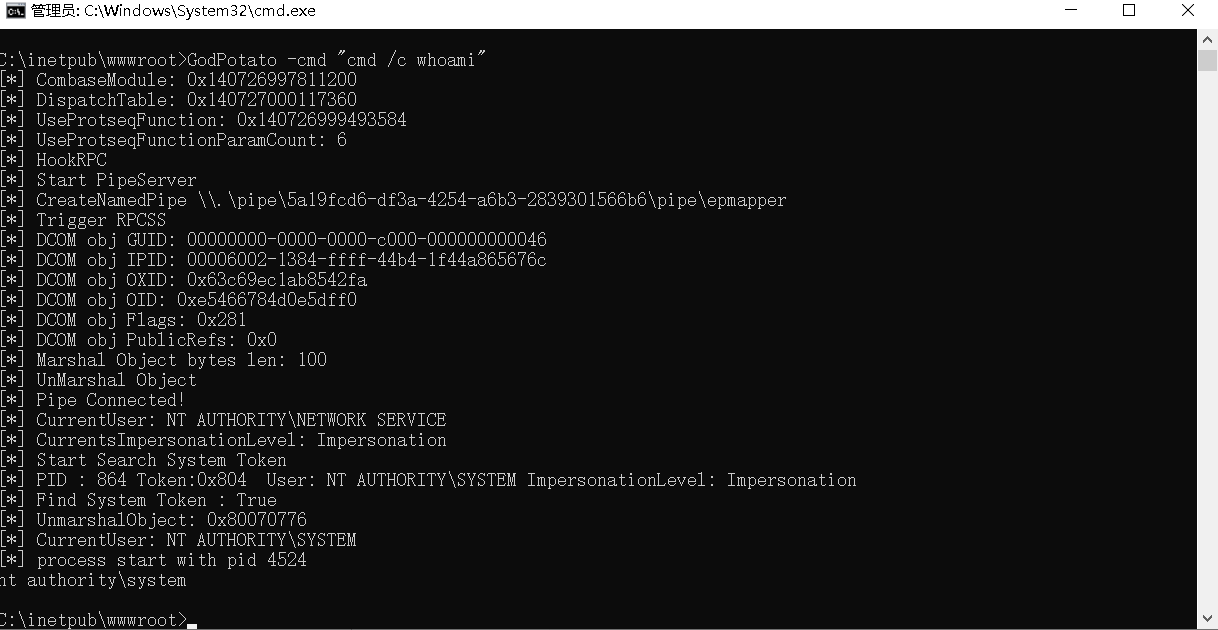 beichendream/godpotato
Strumento di escalation dei privilegi basato su DCOM per Windows Server 2012-2022 e Windows 8-11, che eleva gli utenti con ImpersonatePrivilege a NT…
 mythicagents/xenon
Un agente Mythic per Windows scritto in C
 bittersecurity/decepticon
Autonomous LLM red team agent that plans and executes full attack chains—recon, exploitation, privilege escalation, lateral movement and C2—inside an…
 samratashok/nishang
Nishang - PowerShell offensivo per red team, penetration testing e sicurezza offensiva.
 lsposed/lspromise
Catena di exploit completa per Android che consente l'escalation di privilegi da un'app locale non attendibile a root/kernel, combinazione di…
 nil0x42/phpsploit
Framework C2 completo che persiste silenziosamente su un webserver con un backdoor PHP a riga singola
 cisc0-gif/kitt
Framework di Pentesting basato su Python
 t3l3machus/hoaxshell
Un generatore e gestore di payload per reverse shell Windows che abusa del protocollo http(s) per stabilire una reverse shell simile a un beacon.
 snothin/ghostlock-s26
GhostLock (CVE-2026-43499) per Galaxy S26
 mobilehackinglab/ghostlock-a17
Exploit del kernel per la CVE-2026-43499 su Samsung Galaxy A17 che consente di ottenere i privilegi di root tramite bypass di KDP, recupero di KASLR…
 squidsec/bloodbash
Analizzatore offline dei percorsi di attacco AD/Entra per JSON di SharpHound/AzureHound. Evidenzia risultati prioritizzati su escalation dei…
 0xc4rc3l/cve-2026-34990-poc
PoC in Python che riproduce la vulnerabilità della stampante locale di CUPS 2.4.16: cattura il token di autenticazione Local tramite un endpoint IPP…
 enaqx/awesome-pentest
Una raccolta di risorse e strumenti eccezionali per il penetration testing
 h3xdum/xiaomi-c200-firmware-analysis
Da UART a Root: Irtrompersi nel Xiaomi C200 via U-Boot
 mitsu-bis/security-portfolio
Portfolio di sicurezza composto da segnalazioni originali di responsible disclosure, write-up di CTF e laboratori, note metodologiche e tooling…
 mr-xn/penetration_testing_poc
POC, EXP, script, privilege escalation, piccoli strumenti relativi a test di penetrazione, ecc.---About penetration-testing python-script poc…
 samugit83/redamon
Autonomous AI red team framework that chains reconnaissance, exploitation, and post-exploitation into a single pipeline, then triages findings,…








