
 #1
Strumenti per mantenere l'accesso, esplorare ed espandere il controllo all'interno di sistemi e reti compromesse.
Raccomandato da Kitploit

 mojtabatajik/robber
Robber è uno strumento open source per trovare eseguibili soggetti a DLL hijacking
 mwsrc/plasmarat
Trojan di accesso remoto (RAT), Miner, DDoS
 emptymonkey/revsh
Una reverse shell con supporto del terminale, tunneling dei dati e capacità avanzate di pivoting.
 helviojunior/hookchain
HookChain: una nuova prospettiva per bypassare le soluzioni EDR
 chvancooten/nimplant
Un leggero impianto C2 di prima fase scritto in Nim (e Rust).
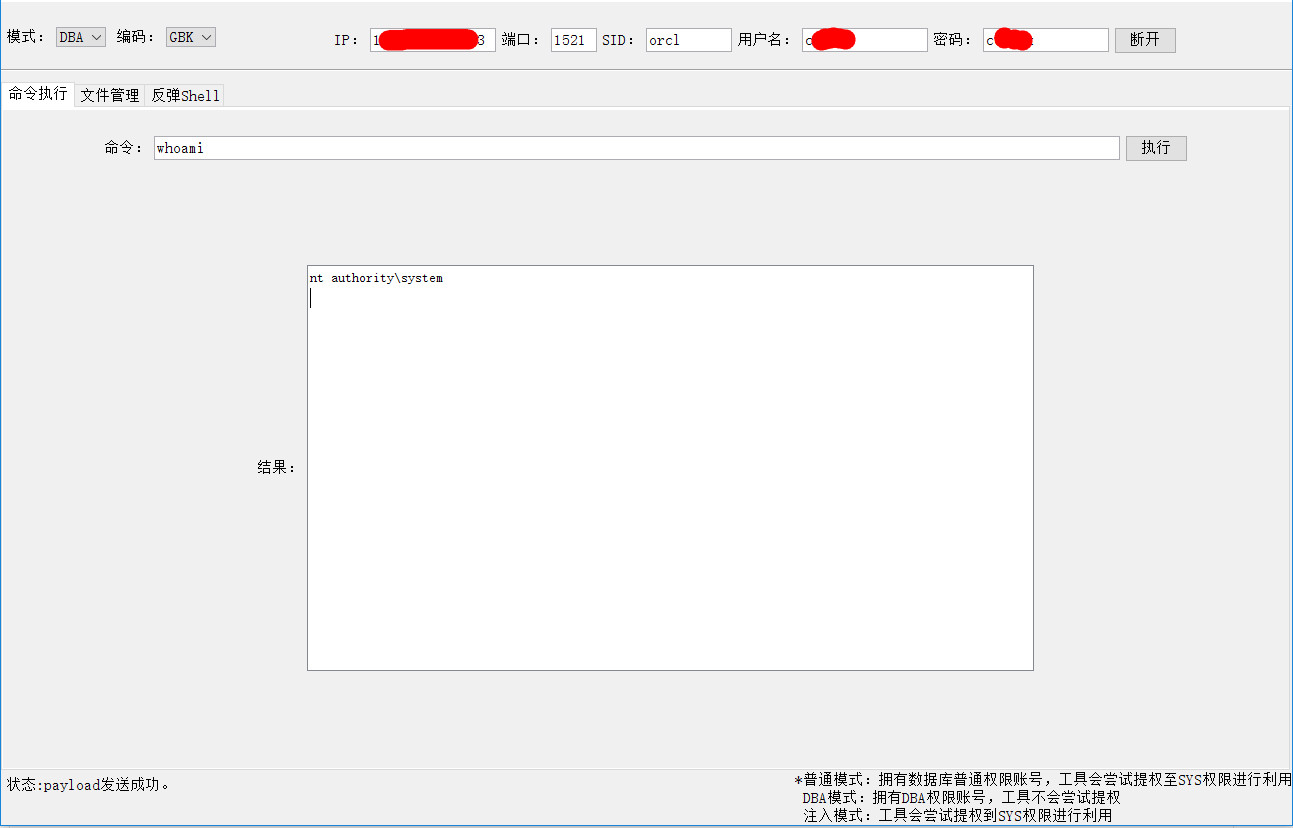 jas502n/oracleshell
Esecuzione di comandi del database Oracle
 utkusen/shotlooter
uno strumento di ricognizione che trova dati sensibili all'interno degli screenshot caricati su prnt.sc
 dvopsway/datasploit
Uno strumento per eseguire varie tecniche OSINT, aggregare tutti i dati grezzi, visualizzarli su un dashboard e facilitare l'alerting e il…
 mvelazc0/purplesharp
PurpleSharp è uno strumento di simulazione delle minacce in C# che esegue tecniche avversarie con lo scopo di generare telemetria di attacco in…
 markakd/cve-2022-2588
exploit per CVE-2022-2588
 phillips321/adaudit
Script Powershell per automatizzare l'auditing del dominio.
 vah13/extracttvpasswords
strumento per estrarre password dalla memoria di TeamViewer utilizzando Frida
 g0ldengunsec/sharpsecdump
Porting .Net della funzionalità di dump remoto di SAM + LSA Secrets di impacket's secretsdump.py
 darkarp/chromepass
Chromepass - Hacking delle password salvate di Chrome
 antoniococo/juicypotatong
Un'altra escalation di privilegi locali di Windows da account di servizio a System
 ricardojoserf/trickdump
Estrai lsass utilizzando solo funzioni NTAPI creando 3 file JSON e 1 file ZIP... e genera il file MiniDump in seguito!
 tobor88/powershell-red-team
Raccolta di funzioni PowerShell che un Red Teamer potrebbe utilizzare in un'operazione.
 redsiege/egress-assess
Strumento di test di esfiltrazione dati multi-protocollo che simula scenari di uscita reali su FTP, HTTP, HTTPS, DNS, ICMP, SMB, SMTP e SFTP per…








