
 #1
Strumenti per mantenere l'accesso, esplorare ed espandere il controllo all'interno di sistemi e reti compromesse.
Raccomandato da Kitploit

 hash3lizer/sillyrat
Un RAT basato su Python 🐀 (Trojan per Accesso Remoto) per ottenere reverse shell 🖥️
 nilotpalbiswas/auto-root-exploit
Strumento automatico per Root Exploit
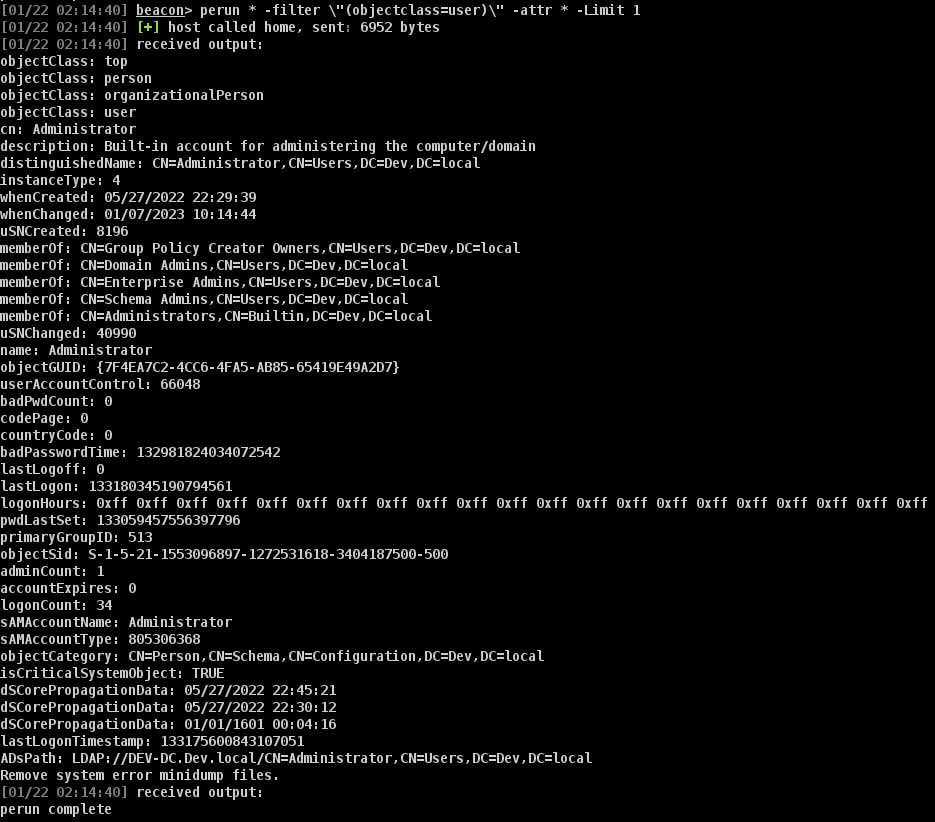 octoberfest7/inline-execute-pe
Esegui eseguibili Windows non gestiti nei Beacon di CobaltStrike
 chudry/xerror
strumento di pentesting completamente automatizzato
 cyberark/kubesploit
Kubesploit è un server e agente Command & Control HTTP/2 post-exploitation cross-platform scritto in Golang, focalizzato su ambienti containerizzati.
 mgeeky/shellcodefluctuation
Una tecnica avanzata di evasione in memoria che fa oscillare la protezione della memoria dello shellcode tra RW/NoAccess e RX e poi ne…
 sensepost/snoopy-ng
Snoopy v2.0 - framework modulare di tracciamento digitale terrestre
 empireproject/empire-gui
Applicazione client Empire
 fahrj/reverse-ssh
Server SSH compilato staticamente con funzionalità di reverse shell per CTF e simili.
 dec0ne/hwsyscalls
HWSyscalls è un nuovo metodo per eseguire syscall indirette usando HWBP, HalosGate e un trampolino sintetico su kernel32 con HWBP.
 mythicagents/thanatos
Agente C2 Mythic che ha come target host Linux e Windows scritto in Rust.
 defaultnamehere/cookie_crimes
Leggi i cookie locali di Chrome senza root né decrittazione
 med0x2e/executeassembly
Caricare/iniettare assembly .NET riutilizzando il CLR AppDomainManager caricato dal processo host (spawnto), Stomping dei loader/assembly .NET degli…
 bitsadmin/nopowershell
PowerShell ricostruito in C# per scopi di Red Teaming
 cenglin123/steganographiergui
Nascondi file nei file MP4/MKV (Incorpora file in file MP4/MKV)
 not-sekiun/pyiris
PyIris è un toolkit modulare per trojan di accesso remoto scritto in python e progettato per sistemi Windows e Linux.
 hackplayers/salsa-tools
Salsa Tools - ShellReverse TCP/UDP/ICMP/DNS/SSL/BINDTCP/Shellcode/SILENTTRINITY e bypass AV, AMSI patchato
 d4vinci/pyloggy
Un keylogger Python che fa più di qualsiasi altro keylogger - Registratore di tasti, registratore di clic e screenshot








