
 #1
Strumenti per mantenere l'accesso, esplorare ed espandere il controllo all'interno di sistemi e reti compromesse.
Raccomandato da Kitploit

 itm4n/privesccheck
Script di enumerazione per escalation dei privilegi per Windows
 azeemidrisi/phonesploit-pro
Uno strumento di hacking all-in-one per prendere il controllo remoto di dispositivi Android.
 ccp-p/ghostlock-cve-2026-43499-4.19-k40
PoC LPE per kernel Android per CVE-2026-43499, un use-after-free di rtmutex nei kernel Qualcomm 4.19, adattato per Redmi K40 con payload root…
 bishopfox/sliver
Framework di Emulazione Avversaria
 oopnv70-lab/ghostlock-aak-apk
# GhostLock AAK Launcher - Trigger di escalation locale dei privilegi per UAF dello stack rtmutex del kernel Linux CVE-2026-43499 (GPLv3)
 ivancabrera02/r2socks
Proxy SOCKS5 incanalato attraverso l'archiviazione di oggetti Cloudflare R2, con agenti Python e C++ senza dipendenze che inoltrano traffico TCP…
 kypvas/ad_attack_architecture
Mappa dell'architettura di attacco ad Active Directory Riferimento completo per il pentest — Dalla ricognizione al dominio del dominio
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
 purpleailab/decepticon
Agente di hacking autonomo per Red Team
 thakur2309/pagasus-pro
Toolkit Python per la gestione di dispositivi Android e l'audit di sicurezza basato su ADB, con un menu interattivo per il rilevamento del root, il…
 a2333c/dfroot
Strumento di root per Android per Samsung Galaxy S25 Ultra (SM-S938B) che concatena DirtyFrag CVE-2026-43284 e CVE-2026-43499 per ottenere i…
 capture0x/adstrike
Framework modulare red-team per Active Directory basato su AI, per penetration testing autorizzato, enumerazione AD, analisi dei percorsi di attacco,…
 jpillora/chisel
Tunnel TCP/UDP veloce su HTTP con crittografia SSH, supporta reverse port forwarding, proxy SOCKS5 e autenticazione client per un attraversamento…
 mandiant/gopacket
Un port Go completo di Impacket - 63 strumenti CLI e 24 librerie per attacchi ai protocolli Windows e Active Directory, compilati in un unico binario…
 satheesh575555/linux-4.19.72_cve-2023-0386
# Exploit del kernel per CVE-2023-0386, una vulnerabilità di escalation dei privilegi nel kernel Linux, che fornisce una proof-of-concept per ricerca…
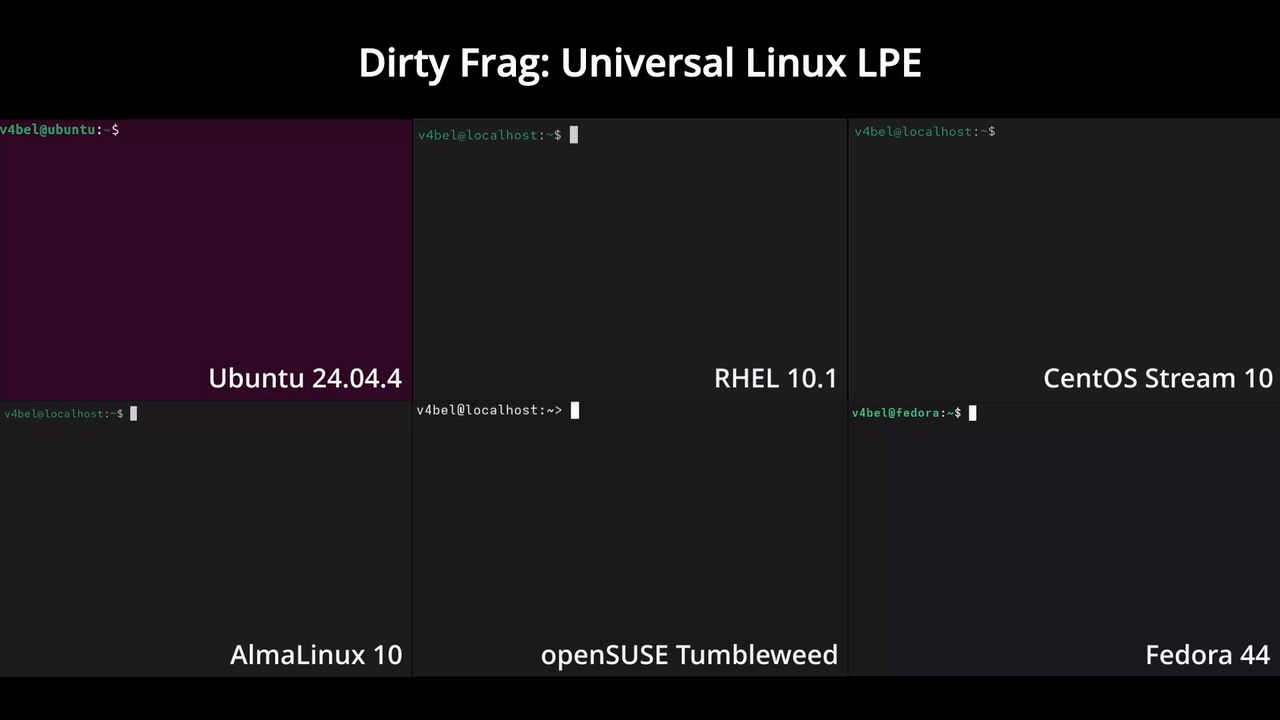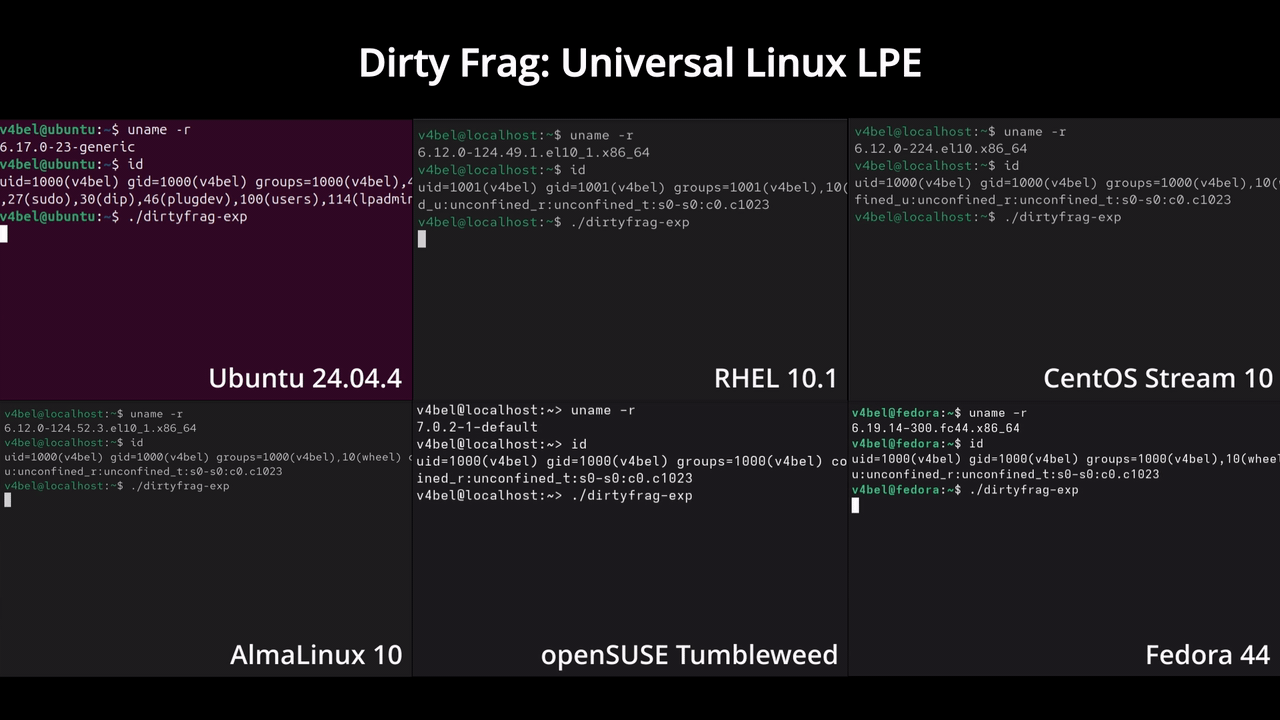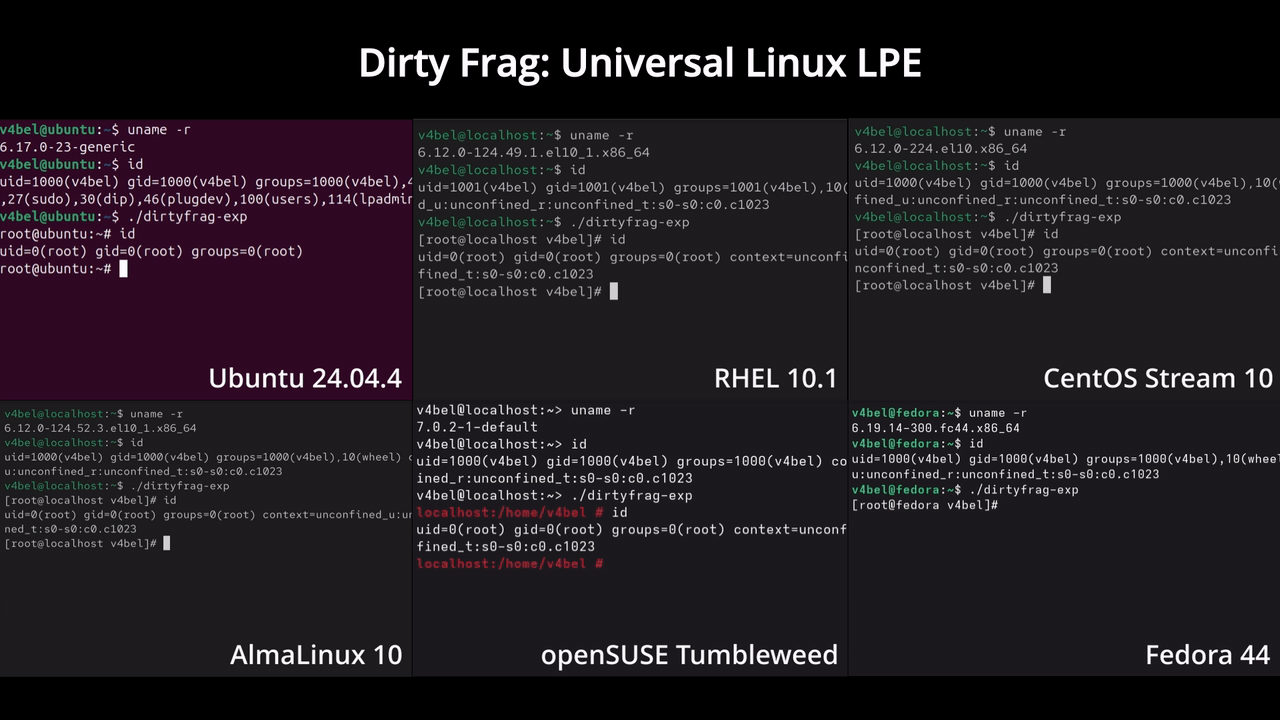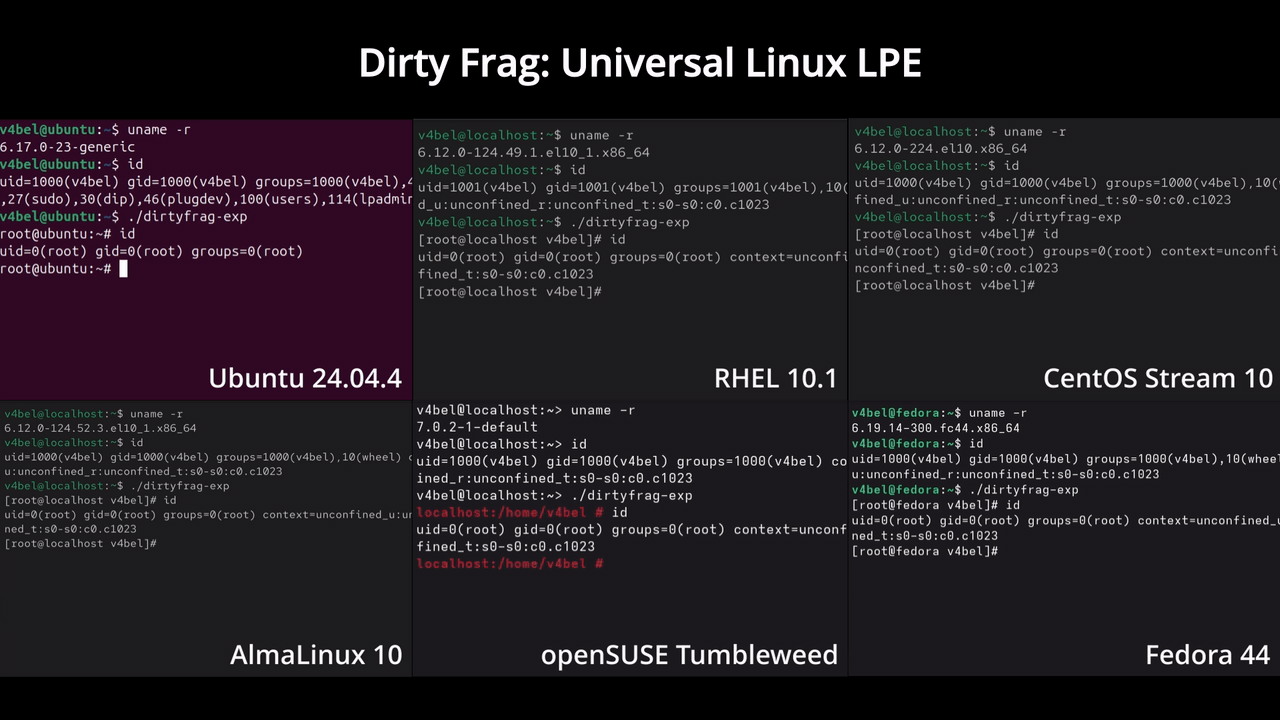 v4bel/dirtyfrag
# Exploit di escalation dei privilegi per il kernel Linux Exploit di escalation dei privilegi per il kernel Linux che combina due vulnerabilità di…
 haidang-infosec/phantom-grid
Un sistema di difesa attiva basato su eBPF che trasforma il tuo server Linux in un honeypot ingannevole. Include reindirizzamento trasparente del…
 r0rt1z2/ghostlock
Exploit root del kernel (CVE-2026-43499) per alcuni dispositivi Amazon







