
 #1
Strumenti per mantenere l'accesso, esplorare ed espandere il controllo all'interno di sistemi e reti compromesse.
Raccomandato da Kitploit
 kiprotect/kodex
Un toolkit di ingegneria della privacy e sicurezza: Scopri, comprendi, pseudonimizza, anonimizza, crittografa e condividi in modo sicuro dati…
 viralmaniar/phirautee
Una prova di concetto di virus crittografico per diffondere la consapevolezza degli utenti sugli attacchi e le implicazioni dei ransomware. Phirautee…
 n00py/norknork
Individuatore di persistenza di Powershell Empire
 rnalter/thundercloud
Framework di sfruttamento cloud
 arsbr/veritensor
L'Antivirus per gli Artefatti AI e Firewall RAG. Uno strumento di analisi statica che scansiona Modelli e Notebook per RCE, Dataset e documenti RAG…
 som3canadian/some-tools
Alcuni strumenti di pentest. Installa e mantieni aggiornati alcuni strumenti di penetration testing. Ho usato questo per superare il mio esame OSCP.
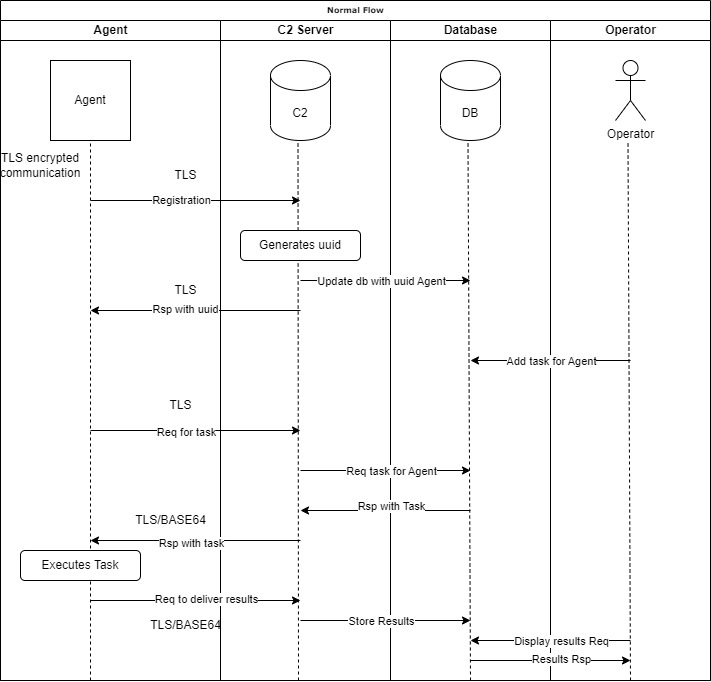 voukatas/commander
Framework di comando e controllo basato su Python con comunicazione TLS crittografata, supporto per più agenti (Python/C), sessioni interattive,…
 antman1p/gdir-thief
Strumento Red Team per esfiltrare la rubrica Google People Directory dell'organizzazione target a cui hai accesso, tramite l'API di Google.
 d4vinci/wormy
alcune funzioni python3 per aggiungere funzionalità di diffusione a qualsiasi backdoor python
 j-0-t/staekka
Stækka Metasploit - Estendere Metasploit
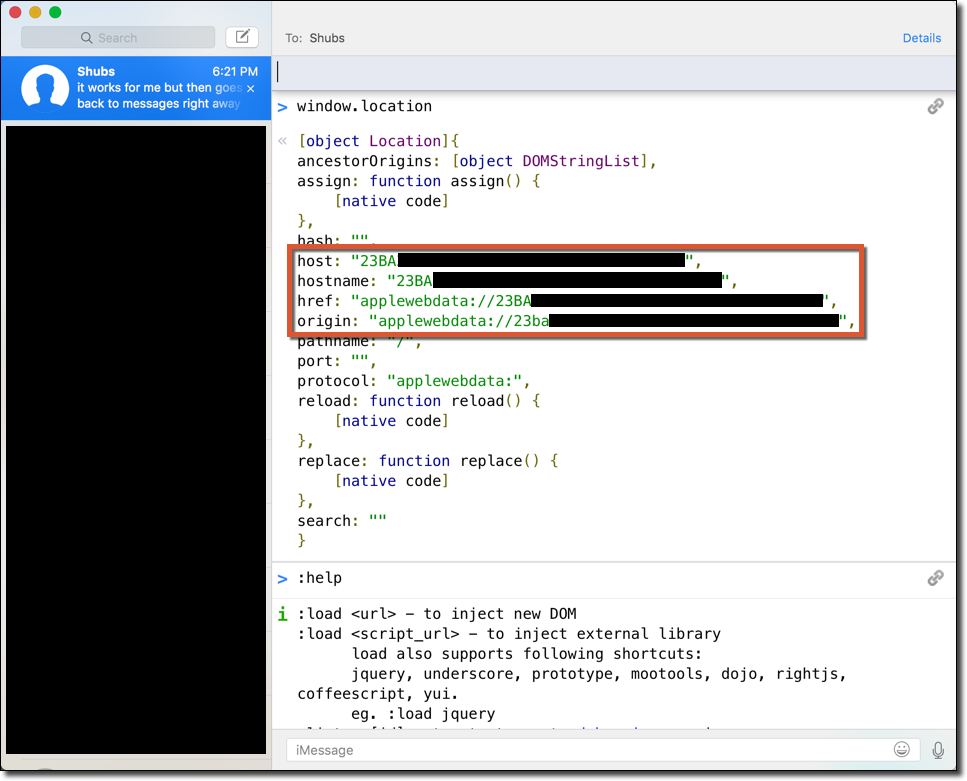 moloch--/cve-2016-1764
Estrazione dei dati di iMessage tramite XSS
 hac01/owasp-top-10-k8s-2025
Laboratorio pratico capture-the-flag per OWASP Kubernetes Top 10 (2025). Sfrutta 11 vulnerabilità reali del cluster, cattura le flag, quindi applica…
 formerlab/shadow-fleet-tracker-light
Tracker open source della flotta ombra del Mar Baltico. 1200+ navi, AIS in tempo reale, avvisi di prossimità ai cavi. Nessun cloud, nessun…
 invicti-security/web-inf-path-trav
Strumento per aiutare nello sfruttamento delle vulnerabilità di path traversal nelle applicazioni web Java
 buter-chkalova/project-rvbbit
PoC educativo di rootkit per kernel Linux che esplora DKOM, syscall hooking, furtività, osservabilità e rilevamento difensivo.
 robertdavis1/pix-c2
Comando e Controllo tramite exfiltrazione via Ping (PiX-C2)
 linnemanlabs/dirtyfrag-arm64
Port per arm64/aarch64 di V4bel/dirtyfrag (CVE-2026-43284). Solo ESP - rxrpc path kernel-oopses su arm64 a causa di flush_dcache_page.
 aldisakti2/cve-2025-8088-builder-winrar-tool
CVE-2025-8088-BUILDER








