
 #1
Strumenti per la scoperta di porte aperte, servizi e potenziali punti di ingresso sui dispositivi di rete.
Raccomandato da Kitploit


 owasp/nettacker
Framework automatizzato per Penetration Testing - Scanner di vulnerabilità Open-Source - Gestione delle vulnerabilità
 bettercap/bettercap
Il coltellino svizzero per la ricognizione delle reti 802.11, BLE, HID, CAN-bus, IPv4 e IPv6 e per gli attacchi MITM.
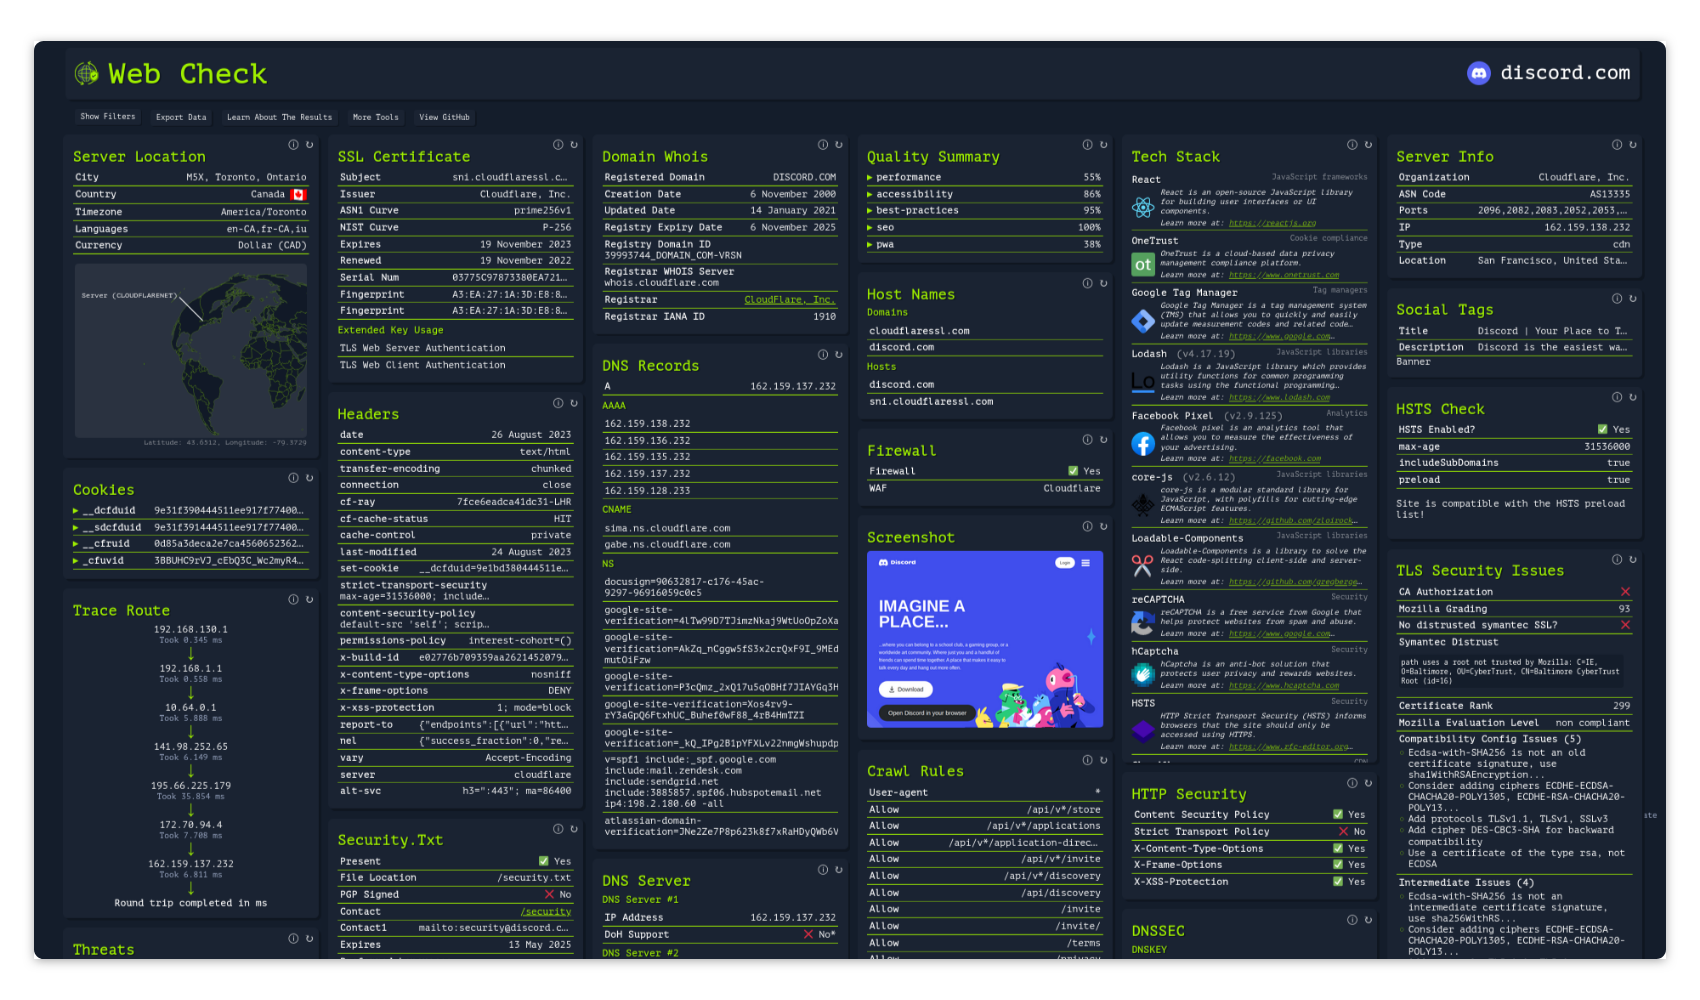 lissy93/web-check
🕵️♂️ Strumento OSINT tutto-in-uno per analizzare qualsiasi sito web
 dmontgomery40/pentest-mcp
NON per scopi educativi: un server MCP per penetration tester professionisti che include supporto STDIO/HTTP/SSE, nmap, go/dirbuster, nikto, JtR,…

 yunuscadirci/callstranger
Verificatore di vulnerabilità per Callstranger (CVE-2020-12695)
 reanimat0r/bpnd-libssh
Scanner multithread affidabile per CVE-2018-10933.
 skr0x1c0/blind-ssrf-cve-2020-15002
https://hackerone.com/reports/865652
 thongor77/nmlinux
Unified network toolkit for Linux — Python 3 + PySide6
 tjnull/cygor
Un framework modulare per la scoperta di asset scritto in Python per automatizzare il lavoro manuale ripetitivo
 yakushstanislav/ultraviolet
Self-hosted motore di ricerca e scoperta di rete con scansione continua delle porte, sonda approfondita dei protocolli su ~100 servizi,…
nmap/nmapStrumento ad alte prestazioni per la scoperta di rete e l'audit di sicurezza, con scansione avanzata delle porte, rilevamento del sistema operativo,…
 guppss/vulnscan-pro
⚡ Scanner professionale di vulnerabilità — scansione delle porte, rilevamento CVE, valutazione del rischio e report PDF in una dashboard scura PyQt6
 cyberintel-labs/insightsnexus
Applicazione di indagine su grafo OSINT
 alan-baigorria/dscanner
DScanner è uno strumento in bash che automatizza la fase di ricognizione in audit di sicurezza web, integrando molteplici utilità (dig, nmap,…
 haishanzheng/cve-2019-0708-generate-hosts
Strumento di scoperta host basato su CIDR che utilizza nmap per identificare macchine Windows con porta 3389 (RDP) aperta, riducendo gli IP target…
 isgroup/openmagic
Lettura oltre i limiti dell'heartbeat TLS di OpenSSL (CVE-2014-0160)







