
 #1
Strumenti per la scoperta di porte aperte, servizi e potenziali punti di ingresso sui dispositivi di rete.
Raccomandato da Kitploit
 edu4rdshl/unimap
Eseguire la scansione una sola volta per indirizzo IP e ridurre i tempi di scansione con Nmap per grandi quantità di dati.
 pptx704/domainim
Uno strumento veloce e completo per la scansione delle reti organizzative
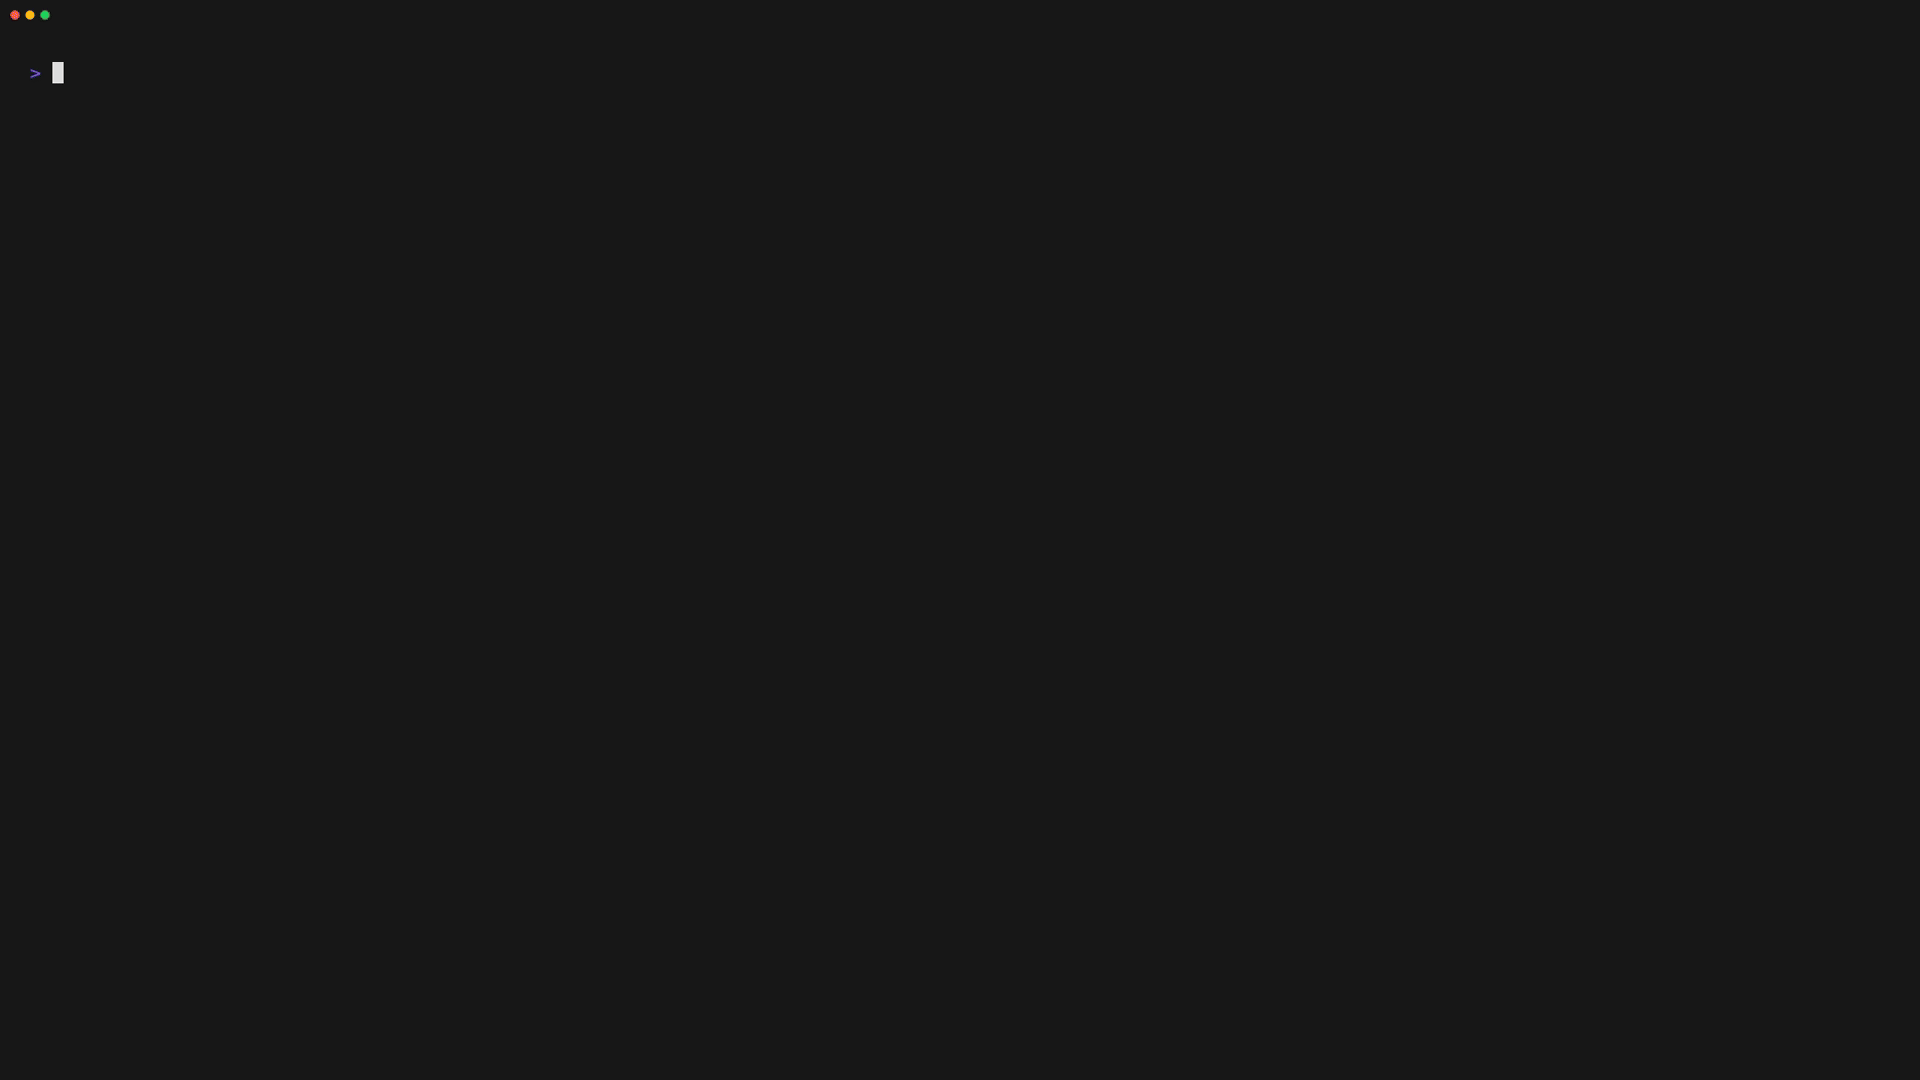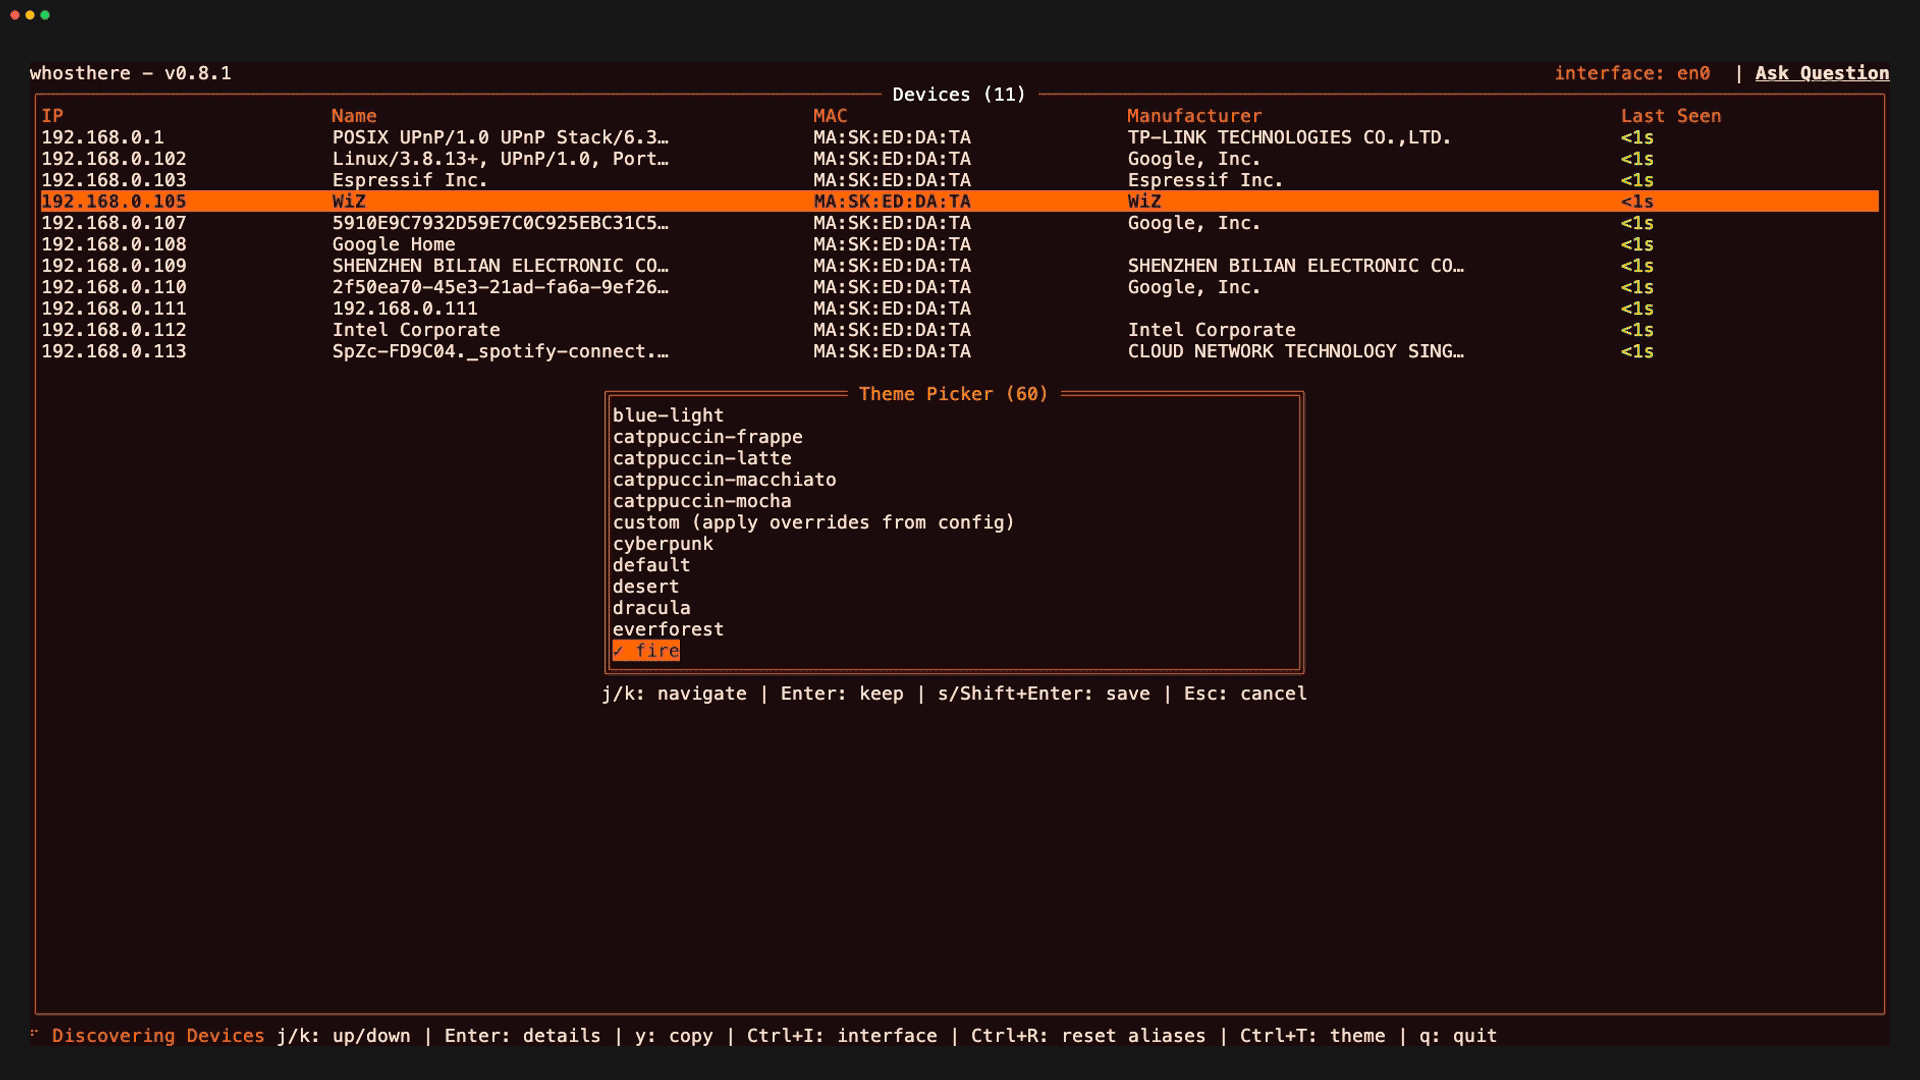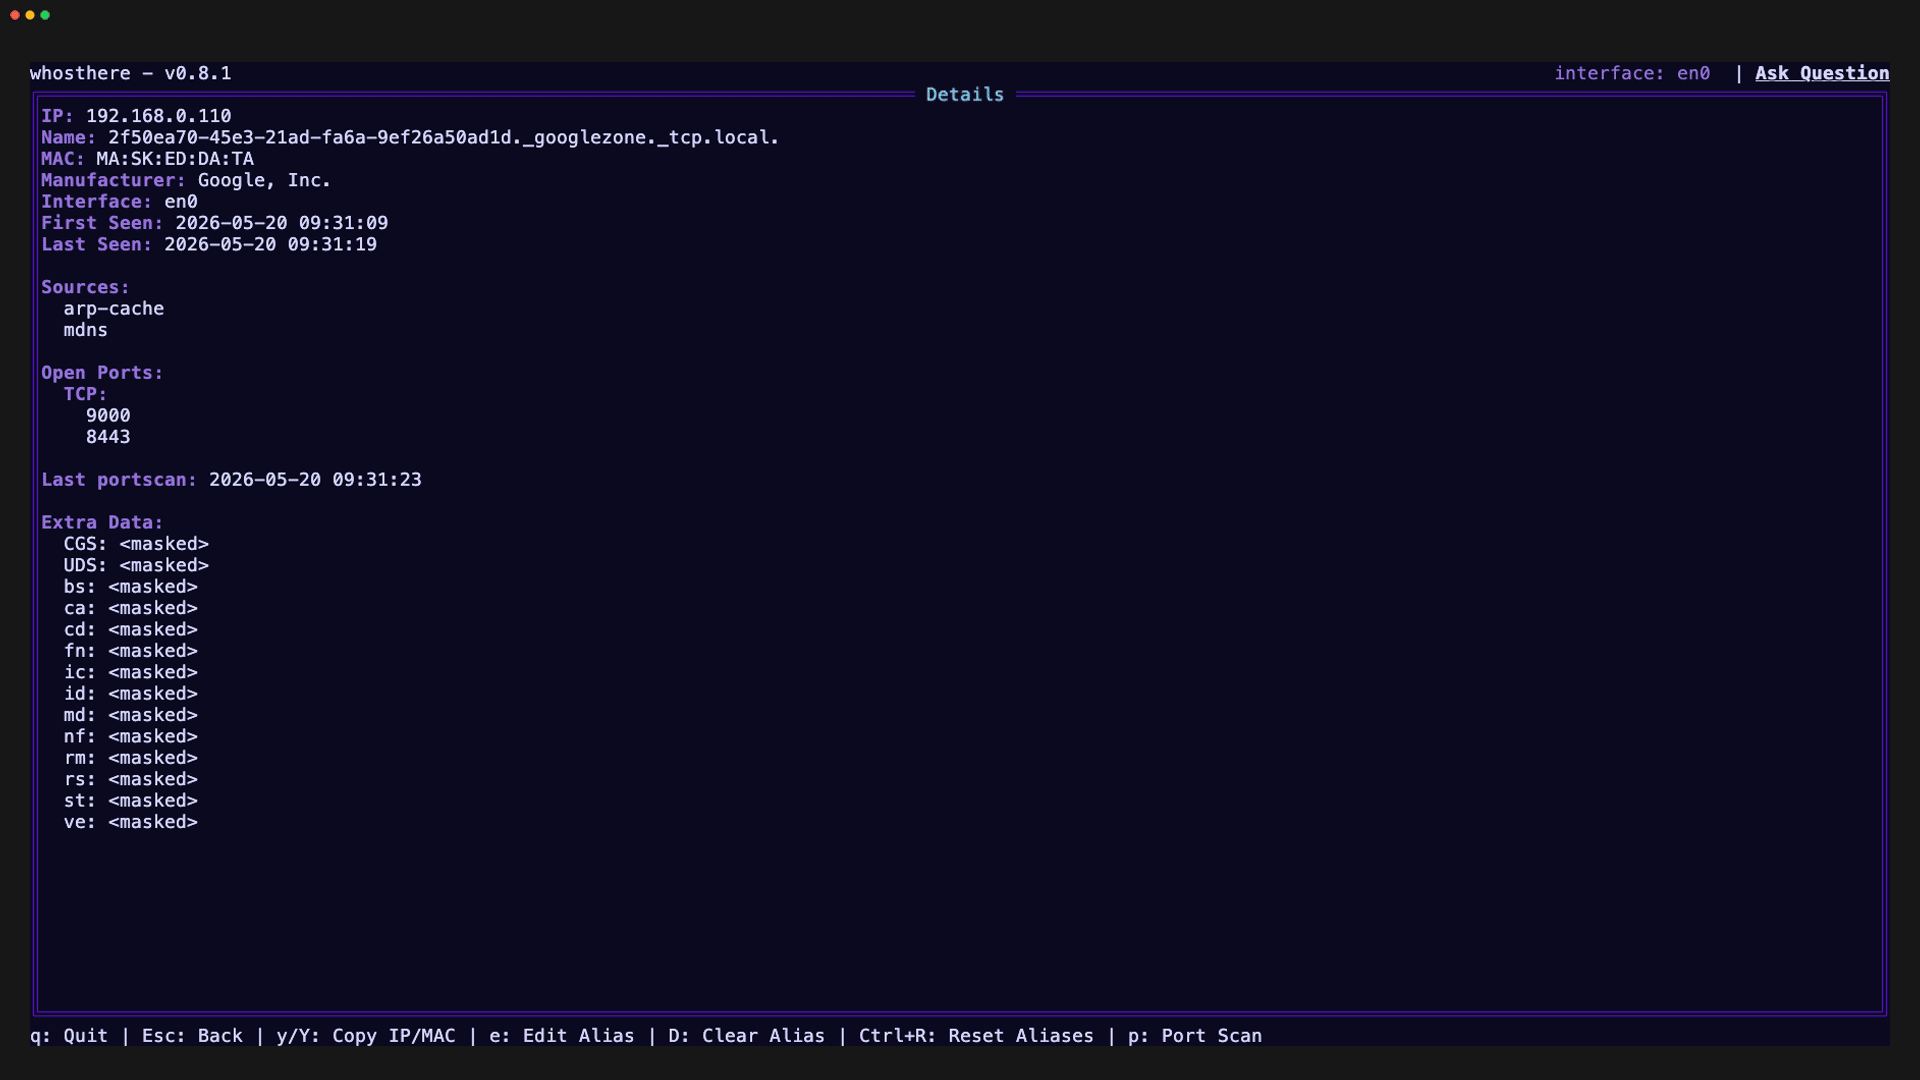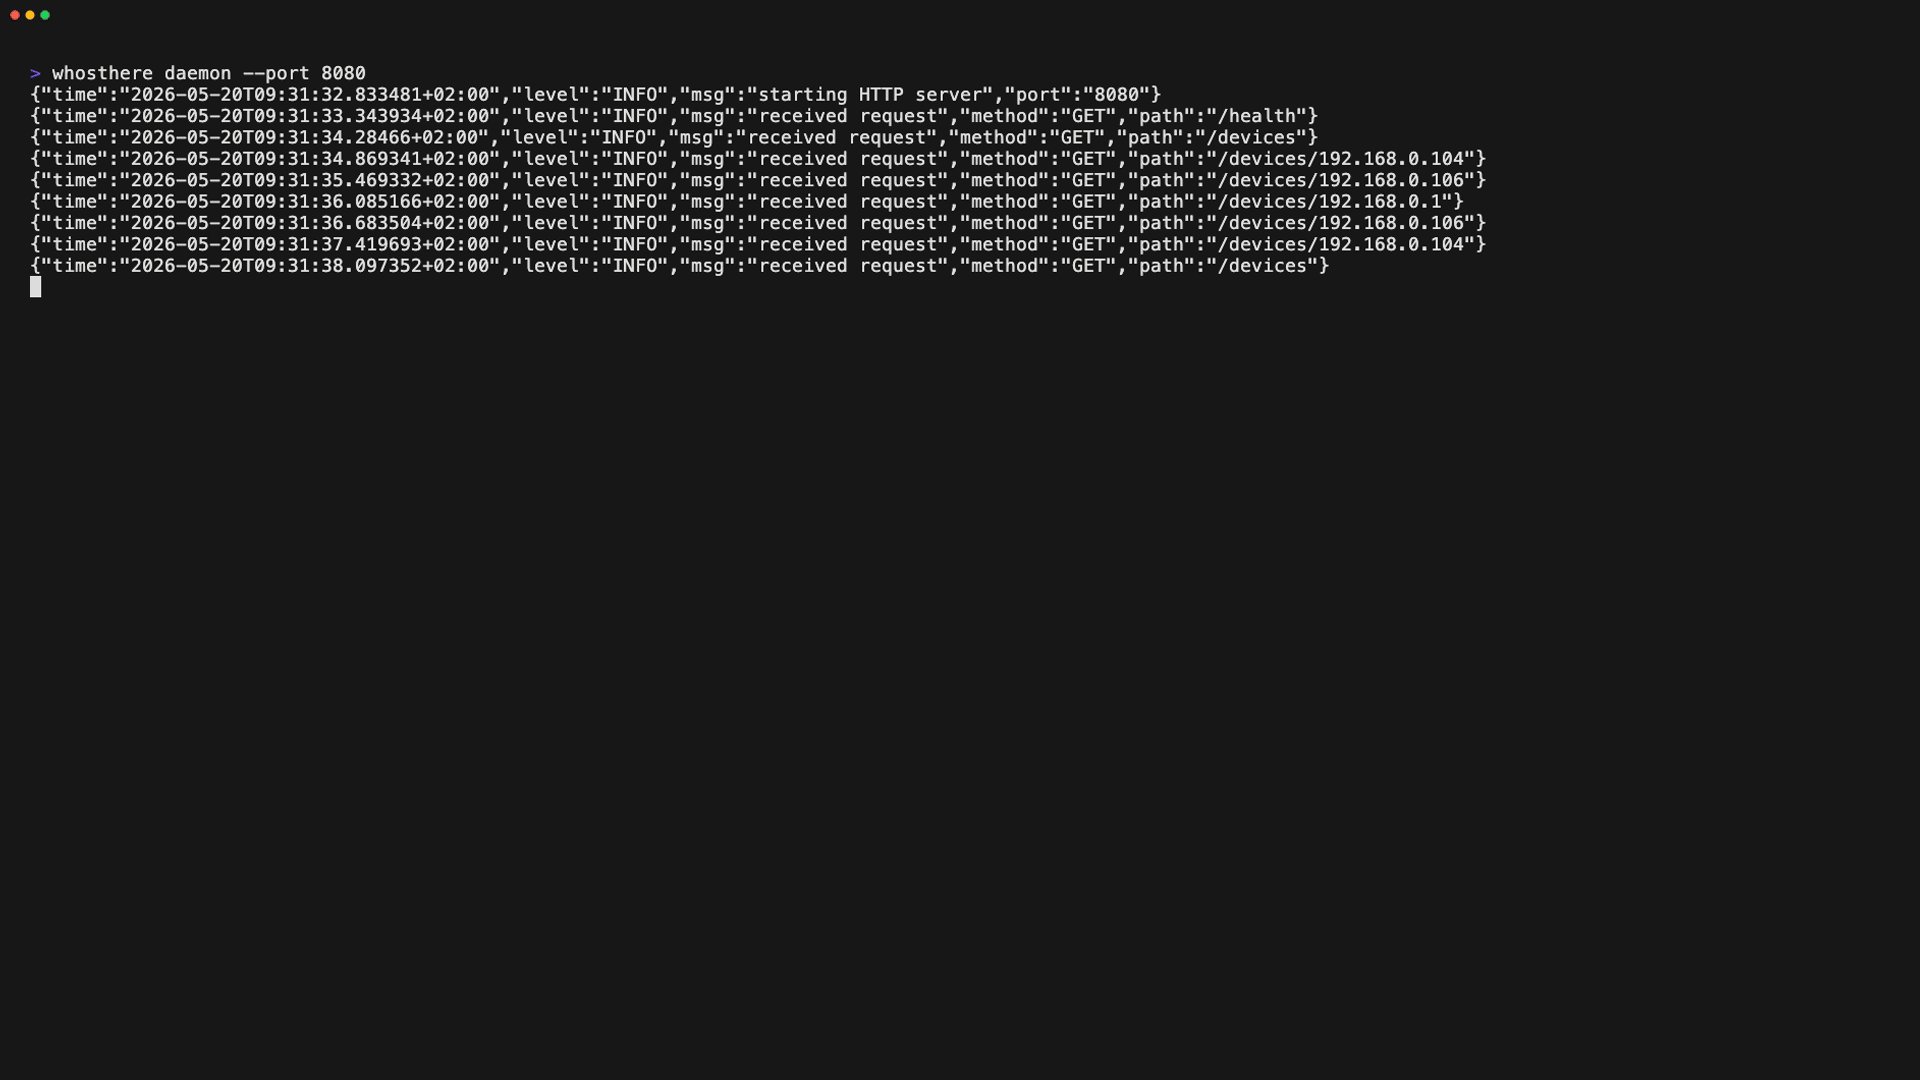 ramonvermeulen/whosthere
Strumento di scoperta di reti locali (LAN) con un'interfaccia utente terminale interattiva (TUI) scritto in Go. Scopri, esplora e comprendi la tua…
 gamehunterkaan/autopwn-suite
AutoPWN Suite è un progetto per la scansione delle vulnerabilità e lo sfruttamento automatico dei sistemi.
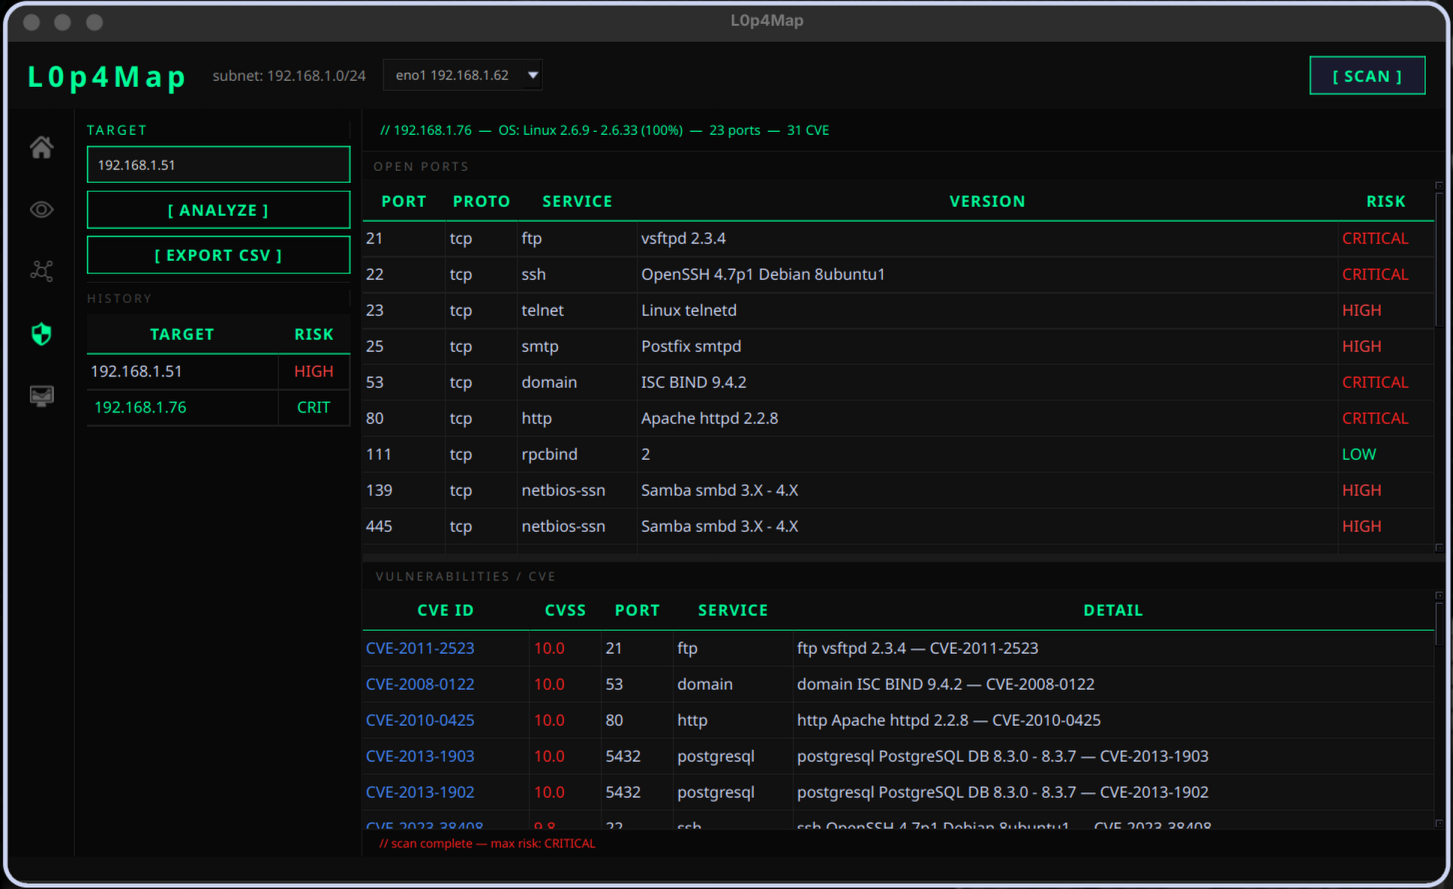 haxl0p4/l0p4map
Strumento professionale per il monitoraggio e la visualizzazione di rete. L0P4Map combina la scoperta ARP ad alta velocità con la piena integrazione…
 ivre/ivre
Framework per il recon di rete. Crea le tue alternative auto-ospitate e completamente controllate a Shodan / ZoomEye / Censys e GreyNoise, gestisci…

 sakispat/simple-pentesting
Un toolkit Python educativo per il penetration testing autorizzato: port scanner threaded, enumerazione di sottodomini e directory, banner grabber e…
 xephora/threat-remediation-scripts
Questo repository contiene un elenco di nuovi script di remediation.
 lglznl/klaios
KLAIOS è un ambiente di sicurezza ibrido che fonde il toolkit offensivo di Kali Linux con un isolamento rinforzato in stile bunker VPN, potenziato…
 al0ne/vxscan
Strumento di scansione completo scritto in Python3, utilizzato principalmente per verifica di sopravvivenza, rilevamento di file sensibili (scansione…
 rhimavanth32-max/metasploitable2-reconnaissance-and-unrealircd-backdoor-exploitation
Reconnaissance e sfruttamento end-to-end di una backdoor nota (CVE-2010-2075) su Metasploitable2 utilizzando Nmap e Metasploit.
 abacus-group-rto/legion
Legion è uno strumento di penetration testing di rete open source, facile da usare, super estensibile e semi-automatizzato che aiuta nella scoperta,…
 jtesta/ssh-audit
Audit di sicurezza per server e client SSH (banner, scambio di chiavi, crittografia, MAC, compressione, compatibilità, sicurezza, ecc.)
 r3curs1v3-pr0xy/vajra
Vajra è un framework automatizzato per web hacking altamente personalizzabile, basato su target e scope, progettato per automatizzare noiose attività…
 frizb/vanquish
Vanquish è un orchestratore di enumerazione basato su Kali Linux. Vanquish sfrutta gli strumenti di enumerazione open source su Kali per eseguire…
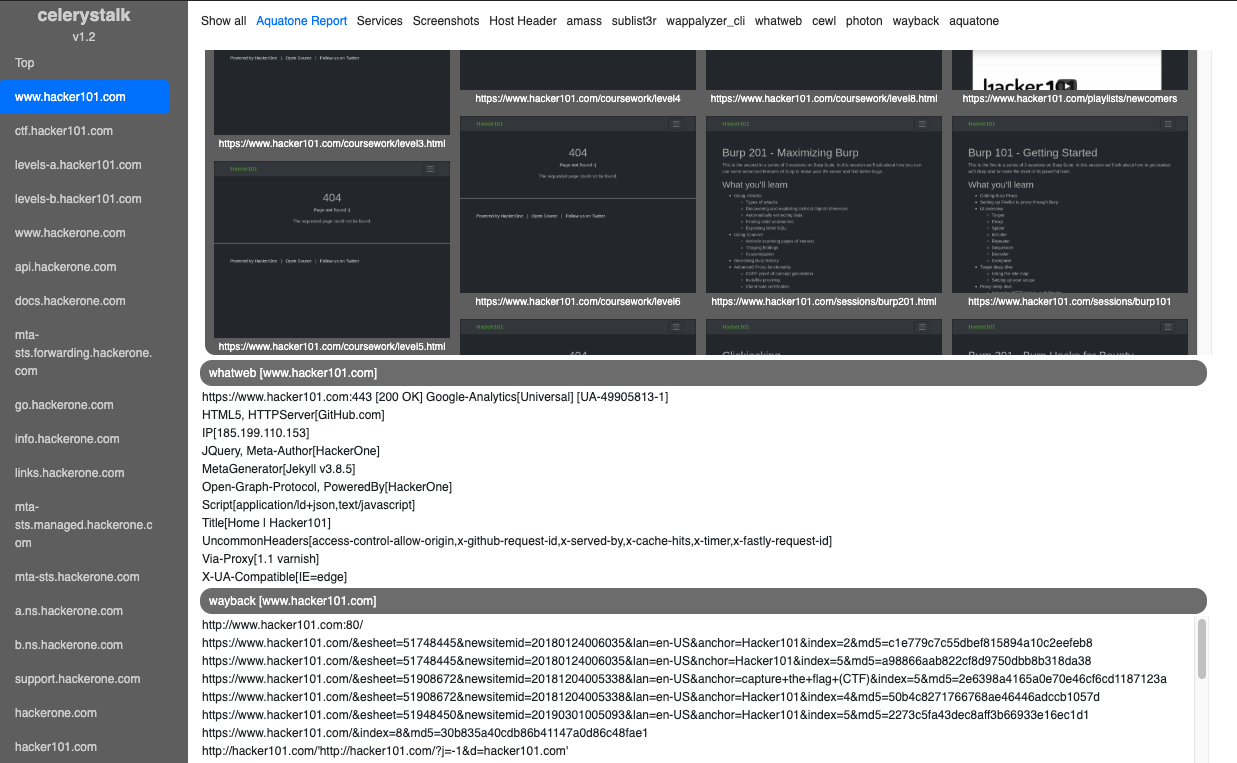 sethsec/celerystalk
Uno scanner asincrono di enumerazione e vulnerabilità. Esegui tutti gli strumenti su tutti gli host.
 gmh5225/mcp-god-mode
Hai mai desiderato che facesse tutto? 148 POTENTI strumenti Infosec/Admin su un singolo server MCP.
 prapul1/vulnhub-dc1-writeup
VulnHub DC-1 boot-to-root — sfruttando CVE-2018-7600 (Drupalgeddon2) per RCE, estraendo le credenziali del database da settings.php, forgiando l'hash…








