
 #1
Strumenti per simulazione phishing, rilevamento, analisi e formazione sulla sicurezza.
Raccomandato da Kitploit
 tarantula-team/cve-2019-12949
CVE-2019-12949
 duy-31/cve-2023-51764
Postfix SMTP Smuggling - PoC con script Expect
 arjunindia/fb-phisher-python
Uno strumento server Python basato su Flask, questo strumento può rubare alcune credenziali di Facebook tramite phishing!
 hydradragonantivirus/hydradragonav-mobile
Antivirus per Android che non richiede root, adb, installazione di CA e cloud, con molte funzionalità e metodi per rilevare più malware zero-day.
 lxance-hacker/lxancephisher
Strumento automatizzato di simulazione di phishing con oltre 30 modelli di pagine di login, mascheramento URL e molteplici opzioni di tunneling…
 pericena/ciclopeclic
Strumento di formazione sulla consapevolezza della sicurezza per simulazioni di phishing autorizzate e audit IT interni.
 princessauroraj/chinese-cybercrime-research
Risorse per saperne di più sugli attori della cybercriminalità di lingua cinese.
 sublime-security/ics-phishing-toolkit
Strumenti open source per fermare il phishing ICS (inviti di calendario dannosi)
 kimstars/ashwesker-cve-2026-21509
Proof-of-concept exploit per l'elusione della funzionalità di sicurezza di Microsoft Office (CVE-2026-21509). Genera file DOCX dannosi con oggetti…
 onvio/gophish
Gophish con Allegato Malevolo e supporto per reindirizzamento HTTP
 ilianazz/young-domain-guard
Estensione del browser che avvisa gli utenti sui domini registrati di recente per prevenire attacchi di phishing. Interroga RDAP per verificare l'età…
 muhammad-ali007/outlookntlm_cve-2023-23397
Exploit per CVE-2023-23397 Outlook NTLM hash leak tramite inviti di calendario dannosi. Include weaponization PowerShell, integrazione Responder e…
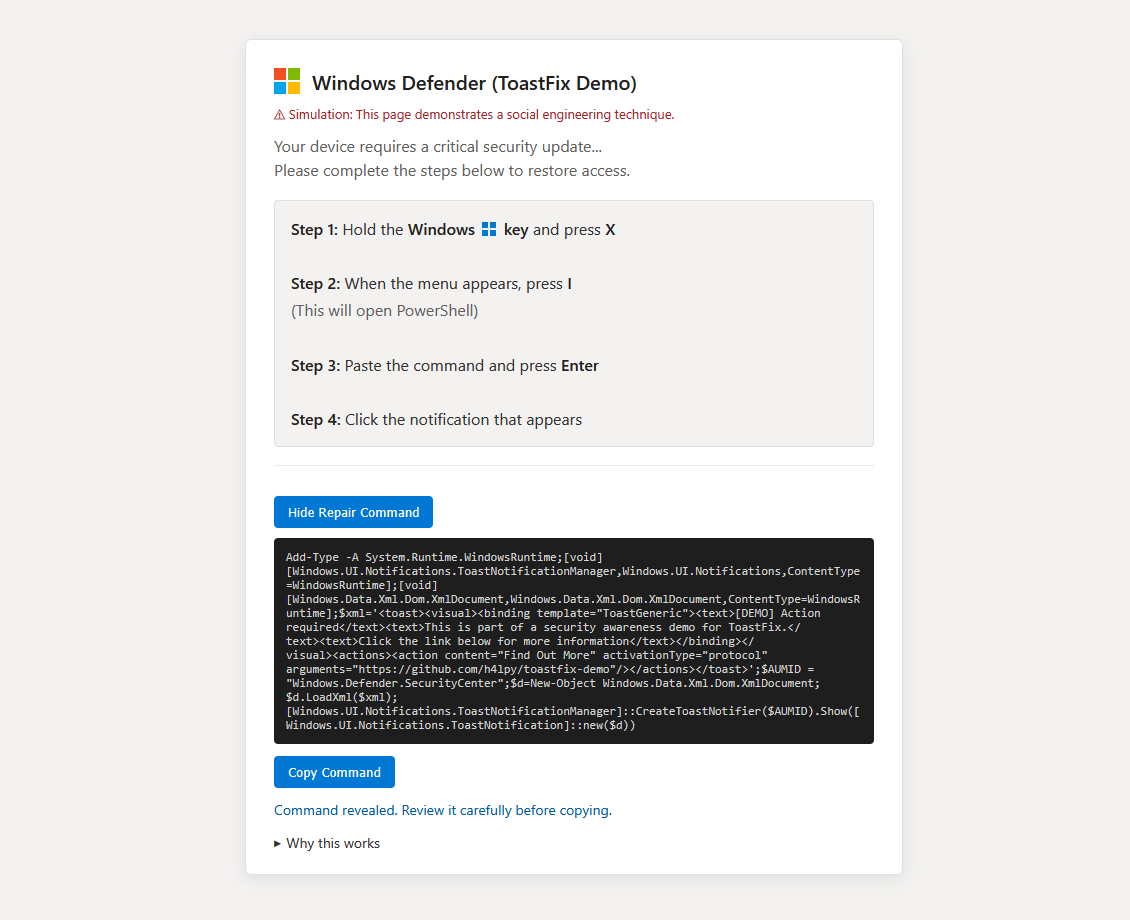 h4lpy/toastfix-demo
Demo di sicurezza proof-of-concept che illustra come PowerShell possa creare notifiche toast di Windows dall'aspetto attendibile, concatenate con…
 humansecurity/cve-2019-18426
# Repository di divulgazione CVE-2019-18426 che descrive Open Redirect, Bypass CSP, XSS Persistente e permessi di lettura FS in WhatsApp, con…
 boredchilada/clickfix-simulator-2025
Uno strumento di simulazione leggero e self-hosted per la formazione sull'ingegneria sociale "ClickFix" (ClearFake). Simula in sicurezza attacchi di…
 szzxli/soc-home-lab
Hands-on SOC lab: AWS mini-SOC with CloudTrail/GuardDuty, a Python CloudTrail IOC analyzer, phishing header forensics, ELF binary triage, and agent…
 ronf98/cve-2024-43451-poc
CVE-2024-43451 è una vulnerabilità NTLM di Windows che permette a un attaccante di forzare l'autenticazione e catturare hash NTLM utilizzando…








