
 #1
Strumenti per simulazione phishing, rilevamento, analisi e formazione sulla sicurezza.
Raccomandato da Kitploit

 hackinglz/ip-obfuscation
Genera indirizzi IP e URL offuscati utilizzando trucchi DWORD, ottale, esadecimale, IPv6-mapped e fake-domain @ per penetration testing,…
 boredchilada/clickfix-simulator-2025
Uno strumento di simulazione leggero e self-hosted per la formazione sull'ingegneria sociale "ClickFix" (ClearFake). Simula in sicurezza attacchi di…

 gregory-chatelier/huntglyph
Rileva caratteri visivamente simili (omoglifi) e dati nascosti nel testo per proteggersi da attacchi ingannevoli
 hau2212/moniker-link-cve-2024-21413-
Exploit didattico per CVE-2024-21413 (Moniker Link) che dimostra RCE di Outlook e perdita di credenziali NTLM tramite collegamenti ipertestuali…
 rubenformation/ms-photos_ntlm_leak
Nuova vulnerabilità zero-day che consente di divulgare hash NTLM dai browser con un clic.
 marinafabregat/cve-2025-41088
Stored Cross-Site Scripting (XSS) in Xibo CMS v4.1.2 di Xibo Signage, a causa della mancanza di una corretta validazione dell'input utente.
 prodaft/malware-ioc
Questo repository contiene gli indicatori di compromissione (IOCs) delle nostre varie indagini.
 artur-augustyniak/class_struggle
Rilevamento di anomalie basato su autoencoder per identificare domini di phishing utilizzando i dati della lista di avvisi di CERT Polska, con…
 nehkark/cve-2025-40778
Proof-of-concept che dimostra l'avvelenamento della cache DNS tramite iniezione di record aggiuntivi in BIND 9, con strumenti per validare e…
 praetorian-inc/chromealone
Uno strumento per trasformare i browser Chromium in un C2 Implant
 saykino/cve-2025-56218
Advisory che descrive CVE-2025-56218, una vulnerabilità di upload file senza restrizioni in Ascertia SigningHub che consente di convertire file Excel…
 ajansha/cve-2025-55903
Proof of concept per CVE-2025-55903, un'iniezione HTML persistente in PerfexCRM che consente a utenti autenticati di iniettare HTML dannoso nelle…
 ajansha/cve-2025-60378
Prova di concetto per l'iniezione HTML persistente in RISE CRM, che dimostra come utenti autenticati possano iniettare HTML dannoso in fatture e…
 bluscreenofjeff/red-team-infrastructure-wiki
Wiki per raccogliere risorse sull'hardening delle infrastrutture Red Team
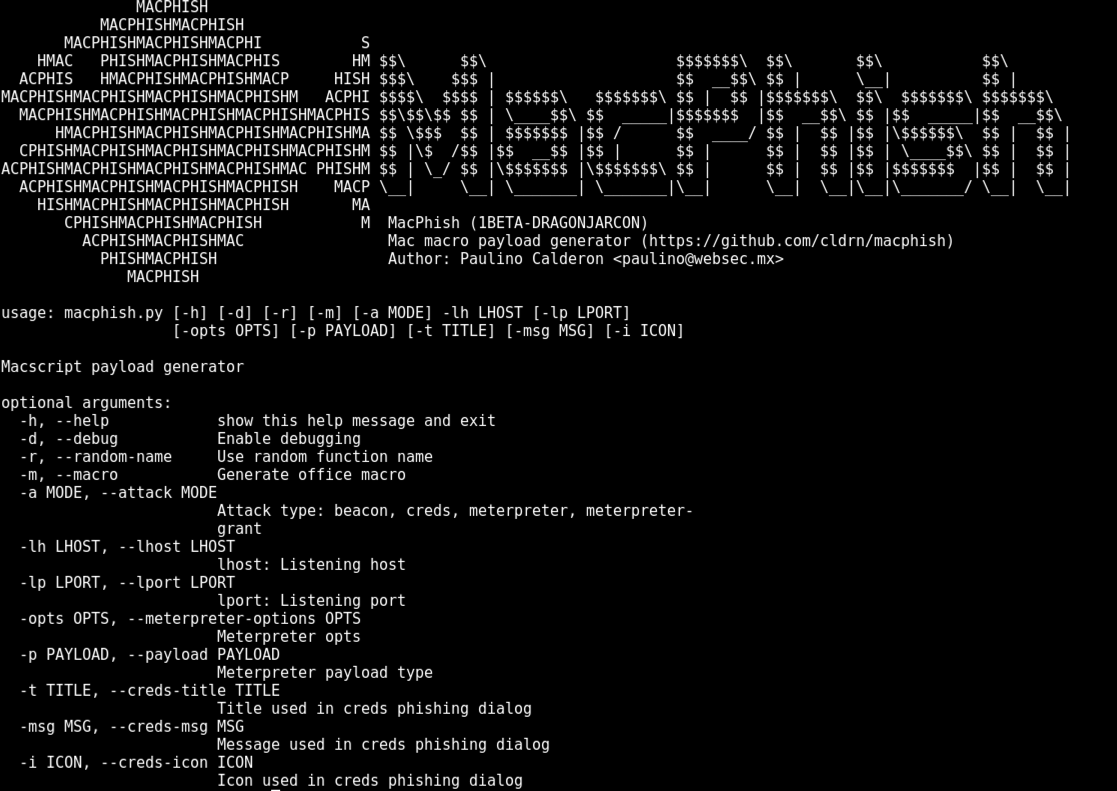 cldrn/macphish
Genera macro dannose per Office su Mac con payload beacon, credential harvesting e meterpreter per test di phishing e exploitation su macOS.
 hackinglz/svg_phishing_tools
Strumenti di analisi e generazione SVG per il phishing tramite allegati SVG comunemente diffusi
 yass2400012/email-exploit-moniker-link-cve-2024-21413-
Proof-of-concept exploit per CVE-2024-21413 che utilizza Moniker Link in email HTML per attivare una connessione SMB e catturare hash netNTLMv2…








