
 #1
Strumenti per simulazione phishing, rilevamento, analisi e formazione sulla sicurezza.
Raccomandato da Kitploit

 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
 malwarecube/enhanced-iframe-protection
Un'estensione leggera per rilevare automaticamente e fornire avvisi dettagliati sugli elementi iframe incorporati, al fine di proteggersi dagli…
 bluscreenofjeff/red-team-infrastructure-wiki
Wiki per raccogliere risorse sull'hardening delle infrastrutture Red Team
 virtualsamuraii/flyphish
Distribuisci un'infrastruttura di phishing al volo.
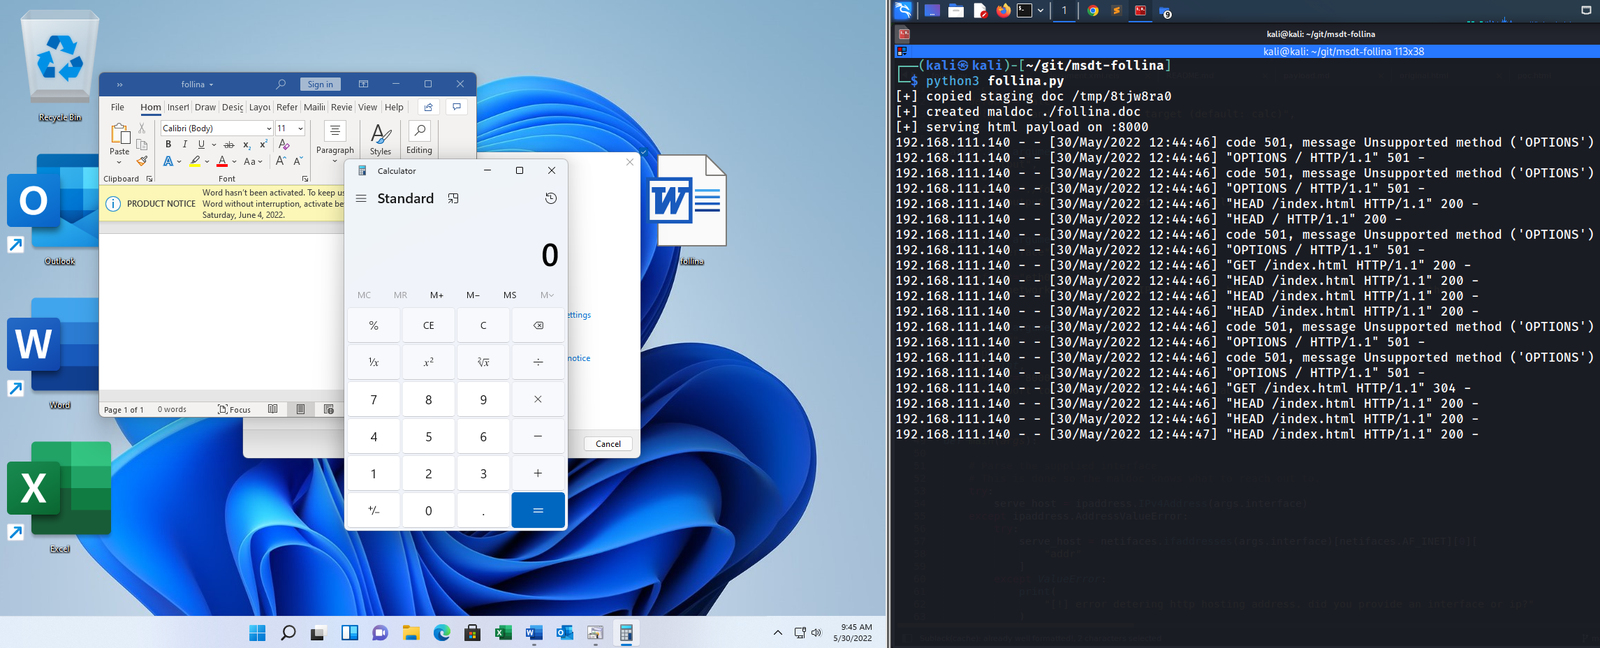 johnhammond/msdt-follina
Genera un documento Microsoft Word dannoso che sfrutta la vulnerabilità MS-MSDT 'Follina' per eseguire comandi arbitrari o mettere in scena payload…
 praneethnaidu1910-cmd/cve-2023-23397-purple-team
Progetto purple team che sfrutta la perdita NTLM di Outlook CVE-2023-23397 con consegna tramite phishing, oltre a rilevamenti Sigma/Wazuh mappati su…
 saykino/cve-2025-56218
Advisory che descrive CVE-2025-56218, una vulnerabilità di upload file senza restrizioni in Ascertia SigningHub che consente di convertire file Excel…
 romain-deperne/cve-2026-33715
Proof-of-concept di exploit per SSRF non autenticato e open email relay in Chamilo LMS tramite install.ajax.php, che consente il probing della rete…
 nehkark/cve-2025-40778
Proof-of-concept che dimostra l'avvelenamento della cache DNS tramite iniezione di record aggiuntivi in BIND 9, con strumenti per validare e…
 kimstars/ashwesker-cve-2026-21509
Proof-of-concept exploit per l'elusione della funzionalità di sicurezza di Microsoft Office (CVE-2026-21509). Genera file DOCX dannosi con oggetti…
 ajansha/cve-2025-60378
Prova di concetto per l'iniezione HTML persistente in RISE CRM, che dimostra come utenti autenticati possano iniettare HTML dannoso in fatture e…
 ajansha/cve-2025-55903
Proof of concept per CVE-2025-55903, un'iniezione HTML persistente in PerfexCRM che consente a utenti autenticati di iniettare HTML dannoso nelle…
 filipegaudard/cve-2026-33149-poc
Proof-of-concept exploit per CVE-2026-33149, un'iniezione dell'header Host in Tandoor Recipes che consente il poisoning dei link di invito e il cache…
 elenichristopoulou/poc-cve-2026-20841
Proof-of-concept exploit per CVE-2026-20841, una vulnerabilità di esecuzione remota di codice in Blocco note di Windows, che utilizza un file .md…
 e1tex/cve-2023-48104
Proof-of-concept exploit che dimostra l'iniezione HTML nel client web SOGo precedente alla versione 5.9.1, consentendo attacchi di phishing tramite…

 toxy4ny/bl00dym4ry
Simulatore di trojan educativo per la formazione sulla cybersicurezza, che simula attacchi di phishing con ingegneria sociale, ricognizione di…
 mrbrutti/cartero
Framework di phishing modulare con CLI per clonare siti, inviare email basate su modelli e lanciare campagne di phishing tramite email, SMS, iMessage…
 muraenateam/muraena
Automatizza le attività di phishing e post-phishing con un reverse proxy quasi trasparente che replica dinamicamente le app web target e interagisce…







