
 #1
Strumenti per simulazione phishing, rilevamento, analisi e formazione sulla sicurezza.
Raccomandato da Kitploit

 antisnatchor/phishlulz
Set di strumenti per campagne di phishing automatizzate che avvia istanze AWS EC2 dedicate con PhishingFrenzy e BeEF integrati, oltre a utility per…
 jimywork/certstreamcatcher
Questo strumento si basa su regex con standard efficaci per rilevare siti di phishing in tempo reale utilizzando certstream e può anche rilevare…
 millad7/sogo_web_mail-vulnerability-cve-2025-50340
Insecure Direct Object Reference (vulnerabilità IDOR) in SOGo Webmail permette a un utente di inviare email per conto di un altro utente.
 shauryarathore357-hub/thm-moniker-link-cve-2024-21413-writeup
Walkthrough della room di TryHackMe su CVE-2024-21413, che copre il bypass della Protected View tramite Outlook Moniker Link, la fuga di hash NTLM e…
 emalderson/thephish
ThePhish: uno strumento automatizzato per l'analisi delle email di phishing
 initstring/evil-ssdp
Spoof le risposte SSDP e crea dispositivi UPnP falsi per phishing di credenziali e challenge/response NetNTLM.
 securityfirst/umbrella_android
Open source per app Android, iOS e Web per imparare e gestire la sicurezza fisica e digitale. Da come inviare un messaggio sicuro a come gestire un…
 jpcertcc/phishurl-list
Dataset di URL di phishing da JPCERT/CC
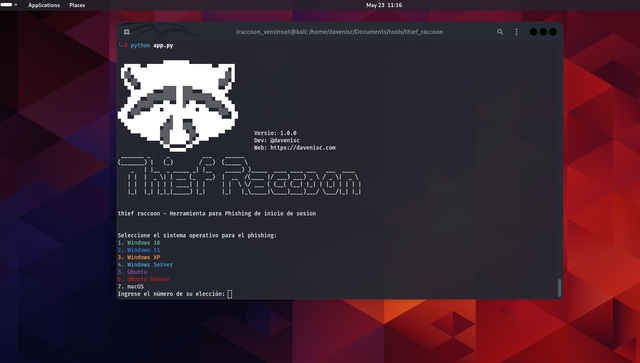 davenisc/thief_raccoon
Strumento educativo di simulazione di phishing che replica le schermate di login dei sistemi operativi per catturare le credenziali a scopo di…
 s0ld13rr/claude-code-backdoor
Backdoor di Claude Code tramite hook in settings.json. Solo per uso autorizzato!
 jofpin/sack
Identificare la connessione delle sessioni per attacchi di social engineering.
 h4lpy/toastfix-demo
Demo di sicurezza proof-of-concept che illustra come PowerShell possa creare notifiche toast di Windows dall'aspetto attendibile, concatenate con…
 gluxon/cve-2018-13257
Exploit proof-of-concept per CVE-2018-13257 che dimostra lo spoofing dell'header host CAS in Blackboard Learn per dirottare le sessioni utente…
 omarmahmoud1024/tryhackme-monikerlink-writeup
TryHackMe Moniker Link (CVE-2024-21413) walkthrough: bypass della Vista protetta di Outlook che porta alla cattura di hash NTLMv2 tramite un link…

 imthecopilotnow/cve-2025-4102025
Advisory di sicurezza che descrive in dettaglio una CVE critica in Copilot AI in cui i link di citazione basati su RAG vengono falsificati verso un…
 rpgsec/roundcube-cve-2024-42008-poc
Exploit proof-of-concept per CVE-2024-42008, una vulnerabilità Cross-Site Scripting nella webmail RoundCube. Consegna payload XSS tramite moduli di…
 ajansha/cve-2025-60378
Prova di concetto per l'iniezione HTML persistente in RISE CRM, che dimostra come utenti autenticati possano iniettare HTML dannoso in fatture e…








