
 #1
Strumenti per mantenere un accesso a lungo termine a sistemi compromessi, anche dopo i riavvii.
Raccomandato da Kitploit

 malwares/remote-access-trojan
Trojan per accesso remoto su Windows
 mwsrc/plasmarat
Trojan di accesso remoto (RAT), Miner, DDoS

 mwsrc/betterrat
Better trojan di accesso remoto
 mwsrc/betterandrorat
Trojan di accesso remoto Android
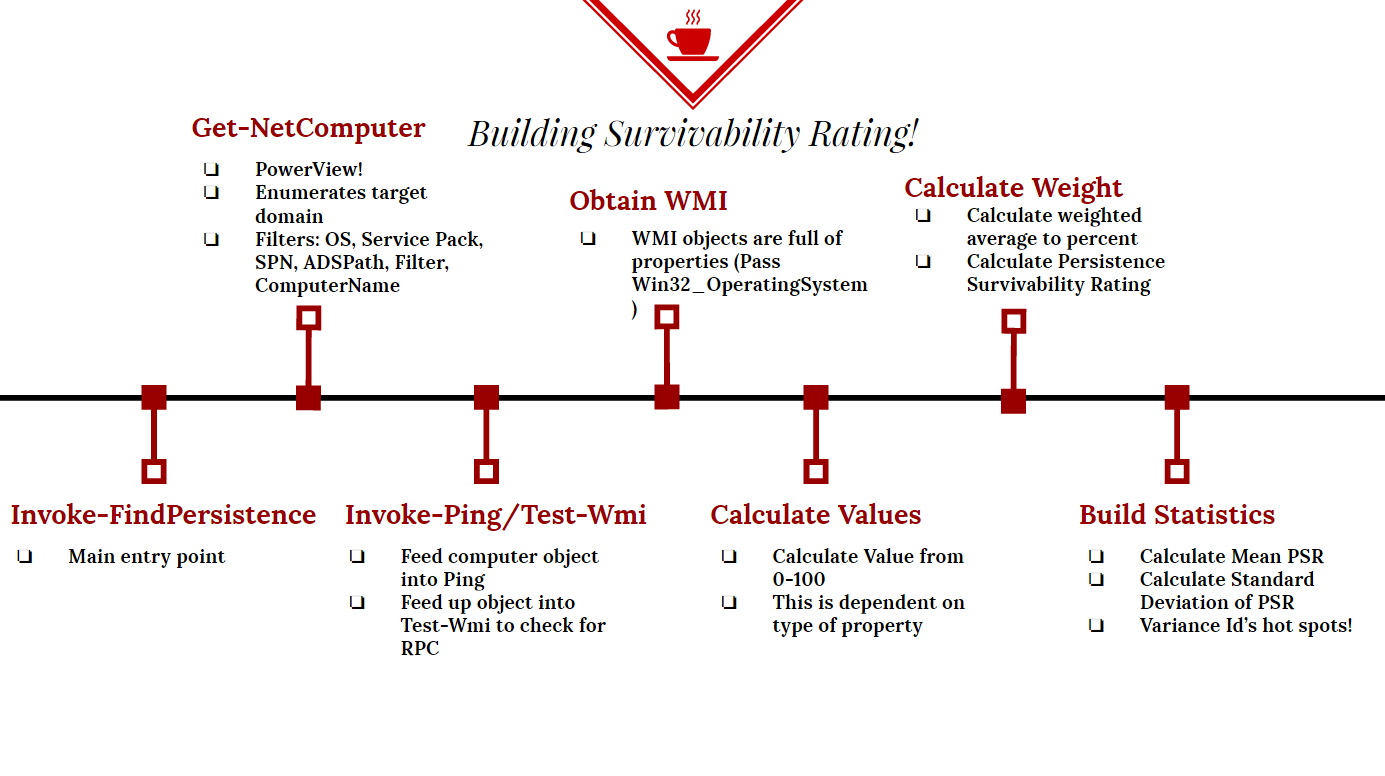 killswitch-gui/persistence-survivability
Powershell Persistence Locator
 killswitch-gui/hotload-driver
C++
 m00nrise/processhider
Post-exploitation tool per nascondere processi dalle applicazioni di monitoraggio
 sw4mpf0x/powerlurk
Eventi WMI maligni utilizzando PowerShell
 d4vinci/palsy-virus
Virus Python che paralizzerà il tuo PC una volta aperto :D
 5alt/zerorat
ZeroRAT è un RAT one-liner per Windows.
 catatonicprime/tospovirus
Un worm che infetta WiFi Pineapple.
 malwaretech/fakembr
Rootkit in stile TDL4 per falsificare le richieste di lettura/scrittura al master boot record.
 enzolovesbacon/inficere
Rootkit per Mac OS X - a scopo didattico
 igh0st/gh0st3.6_src
Codice sorgente di un Remote Access Trojan (RAT) per apprendere la comunicazione C2, la consegna del payload e le tecniche di post-exploitation in…
 enigma0x3/powershell-c2
Framework di comando e controllo basato su PowerShell che utilizza payload ospitati su siti web per accesso remoto persistente e post-esplorazione su…
 rvazarkar/antipwny
Un IDS basato su host scritto in C# mirato a Metasploit








