
 #1
Strumenti per mantenere un accesso a lungo termine a sistemi compromessi, anche dopo i riavvii.
Raccomandato da Kitploit

 asekon/rootkit
Un rootkit per ubuntu-16.04.6 (Linux 4.4). Può nascondere un processo, dare accesso root e nascondersi.
 spiralbl0ck/bios-stuff-related-programming
OBIETTIVO FINALE: ROOTKIT BIOS E RSHELL TRAMITE LO STACK DI RETE DEL BIOS
 gmh5225/driver-hidekernelthread-iocancelirp
Tecnica di driver kernel Windows che nasconde i thread del kernel sfruttando IoCancelIrp e le routine di cancellazione IRP, con metodi di rilevamento…
 epsilonpoint88-glitch/epsilonpoint-
Framework di exploit modulare che prende di mira CVE-2026-23550 in WordPress, con funzionalità di sfruttamento di massa, offuscamento,…
 mandiant/sharpersist
Toolkit C# per stabilire e gestire la persistenza in Windows tramite chiavi di registro, attività pianificate, servizi, cartelle di avvio,…
 lintstar/lstar
LSTAR - Plugin post-sfruttamento completo per CobaltStrike
 malwaretech/edr-preloader
Un bypass EDR che impedisce agli EDR di effettuare hooking o caricare DLL nel nostro processo dirottando il layer AppVerifier.
 0xthirteen/sharpstay
Strumento .NET per installare persistenza su Windows tramite chiavi di registro, attività pianificate, servizi, eventi WMI, dirottamenti COM e…
 improsec/sharpeventpersist
Persistenza tramite scrittura/lettura di shellcode dal Registro eventi
 imcpwn/browser-backdoor
BrowserBackdoor è un'applicazione Electron con un backdoor JavaScript WebSocket e un listener da riga di comando Ruby.
 xforcered/scmkit
Toolkit di attacco per la gestione del codice sorgente
 mattiaalessi/phantom-keylogger
Phantom Keylogger è un sistema avanzato di intercettazione della digitazione e di raccolta di informazioni visive, dotato di funzionalità stealth.
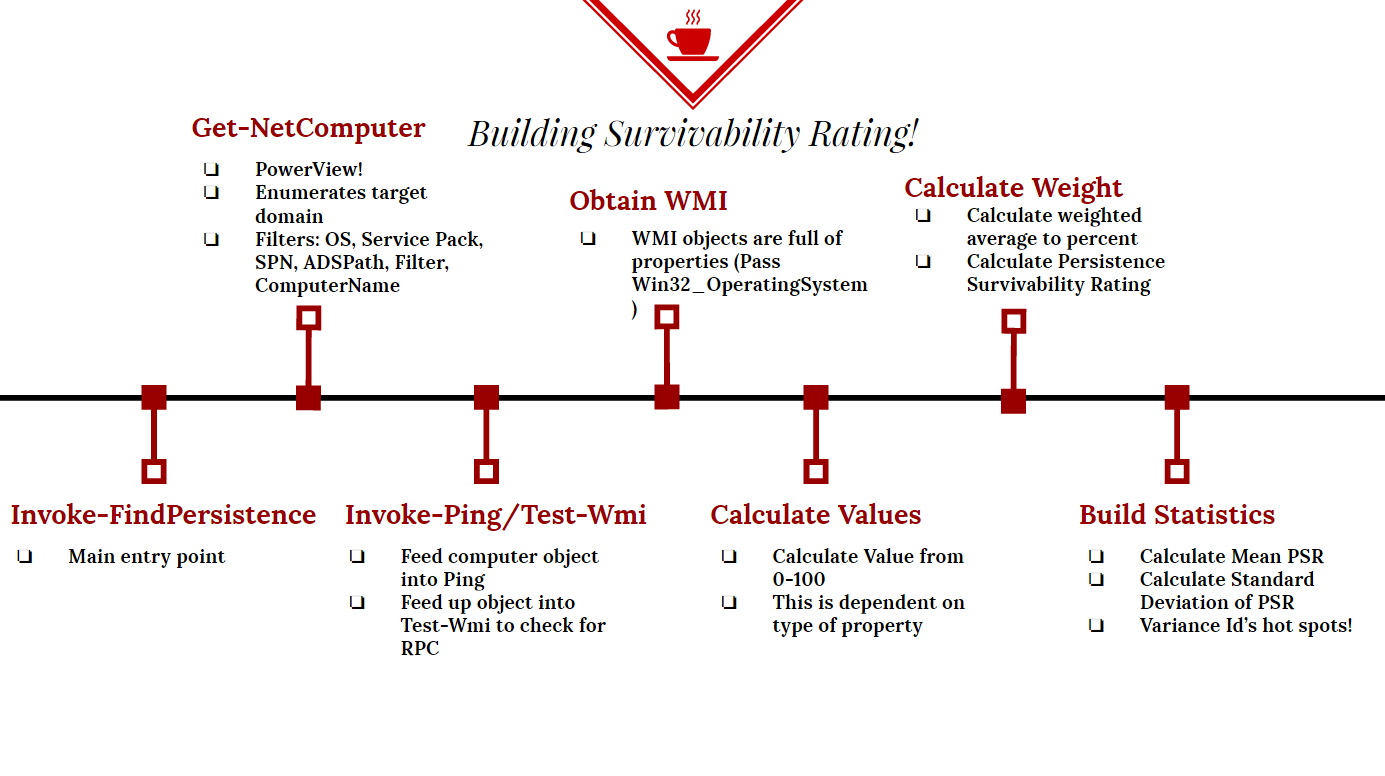 killswitch-gui/persistence-survivability
Powershell Persistence Locator
 xcellerator/freebsd_kernel_hacking
Imparare FreeBSD Kernel Hacking - Esercizi
 rbowes-r7/refreshing-soap-exploit
Un exploit PoC per CVE-2022-41622 - una CSRF nel control plane di F5 BIG-IP che porta a root remota.
 blue0x1/sqlwinds
SQLWinds - Toolkit per la valutazione della sicurezza e post-exploitation di SQL Server
 xi0onamdev/winrar-cve-2025-8088-exploitation-toolkit
Strumento GUI per creare archivi RAR dannosi che sfruttano il path traversal CVE-2025-8088. Usa la stealth ADS NTFS e l'iniezione dell'intestazione…
 t4e-3/cve-2025-63296
KERUI K259 5MP Wi-Fi (Telecamera di sicurezza intelligente Tuya) contiene una vulnerabilità di esecuzione di codice.








