
 #1
Metodologie, framework, reporting e strumenti di automazione per penetration testing.
Raccomandato da Kitploit

 redcode-labs/bashark
Toolkit di post-exploitation per Bash
 eddieivan01/iox
Strumento per il port forwarding e proxy di intranet
 prateek147/dvia-v2
Damn Vulnerable iOS App (DVIA) è un'app iOS dannatamente vulnerabile. Il suo obiettivo principale è fornire una piattaforma a…
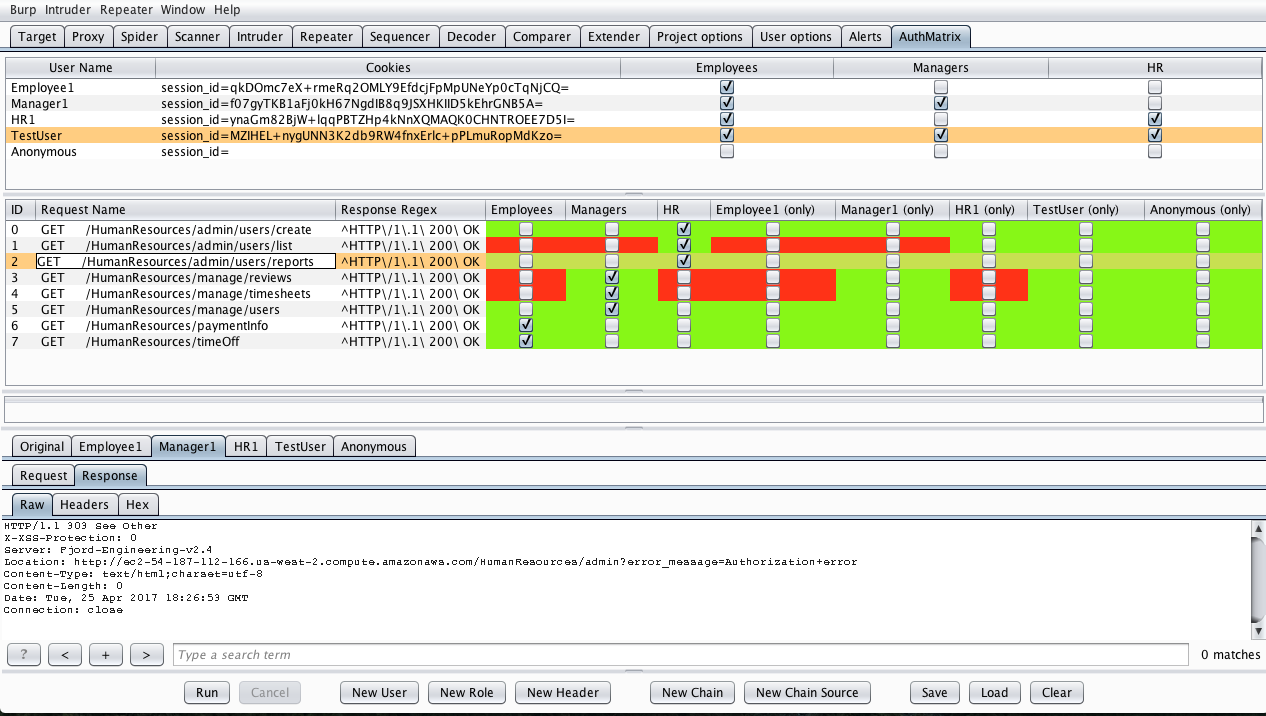 securityinnovation/authmatrix
AuthMatrix è un'estensione di Burp Suite che fornisce un modo semplice per testare l'autorizzazione in applicazioni web e servizi web.
 alexisahmed/cve-2022-0847-dirtypipe-exploits
Una raccolta di exploit e documentazione che possono essere utilizzati per sfruttare la vulnerabilità Dirty Pipe di Linux.
 liveoverflow/pwnadventure3
PwnAdventure3 Server
 aircrack-ng/mdk4
Strumento di test IEEE 802.11 Wi-Fi per lo sfruttamento delle debolezze del protocollo, inclusi beacon flooding, deauthentication, packet fuzzing e…
 markus-go/bonesi
BoNeSi - il simulatore di botnet DDoS
 elkokc/reflector
Plugin Burp in grado di trovare XSS riflesso sulla pagina in tempo reale durante la navigazione sul sito.
 codingo/interlace
Trasforma facilmente applicazioni a thread singolo in applicazioni veloci e multi-thread con supporto per CIDR e glob.
 tomiwa-ot/moukthar
Strumento di amministrazione remota per Android
 nccgroup/sadcloud
Uno strumento per creare (e smantellare!) infrastrutture cloud volutamente insicure
 flock4h/freeway
Strumento per test di penetrazione e audit WiFi
 fox-it/aclpwn.py
Sfruttamento delle ACL di Active Directory con BloodHound
 nccgroup/triforceafl
Fuzzing AFL/QEMU con emulazione completa del sistema.
 mufeedvh/moonwalk
Copri le tue tracce durante lo sfruttamento di Linux lasciando zero tracce nei log di sistema e nei timestamp del filesystem.
 l0ss/grouper
Uno script PowerShell per aiutare a trovare impostazioni vulnerabili nei Criteri di Gruppo AD. (deprecato, usa Grouper2 invece!)
 infobyte/emploleaks
Uno strumento OSINT che aiuta a rilevare membri di un'azienda con credenziali compromesse








