
 #1
Metodologie, framework, reporting e strumenti di automazione per penetration testing.
Raccomandato da Kitploit

 gentilkiwi/kekeo
Un piccolo toolbox per giocare con Microsoft Kerberos in C

 h4x0r-dz/leaked-credentials
come cercare credenziali trapelate!
 s1ckb0y1337/cobalt-strike-cheatsheet
Alcune note ed esempi per la funzionalità di cobalt strike
 bishopfox/sj
Uno strumento per auditare gli endpoint definiti in file di definizione esposti (Swagger/OpenAPI).
 arno0x/dnsexfiltrator
Esfiltrazione di dati tramite canale nascosto di richieste DNS
 cyberark/skyark
SkyArk aiuta a scoprire, valutare e proteggere le entità più privilegiate in Azure e AWS.
 joinchang/ghostlock-oneplus
# GhostLock (CVE-2026-43499) exploit del kernel per dispositivi Android con bootloader bloccato
 entropy1337/infernal-twin
wireless hacking - Questo è uno strumento automatizzato per il wireless hacking
 breenmachine/rottenpotatong
Nuova versione di RottenPotato come DLL C++ e binario C++ autonomo - nessuna necessità di meterpreter o altri strumenti.
 spinkham/skipfish
Scanner di sicurezza per applicazioni web creato da lcamtuf per google - Mirror non ufficiale
 ghostpack/sharpdpapi
SharpDPAPI è un porting in C# di alcune funzionalità DPAPI di Mimikatz.
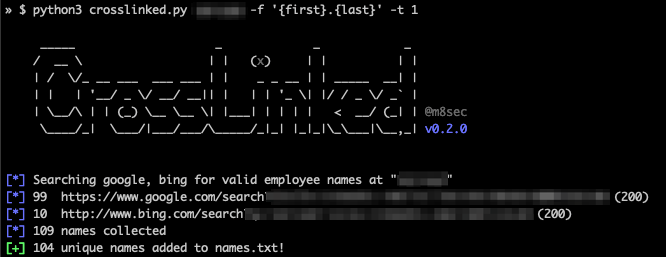 m8sec/crosslinked
Strumento di enumerazione LinkedIn per estrarre nomi di dipendenti validi da un'organizzazione attraverso lo scraping dei motori di ricerca
 krisnova/boopkit
Linux eBPF backdoor over TCP. Genera reverse shell, RCE, su accesso privilegiato precedente. Less Honkin, More Tonkin.
 fkasler/cuddlephish
Browser-in-the-Middle (BitM) armato per Penetration Testers
 lachlan2k/react2shell-cve-2025-55182-original-poc
Exploit proof-of-concept originali per React2Shell (CVE-2025-55182), che dimostrano l'esecuzione remota di codice nelle applicazioni Next.js tramite…
 nccgroup/pmapper
Uno strumento per valutare rapidamente le autorizzazioni IAM in AWS.
 0xinfection/xsrfprobe
Il Prime Cross Site Request Forgery (CSRF) Toolkit di Audit e Sfruttamento.








