
 #1
Metodologie, framework, reporting e strumenti di automazione per penetration testing.
Raccomandato da Kitploit

 neex/phuip-fpizdam
Exploit per CVE-2019-11043
 bhavsec/reconspider
🔎 Il più avanzato framework di Open Source Intelligence (OSINT) per la scansione di indirizzi IP, email, siti web, organizzazioni.
 calebstewart/pwncat
Piattaforma post-sfruttamento che automatizza enumerazione, escalation dei privilegi, persistenza e operazioni C2 tramite reverse/bind shell con…
 threatexpress/malleable-c2
Cobalt Strike Malleable C2 Guida di progettazione e riferimento
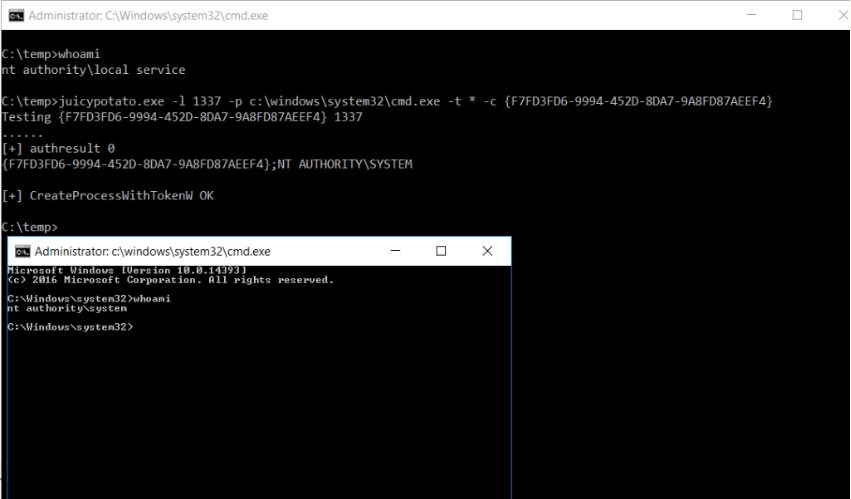 ohpe/juicy-potato
Una versione zuccherata di RottenPotatoNG, con un po' di succo, ovvero un altro strumento di escalation dei privilegi locali, da account di servizio…
 hakluke/hakrevdns
Strumento piccolo e veloce per eseguire ricerche DNS inverse in massa.
 powershellempire/powertools
Raccolta di progetti PowerShell offensivi per ricognizione, escalation di privilegi e post-exploitation durante test di penetrazione.
 trimstray/htrace.sh
Il mio semplice coltellino svizzero per la risoluzione dei problemi e la profilazione http/https.
 nextronsystems/aptsimulator
Un set di strumenti per far sembrare che un sistema sia stato vittima di un attacco APT.
 gerenios/aadinternals
Modulo PowerShell per l'amministrazione e l'audit di Azure AD e Office 365, che consente la manipolazione dei token, l'enumerazione degli utenti e le…
 ron190/jsql-injection
Strumento automatizzato per il rilevamento e lo sfruttamento di SQL injection per estrarre informazioni dal database da applicazioni web, con…
 khalilbijjou/wafninja
WAFNinja è uno strumento che contiene due funzioni per attaccare i Web Application Firewall.
 nfcgate/nfcgate
Un'applicazione toolkit per la ricerca NFC per Android
 rhinosecuritylabs/cves
Exploit proof-of-concept per le CVE trovate dal team di Rhino Security Labs
 owasp-noir/noir
Hunt every Endpoint in your code, expose Shadow APIs, map the Attack Surface.
 0xsteph/pentest-ai-agents
Trasforma Claude Code nel tuo assistente di ricerca per la sicurezza offensiva. Subagent AI specializzati per pianificare engagement di test di…
 xalgord/xalgorix
Open-source AI penetration testing agent that exploit-verifies every finding. Autonomous 22-phase pentests of web apps & APIs with CVSS-scored PDF…
 hasherezade/pe_to_shellcode
Converte PE in uno shellcode.








