
 #1
Metodologie, framework, reporting e strumenti di automazione per penetration testing.
Raccomandato da Kitploit

 sleeyax/burp-awesome-tls
Estensione Burp per eludere il fingerprinting TLS. Bypassare WAF, spoofare qualsiasi browser.
 samyk/slipstream
NAT Slipstreaming consente a un attaccante di accedere da remoto a qualsiasi servizio TCP/UDP associato a una macchina vittima, bypassando il…
 crimsonforge-io/king-phisher
Simula campagne di phishing realistiche con raccolta di credenziali, tracciamento delle email e clonazione di pagine di destinazione per formazione…
 kevin-robertson/invoke-thehash
PowerShell Utilità per Pass The Hash
 jaeles-project/jaeles
Il coltellino svizzero per il test automatizzato di applicazioni web
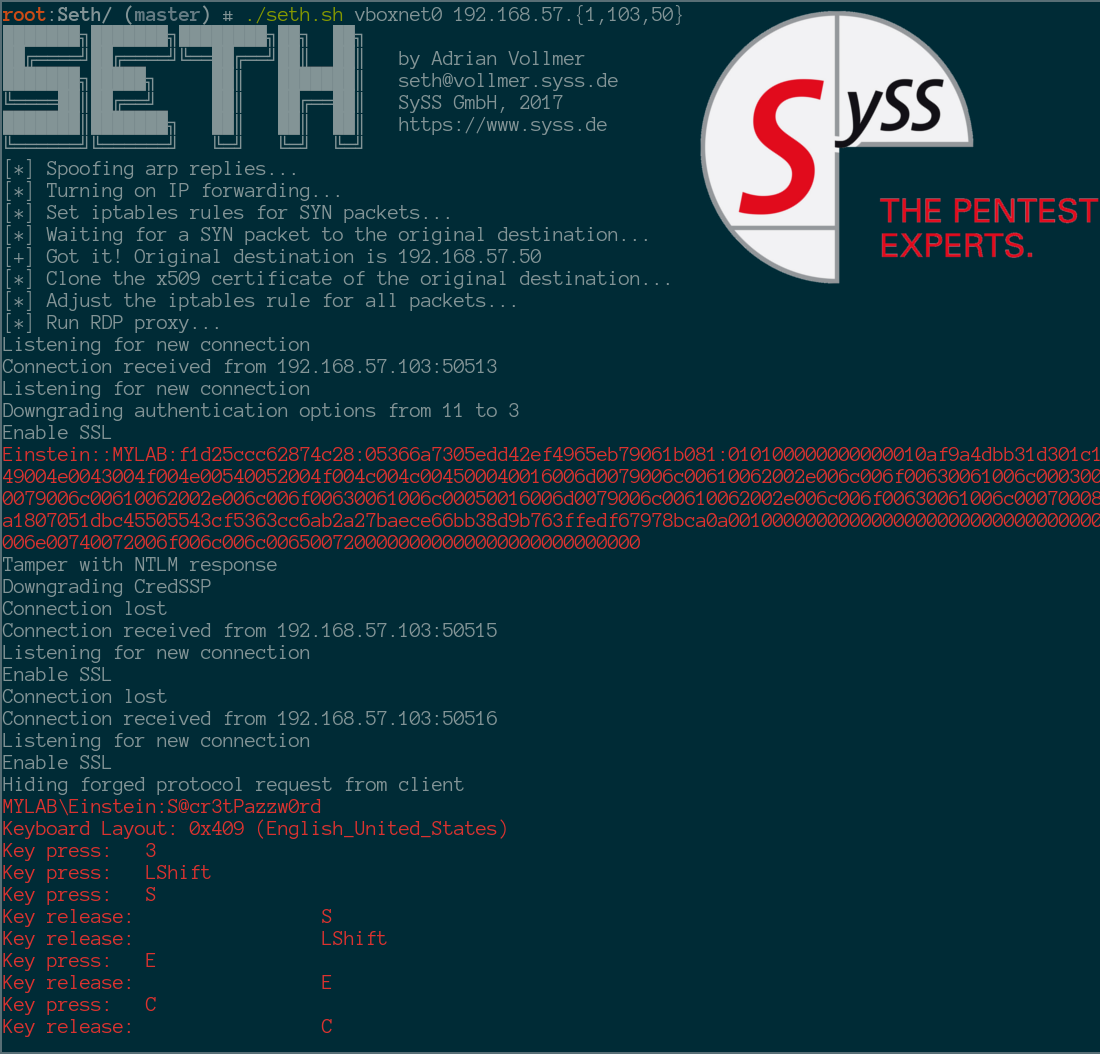 syss-research/seth
Esegui un attacco MitM ed estrai le credenziali in chiaro dalle connessioni RDP
 fortra/nanodump
Il coltellino svizzero del dump di LSASS
 cn33liz/p0wnedshell
Toolkit per Post-Exploitation di PowerShell Runspace
 lionsec/xerosploit
Framework man in the middle efficiente e avanzato
 ascotbe/kernelhub
:palm_tree: Raccolta di vulnerabilità di escalation dei privilegi nel kernel Linux, macOS e Windows, con ambiente di compilazione, mappa GIF…
 govolution/avet
Strumento di evasione antivirus
 ihebski/a-red-teamer-diaries
Note ed esperimenti di RedTeam/Pentest testati su diverse infrastrutture relative a incarichi professionali.
 matrixleons/evilwaf
evilwaf è uno strumento di test di penetrazione progettato per rilevare e bypassare i comuni Web Application Firewall (WAF).
 six2dez/onelistforall
Generatore di wordlist curato e categorizzato per web fuzzing, enumerazione delle directory e scoperta di sottodomini. Sincronizza automaticamente…
 arch3rpro/pentest-windows
⚔️Windows11 Penetration Suite Toolkit 🔰 Il primo ambiente di penetration testing Windows su Mac con chip M
 mandatoryprogrammer/xsshunter
Il servizio XSS Hunter - una versione portatile di XSSHunter.com
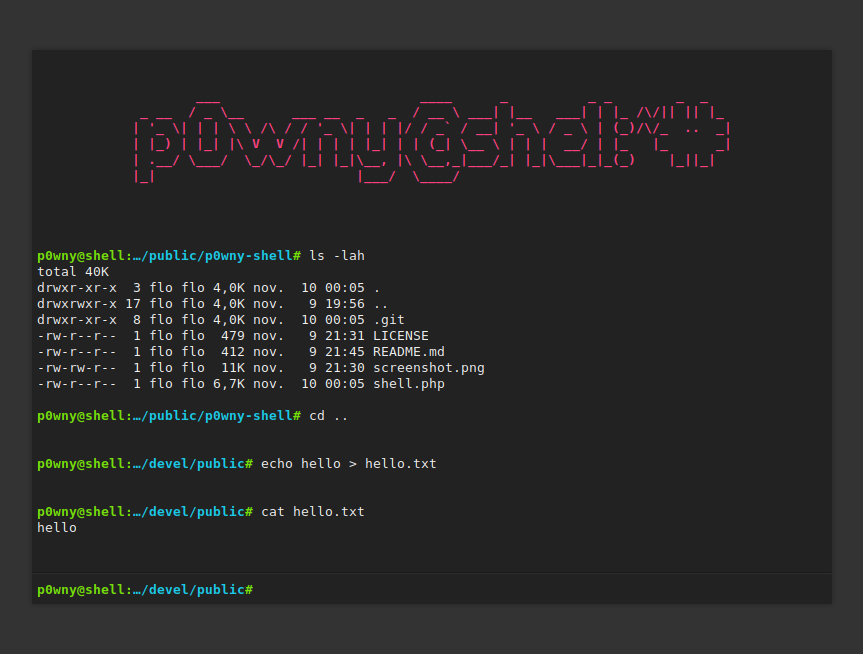 flozz/p0wny-shell
Shell PHP a file singolo
 enjoiz/xxeinjector
Strumento per lo sfruttamento automatico della vulnerabilità XXE utilizzando metodi diretti e diversi metodi out-of-band.








