
 #1
Metodologie, framework, reporting e strumenti di automazione per penetration testing.
Raccomandato da Kitploit
 impact-i/reflutter
Applica patch alle librerie del motore Flutter per consentire il reverse engineering in runtime, l'intercettazione del traffico e il bypass del SSL…
 maxchehab/css-keylogging
Estensione Chrome e server Express che sfrutta le capacità di keylogging dei CSS.
 ch0pin/medusa
Analisi di Sicurezza Unificata Dinamica per Mobile Edge
 r4j0x00/exploits
Raccolta di exploit proof-of-concept mirati a LPE del kernel Linux, overflow heap di sudo e vulnerabilità di scrittura OOB in Chrome V8 per test di…
 monoxgas/srdi
Implementazione in shellcode di Reflective DLL Injection. Converte DLL in shellcode indipendente dalla posizione.
 christophetd/cloudflair
🔎 Trova i server di origine dei siti web dietro CloudFlare utilizzando i dati di scansione a livello di Internet da Censys.
 cdk-team/cdk
📦 Rendi più facile il test di sicurezza di K8s, Docker e Containerd.
 owasp/securityshepherd
Web and mobile application security training platform
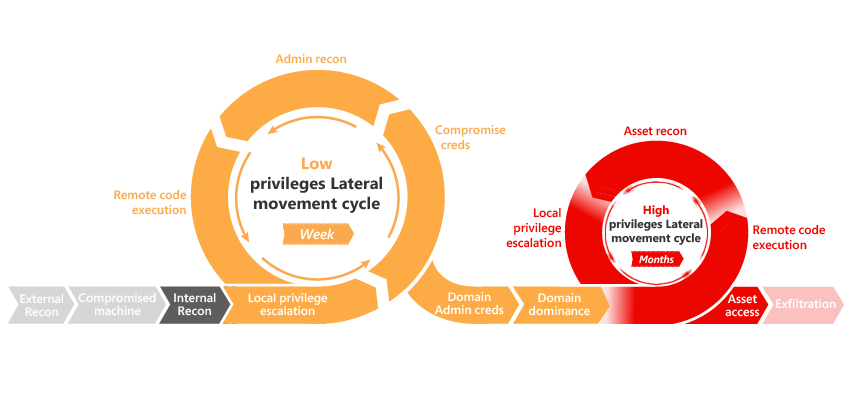 integration-it/active-directory-exploitation-cheat-sheet
Un cheat sheet che contiene i comuni metodi di enumerazione e attacco per Windows Active Directory.
 m14r41/pentestingeverything
Soluzione completa per VAPT/AppSec e guida al pentesting: Web | Mobile | API | Thick Client | Revisione del codice sorgente | DevSecOps | Wireless |…
 imran-parray/mind-maps
Mappe mentali di diverse cose
 pry0cc/axiom
Il framework dinamico per infrastrutture per tutti! Distribuisci facilmente il carico di lavoro di molti diversi strumenti di scansione, inclusi…
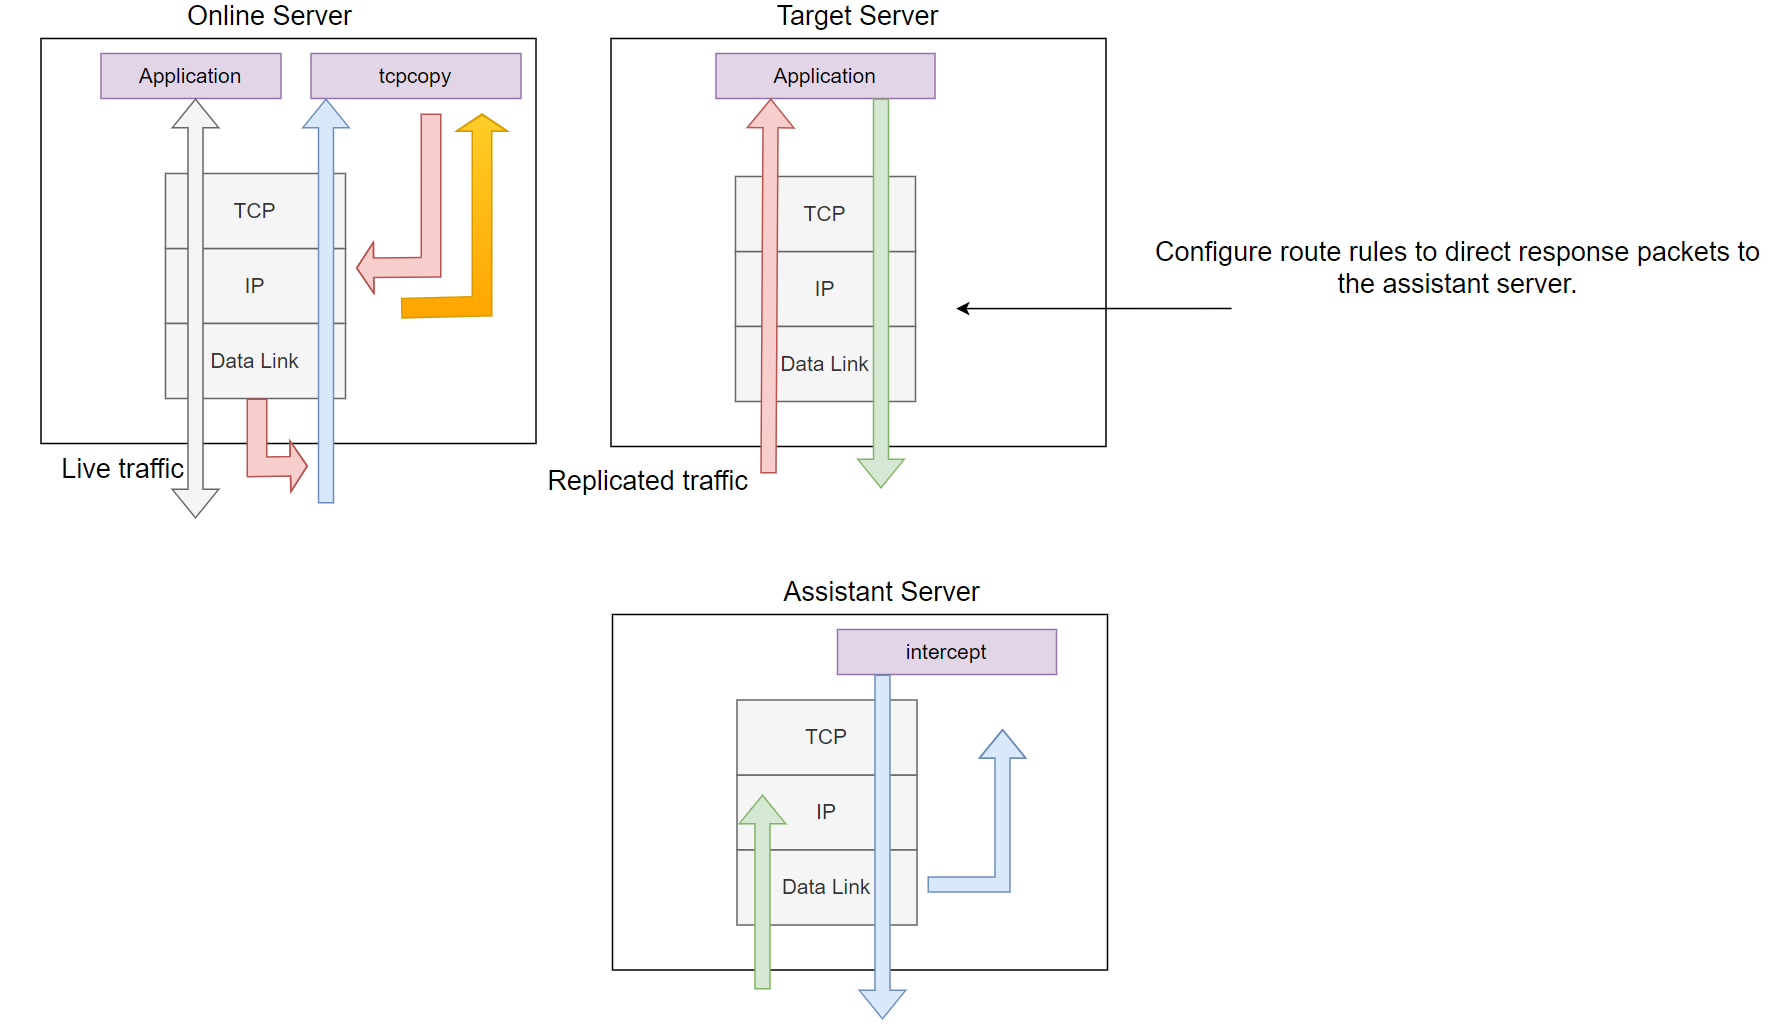 session-replay-tools/tcpcopy
Uno strumento di replica delle richieste online e di riproduzione del flusso TCP, ideale per test reali, test delle prestazioni, test di stabilità,…
 owasp/masvs
OWASP MASVS (Mobile Application Security Verification Standard) è lo standard di riferimento del settore per la sicurezza delle app mobili.
 hashtopolis/server
Hashtopolis - cracking di password distribuito con Hashcat
 bugbasesecurity/pentest-copilot
Agente di penetration testing basato sull'IA che si connette a una macchina Kali, esegue autonomamente strumenti di sicurezza, analizza i risultati e…
 eness/php2shell-cve-2026-109618-cve-2026-109619-poc
Proof-of-Concept (PoC) per php2shell (CVE-2026-109618 / CVE-2026-109619), che dimostra l'esecuzione di codice remoto in ambienti PHP vulnerabili.…








