
 #1
Piattaforme integrate per lo sviluppo, l'esecuzione e la gestione dei penetration test.
Raccomandato da Kitploit

 s0lst1c3/dropengine
DropEngine fornisce un framework malleabile per creare shellcode runner, consentendo agli operatori di scegliere tra una selezione di componenti e…
 ascr0b/pcwt
Interfaccia web per la gestione di progetti di penetration testing e bug bounty, che automatizza la scansione delle porte con Nmap/Masscan e…
 golismero/golismero
GoLismero - Il coltello del web
 markoarmitage/metasploit-framework
app trasforma nil publics e privates in vuoti 3 mesi fa config Usa bundler/setup per fallimenti più eleganti relativi a bundler 11 giorni fa…
 darkr4y/geacon
Pratica la programmazione in Go e implementa il Beacon di CobaltStrike in Go.
 seungsoo-lee/delta
PROJECT DELTA: Framework di valutazione della sicurezza SDN
 infobyte/faraday_templates
Repository di template per la piattaforma di sicurezza Faraday, che fornisce template riutilizzabili per la scansione delle vulnerabilità e…
 elevenpaths/siemframework
Modular Python3 attack framework for automating exploitation of SIEM platforms (Splunk, Graylog, OSSIM, QRadar, McAfee) via credential theft, payload…
 secdevops-cuse/cyberrange
Il Cyber Range AWS Open-Source
 xorrior/apfell-chrome-extension-c2server
Server C2 Apfell per il payload dell'estensione Google Chrome
 spiderlabs/msfrpc
Moduli Perl/Python per interfacciarsi con Metasploit MSGRPC
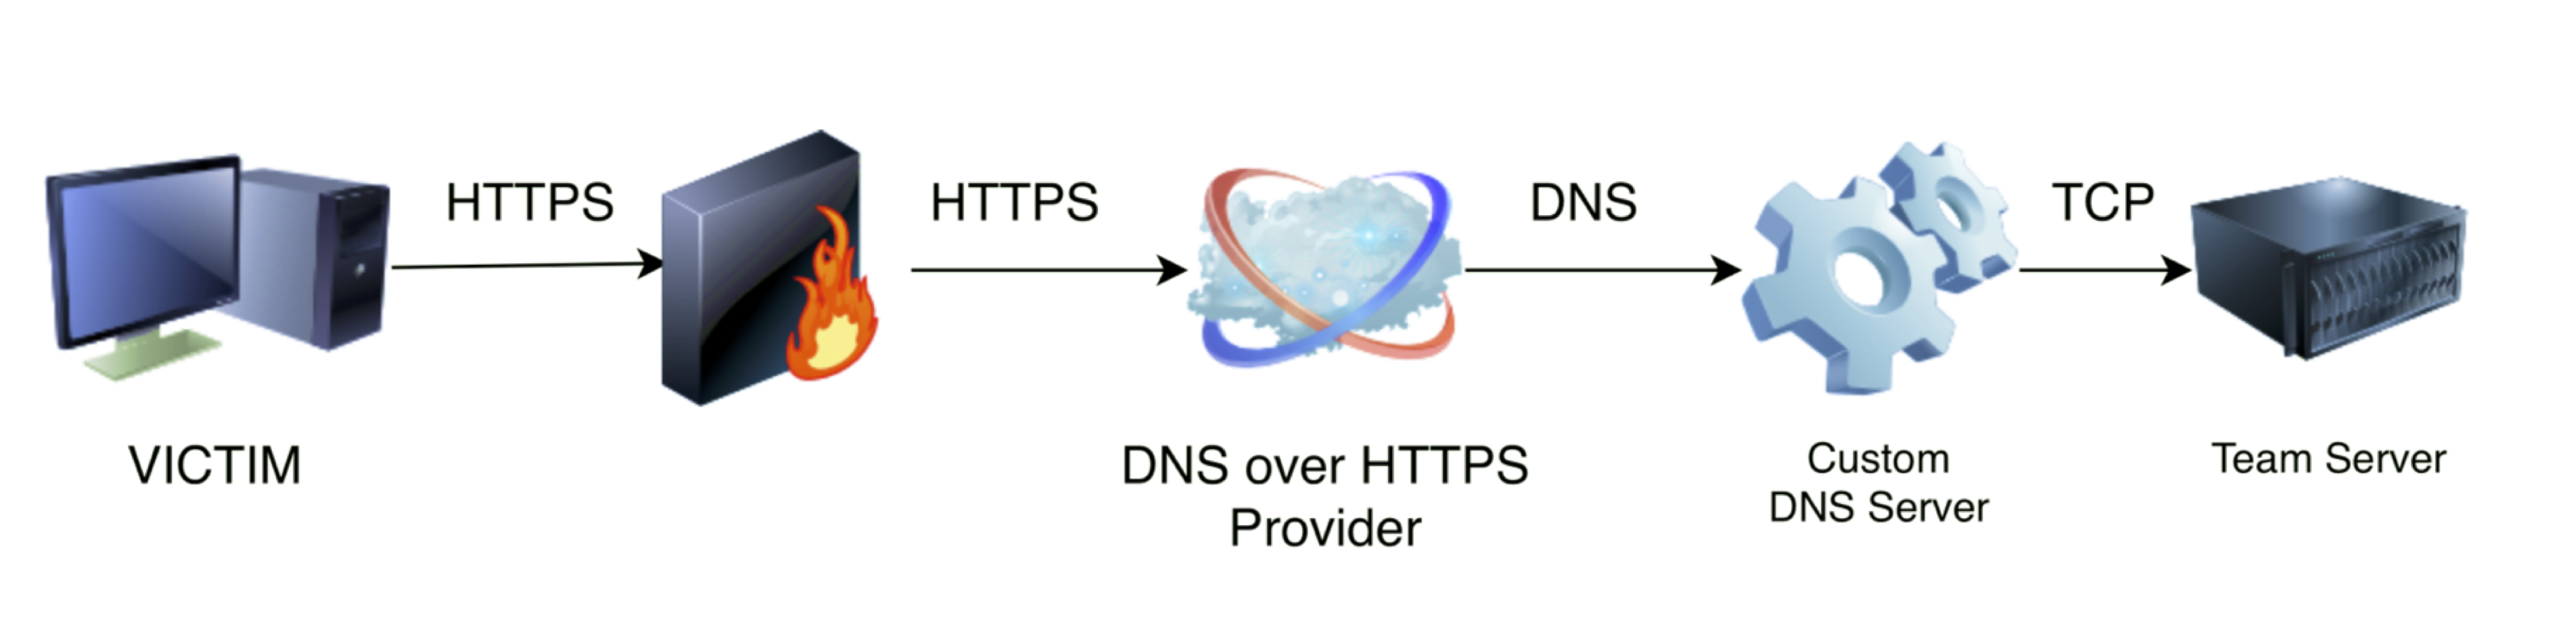 spiderlabs/dohc2
DoHC2 consente di utilizzare la libreria ExternalC2 di Ryan Hanson (https://github.com/ryhanson/ExternalC2) per il command and control (C2) tramite…
 b4rtik/redpeanut
RedPeanut è un piccolo RAT sviluppato in .Net Core 2 e il suo agente in .Net 3.5 / 4.0.
 owasp/redteamtoolkit
Il toolkit di sicurezza basato su WASM per il paradigma Web First
 cisc0-gif/kitt
Framework di Pentesting basato su Python
 rpranshu/autopwn
Un semplice strumento di automazione di Metasploit basato su bash!
 fox-it/ldapfragger
Strumento C2 che instrada i dati dei beacon di Cobalt Strike attraverso attributi utente LDAP per un comando e controllo furtivo in reti segmentate.
 sanix-darker/lazymux
Lazymux è un'enorme lista di molti strumenti di hacking e strumenti di PEN-TESTING! NOTA: Non sono responsabile del cattivo uso di questo progetto.








