
 #1
Piattaforme integrate per lo sviluppo, l'esecuzione e la gestione dei penetration test.
Raccomandato da Kitploit

 boostsecurityio/smokedmeat
Un framework Red Team per CI/CD per dimostrare i rischi di sicurezza delle pipeline di build.
 optiv/registry-recon
Cobalt Strike Aggressor Script che esegue ricognizione su Sistema/AV/EDR
 antonlovesdnb/ttprunner
Esegui TTPs, con AI!
 codextf2/customc2channeltemplate
modello per sviluppare canali C2 personalizzati per Cobalt Strike utilizzando hook IAT applicati da un caricatore riflessivo.
 safebuffer/metateta
Scanner e sfruttatore automatizzato di protocolli di rete che sfrutta i moduli Metasploit per test di penetrazione rapidi su reti di grandi…
 truneski/external_c2_framework
API Python per l'utilizzo con la specifica External C2 di Cobalt Strike
 psmths/reave
WIP Framework post-sfruttamento adattato per hypervisori.
 qmadev/crabloader
Caricatore riflessivo definito dall'utente basato su Rust per payload di Cobalt Strike. Evita le pagine di memoria RWX per la sicurezza OPSEC.…
 black-army-security/blackarmy-framework
Framework modulare basato su Python per test di penetrazione, valutazioni di sicurezza automatizzate, exploitation e operazioni red team. Include…
 lintstar/lstar
LSTAR - Plugin post-sfruttamento completo per CobaltStrike
 koutto/jok3r
Jok3r v3 BETA 2 - Framework di Automazione per Penetration Test di Rete e Web
 nccgroup/nccfsas
Informazioni rilasciate pubblicamente dal team Full Spectrum Attack Simulation (FSAS) di NCC Group.
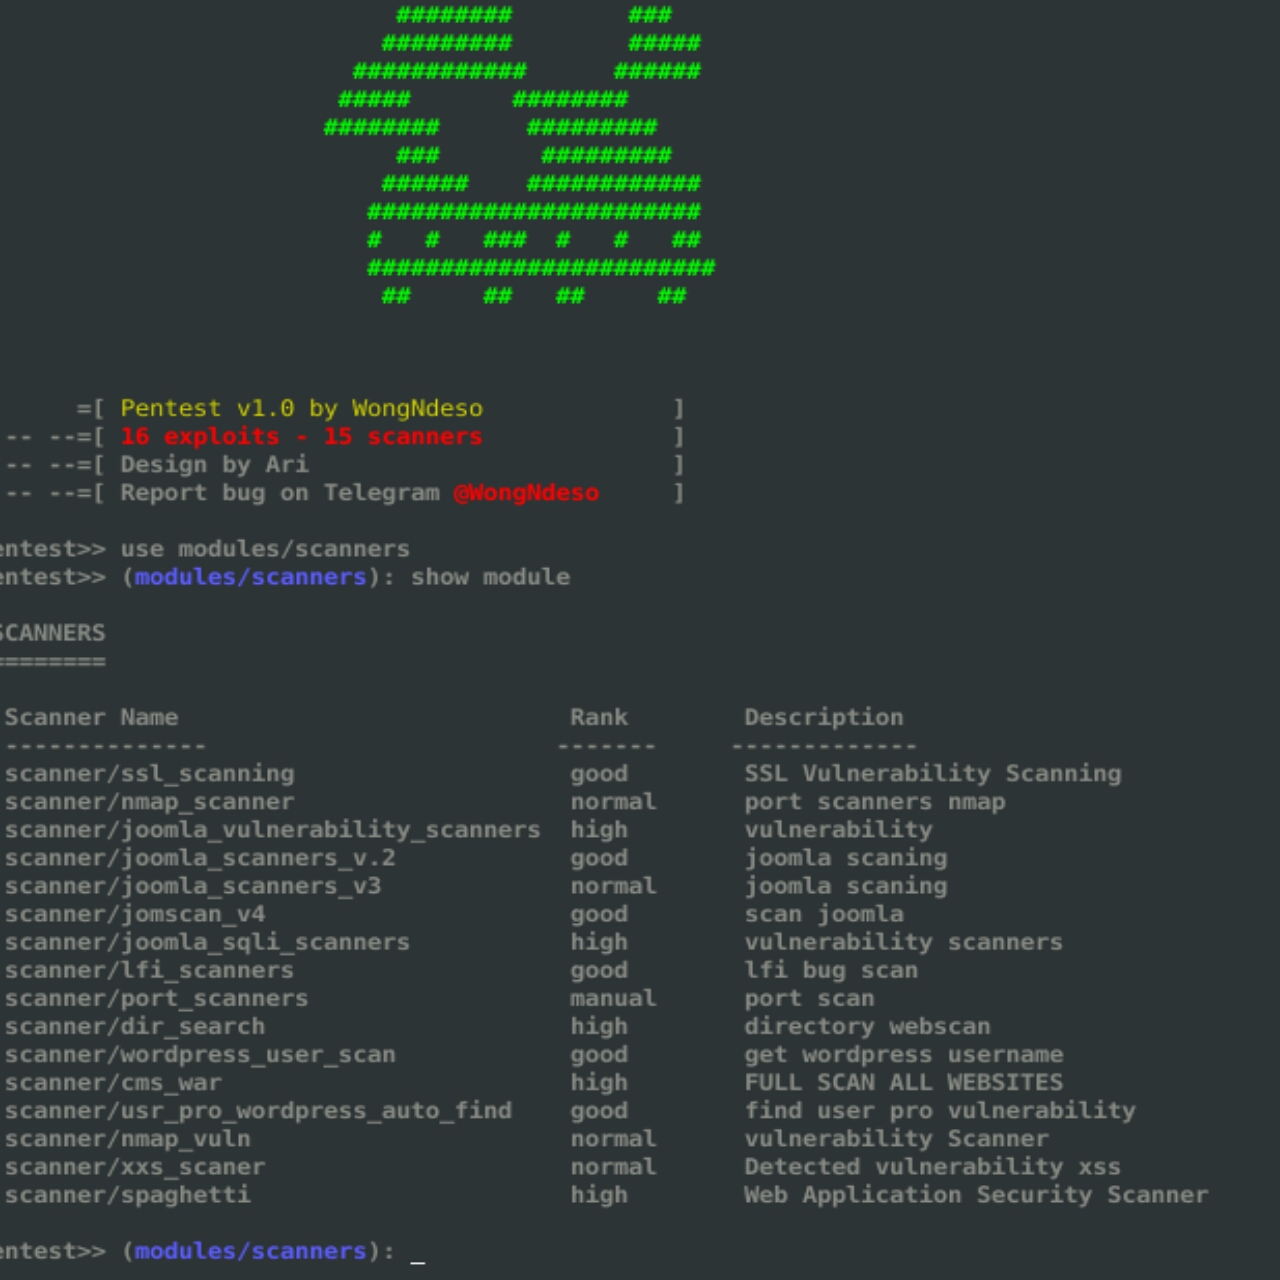 pikpikcu/pentest-tools-framework
Pentest Tools Framework è un database di exploit, scanner e strumenti per il penetration testing. Pentest è un potente framework che include molti…
 rand0m1ze/ezsploit
Automazione di script bash Linux per metasploit
 jack-new-project/zeebsploit
Framework di sfruttamento modulare per test di penetrazione, con generazione automatica di payload, moduli di ricognizione e capacità…
 pard0p/remote-bof-runner
Remote BOF Runner è un framework di estensione Havoc per l'esecuzione remota di Beacon Object Files (BOF) utilizzando un loader PIC realizzato con…
 0x09al/cve-2017-11882-metasploit
Questo è un modulo Metasploit che sfrutta CVE-2017-11882 utilizzando il POC pubblicato qui:…
 algosecure/pollenisator
Strumento collaborativo per pentest con strumenti altamente personalizzabili








