
 #1
Piattaforme integrate per lo sviluppo, l'esecuzione e la gestione dei penetration test.
Raccomandato da Kitploit

 lglznl/klaios
KLAIOS è un ambiente di sicurezza ibrido che fonde il toolkit offensivo di Kali Linux con un isolamento rinforzato in stile bunker VPN, potenziato…
 redsiege/c2concealer
Genera profili malleabili C2 randomizzati e validati con lint per Cobalt Strike, automatizzando la configurazione di beacon HTTP/S, DNS, SMB e SSH…
 owasp/apts
OWASP Standard di Penetration Testing Autonomo
 1135/1135-cobaltstrike-toolkit
Informazioni su CobaltStrike
 grisuno/blacksandbeacon
Beacon C2 per Linux con loader ELF BOF nativo in memoria, polling cifrato AES-256-CFB e un server C2 Python per moduli di post-sfruttamento fileless.
 s3cur3th1ssh1t/winpwn
Automazione per test di penetrazione interno su Windows / Sicurezza AD
 adrmxr/kithack
Pacchetto di strumenti di hacking e generatore di backdoor.
 optiv/freeze
Freeze è un toolkit per payload progettato per bypassare gli EDR utilizzando processi sospesi, syscall dirette e metodi di esecuzione alternativi.
 agampreet-singh/redroot
RedRoot è un framework per la sicurezza offensiva basato su Python e guidato da CLI che riunisce gli strumenti essenziali di red teaming in un unico…
 yaldobaoth/cve-2015-1578-poc-metasploit
Questo è un exploit proof-of-concept del modulo Metasploit per CVE-2015-1578, una vulnerabilità di buffer overflow in Achat 0.150 beta7 su Windows.…
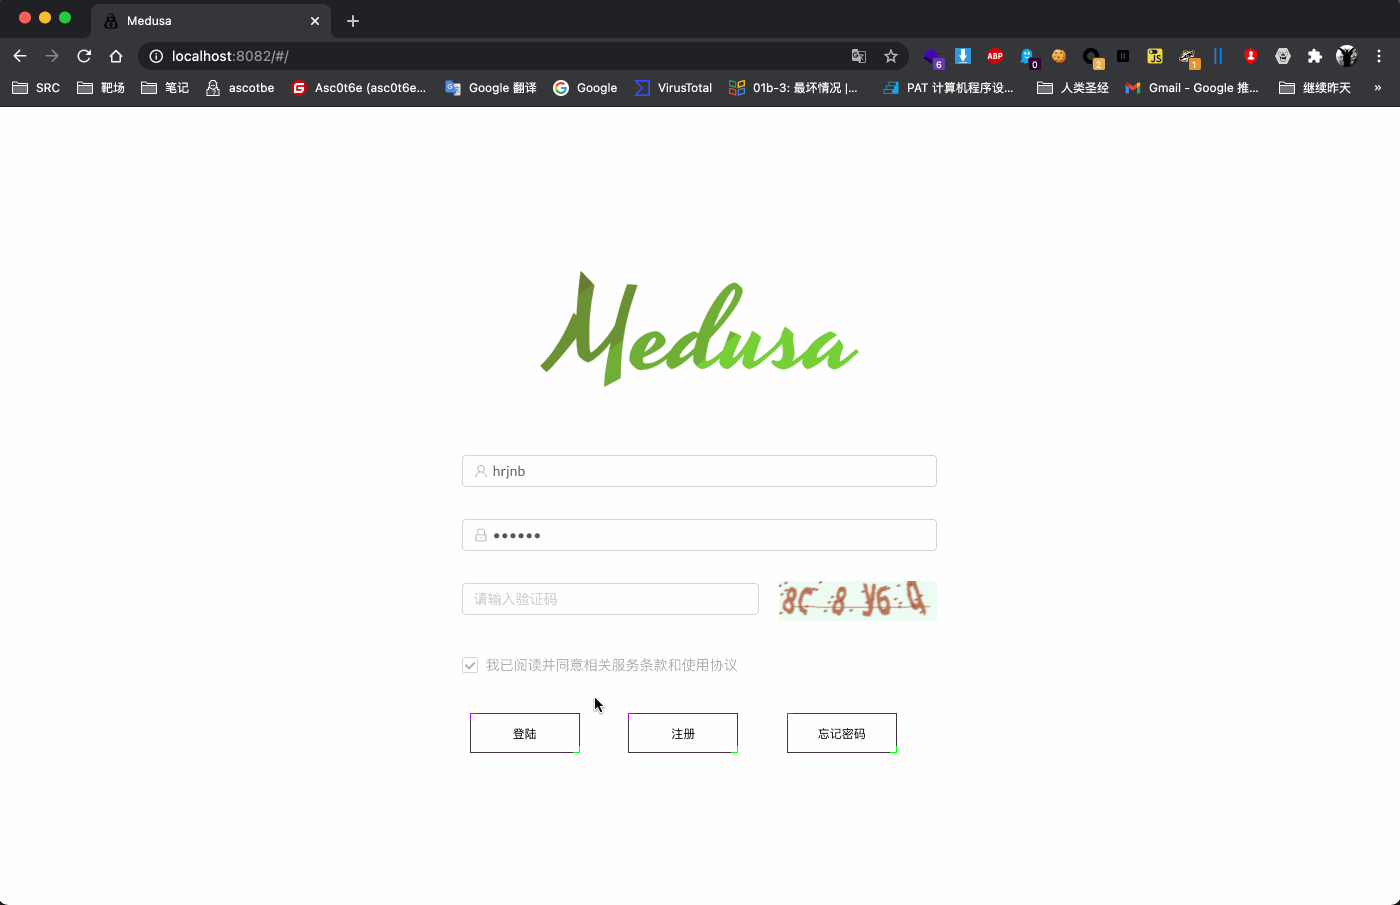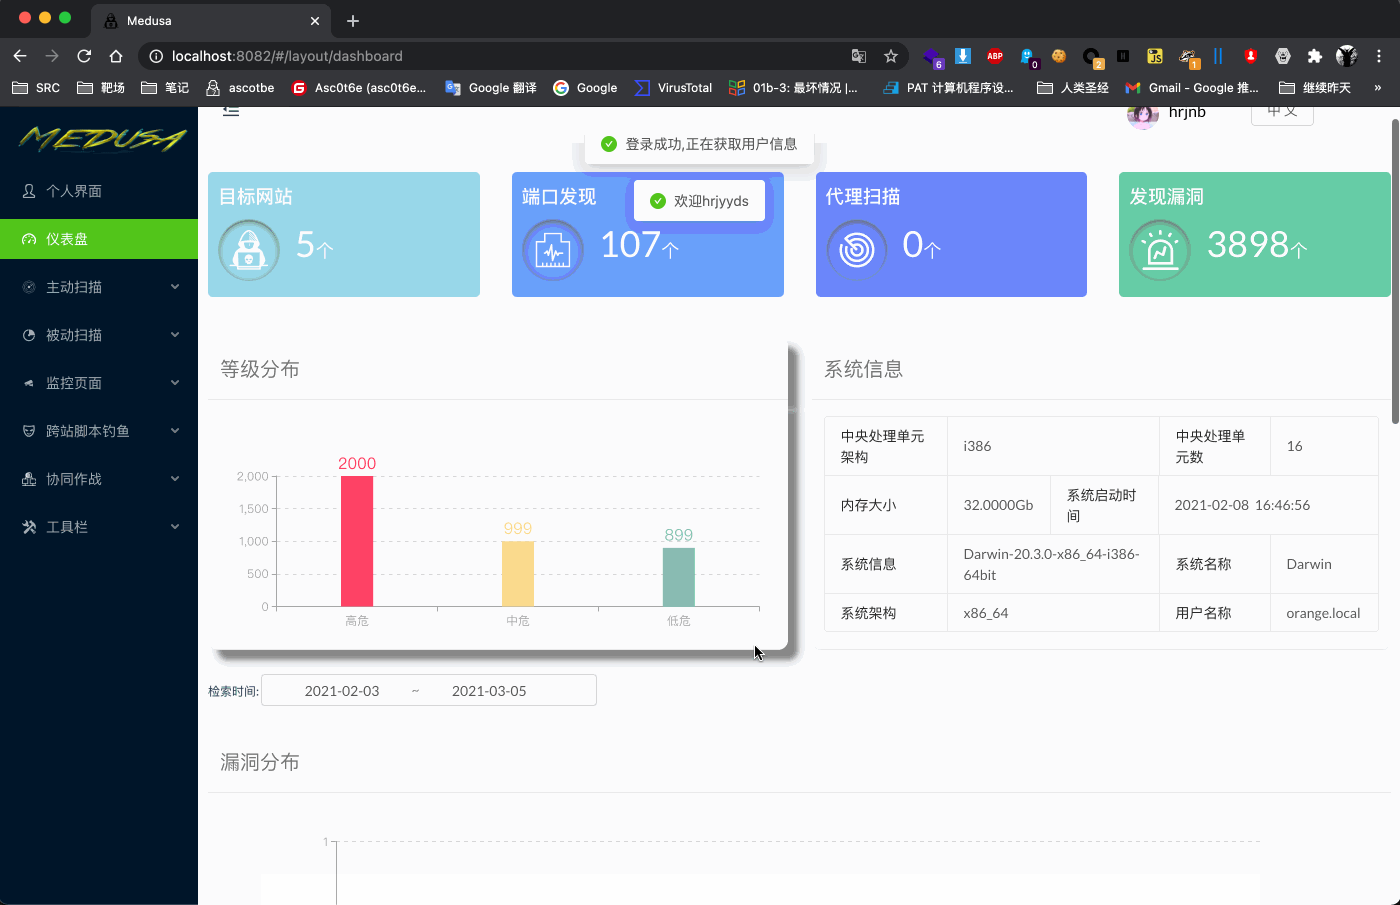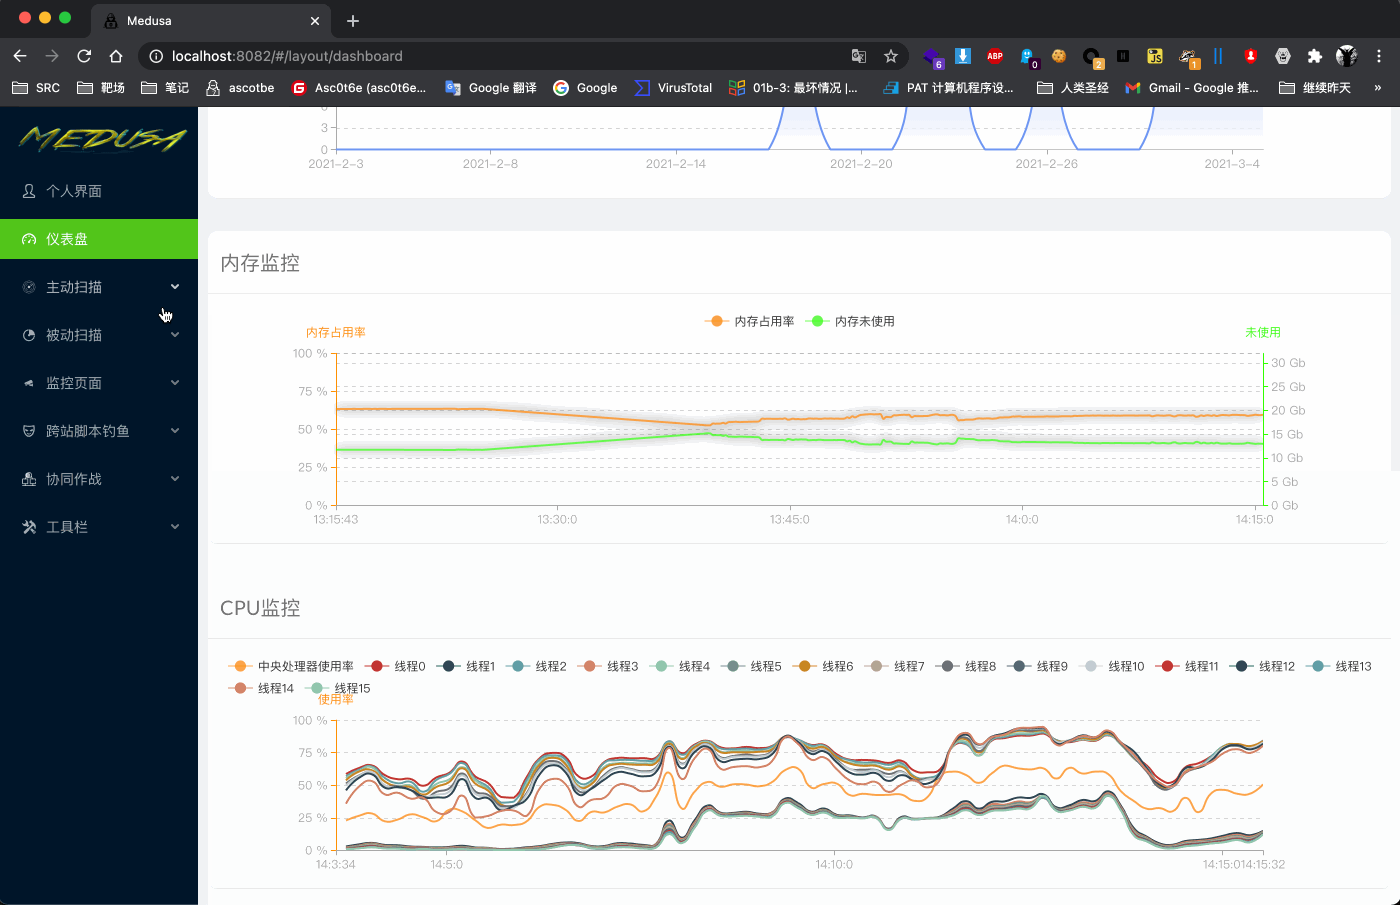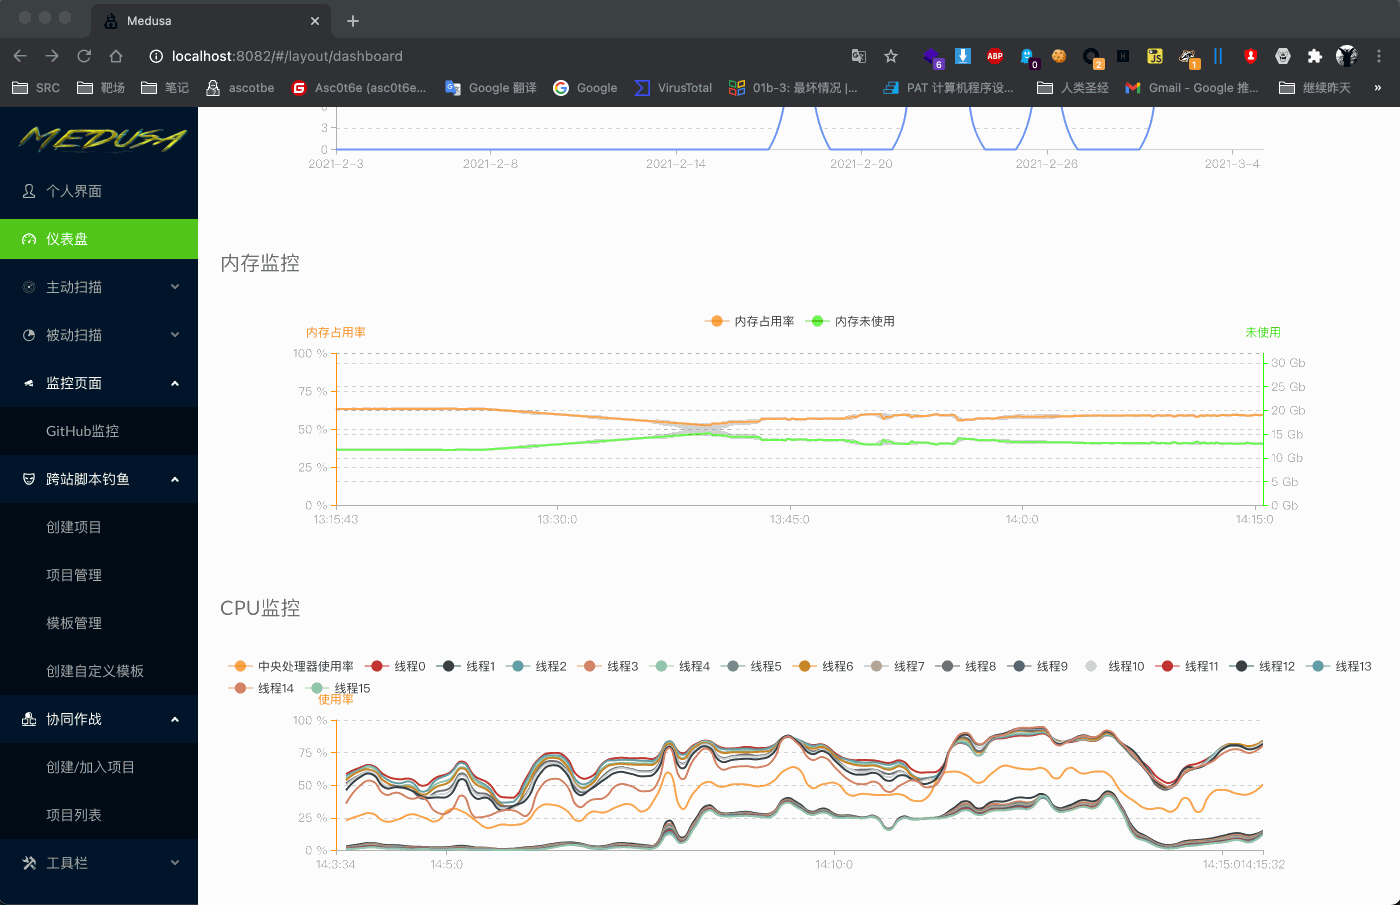 ascotbe/medusa
🐈Medusa è una piattaforma di armamentario per red team, che attualmente include funzionalità come piattaforma XSS, piattaforma di collaborazione,…
 r00t-3xp10it/venom
venom - generatore/compilatore/handler di shellcode C2
 catsploit/catsploit
Strumento automatizzato di penetration testing che utilizza il Cyber Attack Techniques Scoring (CATS) per selezionare ed eseguire scenari di attacco…
 mitre/brawl-public-game-001
Dati da un esercizio di emulazione avversaria automatizzata BRAWL
 xtr4nge/fruityc2
FruityC2 è un framework post-esploitation (e open source) basato sul deployment di agent su macchine compromesse. Gli agent sono gestiti da…
 risksense-ops/cve-2016-6366
Repository pubblico per miglioramenti all'exploit EXTRABACON
 licitrasimone/crystalsliver
Kit di evasione Crystal Palace per Sliver
 thirdbyte/ssj
La tua distribuzione Linux quotidiana diventata Super Saiyan.








