
 #1
Strumenti per la creazione e la personalizzazione di codice dannoso o istruzioni da eseguire dopo l'exploit.
Raccomandato da Kitploit

 charis3306/cve-2022-22963
Strumento di sfruttamento con un clic per Spring Cloud Function! di charis blog https://charis3306.top/
 grampae/mqxss
Comunicazione del browser agganciato tramite MQTT.
 ianxtianxt/cve-2019-0227
Apache Axis 1.4 vulnerabilità di esecuzione di codice remoto
 sbouabid-sec/cve-2023-34468-poc
Exploit PoC per CVE-2023-34468 — RCE tramite H2 RUNSCRIPT in Apache NiFi <= 1.21.0
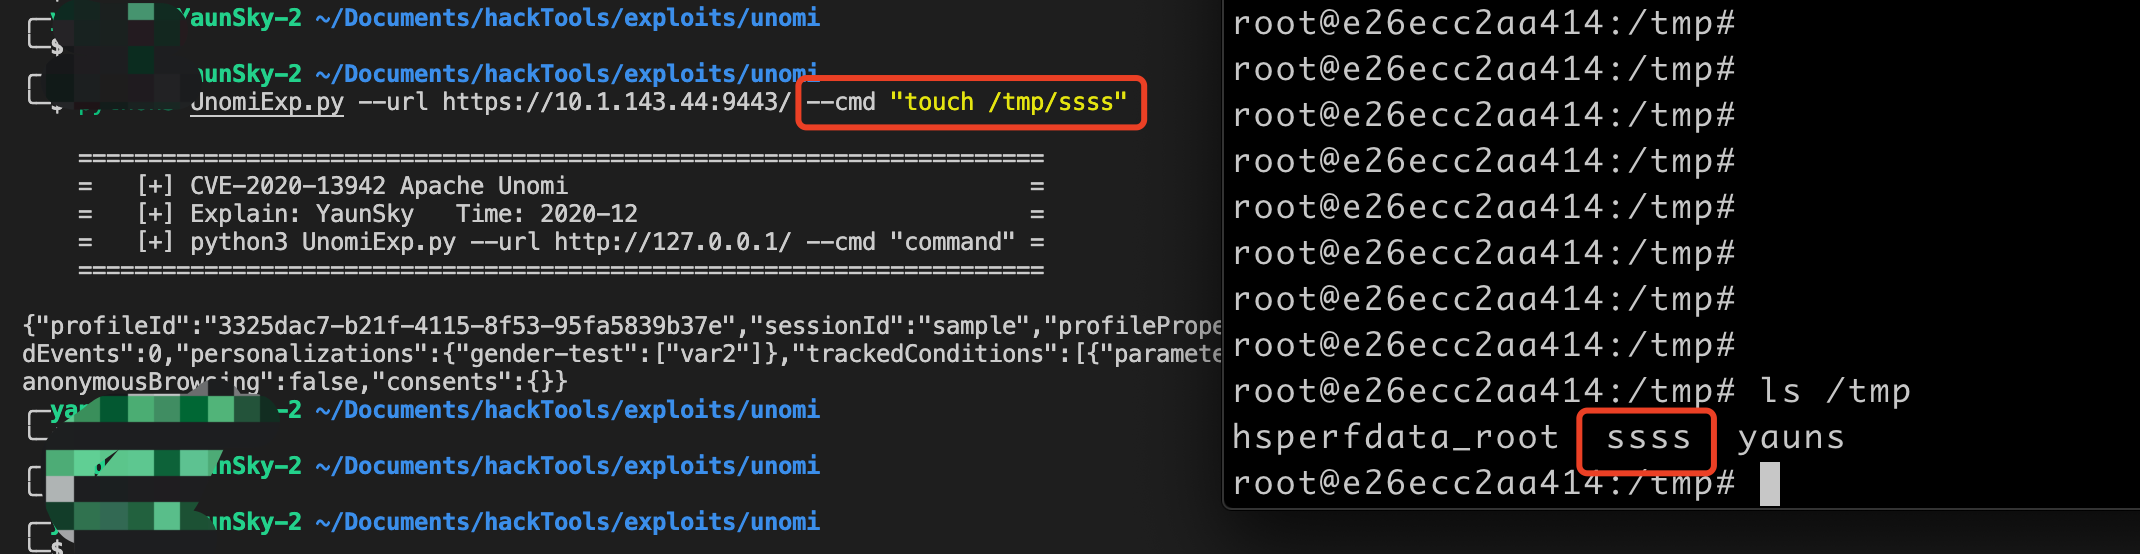 yaunsky/unomi-cve-2020-13942
CVE-2020-13942 Apache Unomi script di vulnerabilità di esecuzione di codice remoto getshell
 kukrimate/cve-2020-14372
Exploit proof-of-concept e write-up per CVE-2020-14372, che dimostra il bypass di Secure Boot tramite un ACPI SSDT malevolo per disabilitare il…
 cckuailong/log4j_rce_cve-2021-44832
Exploit proof-of-concept per Log4j 2.17.0 RCE (CVE-2021-44832) che utilizza iniezione JNDI con distribuzione di file di configurazione dannosi.
 agathanon/cve-2022-44268
Generatore ed estrattore di payload per CVE-2022-44268 scritto in Python.
 phlegmelm/crack12
root di un ATOZEE P12 su Android 14 usando CVE-2022-38694 — perché fastboot oem unlock ha detto no, quindi abbiamo trovato un altro modo.
 sammwyy/cve-2022-33980-poc
POC per CVE-2022-33980 (vulnerabilità RCE di Apache Commons Configuration)
 alewong/webminrce-exp-cve-2019-15107-
Vulnerabilità di esecuzione remota di codice in Webmin
 nxploited/cve-2025-7340
HT Contact Form Widget For Elementor Page Builder & Gutenberg Blocks & Form Builder. <= 2.2.1 - Caricamento Arbitrario di File non Autenticato
 r00thunter/log4shell
Scanner generico per Apache log4j RCE CVE-2021-44228
 rakjong/cve-2021-26295-apache-ofbiz
CVE-2021-26295 Apache OFBiz POC di deserializzazione RMI
 0xlipon/xss2shell
🔥 XSS2Shell — Scanner CVE-2026-64638 e Toolkit PoC
 akash7350/cve-2021-22204
Genera payload JPEG dannosi che sfruttano ExifTool CVE-2021-22204 per l'esecuzione arbitraria di codice, con supporto per comandi personalizzati o…
 0xm4ud/nosambanocry-cve-2017-7494
CVE-2017-7494 python exploit
 mavlevin/cve-2019-17424
Exploit RCE per CVE-2019-17424 (nipper-ng 0.11.10)








