
 #1
Strumenti per la creazione e la personalizzazione di codice dannoso o istruzioni da eseguire dopo l'exploit.
Raccomandato da Kitploit

 j4ck3lsyn-gen2/cve-2026-58457
Strumenti PoC per CVE-2026-58457: Iniezione di comandi del sistema operativo non autenticata che porta a root remoto su Shenzhen Aitemi M300 Wi-Fi…
 akr3ch/cve-2014-6271
ShellShock exploit con shell interattiva
 smallfunction/cve-2019-0708-poc
Prova di concetto funzionante per CVE-2019-0708, genera una shell remota.
 sh4den/cve-2022-46169
Cacti Iniezione di comandi non autenticata
 nxploited/cve-2025-8723
Cloudflare Image Resizing <= 1.5.6 | Esecuzione remota di codice non autenticata
 rubikcuv5/cve-2023-30253
Dolibarr prima della versione 17.0.1 consente l'esecuzione remota di codice da parte di un utente autenticato tramite una manipolazione delle…
 mbanyamer/msc-eviltwin-local-privilege-escalation
CVE-2025-26633 (CVSS 7.8) – Zero-day MMC .msc EvilTwin LPE attivamente sfruttata dall'APT Water Gamayun. La PoC crea un amministratore locale tramite…
 y3a/cve-2021-4034
Script bash autonomo che sfrutta CVE-2021-4034 (PwnKit) per l'escalation dei privilegi locali su sistemi Linux vulnerabili.
 crackercat/cve-2021-44228-log4j-payloads
Raccolta di payload per sfruttare la vulnerabilità di esecuzione remota di codice Log4j (CVE-2021-44228), inclusi stringhe di injection JNDI e…
 farinap5/a-xex
Questo progetto fa parte di un lavoro scolastico incentrato sulla sicurezza di rete.
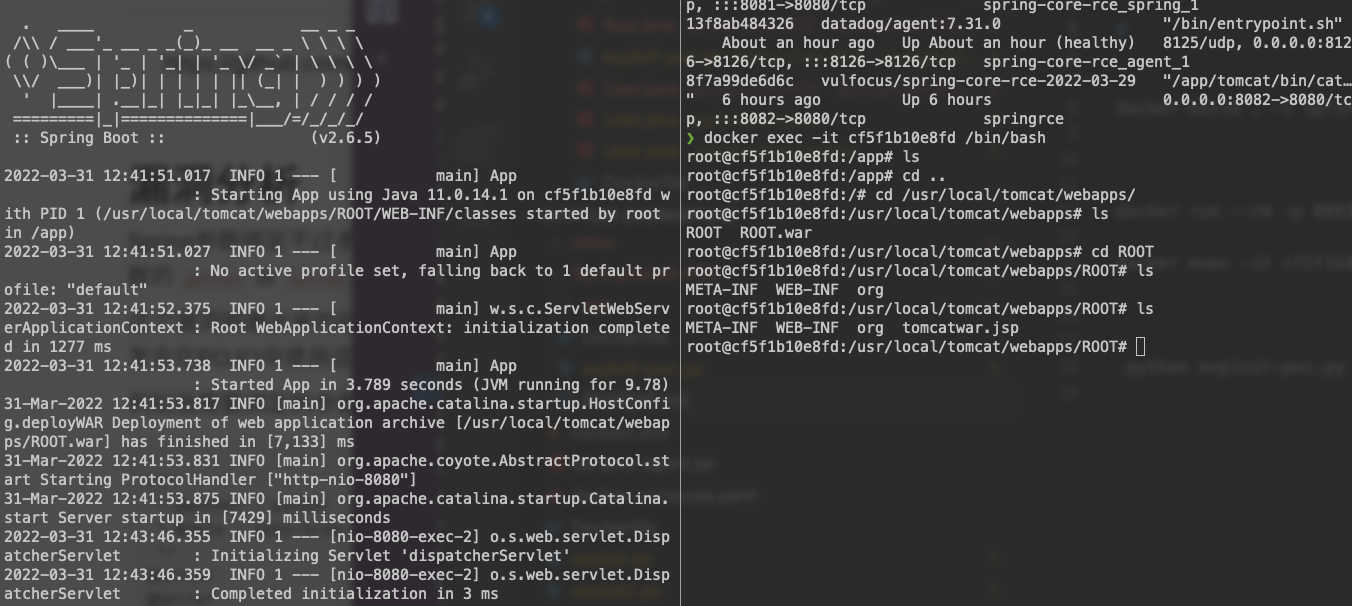 netcode/spring4shell-cve-2022-22965-poc
Un altro spring4shell (Spring core RCE) POC
 daniellowrie/cve-2024-36401-poc
Exploit Proof-of-Concept per CVE-2024-36401 GeoServer 2.25.1
 cyy95/cve-2019-0232-exp
Exploit per Apache Tomcat CGI Servlet per iniezione di comandi (CVE-2019-0232) che consente l'esecuzione remota di codice tramite richieste HTTP…
 sakura-501/cve-2020-24186-exploit
CVE-2020-24186 script di attacco
 m00zh33/cve-2018-3191
Exploit proof-of-concept per CVE-2018-3191 che mira a WebLogic Server tramite iniezione JNDI. Fornisce un payload JAR per attivare remote code…
 u238/tomcat-cve_2025_24813
Un playground per testare l'exploit RCE per tomcat CVE-2025-24813
 zephrfish/cve-2024-3400-canary
Non abbiamo imparato da HoneyPoC?
 dragonked2/cve-2024-50379-poc
Questo repository contiene uno script Python progettato per sfruttare la CVE-2024-50379, una vulnerabilità che consente agli attaccanti di caricare…








