
 #1
Strumenti per la creazione e la personalizzazione di codice dannoso o istruzioni da eseguire dopo l'exploit.
Raccomandato da Kitploit
 magicpipersec/wps-cve-2022-24934
Server exploit PoC per CVE-2022-24934 che fornisce un payload dannoso tramite un falso WPS Update Server, prendendo di mira il processo wpsupdate.exe…
 r0lh/cve-2020-7247
Exploit di prova di concetto per CVE-2020-7247 (Esecuzione remota su OpenSMTPD < 6.6.2)
 bcdannyboy/cve-2023-50164
Uno strumento di scansione e PoC per CVE-2023-50164
 huowen/cve-2019-11043
Python exp per CVE-2019-11043
 haxorstars/cve-2025-54068
Uno strumento progettato per sfruttare CVE-2025-54068 e l'Esecuzione Remota di Comandi del progetto Livewire.
 m0n1x90/cve-2026-41096
Proof-of-concept exploit per CVE-2026-41096: heap overflow in DnsRawTruncateMessageForUdp() del client DNS di Windows. Include un server DNS rogue e…
 lazarusreborn/docx-exploit-2021
Questo exploit docx utilizza i file res all'interno del file Microsoft .docx per eseguire file dannosi. Questo exploit è correlato a CVE-2021-40444.
 gutierre0x80/cve-2026-59827
Analisi tecnica e proof of concept per CVE-2026-59827, una vulnerabilità critica di deserializzazione Java non sicura in Metabase che porta a…
 groppoxx/cve-2023-52076-poc
Exploit PoC per CVE-2023-52076 - path traversal zip-slip in Atril/Xreader (MATE/Cinnamon) che consente la scrittura arbitraria di file e RCE tramite…
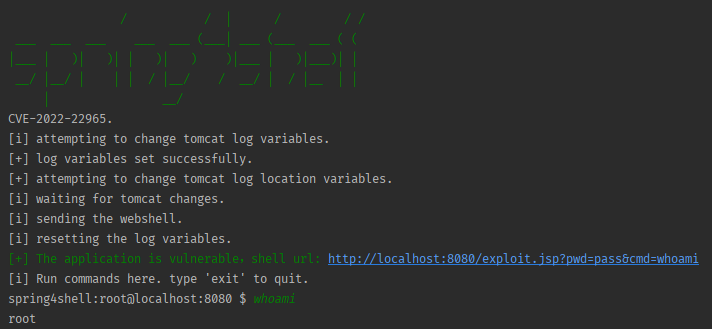 mariomamo/cve-2022-22965
Exploit proof-of-concept per CVE-2022-22965 (Spring4Shell) con un'applicazione Spring Boot vulnerabile, script Python di exploit e ambiente lab…
 lp008/cve-2019-10758
CVE-2019-10758
 geniuszly/cve-2022-45701
è script progettato per sfruttare alcune vulnerabilità nei router inviando payload tramite SNMP (Simple Network Management Protocol). Lo script…
 eh-amish/cve-2026-64638-xss-to-shell-poc
Valida l'XSS riflesso pre-autenticazione in WordPress, identifica le versioni vulnerabili, verifica la riflessione del payload e JSONP, e genera…
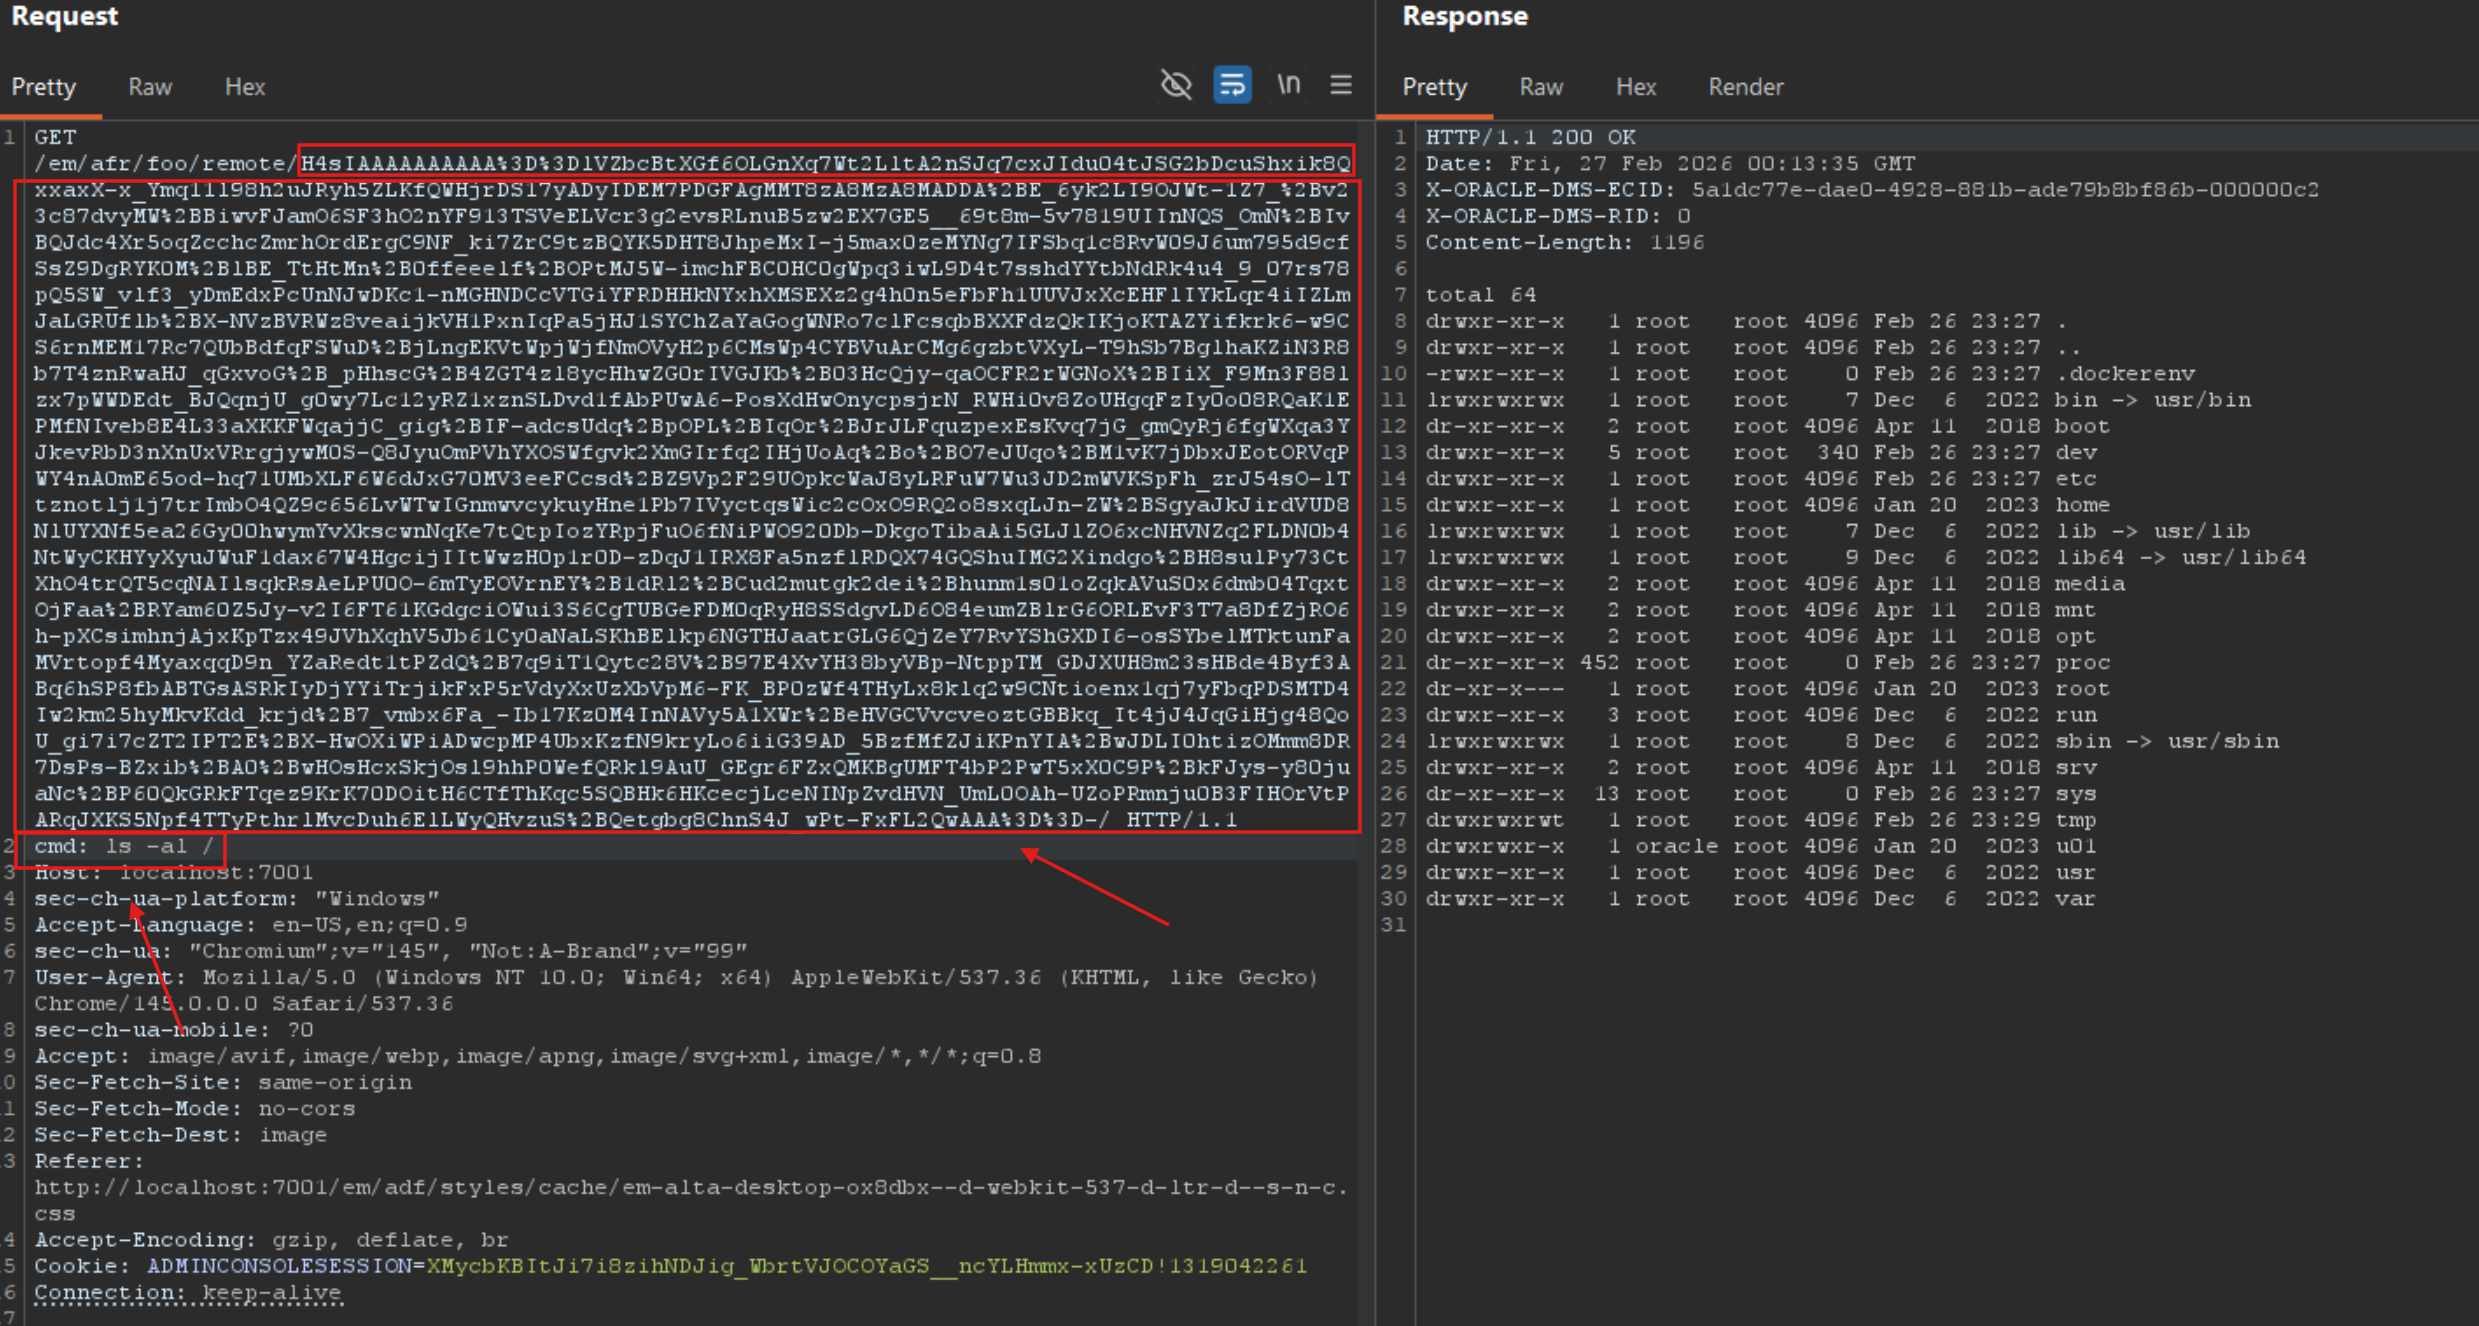 necr00/cve-2022-21445
Exploit per CVE-2022-21445 di Oracle Weblogic 12.2.1.X
 1337kid/cve-2023-38836
PoC exploit per la vulnerabilità di upload di file in BoidCMS versione <=2.0.0
 infinit3i/cve-2025-24893
Il PoC sfrutta CVE-2025-24893, una vulnerabilità di esecuzione di codice remoto (RCE) in XWiki causata da un sandboxing improprio nelle macro Groovy…
 yucaerin/cve-2025-47577
Plugin WordPress TI WooCommerce Wishlist <= 2.9.2 - Caricamento Arbitrario di File
 andreiverse/shlol
esegui le comuni attività di hacking con un semplice menu








