
 #1
Strumenti per la creazione e la personalizzazione di codice dannoso o istruzioni da eseguire dopo l'exploit.
Raccomandato da Kitploit

 nxenon/cve-2023-44487
Esempi per implementare il concetto di cve-2023-44487 ( HTTP/2 Rapid Reset Attack )
 yonliud/cve-2026-76904
One-Day POC | SQL injection non autenticata in GeoServer per ottenere RCE completo
 sh4den/cve-2022-26265
La prima prova di concetto del Contao CMS RCE
 vah13/cve-2018-15961
Caricamento di file senza restrizioni in Adobe ColdFusion
 djackreuter/cve-2023-23397-poc
C# PoC exploit per CVE-2023-23397 che invia inviti di riunione di Outlook dannosi con un trigger del percorso UNC per il furto di credenziali NTLM.
 jas502n/woodpecker-plugins
woodpecker-plugins
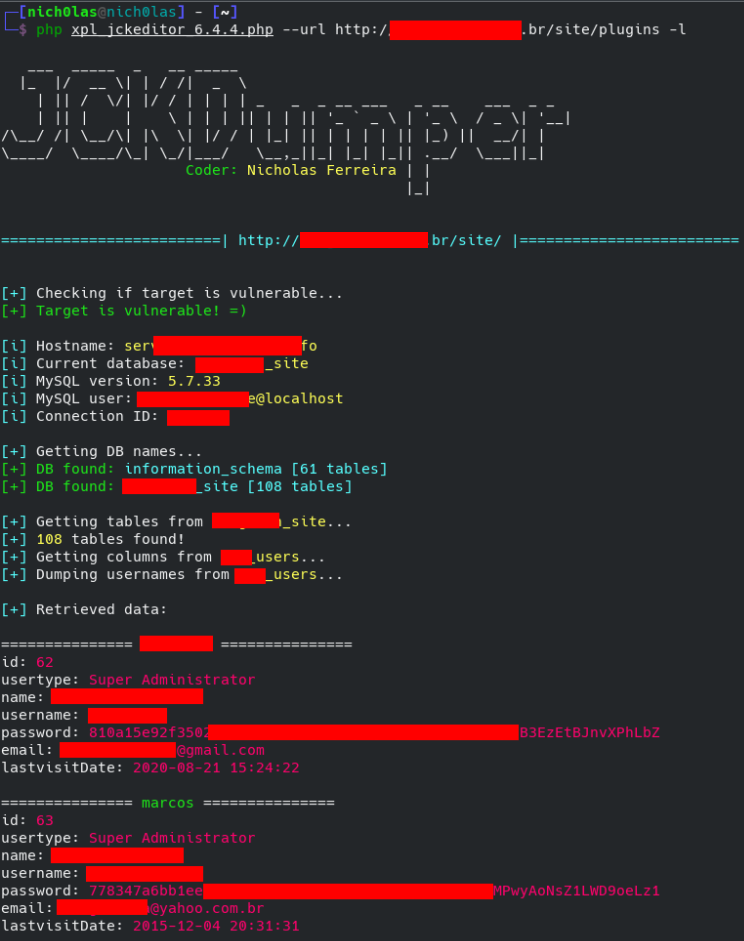 nickguitar/joomla-jck-editor-6.4.4-sql-injection
Exploit per Joomla JCK Editor 6.4.4 (CVE-2018-17254)
 hunthubspace/cve-2024-0757-exploit
Un exploit PoC per CVE-2024-0757 - Inserimento o incorporamento di contenuti Articulate in WordPress - Esecuzione remota di codice (RCE)
 bilkoh/poc-cve-2021-22204
POC per la vulnerabilità di exiftool (CVE-2021-22204).
 horizon3ai/cve-2026-22200
CVE-2026-22200: Lettura arbitraria di file + RCE di CNEXT in osTicket
 ahmedkhlief/cve-2023-23397-poc
PoC di exploit per CVE-2023-23397
 bronzebee/cve-2023-23397
Script Python per l'invio di e-mail con payload CVE-2023-23397 utilizzando SMTP
 mekanismen/pwnacle-fusion
Exploit automatizzato per CVE-2012-3153 / CVE-2012-3152
 dtrizna/quasarnix
Rilevamento di Reverse Shell con Machine Learning
 r3dxpl0it/cve-2018-7600
CVE-2018-7600 POC (Drupal RCE)
 wsfengfan/cve-2020-14882
CVE-2020-14882 EXP eco
 thewhiteh4t/cve-2019-11447
CutePHP Cute News 2.1.2 RCE PoC
 arrnitage/cve-2022-22947_exp
CVE-2022-22947 Script di exploit








