
 #1
Strumenti per la creazione e la personalizzazione di codice dannoso o istruzioni da eseguire dopo l'exploit.
Raccomandato da Kitploit

 vin01/poc-cve-2024-38396
PoC per le CVE di iTerm2 CVE-2024-38396 e CVE-2024-38395 che consentono l'esecuzione di codice
 acheong08/cve-2025-55182-poc
Rilevamento ed exploit effettivi di CVE-2025-55182. Niente stronzate da LLM.
 ckkok/spring4shell-poc
Proof-of-concept exploit per Spring4Shell (CVE-2022-22965) che distribuisce una webshell JSP tramite richieste HTTP manipolate a applicazioni Spring…
 0dayninja/cve-2021-3560
Exploit di bypass dell'autenticazione di Polkit D-Bus
 0xcan1337/cve-2025-47812-poc
Semplice exploit per Wing FTP Server RCE (CVE-2025-47812) per eseguire comandi e ottenere una reverse shell. Solo per uso educativo.
 sunnyvale-it/cve-2021-44228-poc
CVE-2021-44228 (Log4Shell) Prova di concetto
 ianxtianxt/discuz-ml-rce
Sistemi e versioni interessati: Discuz!ML V3.2-3.4 Discuz!x V3.2-3.4
 rodolfomarianocy/unauthenticated-rce-fuxa-cve-2023-33831
Descrizione ed exploit della CVE-2023-33831 che affligge il software FUXA per la visualizzazione dei processi basato sul web (SCADA/HMI/Dashboard).
 zemarkhos/cve-2025-55315-poc-exploit
CVE-2025-55315 PoC Exploit
 abbarhissarh/follinaxploit
Uno strumento Python basato su riga di comando per sfruttare la vulnerabilità Zero-Day in MSDT (Microsoft Support Diagnostic Tool) nota anche come…
 twseptian/cve-2022-22947
Spring Cloud Gateway Actuator API Iniezione di codice SpEL (CVE-2022-22947)
 ahmed-fa7im/cve-2023-38831-winrar-expoit-simple-poc
CVE-2023-38831 generatore di exploit per winrar e ottenere reverse shell
 immunityinc/log4j-jndiserver
Questo progetto aiuterà a testare la vulnerabilità Log4j CVE-2021-44228.
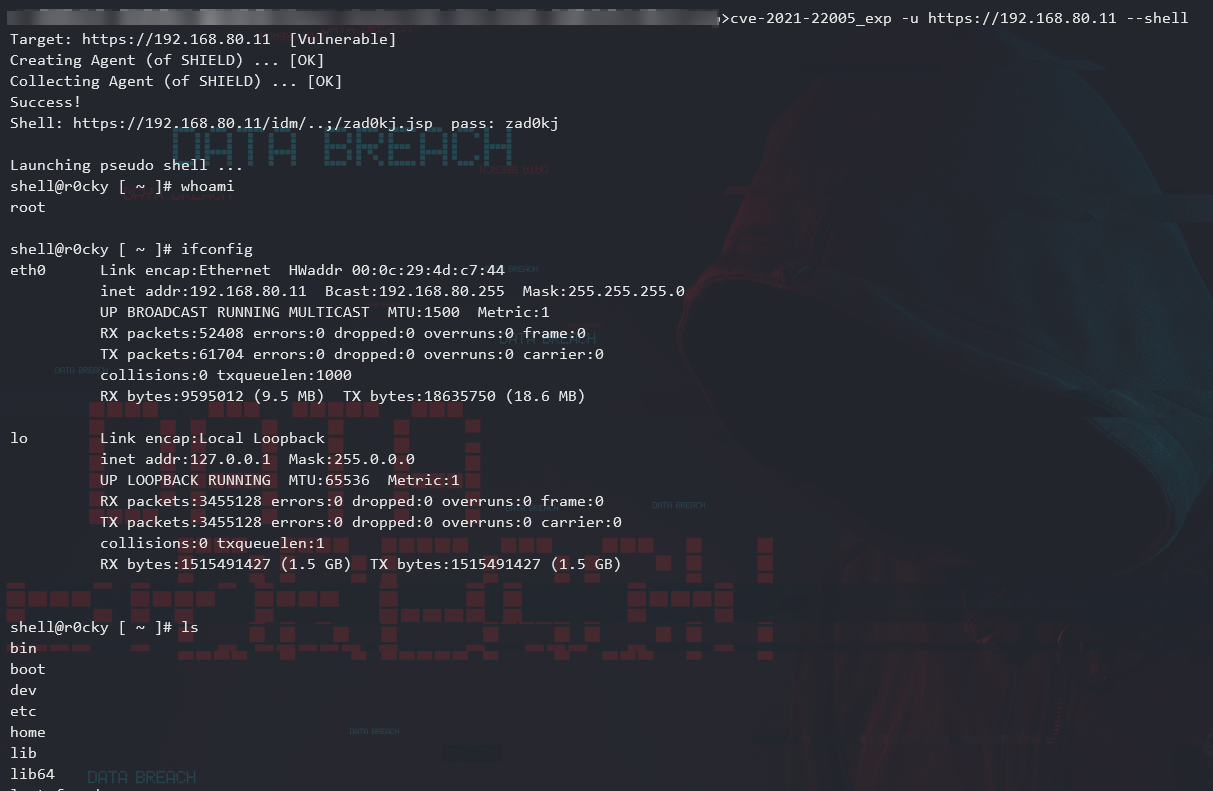 crackercat/cve-2021-22006
CVE-2021-22005 - VMWare vCenter Server: caricamento file verso RCE
 momos1337/log4j-rce
Log4j RCE - (CVE-2021-44228)
 jaychouzzk/cve-2019-5475-nexus-repository-manager-
Payload di exploit per CVE-2019-5475 in Nexus Repository Manager, che consente l'esecuzione di codice in remoto tramite una configurazione di…
 aslitsecurity/zimbra-cve-2022-30333
Vulnerabilità unrar di Zimbra. Ora ci sono già POC disponibili, è sicuro rilasciare il nostro POC.
 exploit-io/cve-2021-41349
Strumento di exploit per CVE-2021-41349 che genera un modulo HTML per consegnare payload XSS ai server Microsoft Exchange, consentendo l'esecuzione…








