
 #1
Strumenti per la creazione e la personalizzazione di codice dannoso o istruzioni da eseguire dopo l'exploit.
Raccomandato da Kitploit
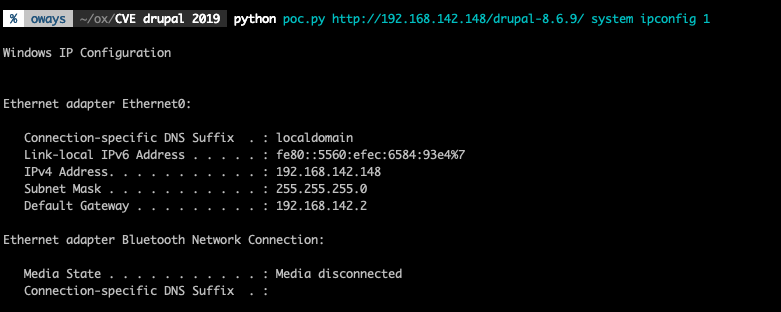
 oways/cve-2019-6340
CVE-2019-6340 POC Drupal rce
 amitr12/cybersec
Foglio di riepilogo HTML in un unico file per red teamer e penetration tester con variabili attaccante/target ad iniezione automatica, generatore di…
 stephenbradshaw/cve-2022-46164-poc
Exploit POC di base per CVE-2022-46164
 kobs0n/cve-2019-11581
Exploit proof-of-concept per CVE-2019-11581 che colpisce Atlassian Jira Server e Data Center. Dimostra l'esecuzione remota di codice non autenticata…
 subc0ol/apache-struts2-rce-exploit-v2-cve-2017-5638
Exploit automatizzato per esecuzione remota di codice su Apache Struts2 (CVE-2017-5638) con capacità di auto-sfruttamento per test di penetrazione e…
 crusoe112/dirtypipepython
Un POC basato su Python per DirtyPipe (CVE-2022-0847) per ottenere una root shell
 dor-tumarkin/cve-2019-17564-fastjson-gadget
Codice di base per creare la catena gadget Alibaba FastJson + Spring, utilizzata per sfruttare Apache Dubbo in CVE-2019-17564 - maggiori informazioni…
 misterxid/watchguard_cve-2022-26318
Proof-of-concept exploit per CVE-2022-26318, una vulnerabilità di esecuzione remota di codice in WatchGuard XTM e FireWare OS, che consegna una…
 dovelus/polychrome-rs
Una PoC su come utilizzare un Compute Shader come Payload
 faisalfs10x/log4j2-cve-2021-44228-revshell
Log4j2 CVE-2021-44228 revshell, ovviamente fa schifo!!
 qtranspose/cve-2020-7247-exploit
OpenSMTPD 6.4.0 - 6.6.1 Exploit PoC di esecuzione remota di codice
 ma1dong/vcenter_rce
Sfruttamento di vulnerabilità, Vmware vCenter 6.5-7.0 RCE (CVE-2021-21972), caricamento di Behinder 3, getshell
 mansk1es/caboom
Uno strumento per la creazione di file .cab dannosi per CVE-2021-40444.
 garvitv14/cve-2025-59287
# Exploit automatizzato per CVE-2025-59287, una RCE non autenticata in WSUS, con generazione di payload, listener per reverse shell e crittografia…
 watchtowrlabs/watchtowr-vs-watchguard-cve-2025-9242
Generatore di artefatti di rilevamento basato su Python ed exploit per WatchGuard Fireware OS CVE-2025-9242, una vulnerabilità di scrittura fuori dai…
 shauntdergrigorian/cve-2006-6184
Questo è un exploit standalone basato su Python per CVE-2006-6184. Questo exploit innesca dei buffer overflow basati sullo stack in Allied Telesyn…
 thel1ghtvn/cve-2022-30333-poc
Proof-of-concept exploit per CVE-2022-30333, una vulnerabilità di path traversal in unrar utilizzato da Zimbra, che dimostra la scrittura arbitraria…
 jasperla/cve-2017-9101
Exploit di esecuzione remota di codice autenticato per PlaySMS 1.4 tramite caricamento di rubrica CSV. Fornisce modalità a comando singolo e shell…








